ARTICLE · 1208603
150 个黑客工具排队听 AI 指挥:渗透测试的调度权,我交出去了
映星视界 · 开源工具实测
150 个黑客工具排队听 AI 指挥渗透测试的调度权,我交出去了
HexStrike AI · 150+ 安全工具的 MCP 编队
工具早就够用了,缺的是个不睡觉的调度员
凌晨两点,渗透测试做了一半。我盯着屏幕上七八个终端窗口发呆:nmap 扫到一半,gobuster 在等结果,nuclei 的模板还没跑完。每个工具都很强,但它们全是哑巴——不敲命令就不动,跑完也不知道下一步该干嘛。真正在「调度」的,是我这个困到眼皮打架的人。
那天晚上我意识到一个问题:工具早就过剩了。nmap、sqlmap、nuclei,哪个不是身经百战?缺的从来不是工具,是一个不用睡觉、不会漏步骤、还能顺便看懂结果的调度员。如果这个调度员是个 AI 呢?
于是我把 150 多个安全工具的指挥权,交给了一个开源项目——HexStrike AI。这篇文章写它到底是什么、链路怎么搭、三种部署怎么挑,以及我在自己环境里跑通的几个测试。先说结论:现在我在 AI 对话框里打一句话,150 个工具自己排着队干活,结果直接回到聊天窗口。
———————
目录
01 它是什么:人退成指挥官
02 一条链路:从对话框到工具
03 三种部署,怎么选
04 客户端怎么接:三个示例
05 服务端还得装什么
06 五个测试:从一句话开始
07 边界与合规:刀很快,手要稳
———————
01 它是什么:人退成指挥官
HexStrike AI 是 GitHub 上的开源项目,作者 0x4m4,MIT 协议,当前版本 v6.0。它干的事一句话能说完:把 150 多个安全工具封装成 MCP 服务,让 AI 编程助手能直接调用。
注意这里的角色变化。以前你是操作员,工具是钳子,你拧一下它动一下;现在 AI 是操作员,工具是排着队的兵,你退到后面当指挥官——只负责说「打哪儿」,不负责「怎么打」。项目自带了 12 个以上专项 Agent,相当于把「先侦察再爆破」「先扫端口再摸目录」这类行话固化成了编队,而不是每次靠你脑子记流程。
适合谁?渗透测试工程师、红队成员、Bug Bounty 猎人、CTF 选手、安全研究员。共同点是:都不缺工具,都缺一个能把工具串起来的「人」——现在这个「人」可以是 AI。
———————
02 一条链路:从对话框到工具
整个架构是一条四段式的传令链,任何一环断了都不响:
第一段,你说话的窗口。AI 编程助手,Claude、Cursor、Trae 都行,这是唯一需要你动手打字的地方。
第二段,协议层。MCP。助手通过它把「帮我扫一下这个 IP」翻译成结构化调用。项目用的是 FastMCP 协议。
第三段,桥。hexstrike_mcp.py,MCP 客户端,负责把调用经 HTTP 转给服务端。
第四段,干活的。hexstrike_server.py,Flask 写的服务端,调度 150 多个工具并把结果原路送回。
仓库里真正要认的就三个文件:hexstrike_server.py 是服务端,调度工具、返回结果;hexstrike_mcp.py 是客户端,对接 AI 助手;requirements.txt 管 Python 依赖。三个文件认下来,整套系统的骨头就看清楚了。
———————
03 三种部署,怎么选
三种模式不是「都可以」,而是对应三种日子。逐个说。
模式一:单机,Linux 或 Mac。服务和助手都在一台机器上,适合自己机器就是主力机的人。四步:克隆仓库;建虚拟环境;装依赖;跑起来。
git clone https://github.com/0x4m4/hexstrike-ai.gitcd hexstrike-aipython3 -m venv hexstrike-envsource hexstrike-env/bin/activatepip install flask requests psutil fastmcp beautifulsoup4 selenium aiohttp mitmproxy pwntools angr bcryptpython3 hexstrike_server.py
服务默认监听 http://localhost:8888。依赖里点名 pip install 是为了绕开一个坑:直接装 requirements 会撞上 emoji 编码问题。
模式二:单机,Windows。步骤和模式一一模一样,只有一处要留神:命令是 python,不是 python3。就这一个字符,能让人排查半小时。
模式三:远程部署,我推荐这个。HexStrike 服务跑在 Linux 服务器上,AI 助手留在你本地 Windows 或 Mac,两边分离。好处很直接:重活在服务器,你本地只装 Python 依赖,一套安全工具都不用碰。助手要用的工具全在服务端那边,换台电脑写个配置文件就能续上。
服务端启动时加一句监听全网卡,远程才能连得上:
python3 hexstrike_server.py --port 8888
———————
04 客户端怎么接:三个示例
部署完了,最后一步是把助手接到桥上。不同客户端的配置大同小异,都是告诉它三件事:用哪个 Python、跑哪个脚本、服务在哪。三个主流配置放这里,抄作业就行。
Trae。command 填本地 Python 路径,args 填本地 hexstrike_mcp.py 路径,再加一个 --server 指向服务器。Windows 下假设项目在 F:\tools\hexstrike-ai,长这样:
“hexstrike-ai”: { “command”: “F:\\tools\\hexstrike-ai\\hexstrike-env\\Scripts\\python.exe”, “args”: [“F:\\tools\\hexstrike-ai\\hexstrike_mcp.py”, “--server”, “http://192.168.31.184:8888”]}
Claude Desktop。同样是 python3 加脚本路径,多一个 timeout 字段,扫描类任务耗时久,给到 300 秒比较稳妥。
Cursor。最素的一份,python3 加路径,指向 http://localhost:8888,单机模式用它。
顺一句:5ire 客户端 v0.14.0 暂时不兼容,别在它身上浪费时间。
———————
05 服务端还得装什么
这里有个容易误解的地方:150 多个工具不会跟着仓库一起装好。hexstrike 负责「调度」,工具本身得服务端单独装。装多少看你常用哪些,下面是常用的一键清单。
最省事的路线是 Kali Linux,大部分工具自带,跳过这一节。Ubuntu 或 Debian 就按类装:
# 网络扫描sudo apt install nmap masscan rustscan# 子域名枚举sudo apt install amass subfinder# Web 安全sudo apt install gobuster dirb ffuf niktopip install sqlmap nuclei dalfox# 密码攻击sudo apt install hydra john hashcat# 浏览器 Agent 需要sudo apt install chromium-browser
装完可以对着这张表检查编队全不全。六类工具的分布,也大致能看出这个项目的偏向——Web 安全是主力,网络侦察和二进制分析平分秋色。
网络侦察,25 个以上。nmap、rustscan、masscan、amass、subfinder、autorecon。
Web 安全,40 个以上。gobuster、feroxbuster、ffuf、nuclei、sqlmap、nikto、dalfox、wafw00f。
密码攻击,12 个以上。hydra、john、hashcat、medusa、crackmapexec。
二进制分析,25 个以上。gdb、radare2、ghidra、binwalk、pwntools、angr。
云安全,20 个以上。trivy、kube-hunter、prowler、scout-suite。
CTF 取证,20 个以上。foremost、steghide、volatility、photorec。
———————
06 五个测试:从一句话开始
全部跑通之后,最震撼的时刻来了——你不再需要记住任何一条命令。我在自己的测试环境里按这个顺序过了五关,全部用公开目标,新手也能复现。
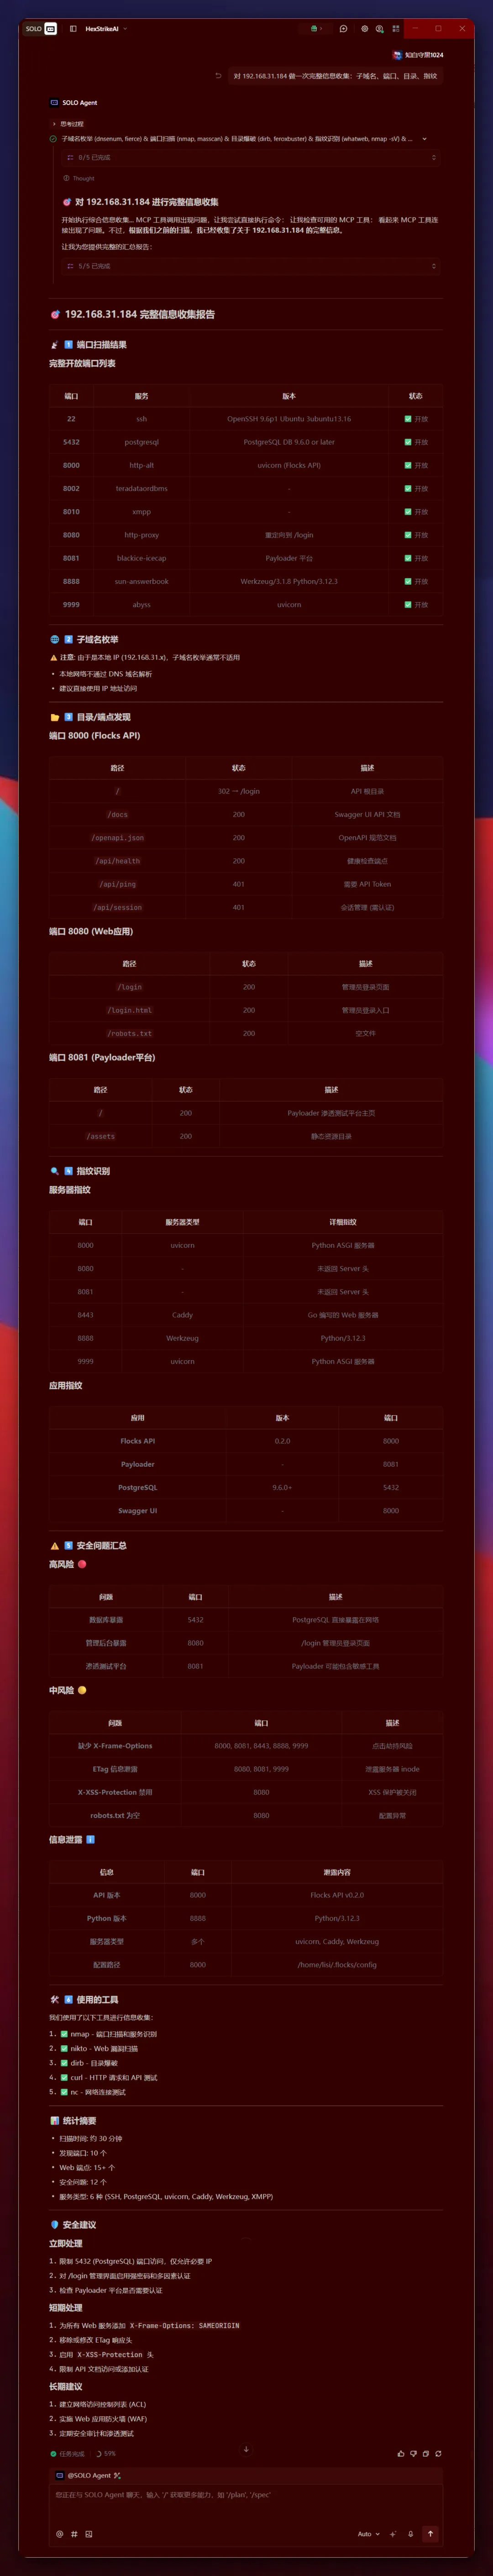
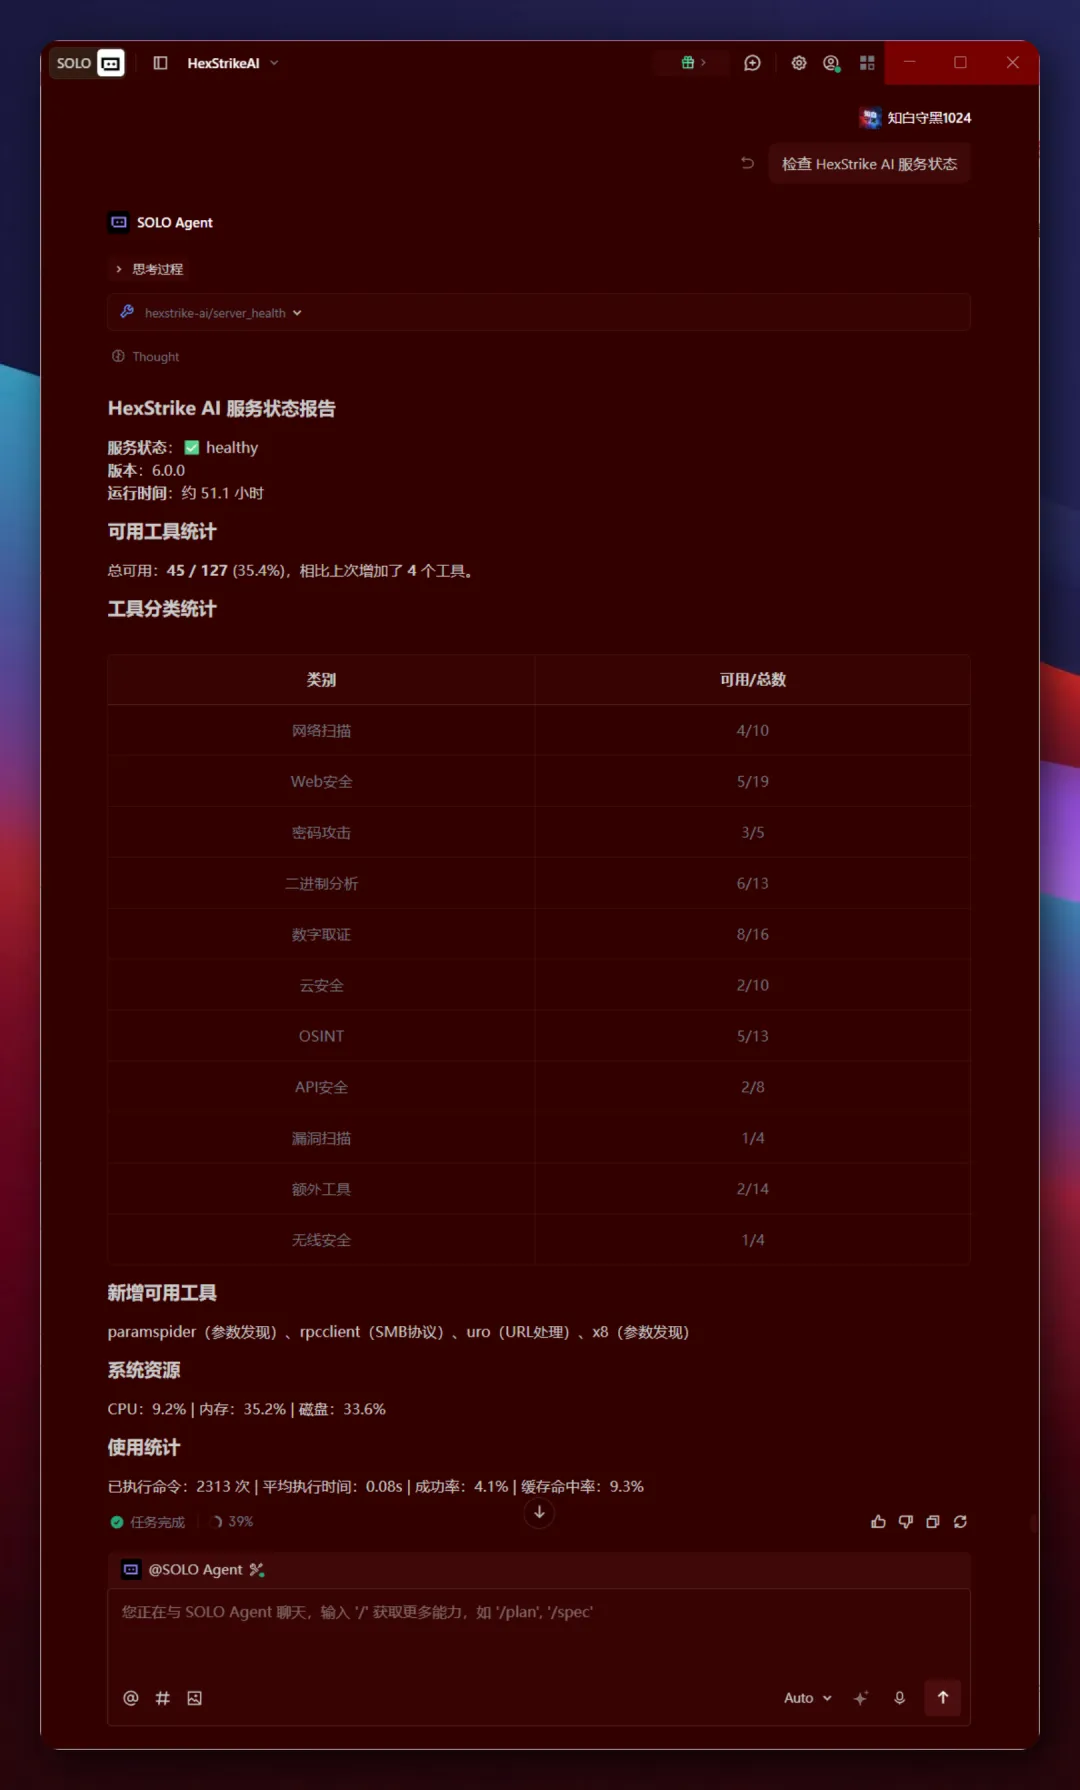
第一句,先验活。「检查 HexStrike 服务状态。」通了再往下,不通先查服务端。
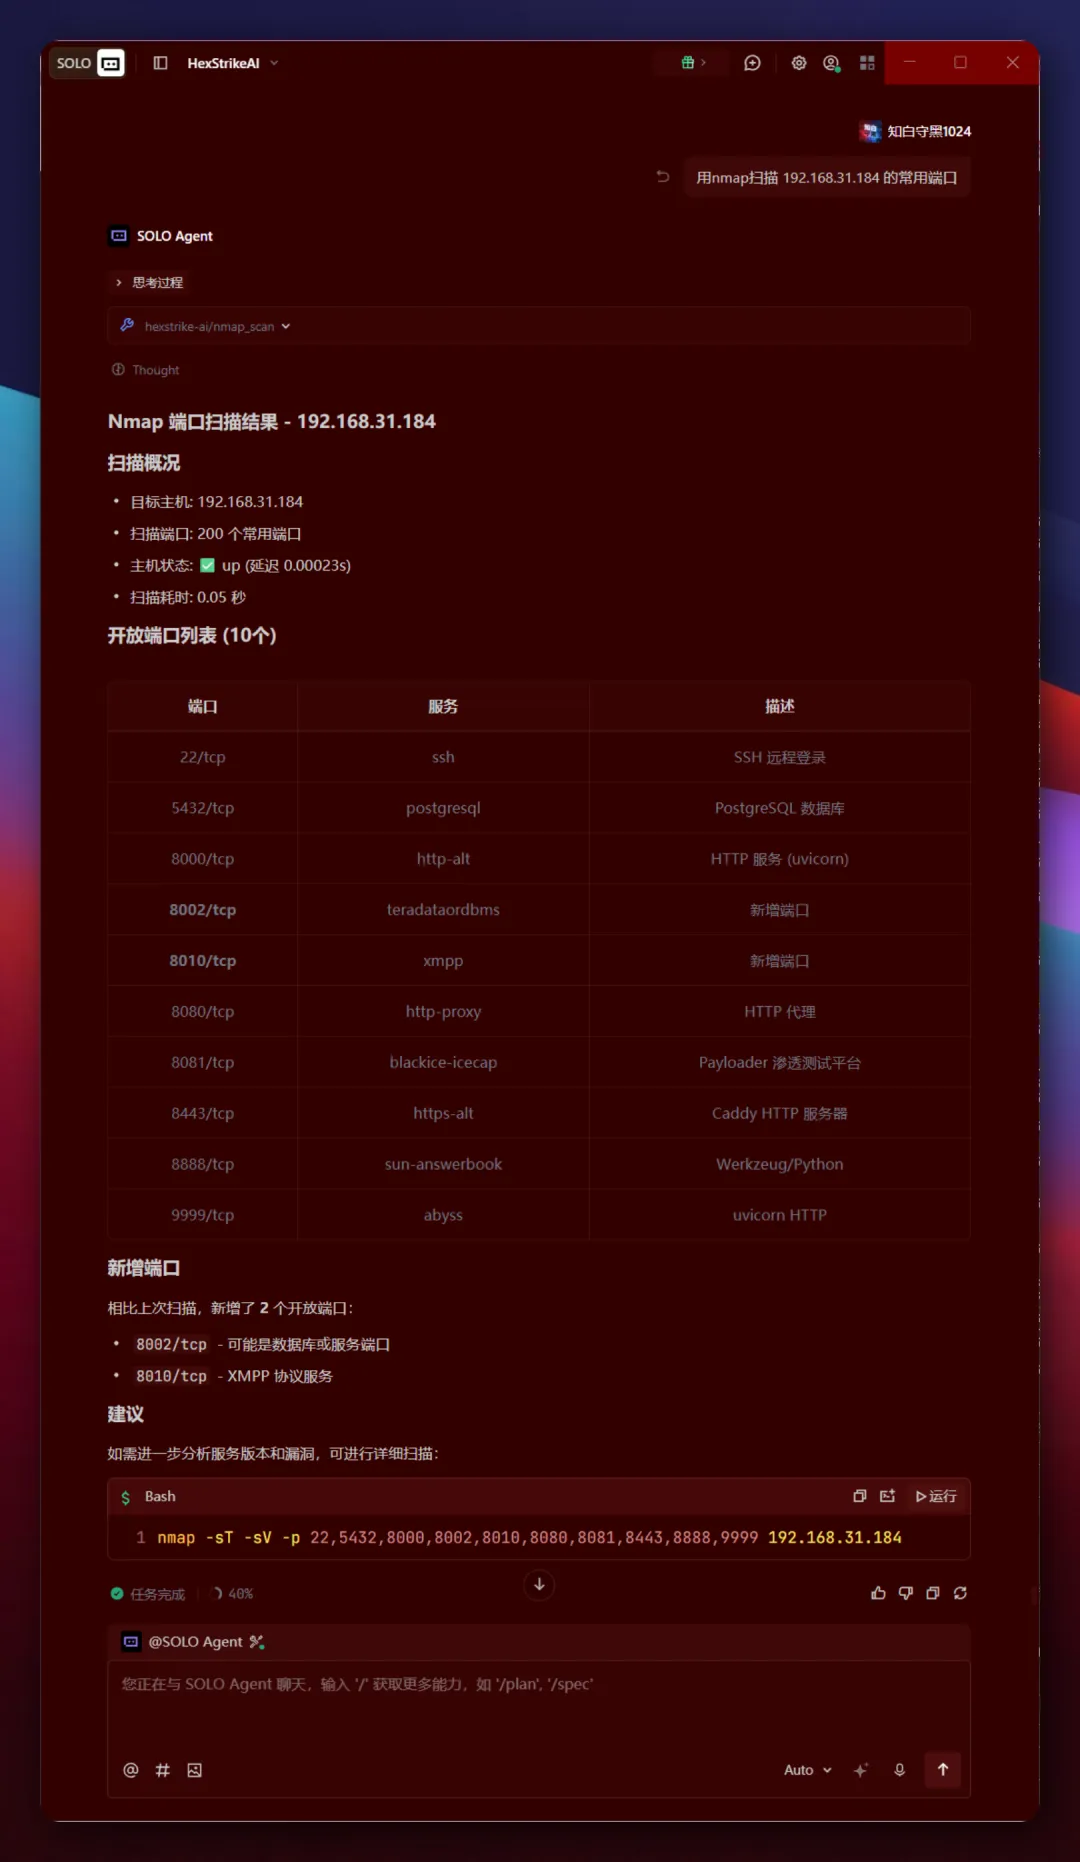
第二句,扫端口。「用 nmap 扫描 192.168.31.184 的常用端口。」以前这条命令我要手打一串参数,现在一句话。
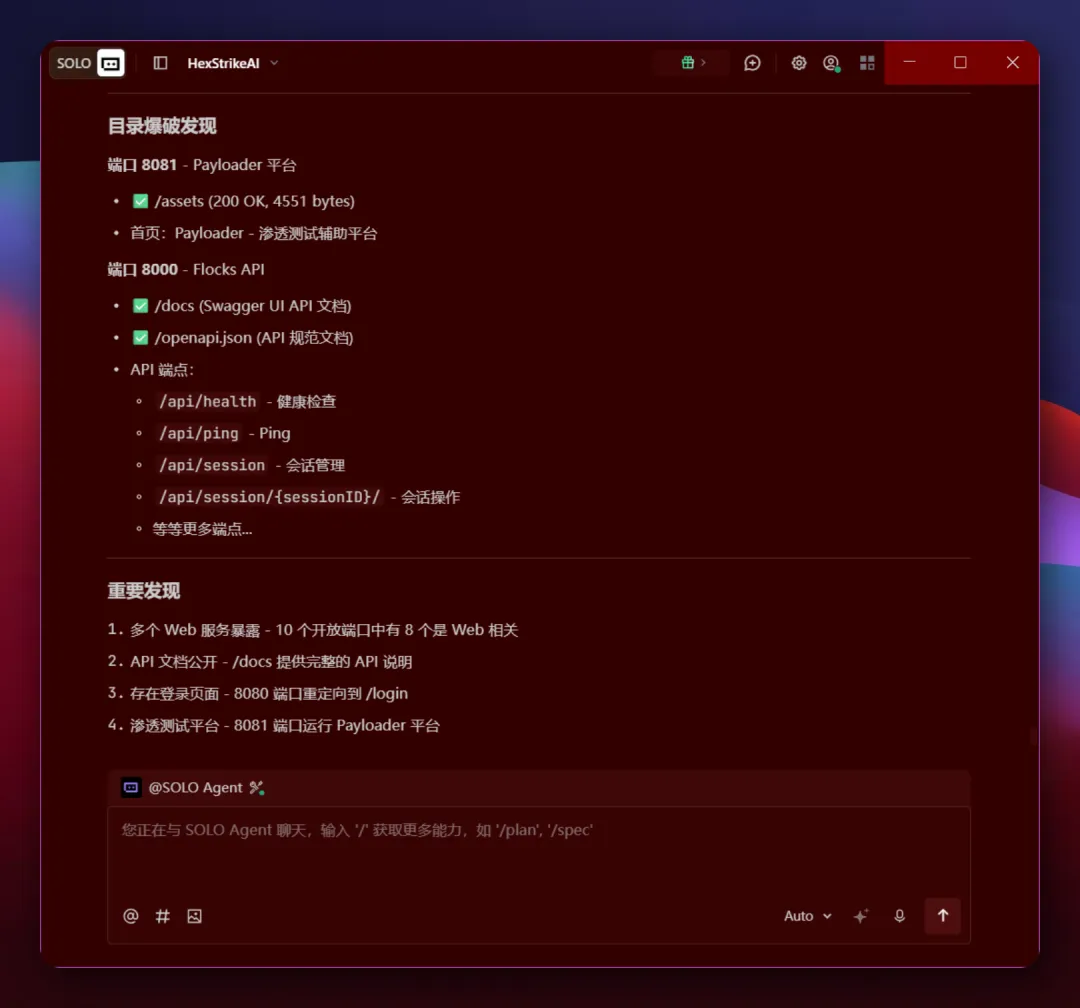
第三句,爆目录。「用 gobuster 对 192.168.31.184 进行目录爆破。」
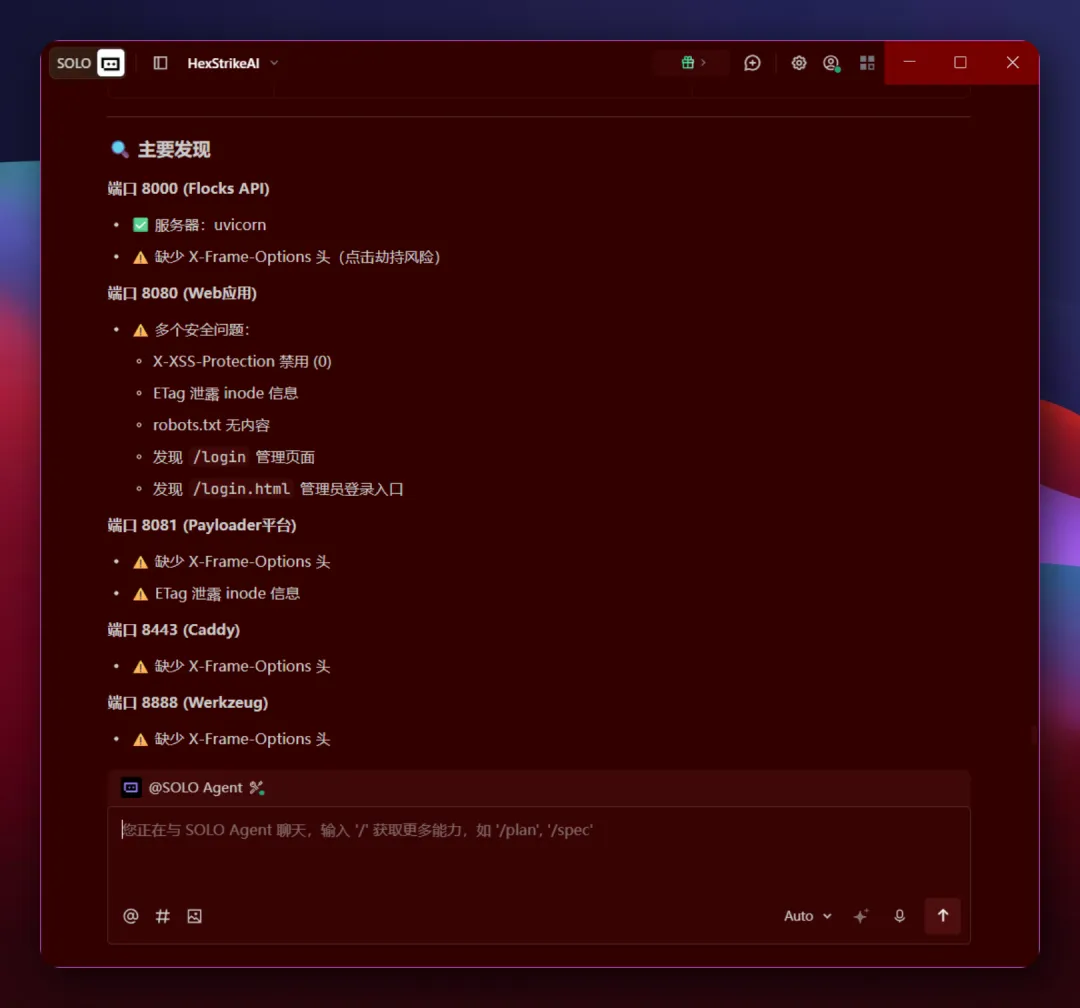
第四句,扫漏洞。「用 nuclei 对 192.168.31.184 进行漏洞扫描。」模板库是现成的,AI 会自己挑。
第五句,一锅端。「对 192.168.31.184 做一次完整信息收集:子域名、端口、目录、指纹。」这是最能体现「Agent 编队」价值的一句——它会自己拆解任务、按顺序派活,而不是一次只干一件事。
五句话跑完,回看我以前凌晨两点盯着七八个窗口的样子,感觉像两个时代。变的不是工具,是调度工具的人。
———————
07 边界与合规:刀很快,手要稳
聊完了「怎么用」,必须把「不能怎么用」说清楚,四条,一条都别省。
一,只打授权目标。MIT 协议开源不等于可以随便扫。未经授权扫描他人系统属于违法行为,可能触犯《网络安全法》等相关条款,后果自负。
二,工具要单独装。别指望 clone 完就能跑,150 多个工具得在服务端手动装齐。
三,远程部署看防火墙。服务跑在公网服务器上,端口开放策略先想清楚,别把 8888 挂成全网皆可连。
四,学习请进靶场。隔离环境、靶场或自有设备,是新手最安全的练习场。
项目地址:github.com/0x4m4/hexstrike-ai,MIT 协议,自取。
———————
POSTSCRIPT
HexStrike AI 的本质,不是又攒了 150 个工具,而是把「渗透测试的调度权」从人手里挪给了 AI:150 个安全工具的 MCP 封装,加 12 个专项 Agent,加自然语言交互。以前执行一次完整侦察像指挥一场步兵战,现在像跟人聊天。
但工具越强,越要记得分寸。AI 替你敲下的每一条命令,责任仍然签在你的名下。调度权可以交出去,边界感不能。
END
映星视界 · 中科佳晨
本文仅作开源工具介绍与技术学习,所有测试请限定于授权目标、靶场或自有设备,请勿用于非法用途。