ARTICLE · 1221289
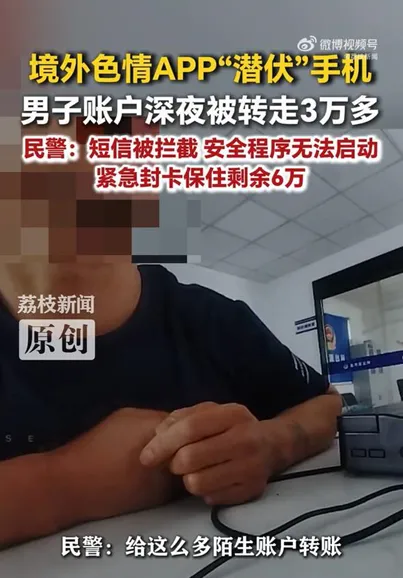
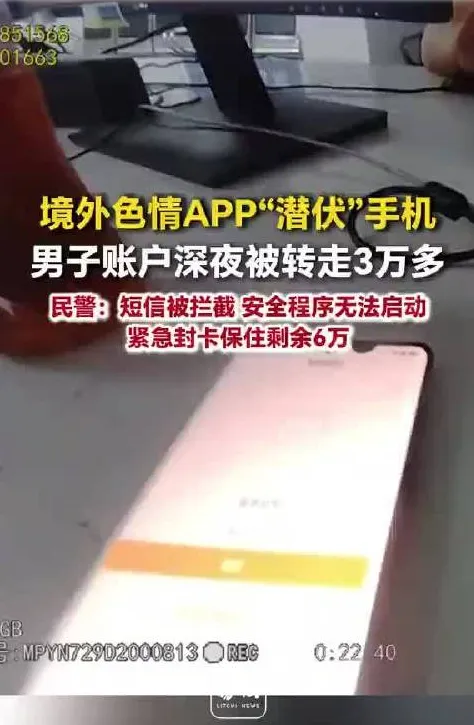
近日江苏常州的刘先生,下载境外色情APP后,熟睡时账户内三万元被盗转,多笔资金被私自转出
江苏常州的刘先生怎么也没想到,自己只是点开了一条陌生链接,下载了一一款所谓境外色情App,最后竟在睡梦中被转走3万元。更让他后怕的是,多笔钱转去的都是陌生账户,这些账户他一个都不认识。
等他察觉异常时,一部分钱已经没了踪影。
幸亏民警及时核查、紧急冻结账户,才保住剩余6万余元。可这起案件最让人后背发凉的地方,不是有人骗走了3万元,而是刘先生明明没有主动转账,银行卡也一直由自己保管,钱却像长了腿一样自己“跑”了。
诈骗分子到底是怎么做到的?手机又是怎么变成别人手中“提款工具”的?
民警核查后发现,刘先生的银行卡没有丢失,也没有借给别人,问题出在手机上。
这款伪装成色情App的软件,实际可能捆绑了木马程序。
安装之后,诈骗分子便能借机读取信息、拦截短信,甚至干扰手机安全程序正常运行。
也就是说,刘先生面对的已经不是传统意义上“冒充客服骗你转账”,也不是简单套取银行卡密码。对方盯上的,是他整部手机的控制权。
很多人至今仍觉得,只要银行卡攥在自己手里,密码和验证码不告诉别人,钱就不会丢。可现实早就不是这样了。现在手机里装着银行App、支付软件、短信收件箱,甚至保存着身份证照片、交易记录和各种登录信息。手机一旦被控制,它就不只是一台通讯工具,而成了连接银行账户的“电子钥匙”。
刘先生遭遇的正是这种情况。木马程序进入手机后,交易短信被拦截,安全程序又无法正常启动。正常情况下,银行发生交易,用户至少会收到短信提醒;发现不对,也能赶紧关机、冻结账户或者报警。
可当短信被悄悄截走,预警机制就等于被人捂住了嘴巴。刘先生睡得正熟,根本不知道手机那头已经有人开始操作。
等他醒来查看,多笔转账早已完成。
更值得警惕的是,这类转账往往发生在深夜。白天大家警觉性较高,手机稍微出现黑屏、亮屏或者自动跳转,很容易被发现。到了深夜,大多数人已经睡熟,即便手机出现异样,也很难第一时间察觉。
诈骗分子选择这个时间动手,并不是随意碰运气。他们要的,正是受害人反应最慢、发现最晚的那几个小时。
据刘先生回忆,这款软件是通过陌生链接下载的。很多同类案件也是这样开头:浏览器突然弹出“免费观看”“同城交友”“私密视频”之类的广告,或者社交群里有人发送二维码、短链接,声称复制链接到浏览器就能下载“特殊版本”。
不少人抱着看一眼就删、下载了也不登录的心态点进去,却不知道安装包里可能藏着木马。表面上下载的是一款视频或交友软件,实际上,恶意程序也跟着进了手机。
安装之后,事情往往还没结束。一些恶意App会反复索要“无障碍服务”“读取短信”“悬浮窗”“屏幕录制”等权限,还会以“优化体验”“验证身份”“防止封号”等理由,诱导用户一路点击“允许”。
所谓“无障碍服务”,原本是为视障人士操作手机提供便利。可一旦被恶意程序利用,它就可能读取屏幕内容、监控操作,甚至代替用户点击。短信权限则能让诈骗分子看到验证码和银行提醒。屏幕录制、悬浮窗等权限,又能帮助对方了解手机界面,寻找支付入口。
有些用户以为,不给银行卡密码就安全了。于是,面对这些权限提示时放松了警惕。结果密码虽然没有主动说出,手机却已经把转账需要的信息和操作环境,一并交到了诈骗分子手里。
刘先生案件中的另一个细节同样值得注意:手机安全程序无法启动。许多人觉得自己装了安全软件,手机就多了一层保护。但木马程序往往会针对这层防护做文章,通过技术手段让安全软件闪退、失效,甚至阻止相关程序运行。
这样一来,受害人既收不到银行短信,也看不到安全提醒,手机还可能被对方远程操纵。原本应该保护资金的三道防线——短信提醒、安全软件、本人确认——几乎同时失灵。
这并不是刘先生一个人的遭遇。近年来,多地警方都公布过类似案例:有人下载所谓“约炮App”后被诱导刷单,有人点击陌生链接后手机开始自动操作,有人明明没有转账却收到多条验证码,随后银行卡里的钱被分批转走。
2025年7月,广西贵港一名男子点击陌生链接,安装了一款所谓“特殊交友软件”。手机随后出现黑屏、亮屏和自动操作。短短十几分钟,银行卡里的4.8万元就被转走。警方核查发现,这款软件捆绑了木马程序,能够读取短信并远程控制手机。
同年8月,江苏南京一名受害人下载来路不明的“福利App”后,手机频繁自动跳转。对方通过远程控制进入其手机银行,先后发起17笔转账。反诈中心紧急止付后,保住14.8万元,但仍有3.4万元未能追回。
这些案件和刘先生的经历有着惊人相似的结构:陌生链接引流、诱导下载软件、木马进入手机、拦截短信、远程操作、深夜转账、资金快速流向陌生账户。
2025年12月,上海金山一名女子同样因为点击陌生链接下载所谓“特殊App”,手机开始不受控制地自动操作。诈骗分子利用木马程序拦截验证码,并通过“屏幕共享”或远程操控方式进入手机银行,短时间内转走12万元。
这些案例说明,所谓“色情内容”只是诱饵。它利用的,正是部分人“看一眼没事”“下完就删”“不告诉对方密码就安全”的侥幸心理。
刘先生案件中,最惊险的转折出现在民警介入之后。面对仍在发生的资金风险,民警没有只做登记,而是迅速核查资金流向,紧急冻结相关账户,最终保住剩余6万余元。
这次冻结抢下的,不只是6万多元,更是防止损失继续扩大的关键窗口。它说明发现异常后,时间有多重要。手机出现黑屏、自动操作或者频繁收到验证码时,多犹豫一分钟,诈骗分子就可能多完成一笔转账。
不过,警方冻结账户不等于所有钱都能自动找回来。刘先生已经被转走的3万元,能否追回还要看资金流向、涉案账户状态以及案件侦查进展。剩余6万余元成功保住,也不能掩盖3万元已经离开账户的事实。
这类案件真正可怕的地方,还在于很多人根本不知道自己手机已经被控制。有人收到好几条验证码,却想不起自己进行了什么操作;有人发现银行短信突然变少,以为是运营商或者银行系统出了问题;还有人看到手机黑屏、自动跳转,只当是手机老旧、卡顿或者中了普通病毒。
广西桂林曾有一名男子报警称,自己没有进行任何操作,手机却突然黑屏,随后自动打开银行App。他起初以为手机坏了,直到看到账户发生多笔转账,才发现不对劲。警方检查后发现,该手机被安装了捆绑木马的软件,对方正在通过远程控制方式操作手机银行。
河南洛阳也有一名受害人遇到类似情况。手机多次在深夜自动亮屏,他以为是被消息吵醒,没太在意。后来他查看银行流水,才发现凌晨时段发生了多笔转账。此时,部分资金早已通过多层账户流转。
这些案件都在反复印证同一个现实:手机异常不能只当成“卡了”“坏了”或者“中病毒了”。它可能意味着,屏幕另一端的诈骗分子正在操作你的手机、阅读你的短信,甚至准备打开你的银行App。
那么,陌生链接到底凭什么让人一步步失去对手机的控制?
第一步,是吸引点击。色情、交友、免费视频等内容带有强烈诱惑性,很多人明知可能不正规,仍会抱着好奇心理点开。
第二步,是诱导下载。网页会提示“当前手机版本过低”“点击此处下载最新版”,或者要求复制链接到浏览器安装。这个过程绕开了官方应用商店的审核,也让用户失去了一道重要保护。
第三步,是索取权限。安装完成后,软件可能立即申请无障碍服务、短信读取、悬浮窗、屏幕录制等权限。有人不仔细看,一路点击“同意”,相当于亲手交出了手机控制权。
第四步,是潜伏观察。木马程序不一定马上动手,它可能先记录手机里的App名称、账号信息和操作习惯,寻找银行、支付等有价值的目标。
第五步,才是深夜转账。诈骗分子确认受害人入睡、手机处于联网状态后,再通过远程控制打开支付软件,完成多笔小额或大额转账。
刘先生案件中的“交易短信遭拦截”“安全程序无法启动”,恰好说明这种攻击针对的不是单一漏洞,而是短信、安全软件和手机操作环境等多个环节。
很多人还有一个误区,以为只有中老年人才会中招。事实并非如此。使用智能手机、习惯线上支付、经常安装各类App的人,反而更容易接触陌生链接。年轻人对新软件接受度高,又容易低估“一个安装包能造成多大危害”,有时比其他人更容易放松警惕。
另一个常见误解是:“我不存钱在手机银行,就没有风险。”可现在不少支付软件都与银行卡绑定,手机里还可能保存着身份证照片、账户信息、登录记录和交易凭证。即便主账户余额不多,诈骗分子也可能通过贷款、信用支付或其他金融功能制造损失。
刘先生已经算是不幸中的万幸。3万元被转走令人心痛,但剩余6万余元最终被保住。这个结果离不开民警的快速处置,也说明及时报警、紧急冻结确实能拦住一部分资金。
但另外那3万元能否全部追回,仍要等待案件进一步侦查。谁也无法保证,每一次报警都能赶上资金转移前的黄金时间。
所以,真正的安全,不能只靠警方在损失发生后紧急止损,更要靠每个人在点击链接之前停下来想一想。
手机弹出陌生链接,先别急着打开;对方要求下载非官方App,先别急着安装;软件索要无障碍、短信、屏幕录制等敏感权限,先别急着同意;手机突然黑屏、自动操作或者频繁收到验证码,更别当成普通故障。
刘先生的遭遇已经把风险摊开在所有人面前:银行卡虽然还在自己手里,手机却可能已经把转账的“门”打开。睡梦中被转走3万元,听起来离奇,背后却是一条完整而现实的作案链条。
一条陌生链接、一次随手安装、一项随手同意的权限,最后就可能变成多笔陌生转账。手机屏幕亮起的那一瞬间,握着手机的,究竟是你自己,还是屏幕另一端的人?