ARTICLE · 1230647
AI 先找到了漏洞,黑客先动了手
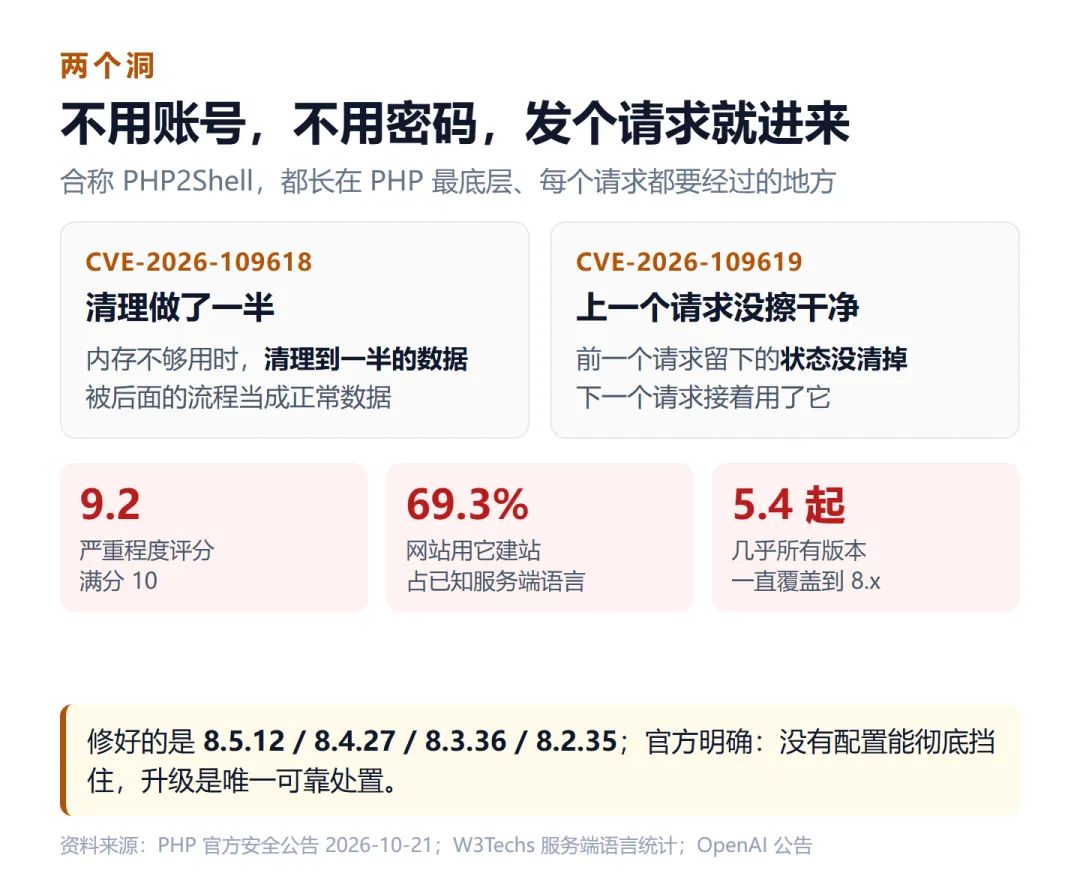
10 月 17 日,一台放在云上的「假服务器」收到了一段奇怪的请求。
这台机器不跑业务,唯一作用是当诱饵:谁碰它,就说明有人在扫描。地址来自商业匿名网络,对方不想被追到。
四天之后,PHP 官方才发布补丁。
PHP 是写网站用的编程语言。在已知服务端语言的网站里,69.3% 跑在它上面,WordPress、维基百科都算。
也就是说,有人比官方早四天,开始试一个当时还没修的洞。
两个洞,陌生人不用密码就能进
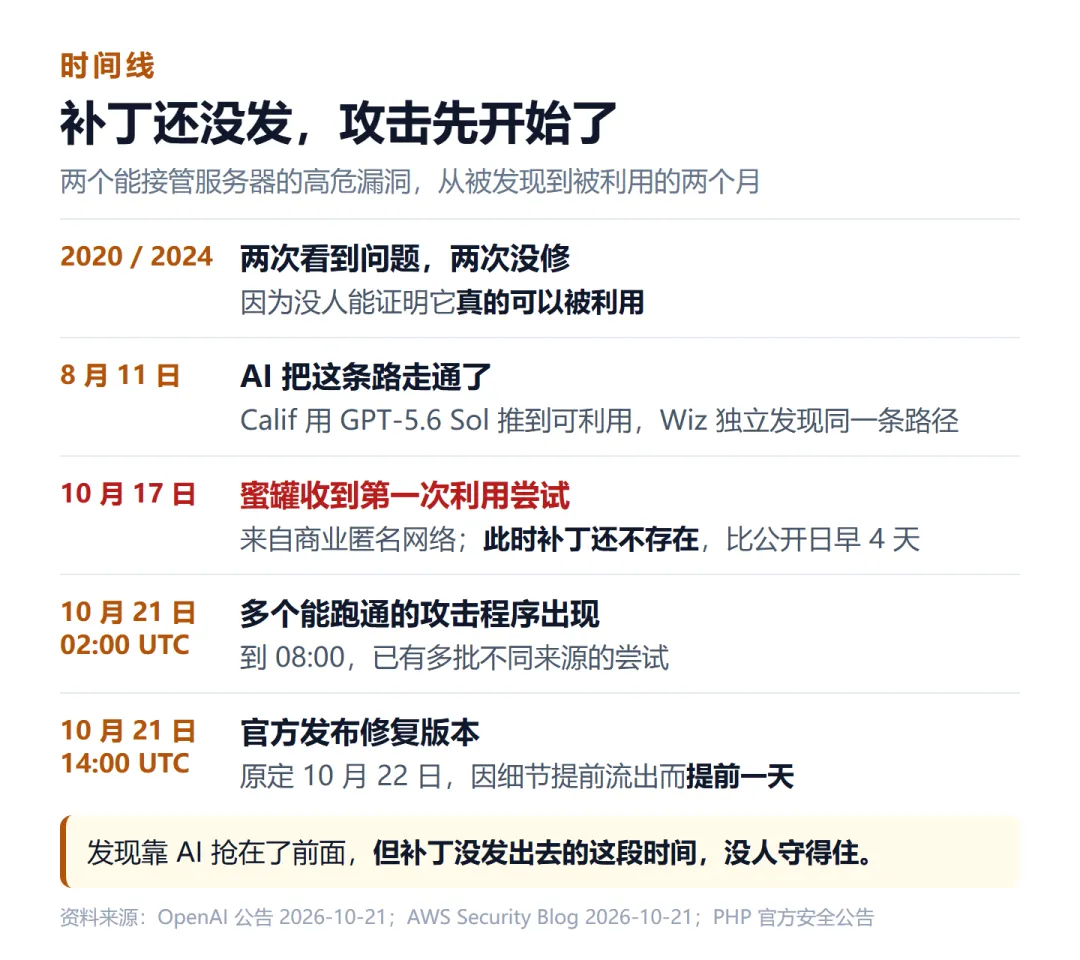
两个漏洞编号是 CVE-2026-109618 和 CVE-2026-109619,合称 PHP2Shell,严重程度打分都是 9.2(满分 10)。
实际后果:不用账号密码,陌生人发一个请求过来,就能在你服务器上跑他自己的程序。
不是撬锁进门,是门本身装错了,谁路过都能推开。
两个洞都长在 PHP 最底层。109618 是内存不够时,清理到一半的数据被当成正常数据;109619 是上一个请求留下的状态没擦干净,下一个请求接着用。
这两处几乎每个网页请求都要经过,修好又不能弄坏兼容性,PHP 基金会说这是最难修的一类。
影响覆盖从 PHP 5.4 到 8.x 几乎所有版本。修好的是 8.5.12、8.4.27、8.3.36、8.2.35;7.4、8.0、8.1 另有最小改动版。
发现它的是 AI,不是人
这个洞的一部分在 2020 年就被看到过,2024 年又被翻出来一次,两次都没修——没人能证明它真的能被利用。
今年 8 月 11 日,安全公司 Calif 用 OpenAI 的模型 GPT-5.6 Sol 把它推到了「可以利用」这一步,谷歌旗下的 Wiz 独立发现了同一条路径。
Wiz 说得很直接:底层问题存在了几十年,要证明可利用需要极其复杂的步骤,已到人类研究者能做到的边缘。
不是人变笨,是这个活的复杂度超过了人手算的耐心上限,AI 恰好不怕烦。
OpenAI 在公告里说:据他们所知,这次是前沿 AI 比攻击者更早发现漏洞,为维护者争取到一个「防御者窗口」。
但它补了下一句:同样的能力,也能帮攻击者更快造出攻击工具。
这个窗口原定开一天,实际只开了几小时
按计划应该在 10 月 22 日统一公开。10 月 20 日 PHP 官方发预告,说 21 日发补丁。
先是漏洞编号提前流到公开渠道。接着,Chainguard 提前放出了含修复的软件包——这家公司把常用软件预先打包好,供人直接部署,本意是让用户第一时间升级,但攻击者也能研究修好的版本,倒推洞在哪。
亚马逊那台诱饵服务器的记录显示:10 月 21 日凌晨两点起出现多个能跑通的攻击程序,到早上八点已有多批来源不同的尝试。安全公司 ELLIO 看到的第一个攻击请求,出现在 Chainguard 放出镜像后不到一小时。
补丁到攻击的时间,已经按小时算了
亚马逊的复盘里有两句值得记住。
第一句:保密只保护到别人也找到同一个漏洞为止。不能假设「公开那天」就是「最早被攻击那天」——这次就得从 10 月 17 日查起。
第二句:从补丁到能用的攻击程序,时间在缩短。AI 让「读一遍补丁的改动、反推出怎么打」变便宜了——过去是少数高手做工具、别人等着,现在更多人能自己搞出来。
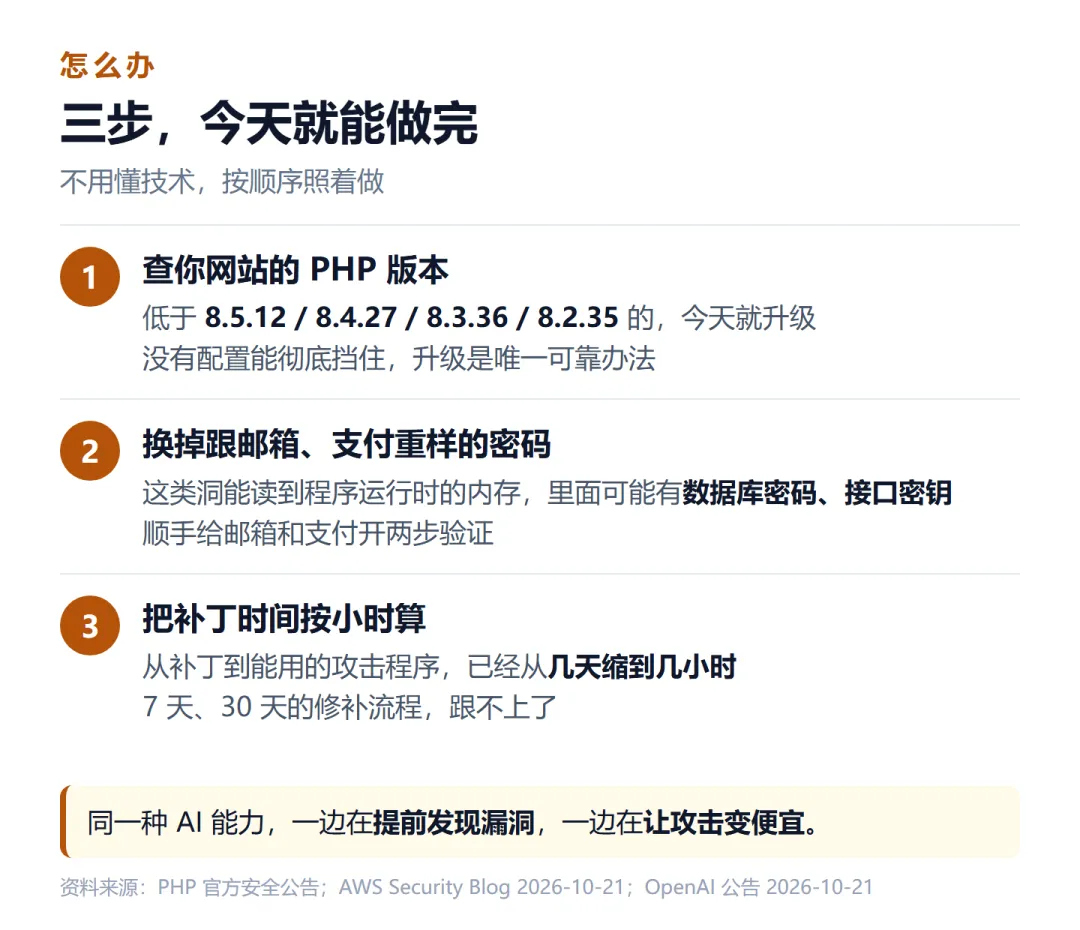
含义很具体:面向互联网的关键漏洞,修补要按小时算,7 天、30 天的流程跟不上。
同一周,Anthropic 把代码扫描工具 Claude Security 改成持续扫描:代码一改就跟着扫,修好自动标记。4 月公测至今,数千家机构用它找到 100 万+ 个漏洞。
找漏洞这件事,正在从「一年请人查一次」变成「一直有人盯着」。
你该做的三件事
去查你网站的 PHP 版本。 低于上面那些版本号的,今天就升级。OpenAI 放了个查版本的小工具;PHP 官方说得很明确:没有配置能彻底挡住,升级是唯一办法。
把这当成一次改密码的理由。 这类洞能读到程序运行时的内存,那里可能存着数据库密码、接口密钥。如果你某个网站的密码和邮箱、支付重样,现在换掉,并给邮箱和支付开两步验证。
别再用「AI 是好是坏」判断这类新闻。 这次 AI 是帮忙的一方,可能救了很多网站;但它同时让攻击变便宜。同一种能力在两个方向加速,决定结果的是补丁发出去的速度。
参考资料
OpenAI:Patch the Planet 协调披露公告 https://openai.com/index/coordinated-disclosure-of-critical-vulnerabilities/ AWS Security Blog:Amazon Threat Intelligence identifies PHP2Shell exploitation prior to public disclosure https://aws.amazon.com/blogs/security/amazon-threat-intelligence-identifies-php2shell-exploitation-prior-to-public-disclosure-in-madpot/ The Hacker News:Someone Tried to Exploit PHP2Shell 4 Days Before Public Disclosure https://thehackernews.com/2026/10/someone-tried-to-exploit-php2shell-4.html Anthropic:Claude Security now scans continuously and tracks fixes https://claude.com/resources/articles/claude-security-now-scans-continuously-and-tracks-fixes W3Techs:Usage statistics of server-side programming languages https://w3techs.com/technologies/overview/programming_language PHP 官方安全公告与版本发布 https://www.php.net/