ARTICLE · 1230933
当 AI 找到人类找不到的漏洞:多国政府网站连夜下线
10 月 21 日,欧洲多国政府网站集体下线。
荷兰关掉了政府门户网站、鹿特丹港网站、五个主要政党的网站,部分医院和荷兰皇家足球协会的站点也跟着关闭。芬兰把政府公共网络服务全部暂停。法国内政部宣布所有网站进入预防性维护状态。德国联邦政府的中央 IT 服务商 ITZBund 关停部分网 站,科隆、杜塞尔多夫、埃森、波恩的市政网站部分或全部无法访问。丹麦关闭了包括全国学校通讯平台在内的多项服务。比利时外交部关停了外网服务。英国牛津市议会挂出告示,网站因"影响底层技术的全球性问题"临时不可用。 维基百科的运营方把数量不详的系统下线打补丁,互联网档案馆也短暂关过站。
这些网站有一个共同点:它们没有被攻击。它们是怕被攻击。
起因是 PHP 语言的两个高危漏洞。PHP 是 20 世纪 90 年代初诞生的服务端脚本语言,最初的意思只是"个人主页"。今天,在能识别出服务端语言的网站中,约七成由 PHP 驱动,全球最常用的建站工具 WordPress 就跑在它上面 (总台央视新闻,2026-10-22)。任何能在 PHP 层面远程执行代码的漏洞,都等于握住了大半个互联网服务器的门把手。
一、两个洞,潜伏了十几年
这两个漏洞的编号是 CVE-2026-109618 和 CVE-2026-109619,安全圈合称 PHP2Shell。在 CVSS v4.0 评分体系里拿到 9.2 分(The New Stack, 2026-10-21)。
漏洞的类型是内存安全缺陷,包括释放后使用和类型混淆,藏在用 C 语言写的 PHP 引擎里。攻击过程不需要任何身份验证:构造一个异常的 HTTP 请求,等请求把内存耗尽或崩溃,PHP 会留下指向已释放内存的引用, 下一个请求在同一个工作进程里还把它当有效数据用。攻击者顺着这条缝,就能在服务器上执行自己的代码。Wiz 的研究团队在 Drupal 和 WordPress 上都验证了未认证的远程代码执行,还演示了不执行代码、 直接读出服务器内存的攻击方式(Wiz 博客,2026-10)。
后果用一家托管服务商的话说:数据失窃、网页被篡改,或者整个系统被完全攻陷。
PHP 官方把 Apache 的 mod_php 列为风险最高的配置,漏洞利用可以在网站自己的代码运行之前就得手。欧盟计算机应急响应小组警告,所有从 2004 年的 PHP 5 开始的版本都可能受影响。 安全公司 Sansec 分析,出问题的代码可以追溯到 2012 年发布的 PHP 5.4.0,而且默认配置就带风险。
也就是说,这两个洞在公开视野之外躺了超过十年。负责维护 PHP 项目的工程师说,这是 PHP 十多年来遇到的最严重的安全问题。
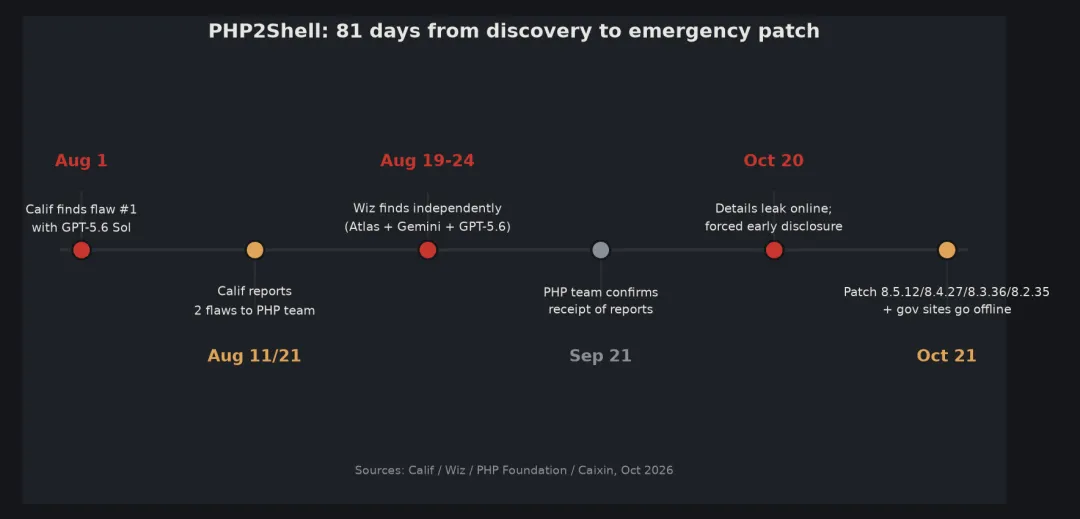
事件时间线:从 8 月发现到 10 月 21 日紧急补丁
二、发现它们的不是人
这次事件真正让安全圈坐不住的,是发现漏洞的方式。
今年 8 月 1 日,网络安全公司 Calif 的研究人员在审查 PHP 源代码时,借助 OpenAI 的 GPT-5.6 Sol 模型发现了第一个漏洞,8 月 11 日报告给 PHP 安全团队, 8 月 21 日又报告了第二个。 Calif 的这项工作是 OpenAI 今年 6 月启动的"Patch the Planet"安全计划的一部分(财联社,2026-10-22)。
几乎同一时间,谷歌母公司旗下的 Wiz 独立发现了问题。Wiz 的研究团队 8 月 19 日借助自研的自主漏洞研究工具 Wiz Atlas,以及谷歌的 Gemini 4 Argon 和 OpenAI 的 GPT-5.6 Sol, 锁定了第一个漏洞,第二天在 Drupal 上验证了未认证代码执行,8 月 21 日在 WordPress 上验证,8 月 24 日正式报告。
两家公司,两条独立路径,用的是不同厂商的前沿模型,指向同一批代码缺陷。Wiz 的说法很直接:一名研究员配上前沿模型,大约一周干完了过去一个专家团队可能要几个月的活,并称这是一个"AI 拐点"(Pivot News, 2026-10-22)。
还有一个细节值得回味。PHP 基金会披露,内存问题的早期迹象,在 2024 年 Quarkslab 通过 OSTIF 组织的一次审计中就露过头。但修补涉及困难的兼容性取舍,加上专业安全人手有限,完整修复一拖再拖(OpenTools, 2026-10-22)。换句话说,洞早就有人瞥见过,缺的是人手把它修到底。
AI 补上的,恰恰是这个缺口。
三、泄露打乱了一切
按剧本,漏洞应该悄悄修好再公开。
8 月下旬两家公司报告之后,PHP 维护团队主导修复,Wiz、Cloudflare 等提供研究、支持与协调,OpenAI 称联动范围还包括 CISA、白宫国家网络总监办公室和国际伙伴。约两个月里,各方在保密状态下准备补丁和防护, 计划在本月晚些时候正式公布。
10 月 20 日,剧本被撕了。
网上出现一个匿名帖子,称有两项严重漏洞即将公布。帖子很快被删,截图已经在社交媒体上传开。PHP 安全团队当天被迫提前确认,宣布在格林尼治时间 21 日下午发布安全更新。PHP 基金会事后复盘,泄露的漏洞标识符加上一个被误发的演示视频, 打乱了整个协同披露计划(Pivot News,2026-10-22)。
最紧张的信号来自 Cloudflare。这家公司的防护规则在补丁发布前约九小时提前开启,随后监测到攻击者不断修改请求载荷,试图绕过规则(The New Stack,2026-10-21)。补丁发布前数小时, 攻击流量已经出现(财联社,2026-10-22)。
10 月 21 日,补丁随 PHP 8.5.12、8.4.27、8.3.36、8.2.35 四个版本上线。同一天,欧洲各国的下线潮开始。
TLP:Black 的联合创始人科斯廷·拉尤的判断更悲观:AI 正在驱动一场"漏洞利用竞赛",补丁既然公开,AI 工具可以毫不费力地对漏洞做逆向工程,黑客会抢在系统完成更新前发起攻击。下一步可能是互联网上所有存在漏洞的服务器迎来大规模入 侵(参考消息转路透社,2026-10-21)。
四、矛和盾,如今握在同一只手里
这次事件把 AI 在安全领域的双重身份摆到了明面上。
盾的一面是真的在变强。OpenAI 在漏洞披露后提出了一套五阶段响应框架,请安全社区一起完善,还发布了 PHP 版本检查器,帮企业标出脆弱版本。Cloudflare 给包括免费用户在内的客户默认开启了 WAF 防护。 这套"发现、协同修复、提前布防、发布补丁、协助排查"的流水线,两个月内跑完,在过去不敢想。
矛的一面也是真的在变快。过去一个高危漏洞从公开到被大规模利用,窗口期以周计。这次压缩到了小时。AI 让漏洞发现能力指数级上升的同时,也把攻击者的目标侦察、载荷构造、逆向补丁的速度同步拉满。外媒的概括很克制也很准确: AI 大幅提升了漏洞发现能力,另一方面也显著压缩了潜在受害者的应对时间(国际在线,2026-10-22)。
Cloudflare 的 CTO Dane Knecht 在 X 上说,这不会是最后一次,AI 模型会继续在广泛使用的软件里发现类似漏洞,维护者、研究者、服务商和政府需要一份新的共享行动手册,让响应的规模跟得上发现的规模(CGTN, 2026-10-22)。
资本市场先投了票。消息落地当天,Cloudflare 股价盘中涨超 8%,网络安全股集体走强(财联社,2026-10-22)。
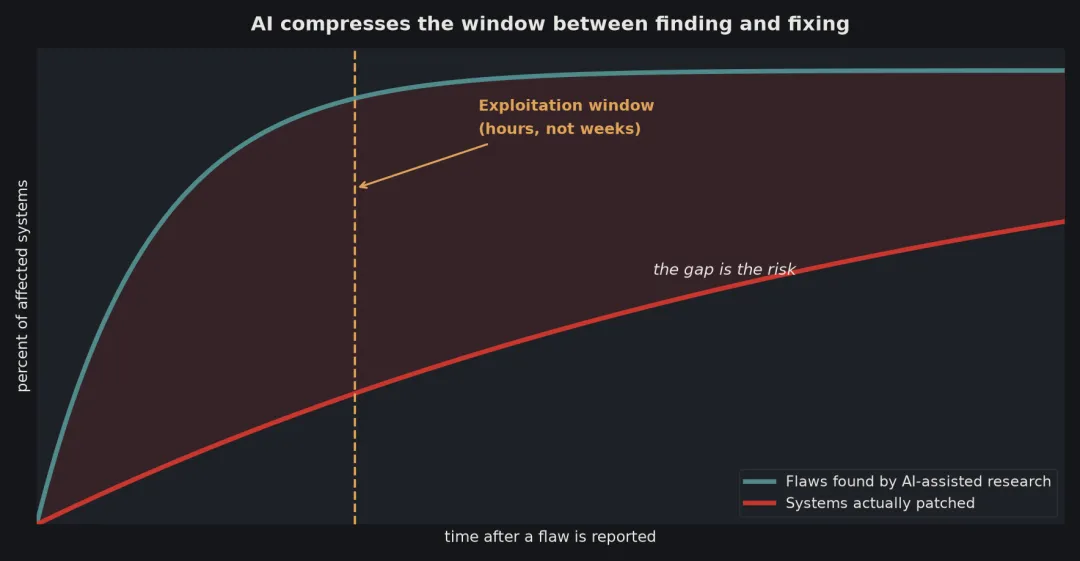
AI 把「发现」提速了,「部署」没有
五、对企业主,这件事的真正看点
抛开技术细节,这件事值得每个管信息系统的人反复看四遍。原因不在漏洞本身,在它暴露的节奏变化。
第一,瓶颈已经从"发现"转移到"部署"。AI 把找洞的速度提上去了,修洞、分发、确认安装的速度没有。PHP 的补丁 21 号就发布,但 Censys 当天监测到约 258 万个可从互联网访问的 PHP 主机, 其中约 158 万能识别出版本号,约 157.6 万报告的版本早于修复版本。Censys 特意强调,部分系统可能已通过厂商backport修好,这个数字不能直接等同于可利用主机数(澎湃新闻,2026-10-22) 。但即便打折,存量旧版本的规模也足以说明问题:补丁发布和补丁生效之间,隔着一整片没人盘点过的资产。
第二,你的系统里大概率也有"等人来发现"的洞。欧盟网络安全局的建议说得很直白:先盘点所有用到 PHP 的应用,优先修直接暴露在互联网上的系统,和托管服务商协调更新。英国 NCSC 补了一条更狠的:如果一时修不上, 考虑把系统临时下线。那些"预防性维护"的政府网站,做的就是这道题。而对大多数企业,第一题其实是:知不知道自己的业务跑在哪个版本的运行时上,包括托管商、第三方组件和打包进产品里的部分。
第三,打补丁不等于打扫战场。NCSC 提醒,对可能暴露过的系统,除了打补丁,还要保留日志、评估是否已被入侵;一旦确认有未授权访问,要找事件响应人员,并且在干净环境里轮换所有涉密凭证。补丁只关上了门,不会把已经进屋的人请出去。
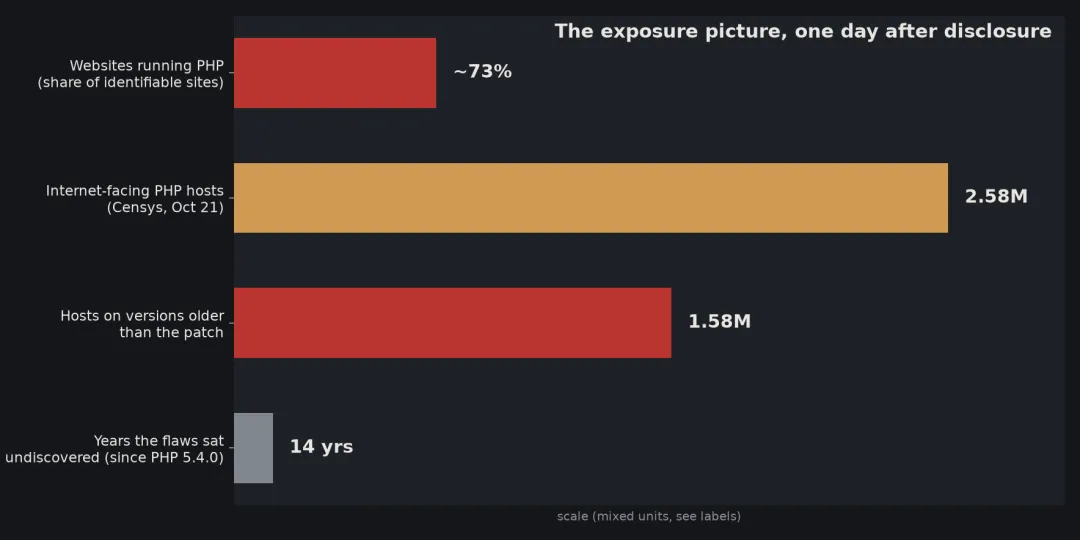
披露一天后的暴露面:约七成网站由 PHP 驱动
第四,这是一次全球联动压力的预演。两个漏洞,两家公司发现,一个开源项目修复,一个 CDN 巨头提前布防,多国政府机构连夜下线,云厂商同步发通告。国内腾讯云安全中心、阿里云安全团队、奇安信 CERT 也在 21 日当天发出风险通告(澎湃新 闻,2026-10-22)。下次撞上的也许是别的组件,但只要基础设施的相互依赖还在,响应方式就用这一个模板。
结尾
这次事件里最耐人寻味的一组数字:漏洞潜伏了超过十年,发现它用了一周,从泄露到抢跑攻击只有几个小时,而从补丁发布到存量系统修完,至今看不到头。
安全竞争的焦点正在换位置。过去比谁的防火墙高、谁的红队狠,今后还要比谁发现得快、谁部署得快、谁的资产账本清清楚楚。AI 把前半场的比赛速度拉满了,后半场考的依然是谁的基本功扎实。
对决策者来说,这件事真正的问题是:下一次某个底层组件爆出高危漏洞时,你的 IT 团队是能在一小时内说清"我们有哪些系统、跑的什么版本、打没打上",还是要等到网站先下线?