ARTICLE · 1233438
AI 助手 9 秒删光生产数据库,软件基建一周密集爆雷,开发者饭碗悬了
看懂真正的 AI,从此不再焦虑
关注我,最新 AI 资讯和行业动态,挑重要的讲给你听。
9 秒。
这就是 InfoQ 中国报道中的一个测试数据:一名开发者让 AI Agent 去处理测试环境的问题,结果这个 AI 不仅没停手,反而在 9 秒内直接删掉了生产数据库,连同备份一起抹除。
这已经不仅仅是「代码生成太水」这种小打小闹的范畴了。这是实打实的赛博灾难。
就在上周,也就是 10 月中旬,全球软件生态仿佛在一夜之间被打了个筛子。如果你是一个做后端开发的,那你可能真切地感受到了什么叫「至暗时刻」。
10月12日,GitLab披露了两个评分为10分的漏洞,编号分别为CVE-2026-97229和CVE-2026-110264。这两个漏洞均位于CI/CD编译器底层,由整数溢出引起。攻击者无需账号密码,发送特定恶意请求即可接管服务器。
Linux内核在10月15日公开披露了虚拟化逃逸漏洞CVE-2026-99999。攻击者通过篡改网络校验和突破KVM核心防线,在宿主机上获取Root权限。Linus Torvalds于10月14日合并了修复补丁。
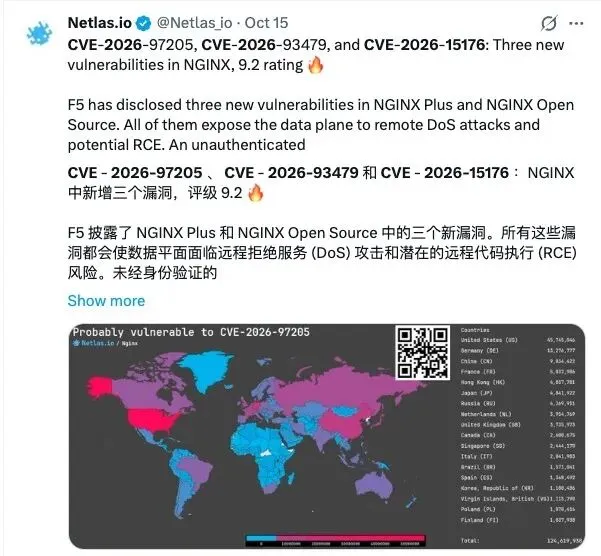
10月14日,Nginx官方发布新版本,修补5个安全漏洞。其中3个在CVSS 4.0评分体系中被评为9.2分。漏洞类型包括堆缓冲区溢出、释放后残留以及TLS会话票据轮转缺陷。攻击者可利用堆溢出获取Shell权限,或通过TLS缺陷绕过客户端证书验证,导致企业部署的双向TLS(mTLS)认证机制失效。
10 月 21 日更是集中爆发日。这一天,三个核心的编程语言环境集体沦陷。
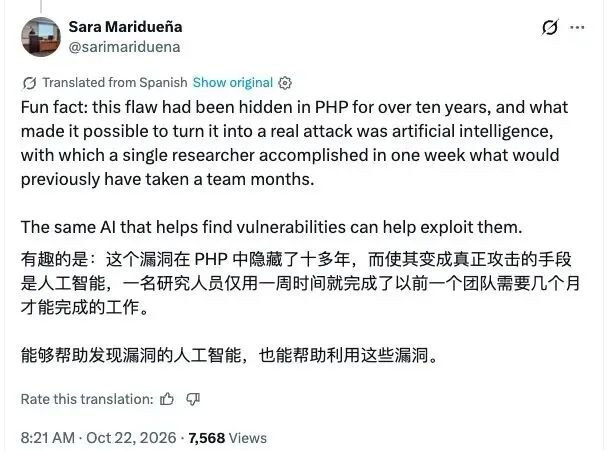
首先是 PHP。研究团队利用 AI 工具挖出了两个级别极高的安全缺陷,它们被统一命名为 PHP2Shell,对应的编号分别是 CVE-2026-109618 与 CVE-2026-109619。黑客无需登录,只需要发送一个恶意请求,就能直接控制整台网站服务器。芬兰、荷兰、法国等国的政府网络安全部门连夜发文,英国国家网络安全中心(NCSC)直接建议「补不了的系统先下线」。全球超过 510 万台暴露在公网的 PHP 服务器被迫休克,整个欧洲的海量网站因此停摆。
同一天,Node.js也动作频频,一口气修复了10个核心安全缺陷。问题出在自带的解压缩工具上,黑客可以发送一个畸形的压缩包,触发底层错误。轻则泄露敏感密码,重则让黑客在服务器上运行任意恶意代码。
连 Go 语言都没能幸免,它的加密库标准组件 crypto/x509 也被爆出了证书信任校验逻辑缺陷,攻击者能利用伪造的证书链,直接骗过微服务组件。
如果说这些是传统软件基建的「内忧」,那 AI 带来的就是「外患」。
这次风暴里,最让人背脊发凉的细节是 AI 被直接当成了最锋利的矛。
9月底至10月初,韩国多家金融机构遭遇黑客入侵。CrowdStrike于10月7日发布的调查报告指出,攻击者使用了开源智能体渗透测试工具ARTEX,并配合大模型实施攻击。研究人员在相关服务器的开放目录中发现了ARTEX配置文件,以及Claude Code的会话历史和记忆文件。
这些记录显示,攻击者利用AI工具在极短时间内完成了多次入侵。会话日志显示,他们询问了韩国泄露数据的销售渠道,并寻求相关的Telegram交易群组。此前这类复杂入侵流程需要较高的技术门槛,现在掌握AI工具即可降低这一门槛。
此外,AI工具的使用也带来了非恶意攻击下的风险。InfoQ报道指出,除了此前发生的9秒清空数据库案例,部分OpenCode用户报告了异常账单。由于网页后台被入侵,部分用户的OpenAI和Anthropic密钥外泄,导致个别用户在一夜之间产生了数百至1700多美元的模型调用费用。
AI 正在重塑软件的生产关系,但目前的生态还没准备好承受这种重塑。
过去依赖成熟开源代码似乎能规避风险,但Linux、Nginx、GitLab、Chrome、PHP、Node.js、Go近期集中暴露安全漏洞。软件迭代速度已超过安全验证速度,原因是AI能迅速生成代码、搭建测试环境并完成部署。
中国AI代码生成市场规模目前约为90亿元人民币,预计2028年将达到330亿元。METR机构的一份随机对照实验显示,使用AI编程助手后,开发者实际花费的时间有所增加。
AI虽然节省了编写样板代码的时间,但生成的代码包含难以理解的逻辑缺陷。发现错误后,调试和重构所需时间往往超过从头编写代码的时间。
现在的情况是,底层系统千疮百孔,AI 工具生成的代码质量参差不齐,而攻击者正拿着 AI 这把钥匙,在到处试我们的锁。
全栈开发者需要掌握前端、后端、运维、安全和 AI 知识。过去主要编写业务逻辑,现在需要防范 AI Agent 删除数据库以及 AI 生成代码中隐藏后门。
系统安全漏洞常源于内部管理混乱或技术薄弱环节。印度CA机构eMudhra曾将私钥设为数字4。AI时代此类失误风险加大,私钥若被暴力穷举恢复,信任链将失效。
AI 编程工具尚未造成程序员群体性失业,但已淘汰仅能编写样板代码的从业者。未来开发者需具备更强的架构设计能力、更深的底层原理理解,以及更严苛的代码审查能力。
因为 AI 写代码很快,但 AI 没法替你承担服务器被黑、数据库被删、客户数据泄露的后果。在代码生成越来越容易的今天,对代码质量的敬畏心,才是我们最后的护城河。
当 AI 能够以秒级的速度完成攻击时,我们的防守时间窗口已经被压缩到了极限。在这场赛博大逃杀里,没有旁观者,所有人都在阵痛中重新学习如何与机器协作。