ARTICLE · 1233916
iOS 真的能跑在安卓手机上吗?
iOS 真的能跑在安卓手机上吗?
最近,一个名为 HackIOS / ios-sweet 的实验项目在技术圈引起了注意——它声称能让苹果真实的 iOS 16,在一台安卓手机(红米 Note 10 Pro)上启动。这不是模拟器,也不是桌面主题,而是一套"把苹果内核和系统搬到陌生硬件上运行"的嵌入式移植。 本文不做使用教程,也不鼓励任何人尝试,只从技术原理与法律边界两个角度,把它讲清楚。 一、它到底做了什么 核心事实:ios-sweet 用的是苹果自己开源的 XNU 内核(xnu-8796,对应 iOS 16 世代),搭配一台 iPhone X 的 iOS 16.7.16 用户态系统文件,经过少量参数改动,让它在一颗高通骁龙 732G 上跑起来。 关键在于"真":不是用安卓套一层 iOS 皮肤,也不是用 QEMU 模拟,而是把苹果的开源内核编译进设备,再加载未修改的 iOS 用户态(launchd、SpringBoard、系统守护进程和原生 App 都在)。项目方自己也强调,这是一个研究性质的 bring-up(硬件启动适配),离"能日常用的手机系统"还差得很远。 二、为什么这件事很难 理解它的难度,要先理解苹果生态的封闭性: ● 安全启动链:从 BootROM 到 iBoot,每一级都校验下一级的签名,非苹果硬件根本没有对应的密钥。 ● SEP(安全隔区):Face ID、加密密钥、数据保护都依赖这颗独立协处理器,离开苹果主板就不存在。 ● 硬件深度耦合:iOS 的驱动是与具体机型(如 iPhone X)绑死的,换一块屏幕、一个基带都要重新适配。 所以移植的难点不是"把系统拷过去",而是"在没有苹果密钥、没有 SEP、没有原厂驱动的前提下,骗过内核让它以为自己还在一台 iPhone X 上"。 三、技术原理拆解 ios-sweet 的启动链大致是这样: 小米原厂 bootloader(ABL)→ 临时引导 shim(自建 MMU、读取设备树、加载 payload)→ XNU 内核 + 生成的 Apple Device Tree(ADT)→ 自研 UFS 驱动 → userdata 分区里的 HFS+ 根文件系统 → dyld 共享缓存 → launchd → SpringBoard 几个有意思的工程取舍: ● 内核打补丁:基于开源 xnu,按顺序打了 80 多个补丁,覆盖工具链兼容、早期帧缓冲、UFS 主机驱动、开源 HFS+、HID 事件、面板模拟等。 ● 显示:暂无 GPU 驱动,所有画面由 CPU 软件渲染(CoreAnimation),模拟 iPhone X 的 1125×2436 面板,帧率约 20–30 fps。 ● 输入:触摸屏走 Goodix 控制器,电源/音量键通过 PMIC 经 SPMI 模拟成 HID 按键。 ● 调试:没有物理串口,内核日志直接画进帧缓冲,并在 userdata 末尾留了一段 4 MiB 的持久日志环,通过 Recovery 导出分析。 四、现在的真实进度 根据项目公开的状态,它能做到: ● 启动到锁屏和主屏(苹果 logo 停留约 4 分钟); ● 触摸屏、上滑回主屏、多任务切换; ● 电源 / 音量键、锁屏与唤醒; ● 设置、控制中心、通知中心; ● App Store 能打开(但无网络,安装 App 未测试); ● 8 颗 CPU 核心全开; ● 自己的存储分区可读可写。 但缺失的更多:没有 Wi-Fi、蓝牙、蜂窝网络;没有音频、相机、传感器、GPS、Face ID;没有 GPU 加速(纯 CPU 渲染);电量永远显示 100%;App 无法退出(主屏手势无效)。换句话说,它证明了"能启动",但离"能用"还有巨大的工程鸿沟。 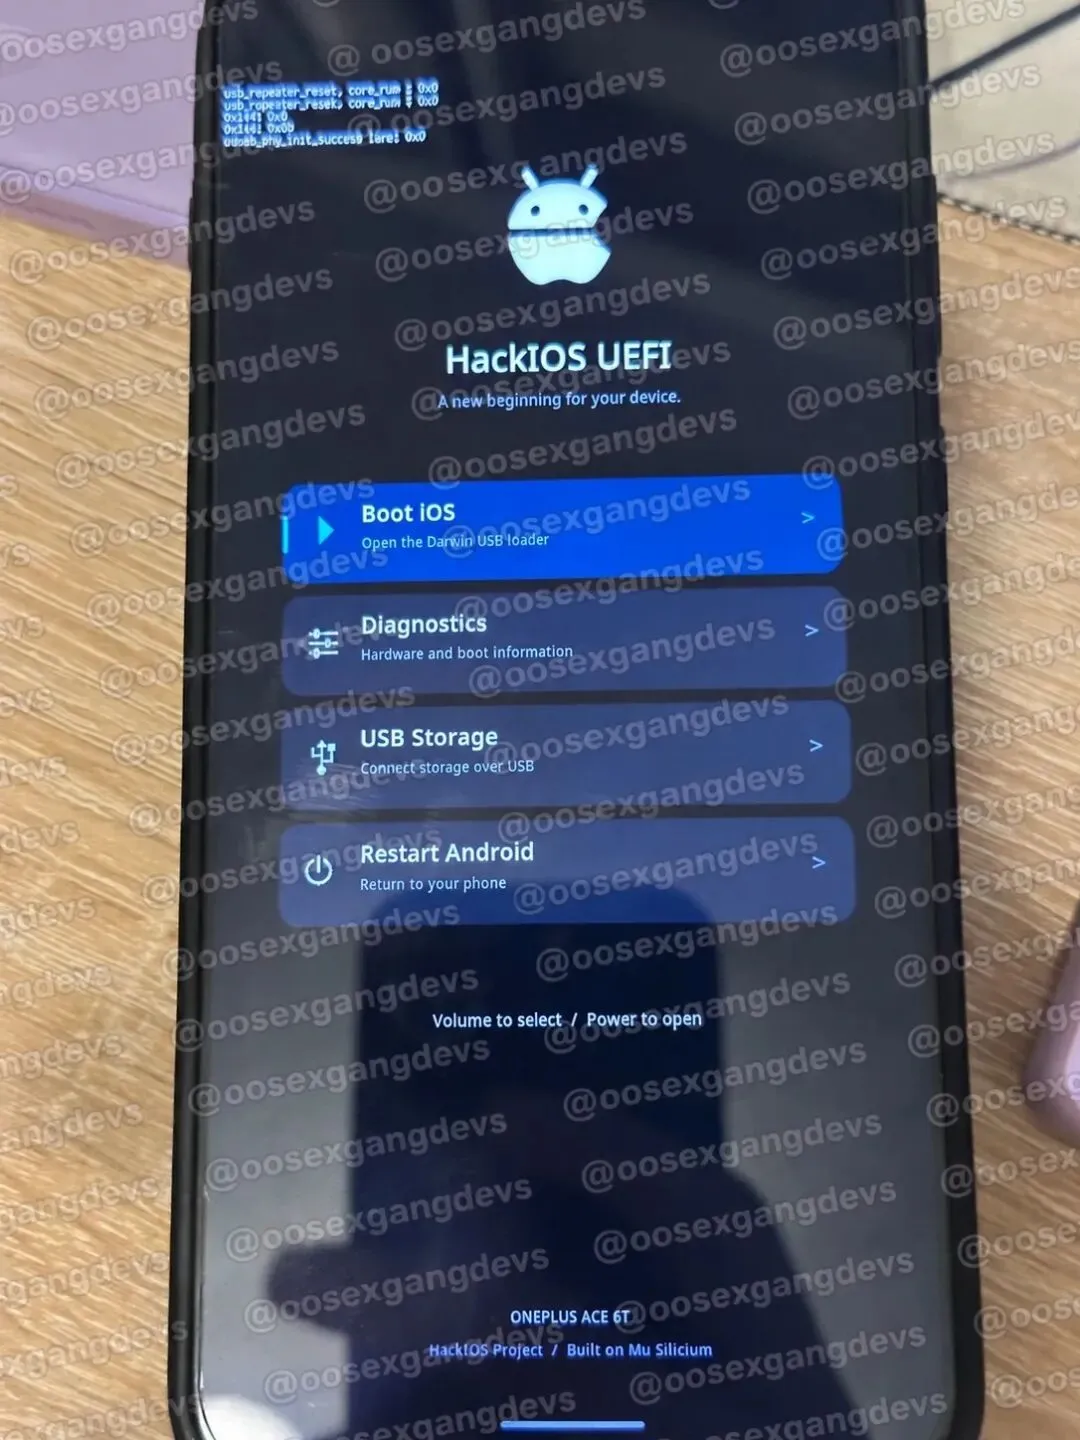
五、绕不开的法律与风险边界 这是科普里最该说清楚的部分。 版权层面:iOS 系统文件本身属于苹果,项目方明确声明"iOS 是苹果的,我们这里不分发",要求用户自行从苹果下载 IPSW,仓库里也刻意排除了含序列号、校准数据和苹果版权文件的备份。这种"只给代码、不给系统文件"的做法,是在规避直接分发侵权;但用户自行提取、在非苹果硬件上运行 iOS,仍踩在灰区——苹果的软件许可协议(SLA)历来禁止 iOS 安装在非苹果品牌设备上。 安全层面:为了能启动,项目关闭了大量安全机制——代码签名(AMFI)放宽、沙盒策略关闭、AppleKeyStore 被桩化、没有数据保护。项目方直接提醒:"不要往上面放任何个人信息。"安全模型整个敞开后,这台"手机"既不可信也不安全。 操作层面:安装会清空安卓的 userdata 分区,所有原手机数据消失;需要解锁 bootloader、一台 Linux 电脑,以及用 GitHub 的免费 macOS runner 编译内核。任何一步出错都有变砖风险。 结语 HackIOS / ios-sweet 是一个令人惊叹的嵌入式工程作品,它把"iOS 能不能离开苹果硬件"这个老问题,用开源内核和硬核移植给出了一个阶段性答案。但它同时也把版权、安全与可用性的三重边界,赤裸裸地摆在了所有人面前——这恰恰是一个好的科普样本:技术能到达的地方,未必是它该被鼓励落地的方向。
关注
重播 分享 赞
https://hackiosx.dev/https://github.com/dipa-studio/ios-sweet技术流 | 漫游记 | 关于我
请戳菜单栏
发消息获取链接关键字
HackIOS
Copyright@2026 MaxxSpaceAll Rights Reserved