ARTICLE · 1248823
工控安全、等保合规、安全分析:为什么AI反而比人盯更管用
做企业安全的人,最近两年大概都有同样的感受:活越来越多,人越来越少。
等保测评要过,工控系统要防,新的勒索、挖矿、漏洞通告一个接一个,安全设备买了一堆——防火墙、入侵检测、日志审计、漏扫平台——告警每天几千上万条,真正需要人处理的没几条。管理者看着一屏告警,不知道哪条该紧张,哪条可以忽略。
这篇文章想聊的是:AI能不能把安全这件事接过去?不是替代人做决策,而是把那些反复看、反复判、反复对的事接过去,让安全团队真正用在刀刃上。
01 安全防护,为什么越买越累
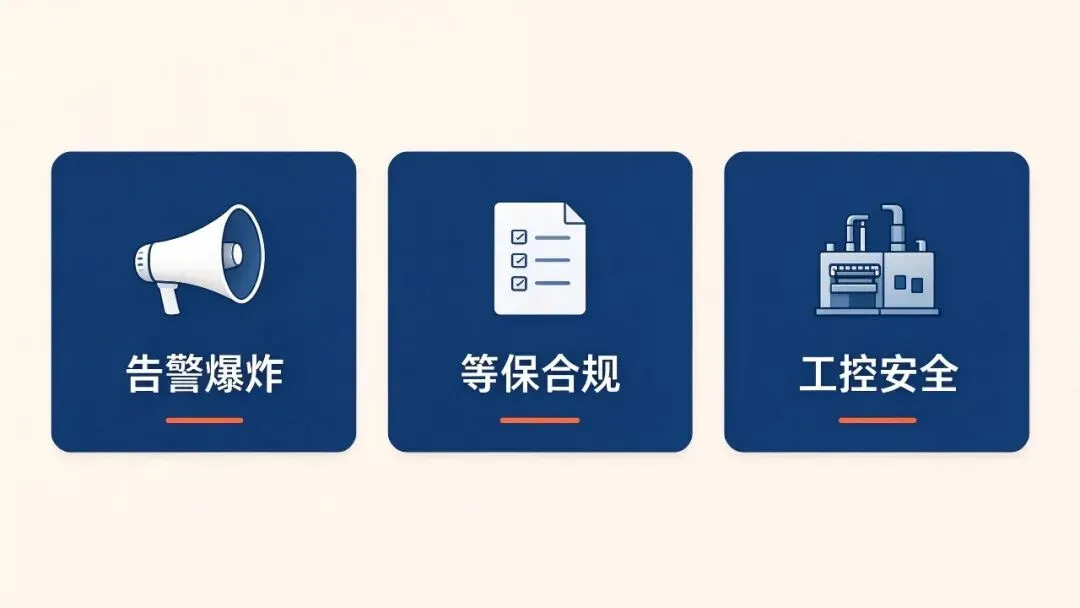
很多企业做安全,第一步是买设备。设备买得越多,越发现一件事:设备只是把问题从看不见变成了看不完。
· 告警爆炸。一台IDS一天能出几千条告警,防火墙、WAF、日志审计各自报各自的,加起来上万条。安全工程师一晚上的时间,全用来筛哪些是误报、哪些要跟。
举个例子:同样一条扫描行为告警,可能是一次正常的系统巡检,可能是外部试探,也可能是真的攻击——但设备本身分不清,只能把判断这件事甩给人。人盯久了就疲劳,疲劳了就漏。
· 等保合规是另一件累人的事。测评前几个月,团队开始补材料:制度文件、操作记录、审计日志、整改报告,一项项对测评要求。测评一过,材料又锁回抽屉,下次测评再翻出来补。合规变成了迎检工程,不是真安全。
· 工控安全更难。车间里PLC、SCADA、DCS,很多设备连日志都打不出来,更别说实时监控。等保要求覆盖到工控区,但实际做起来,很多企业只能靠定期巡检+人工记录,出了事才知道哪里被碰过。
更麻烦的是:安全团队就那么几个人,既要管合规、又要管设备、又要应急响应。一天到晚被告警追着跑,根本没时间做提前防这件事。设备越买越多,人越来越累,风险还在那里。
02 管理者要的安全,其实是三件事
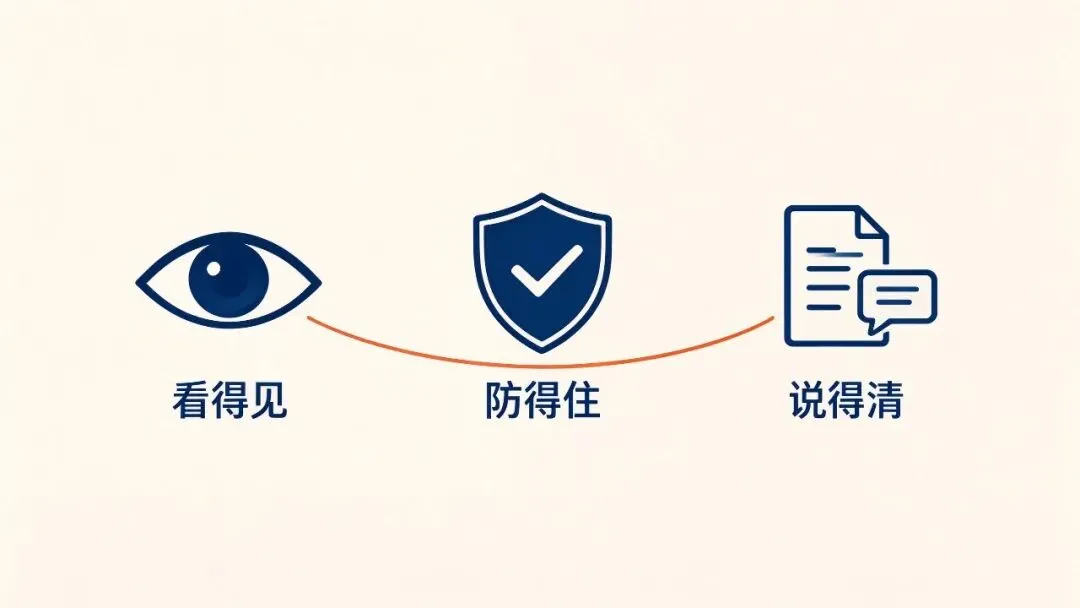
换个角度:管理者看安全,真正想知道的是什么?归纳起来也是三件事:
· 看得见——现在环境里到底有多少资产?哪些在联网、哪些在工控区、哪些没打补丁?有没有异常的流量、异常的登录、异常的设备接入?管理者要的是心里有数,而不是等出事了才知道。
· 防得住——真有攻击来了,能不能第一时间发现、能不能自动隔离、能不能追溯到源头?安全不是买一堆设备放着,而是真出事的时候反应得过来。
· 说得清——等保要过、监管要查、老板要问,能不能拿出一份能看的报告?哪些合规项已达标、哪些风险在整改、整改进度多少?安全团队不应该每到迎检就手忙脚乱。
这三件事,本质上都不是多买设备能解决的。设备只是把数据收上来,真正要解决的是:从海量数据里,把那几条真正重要的事挑出来、把该防的事自动防掉、把该交的材料自动凑齐。
03 安全自动化的前提:先把资产和日志摸清
AI要帮安全做事,先要回答一个问题:它依据什么判断?
答案是两样东西:资产清单和日志数据。资产清单要回答我们有什么、在哪、谁在用;日志数据要回答刚才发生了什么、谁在做、对不对。这两样东西不在线化、不统一,AI再强也是无源之水。
很多企业做不到这一步,不是没买设备,而是设备各自为战:防火墙的日志在防火墙里、服务器的日志在服务器里、工控设备根本没日志。同一个攻击事件,可能在防火墙里是一条流量、在服务器上是一次异常登录、在数据库里是一条异常查询——三个地方各看一段,拼不出完整画面。
所以第一步不是急着上AI,而是先把资产和日志统一接进来:所有设备的流量、登录、操作、变更,都自动归集到一个地方。数据干净了、统一了,AI才有得用。
04 从人盯到AI审:安全防护怎么落地
数据在线化之后,安全这件事可以分三步走:
第一步,告警降噪。AI先把每天上万条告警过一遍:哪些是误报、哪些是重复、哪些是已经处理过的事,自动过滤掉。安全工程师早上打开平台,看到的不是一万条,而是真正需要关注的几十条。
第二步,关联分析。AI把同一个事件在不同设备上的日志串起来——一次外部扫描,连着三次失败登录、一次异常提权、一次外发数据——自动拼出完整攻击链。人不用再对着五个系统自己拼。
第三步,自动响应。高确定性的事,AI直接做:发现某台服务器在往外连已知恶意IP,自动隔离;发现某个账号短时间内登录十几次,自动锁定。低确定性的事,留给人判断。安全团队从24小时盯告警变成处理AI筛出来的真问题。
等保合规这件事也一样:制度、记录、审计日志,系统里自动留着,测评要什么就导什么,不用临时补材料。走到这一步,安全才真正从人盯设备变成AI审、人决策。
05 这件事,众研智维+怎么承接
这套做法落到众研智维+上,对应的是现成的能力:
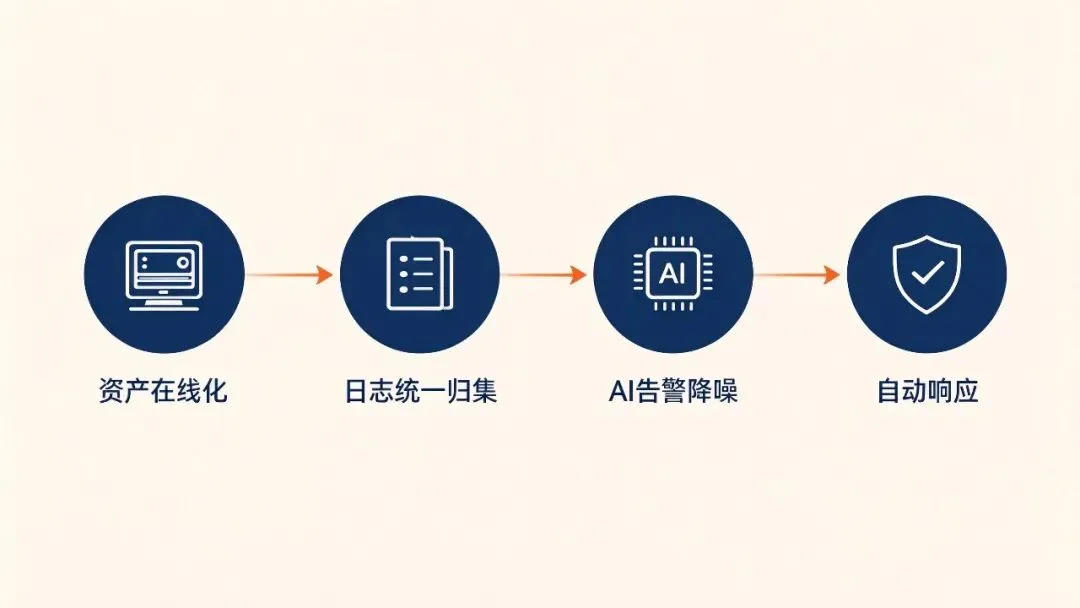
· 资产在线化:自动发现网络里的设备、系统、数据库,梳理成统一台账——什么设备、在哪、什么版本、谁负责,不用人工盘点。
· 日志统一归集:防火墙、服务器、数据库、工控设备的日志,自动接入同一个平台,统一存储、统一检索,不用再登五六个系统翻日志。
· AI告警降噪:AI基于历史规律自动过滤误报和重复告警,每天把上万条压成几十条真问题,安全团队早上直接看重点。
· 攻击链关联:AI把跨设备的日志自动拼成完整事件——从扫描到入侵到外发,整条链路一眼看清,不用人工对时间线。
· 等保合规报告:系统里的操作记录、审计日志、整改留痕,自动对应等保条款,测评要什么就出什么,不用临时加班补材料。
一句话:众研智维+把安全团队从盯屏幕、对日志、补材料里解放出来,让AI做重复判断,让人做真正的决策。想验证的企业,可以先从一个车间或一个区域的日志接入开始试点。
安全不是把设备堆得越多越好,而是让真正重要的事被看见。
让资产自动摸清、让日志自动归集、让AI自动筛出真问题——安全团队从告警海里解放出来,管理者拿到看得见、防得住、说得清的底气。这,才是AI给企业安全真正的价值。
专注「AI + 网络安全」与「AI + 网络基础设施运维」两大方向, 以数据采集 、分析与利用为技术底座, 服务能源 、化工 、制造 、钢铁 、轨道交通等工业行业, 以及政府 、医疗 、教育等公共服务领域, 提供从安全防护到智能运维的全周期服务。