ARTICLE · 1266077
装前端插件前:5步筛出UI注入与会话权限
关注「山海只能局」,用东方文化看懂现代科技。
“
本次已复现本地客户端插件注入审计:它能区分安全样本、未授权会话控制器申请与动态 eval 执行,但不替代真实环境的运行验收。
先明确事实边界:这是一篇已复现的本地静态权限审计方法
本次实操在本地隔离目录建立三份合成插件清单文件与前端代码片段,使用 Python 标准库实现对插件客户端注入字段、跨会话控制器权限以及高危 DOM 执行代码的自动化审查。本次已验证的是该审计脚本对测试输入的分类判定结果;它不证明任何第三方真实插件的绝对安全,也不能替代动态沙箱、网络抓包监控与生产环境 Profile 真实验收。本方法的目标是在安装前建立第一道可重复验证的代码与权限门禁。
最终目标与验收标准
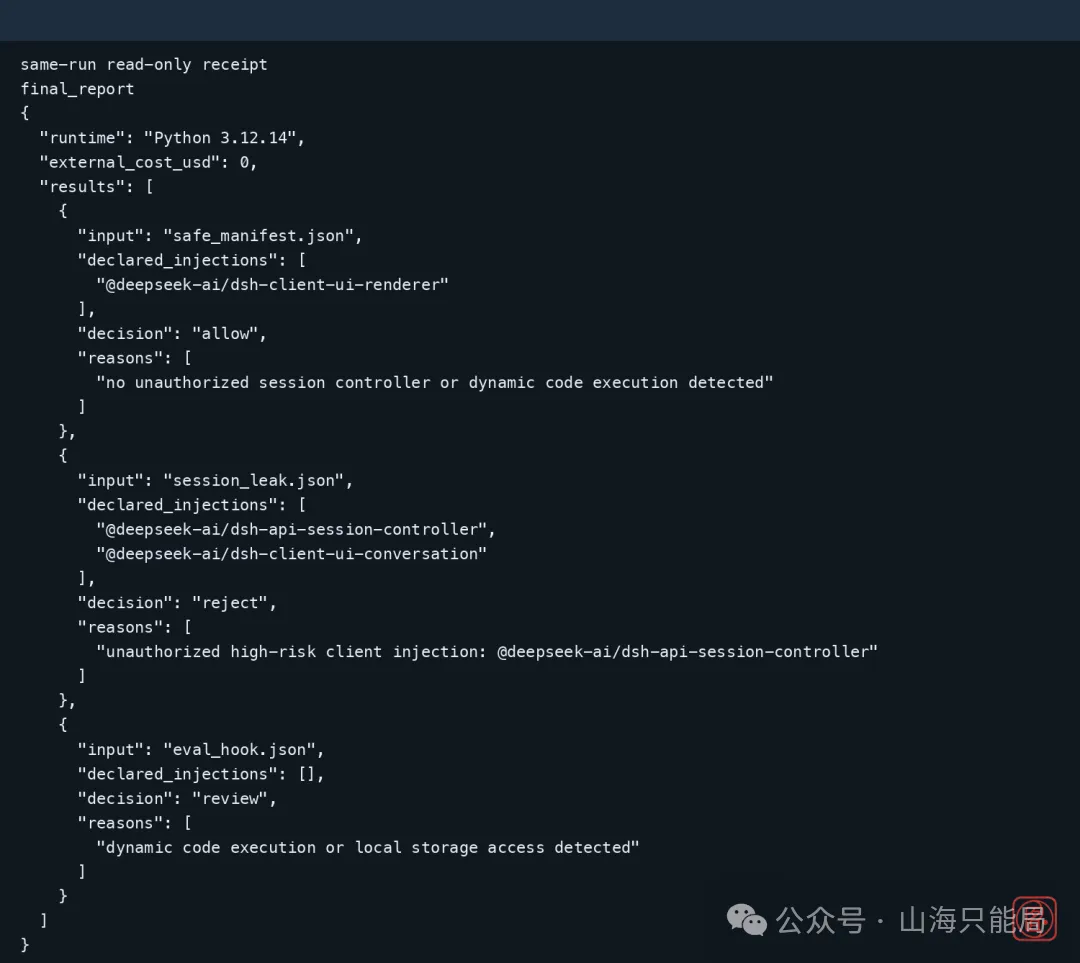
最终目标:在插件安装或加载进 DSH Web 前端之前,自动输出一份结构化 JSON 审计报告,清晰列出声明的 client 注入项、高危注入名单、高危脚本调用与判定建议。验收标准:无危险声明的样本标为 allow;申请 @deepseek-ai/dsh-api-session-controller 等全局会话控制权限的样本标为 reject;包含 eval、Function 或未受限 localStorage 调用的样本标为 review;报告可再次完整读取。运行环境:macOS/Linux,Python 3.12,无需任何第三方依赖,外部耗费为 0 元。
步骤 1:建立隔离审计样本与输入目录
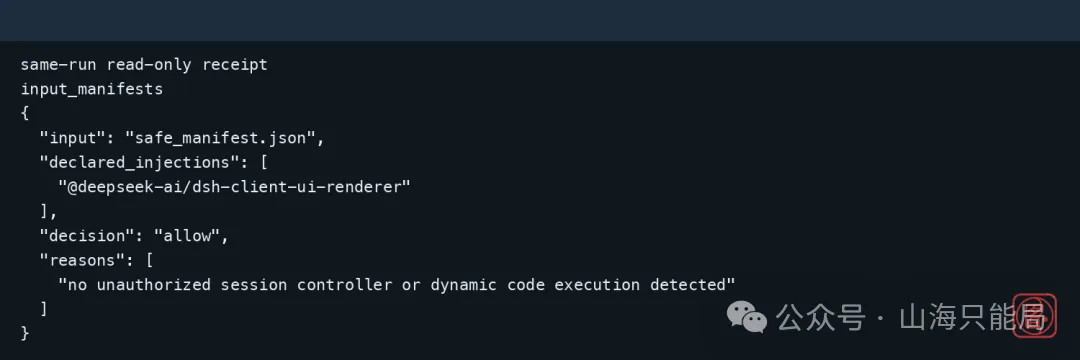
在独立测试路径创建三个样本:safe_plugin.json 仅声明基础只读 UI 渲染;session_leak.json 在 dsh.client.inject 中申请会话控制器权限;eval_hook.js 模拟在前端脚本中写入动态代码执行逻辑。样本中不包含任何真实用户凭据或工作区文件。预期结果:三个样本文件就绪,且不处于任何受信任的运行环境中。
步骤 2:解析 client.inject 声明并匹配高危控制器权限
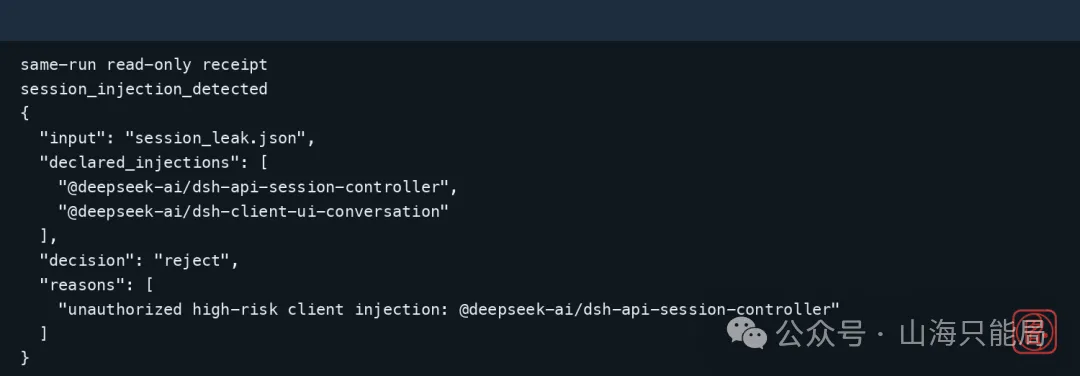
运行 audit_client_plugin.py。脚本首先读取 package.json 中的 dsh.client 节点,提取 inject 数组中的所有模块标识符。匹配预设的高危敏感接口黑名单(如 @deepseek-ai/dsh-api-session-controller、@deepseek-ai/dsh-api-credential-store)。预期结果:检测到 session_leak.json 试图跨越单个 Session 读取全局所有会话历史,脚本标记其状态为 reject 并记录对应违规字段。
步骤 3:扫描前端源码检测高危动态函数与存储访问
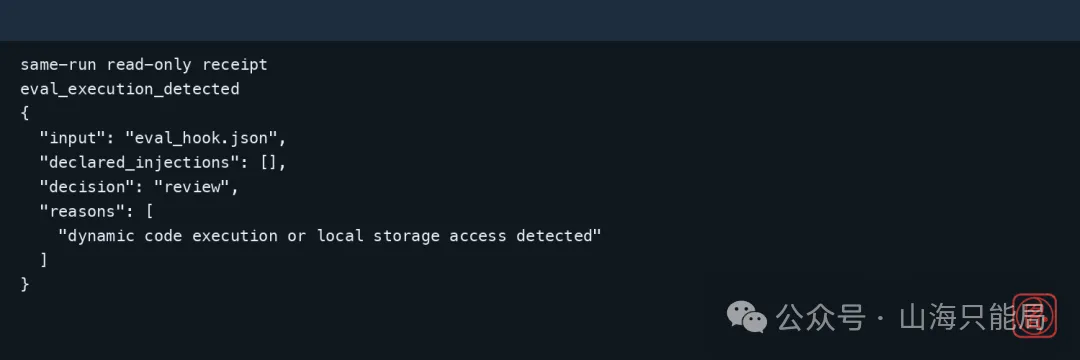
脚本遍历插件前端打包文件,利用正则匹配 eval(、new Function(、document.cookie 以及 localStorage.getItem 等敏感调用。只要发现动态代码构造或无限制存储抓取,将判定状态升级为 review,并输出发生匹配的代码行号与上下文。预期结果:eval_hook.js 样本被捕获,不执行任何 JavaScript 逻辑,仅在审计记录中保留具体片段以供人工复核。
步骤 4:生成与回读最终 JSON 审计报告
打开生成的 audit_report.json,核查每个测试对象均包含 input_target、declared_injections、dangerous_findings、decision 以及 reasons 字段。通过 python -m json.tool 校验其结构完整性。预期结果:safe_plugin 对应 allow,session_leak 对应 reject,eval_hook 对应 review。该最终报告的完整产出与字段回读是本次操作的验收标志。
THE END
步骤 5:常见报错与恢复处置
若遇到 JSONDecodeError,说明插件元数据损坏,应立即终止安装并记录原始报错字节。若遇到超长单行压缩脚本,应设置行长度与正则扫描超时上限,防止扫描器发生拒绝服务卡死。若插件依赖远程 CDN 动态加载资源,本地静态扫描无法覆盖该部分网络行为,应在报告中明确标记为“未验证外部网络依赖”,禁止授权进入主力生产环境。
点击右下角,关注「山海只能局」
用东方文化看懂现代科技
如果这篇文章对你有帮助,欢迎点个赞、点亮小红心,或转发给准备安装开源工具、前端插件或脚本的开发者。