ARTICLE · 1306207
代码没变,也可能更危险:AI 正在改写软件安全的风险
导读:CVE 数量不能直接换算成地下漏洞库存。更值得警惕的是,代码没有变化,攻击它的成本却可能正在下降。
硬核老摩王3183 字 · 约 8 分钟
一个运行多年的程序,昨天没有修改代码,今天也没有增加公网入口,它就和昨天一样安全吗?
未必。只要找到漏洞、把漏洞变成攻击手段的成本下降,原本不值得攻击、很难攻击的软件,就可能成为新的目标。
这也是我看到 Daniel Lemire 那张 CVE 曲线时,真正担心的事情。
公开的曲线,照不到全部风险
Lemire 的帖子指出,公开漏洞数量在 2026 年显著加速。这个方向可以得到官方数据支持:CVE 项目的季度统计显示,2026 年第三季度公开了 36,962 条记录,2025 年同期为 11,738 条,约为后者的 3.15 倍。
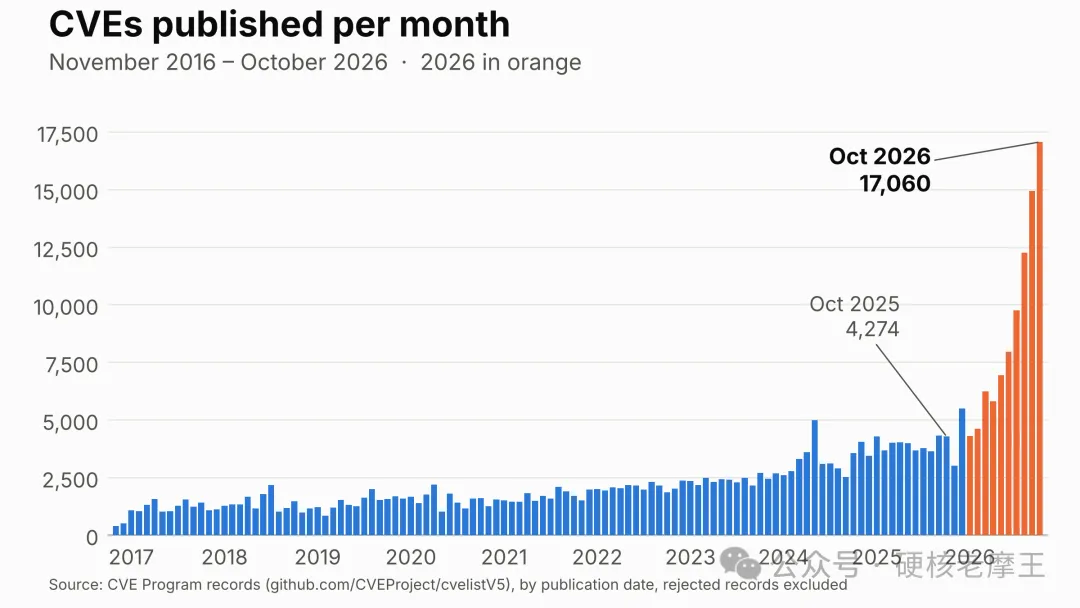
这些是披露记录,不是这一季度新写出来的漏洞,更不是成功攻击次数。Lemire 图中的月度数据另有统计口径,这里不把未经独立复算的月度数字作为论证基础。
很多缺陷早已潜伏在代码中。Mozilla 的技术复盘就提到,AI 找到了隐藏约 15 年、20 年的漏洞。程序没有刚刚变坏,我们只是终于看到了过去没看见的问题。
但事情不能停在“发现得多是好事”这里。
公开曲线记录了愿意汇报、最终进入披露流程的那部分发现。攻击者也可能使用类似能力,却没有理由及时把结果交给厂商。我们看见的增长,究竟只是照明更亮,还是意味着暗处也出现了更多可用的攻击机会?
不能拿固定比例,推算地下库存
一种直觉是:过去公开披露与私下流转的漏洞大致维持某种比例,既然公开数量暴涨,私下掌握的数量也应该增长。
我理解这种担忧,但目前不能把这个比例当作已经证实的规律。
Google Project Zero 在复盘 2021 年零日利用时就碰到过类似问题:检测并披露的在野零日从前一年的 25 个增加到 58 个。研究团队认为,跃升主要来自检测和披露能力改善。厂商开始在公告中标注“已遭利用”,也会让原本不可见的案例进入统计。
这没有证明攻击没有增加,却说明了一个关键问题:我们看到多少,取决于攻击者做了多少,也取决于我们能看见多少。
此外,公开漏洞和地下交易也不是两只互不相通的桶。同一个漏洞公开之后仍可能被利用,一套攻击工具可能串联多个漏洞,一个漏洞也可能被反复出售。每月新增多少 CVE,不能直接换算成攻击者手里还有多少独立、有效的秘密武器。
因此,我不会用这条曲线宣告“地下漏洞已经同比增长”。但否定这种换算,并不意味着风险担忧随之消失。
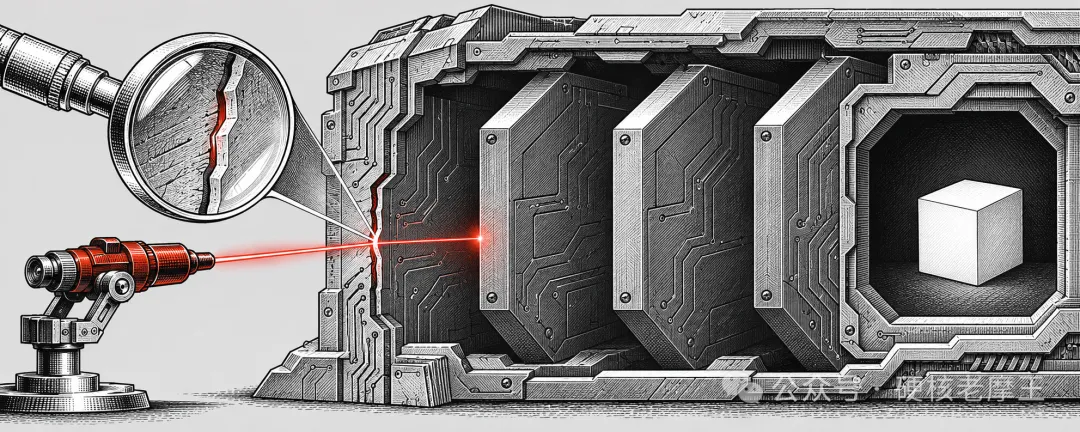
概念示意:发现外层缺陷,不等于突破全部防线。
更可靠的证据,是攻击者已经开始使用这种能力
2026 年 5 月,Google 威胁情报团队披露,他们调查了一起筹划中的批量漏洞利用行动,发现针对某开源 Web 管理工具的双因素认证绕过零日,并联合厂商处置。
Google 根据利用脚本等证据,高置信度判断攻击者使用了 AI 辅助发现和武器化。这个判断仍是调查归因;漏洞需要已有有效凭据,报告也不能被写成“大规模入侵已经成功”。
它的意义不需要夸大:帮助安全研究人员发现漏洞的能力,已经被攻击者拿来尝试获得真实的攻击机会。
即使软件一行代码没变,这种变化仍会影响风险。过去需要少数专家长时间研究的缺陷,如果现在能被更多人以更低成本发现,原有的技术难度就不再提供同等保护。
当然,找到缺陷、做出稳定利用、越过沙箱和权限边界、最终造成损失,仍然是不同的关卡。漏洞报告增加,不能自动等同于攻破能力同比增加。我们真正应该追问的是:AI 正在跨过其中哪些关卡,又把门槛降低了多少。
新平衡不会自动到来
如果暂时保持防护条件不变,而攻击者能找到更多有效路径、承担更低的试错成本,那么风险就有上升的理由。这是一条有条件的判断,比用 CVE 数量推算地下库存更扎实。
但把它延伸成“软件安全必然持续恶化”,同样走得太远。
防守方也能获得能力提升,提前找出那些原本可能被对手独占的缺陷。另一方面,同样用上 AI,不等于双方收益相同。攻击者可以挑目标和路径;防守者需要兼顾覆盖、可靠性与业务运行。现代攻击还可能需要串联多个缺陷,防御层次也不会因为 AI 出现就全部失效。
我更倾向于一种可能:接下来出现的不是统一的新平衡,而是更明显的分化。有能力持续审查、验证安全边界的系统,可能逐渐减少攻击机会;缺乏这些条件的系统,则会承受更强的攻击压力。这也与英国 NCSC 的条件性风险评估中所担心的防御能力鸿沟相呼应,而不是已经发生的全球结论。
对于固定版本,旧缺陷不会凭空无限增加。但现实中的软件不断更新,新的依赖、配置与连接方式也在进入系统,不能指望“把这一轮漏洞挖完”,安全问题就结束了。
CVE 曲线本身测不出全部风险。结合已经观察到的 AI 辅助漏洞研究与攻击活动,更值得警惕的是:一些过去因为难以发现而沉睡的缺陷,正在变得更容易触达,而这项能力并不只属于保护用户的人。
代码可以保持不变,攻击它的世界却已经变了。
来源与延伸阅读
1. Lemire 的帖子
https://x.com/lemire/status/2116940441882890613
2. CVE 项目的季度统计
https://www.cve.org/About/Metrics
3. 技术复盘
https://hacks.mozilla.org/2026/05/behind-the-scenes-hardening-firefox/
4. 复盘 2021 年零日利用时
https://projectzero.google/2022/04/the-more-you-know-more-you-know-you.html
5. Google 威胁情报团队披露
https://cloud.google.com/blog/topics/threat-intelligence/ai-vulnerability-exploitation-initial-access
6. 英国 NCSC 的条件性风险评估
https://www.ncsc.gov.uk/report/impact-ai-cyber-threat-now-2027