ARTICLE · 1314936
【CIA考试】科二《内部审计项目》考试大纲
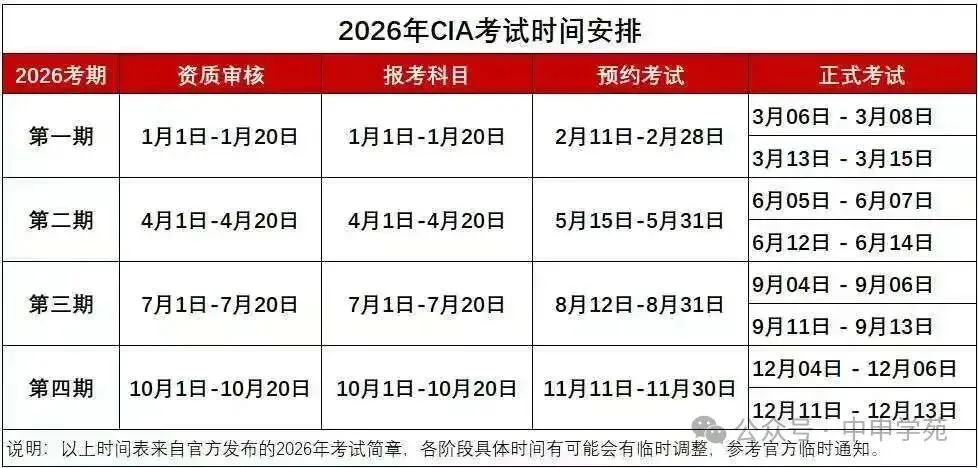
科目二考试概况
题量与时长:100道单项选择题,120分钟。
核心结构:共 3 大领域,权重分布如下。
| 50% | |
| 40% | |
| 10% |
科目二详细大纲
领域 A:项目规划(50%)
这是科目二绝对核心,权重从旧版的 20% 翻倍至 50%。
1. 确定审计目标和范围
识别如何应用“专题要求”来确定目标和范围
确定制定审计目标时需要考虑的要素:法规要求、组织战略与目标、GRC 过程、风险偏好与容忍度、内部政策、以前年度审计报告、其他确认提供方的工作、确认为确认服务还是咨询服务
识别并记录审计计划中的范围限制
评估利益相关方请求的管理和记录方法
识别应对目标和范围变化的有效方法
2. 确定评价标准
识别评估被审计活动最相关的标准
确定评价标准是否具体、实用、相关,并与组织和被审计活动的目标一致,能提供可靠的比较结果
3. 规划审计以评估关键风险和控制
识别规划审计时如何应用“专题要求”
认识被审计活动的战略目标及其与风险管理、业务绩效指标的整合
认识网络安全风险、信息安全与 IT 控制、IT 一般控制、IT 控制框架、数据隐私原则、数据安全政策等
认识业务连续性与灾后恢复概念:业务复原力、事件管理、业务影响分析、备份和恢复测试
认识与审计活动相关的财务会计概念:流动和固定资产、短期和长期负债、资本和投资
认识常见业务流程的关键风险和控制:资产管理、供应链管理、库存管理、应付账款、采购、合规、第三方流程、CRM 系统、ERP 系统、GRC 系统
4. 确定适当的审计方法
评估各种审计方法(敏捷、传统、整合、远程审计)以确定最合适的方法
描述与审计规划和执行相关的项目管理概念
5. 完成详细的风险评估
认识被审计活动相关的财务、运营、IT、网络安全和法规风险
认识新兴风险对组织的影响
确定评估和优先排序已识别风险和控制的适当方法和标准
认识人员、流程和系统变化对风险的影响
认识组织结构差异对风险评估的影响(集中/分散、扁平/传统、现场/远程)
认识组织文化对控制环境的影响,包括个人和群体行为以及“高层基调”
6. 确定审计程序和工作方案
确定评估控制设计的程序
确定测试控制有效性的程序
确定测试控制效率的程序
评估工作方案的适当性
确定测试方法(会计、财务、IT、运营、网络安全等)
领域 B:信息收集、分析和评价(40%)
1. 信息收集
识别信息来源:访谈、观察、穿行测试、数据分析、政策、检查表、问卷、自我评估
评估证据的相关性、充分性和可靠性(独立性、佐证、控制环境、胜任人员标准)
识别审计技术选项:AI、机器学习、RPA、持续监控、仪表板、嵌入式审计模块
2. 分析与评价
流程映射和分析:工作流、RACI、结构化与非结构化数据
分析程序:比率、差异、趋势、对标分析
评价审计发现:标准 vs 条件、根本原因、影响、重要性
3. 文档与结论
工作底稿:完整、可保留、与结果关联
形成关于 GRC 的审计结论(汇总结论)
领域 C:项目督导和沟通(10%)
1. 督导
协调任务分配
复核工作底稿和结论
评价审计人员绩效
2. 沟通
在报告过程中沟通:结束会议、事实确认、沟通方式和利益相关方选择
注意边界:最终审计结果沟通(GIAS 标准 15.1)的主要权重在科目三,科目二只保留“项目内的沟通切片”
特别关注:项目计划权重从旧版的20%翻倍至50%,成为重点。新大纲明确要求在此阶段评估网络安全、IT控制、财务及会计概念、常见业务流程的关键风险与控制。这意味着科二的备考内容和难度显著增加。
【CIA考试】2026年CIA资格认证简章
【CIA考试】CIA考试报考流程(全)
【CIA考试】CIA新考纲启用:考什么、变什么、怎么备考
【CIA考试】科一《内部审计基础》考试大纲
(CIA课程咨询)
(CIA课程咨询)
(CIA课程咨询)