ARTICLE · 1375712
JAVA低空经济无人机飞手接单平台系统源码支持小程序+公众号+APP+H5
DRONE SERVICE / JAVA / UNI-APP 低空经济 · 实名飞手 · 一口价 · 四端互通 无人机飞手接单平台支持四端从认证到接单,一套系统跑通 用户端:浏览 / 下单 / 钱包 / 团队管理端:类目 / 审核 / 券 / 发票 | |
技术栈 用户端 uniapp(vue语法) 管理后台 vue+elementUi 后台服务 springboot+mybatisplus+mysql |  |
低空经济的风口下,无人机服务撮合平台看着像「信息列表 + 下单表单」,真正的工程量在两处:一是认证与履约的可信链——飞手实名、执照、审核状态环环相扣,未认证账号能接单就是安全事故;二是资金链路的可靠性——钱包储值、优惠券、发票、团队奖励,任何一环有竞态或算错就是客诉与税务风险。
这套系统用Spring Boot + MyBatis-Plus + MySQL 做服务端,uni-app(Vue 语法) 一套代码发布微信小程序、微信公众号、APP、H5 四端,管理后台用 Vue + ElementUI。类目、新闻、认证、飞手申请、一口价下单、优惠券、钱包、发票、团队九大模块全部收在服务端。
文中截图均为演示数据,已对聊天昵称、用户 ID、服务地址与钱包余额做打码处理。九个功能按「浏览 → 认证 → 下单 → 履约 → 结算 → 裂变」的业务链路逐项拆开讲。
一、功能总览
九个功能分四层:内容层(分类管理、新闻管理)、信任层(认证中心、飞手申请)、交易层(一口价下单、优惠券管理、钱包管理)、增长层(发票管理、我的团队)。先各用一句话说明它们解决什么问题。
01 · CATEGORY分类管理— 农业植保/巡检/航拍类目树,后台可配。
02 · NEWS新闻管理— 政策与行业资讯,富文本发布带阅读数。
03 · KYC认证中心— 实名+证件照+执照,审核状态服务端管。
04 · PILOT飞手申请— 入驻申请与资质审核,通过才能接单。
05 · FIXED一口价下单— 明码标价+优惠券抵扣,价格服务端算。
06 · COUPON优惠券管理— 领取/锁定/核销/过期全生命周期。
07 · WALLET钱包管理— 余额整型分记账,充值消费流水可查。
08 · INVOICE发票管理— 订单完成后申请开票,留税务凭证链。
09 · TEAM我的团队— 邀请裂变两级关系,奖励按规则发放。
二、功能拆解:从浏览到裂变
下面按链路顺序拆解九个功能与交付闭环,每个环节标注输入、状态变化与输出。
01 分类管理:服务目录就是货架
首页的九宫格入口(农业植保、农林巡检、工业巡检、测绘勘探、应急救援、高空吊运、空中表演、物流配送、城市治理)全部是后台配置的分类树:类目 → 子类目 → 一口价服务项,新增类目不改代码,运营自己上架下架。
分类页按类目聚合服务卡片,每张卡带封面、会员价与起价;价格字段落库用整型「分」,展示层再除 100,避免浮点误差。
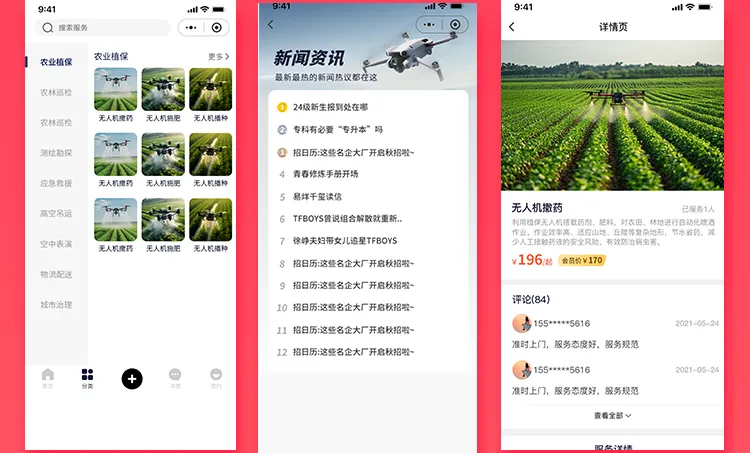 |
JAVA无人机飞手接单平台 实拍 03|分类列表、新闻资讯与服务详情页;评论手机号已脱敏;截图数据为演示数据 |
02 新闻管理:政策红利期的信任入口
低空经济是强政策驱动行业,用户决策前会先看行业动态。新闻模块后台富文本发布、排序置顶,前台列表带阅读数与摘要;内容审核走先审后发状态机,敏感词命中直接拦截。
实现上是标准的 news_info 表 + 发布状态字段,但要注意新闻类内容需要互联网新闻信息服务资质,无资质时定位改为「平台公告与行业资讯转载」,正文注明来源。
03 认证中心:实名信息按敏感个人信息处理
身份证正反面照片、姓名、证件号——这是敏感个人信息的三件套。采集前单独同意、图片走私有对象存储(不可公开访问)、库里证件号加密存储、展示全程脱敏。
输入 用户填写姓名、身份证号,上传人像面/国徽面照片与飞行资质。
状态 认证单状态:待提交 → 审核中 → 通过/驳回;驳回带原因可重新提交。
输出 认证通过后账号获得「可下单 + 可申请飞手」身份,未认证只可浏览。
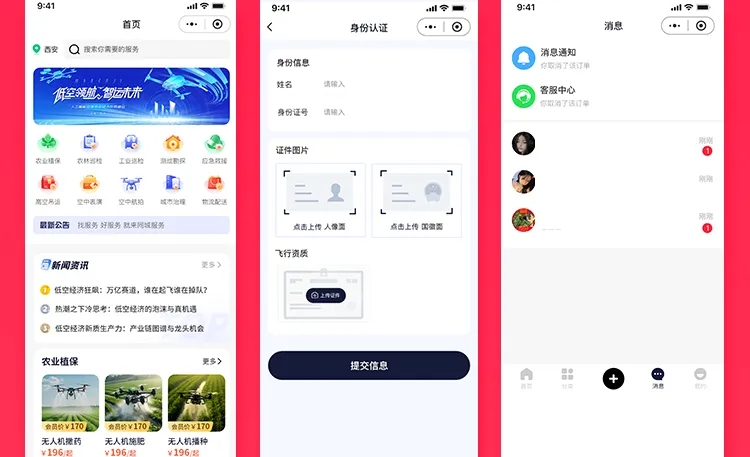 |
JAVA无人机飞手接单平台 实拍 01|首页、身份认证与消息页:聊天昵称已打码;截图数据为演示数据 |
04 飞手申请:资质审核是安全底线
无人机操作属于持证作业:民航局 CAAC 无人机驾驶员执照、实名登记码缺一不可。飞手申请模块把「执照编号 + 证件照 + 有效期」收进 pilot_apply 表,后台人工复核 + 有效期校验,过期自动冻结接单资格。
工程要点:审核状态只由服务端推进,未通过审核的账号调用接单接口直接 403(见代码节权限校验);飞手等级(植保/巡检/吊运)决定可接类目,派单池按等级与位置过滤。
05 一口价下单:价格永远服务端说了算
选择服务类型 → 填写服务需求(文字 + 图片)→ 服务地址 → 服务时间 → 优惠券 → 合计支付,这条链路的关键是:前端传来的金额一律忽略,下单时服务端按 svc_item 配置重算价格、减券、落单。
输入 用户选类目下的一口价服务,填地址与时间,可选优惠券。
状态 订单状态机:待支付 → 待接单 → 待服务 → 进行中 → 已完成;取消/退款分支。
输出 支付成功后进附近认证飞手抢单池;服务完成订单结算给飞手。
request_no 唯一键兜底幂等:网络重试、重复点击都不会产生第二张订单;优惠券在同事务里「锁定 → 绑定订单」,订单失效则券自动回退。
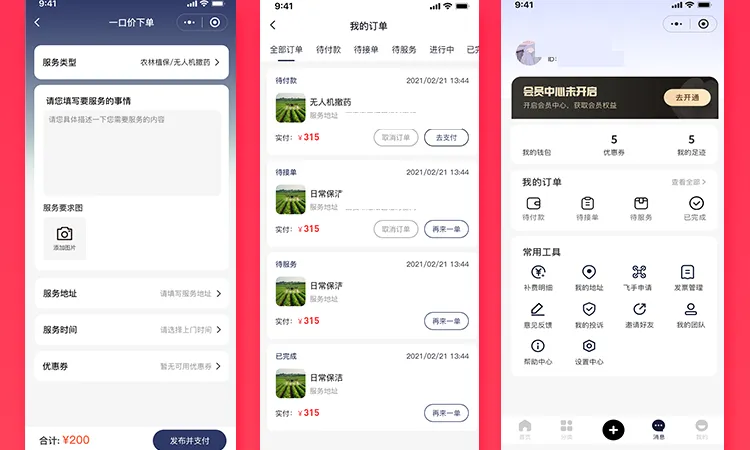 |
JAVA无人机飞手接单平台 实拍 02|一口价下单、我的订单与我的页:服务地址与钱包余额已打码;截图数据为演示数据 |
06 优惠券管理:一张券的一生
优惠券的生命周期是未使用 → 锁定 → 已用 / 过期四态:领取时在 coupon_user 占位(记面额与有效期);下单同事务锁定防双花;支付回调才置已用;订单取消则回退未使用。
「我的」页的优惠券入口显示可用张数;过期券由每日定时任务批量置 4(过期),核销与回退全部走条件 UPDATE,状态不对返回 0 行,杜绝并发双花。
07 钱包管理:余额的每一分都有流水
钱包承担充值、支付、退款、飞手结算四类资金动作。技术上余额是会算错的数字——先查后改的扣款在并发下必然透支。系统全程整型「分」记账,扣款用条件 UPDATE(校验余额 + 乐观锁同语句),每笔变动写 wallet_log,余额随时可与流水核对。
提现走审核 + 打款回执双确认;冻结金额 frozen_cent单列,服务中的订单先冻结、完成后解冻结算,纠纷时资金可原路退回。
08 发票管理:交易闭环的最后一张凭证
农业植保、企业巡检的客户大量是企业用户,没有开票入口会直接劝退 B 端订单。订单完成后申请开票:抬头(个人/企业)、税号、电子发票推送邮箱;后台开票记录与订单金额强校验——累计开票额不得超过实付额。
实现上 invoice_apply 表按 order_id 唯一键防重复申请,开票状态:申请 → 已开 → 作废;作废后可重新申请。
09 我的团队:两级裂变的边界
邀请好友注册下单,邀请人拿团队奖励——增长模块的链路是「邀请码绑定 → 两级关系落库 → 被邀订单完成 → 奖励进钱包」。
合规红线要提前划清:分销层级只做两级,奖励来源是平台补贴而非下线充值款抽成;团队页只展示人数与累计奖励,不展示成员手机号等个人信息。
技术上 user_relation 表记 parent_id 与 grand_id 两级,奖励发放走钱包同一套条件 UPDATE + 流水,防重复防超发。
三、技术架构:四端一套接口
服务端(Spring Boot + MyBatis-Plus + MySQL)持有全部业务规则:类目与价格、认证审核状态机、订单状态机、钱包与券、发票校验、团队关系。这些逻辑一旦放前端,四端各写一份必然漂移,更别提绕过校验白嫖下单。
用户端(uni-app,Vue 语法)负责展示与交互:浏览类目与新闻、实名认证、下单支付、钱包、优惠券、团队。同一份代码通过条件编译输出微信小程序、微信公众号网页、APP、H5,登录方式按端适配:小程序走 wx.login 换 openid,公众号走网页授权,APP 走开放平台 SDK,H5 走 OAuth,账号在 unionid 层打通。
管理后台(Vue + ElementUI)面向平台运营:类目与商品上下架、新闻发布、实名与飞手资质审核、订单查询与退款、券配置、发票管理、团队奖励规则配置、对账报表。
结论:飞手接单平台的核心资产是「可信的供给(认证过的飞手)+ 可靠的资金(钱包与券)」。把价格与状态机全部收进服务端,四端只做展示;把扣款与核销统一成条件 UPDATE + 流水模型,钱包、券、奖励共用一套资金链路。
四、数据库与核心代码
先看五张核心表:服务商品、飞手申请、订单、钱包、用户优惠券。金额整型「分」,订单以 request_no 唯一键兜底幂等,券以状态条件更新防双花。
-- 服务类目与一口价商品:植保/巡检/航拍…CREATE TABLE svc_item ( id BIGINT PRIMARY KEY AUTO_INCREMENT, cate_id BIGINT NOT NULL, title VARCHAR(60) NOT NULL, price_cent INT NOT NULL, -- 一口价,单位分 member_cent INT NOT NULL, cover_url VARCHAR(255) DEFAULT '', status TINYINT DEFAULT 1, KEY idx_cate (cate_id, status)) ENGINE=InnoDB DEFAULT CHARSET=utf8mb4;-- 飞手入驻申请:实名 + 执照,审核过才能接单CREATE TABLE pilot_apply ( id BIGINT PRIMARY KEY AUTO_INCREMENT, user_id BIGINT NOT NULL, real_name VARCHAR(40) NOT NULL, id_card_no VARCHAR(64) NOT NULL, -- 加密存储 license_no VARCHAR(32) NOT NULL, license_url VARCHAR(255) NOT NULL, audit_status TINYINT DEFAULT 10, -- 10待审 20通过 30驳回 version INT DEFAULT 0, UNIQUE KEY uk_user (user_id)) ENGINE=InnoDB DEFAULT CHARSET=utf8mb4;-- 订单:request_no 兜底幂等,状态机服务端推进CREATE TABLE order_info ( id BIGINT PRIMARY KEY AUTO_INCREMENT, order_no VARCHAR(32) NOT NULL, request_no VARCHAR(64) NOT NULL, user_id BIGINT NOT NULL, pilot_id BIGINT NOT NULL DEFAULT 0, item_id BIGINT NOT NULL, price_cent INT NOT NULL, coupon_id BIGINT NOT NULL DEFAULT 0, pay_channel TINYINT NOT NULL, -- 1微信 2钱包余额 status TINYINT DEFAULT 10, -- 10待支付 20待接单 30待服务 -- 40进行中 50已完成 60已取消 70已退款 created_at DATETIME DEFAULT CURRENT_TIMESTAMP, UNIQUE KEY uk_no (order_no), UNIQUE KEY uk_request (request_no), KEY idx_pilot (pilot_id, status)) ENGINE=InnoDB DEFAULT CHARSET=utf8mb4;-- 钱包:余额整型分,乐观锁防并发透支CREATE TABLE user_wallet ( id BIGINT PRIMARY KEY AUTO_INCREMENT, user_id BIGINT NOT NULL, balance_cent BIGINT DEFAULT 0, frozen_cent BIGINT DEFAULT 0, version INT DEFAULT 0, UNIQUE KEY uk_user (user_id)) ENGINE=InnoDB DEFAULT CHARSET=utf8mb4;-- 用户优惠券:领取即占位,用掉/过期改状态CREATE TABLE coupon_user ( id BIGINT PRIMARY KEY AUTO_INCREMENT, user_id BIGINT NOT NULL, coupon_id BIGINT NOT NULL, amount_cent INT NOT NULL, status TINYINT DEFAULT 1, -- 1未使用 2锁定 3已用 4过期 order_id BIGINT DEFAULT 0, expire_at DATETIME NOT NULL, KEY idx_user_status (user_id, status)) ENGINE=InnoDB DEFAULT CHARSET=utf8mb4; |
示例实现,生产环境需补充参数校验、权限、日志、监控、限流、支付验签等。
下面是一口价下单的核心事务:服务端重算价格、优惠券同事务锁定;request_no 命中已有订单直接返回原单,网络重试不会重复占券。
/** * 一口价下单:价格只信服务端配置, * 前端传的金额一律忽略;优惠券同事务 * 锁定,订单失效则券回退,不会白扣。 */@Transactional(rollbackFor = Exception.class)public OrderVO createFixedPriceOrder(Long userId, Long itemId, Long couponId, String requestNo) { // 幂等:request_no 已存在直接返回原单 OrderInfo exist = orderMapper .selectByRequestNo(requestNo); if (exist != null) { return OrderVO.of(exist); } SvcItem item = itemMapper .selectActive(itemId); int payCent = item.getPriceCent(); if (couponId != null && couponId > 0) { // 券条件锁定:未使用才能变锁定 int rows = couponUserMapper .lock(couponId, userId); if (rows == 0) { throw new BizException("优惠券不可用"); } payCent -= couponUserMapper .amountOf(couponId); } OrderInfo order = new OrderInfo(); order.setOrderNo(noGenerator.next()); order.setRequestNo(requestNo); order.setUserId(userId); order.setItemId(itemId); order.setCouponId(couponId); order.setPriceCent(Math.max(payCent, 0)); order.setStatus(OrderStatus.PENDING_PAY); orderMapper.insert(order); if (couponId != null && couponId > 0) { couponUserMapper.bindOrder( couponId, order.getId()); } return OrderVO.of(order);} |
示例实现,生产环境需补充参数校验、权限、日志、监控、限流、支付验签等。
钱包扣款为什么必须写成一条条件 UPDATE?因为「先查后改」在并发下有竞态窗口:两个请求同时读到同一余额、双双扣减就透支。条件 UPDATE 把余额校验压进同一条语句,版本号再挡住「同账户并发」。
/** * 钱包余额扣款:一条 SQL 同时完成 * 「校验余额 + 乐观锁」。余额不足或 * 版本冲突都返回 0 行,上层拒绝支付。 */@Update("UPDATE user_wallet SET " + "balance_cent = " + " balance_cent - #{amount}, " + "version = version + 1 " + "WHERE user_id = #{userId} " + " AND version = #{version} " + " AND balance_cent >= #{amount}")int deduct(@Param("userId") Long userId, @Param("amount") Long amount, @Param("version") Integer version);@Transactional(rollbackFor = Exception.class)public void payByWallet(OrderInfo order) { // 并发失败读最新版本重试 3 次 for (int i = 0; i < 3; i++) { UserWallet w = walletMapper .selectByUser(order.getUserId()); int rows = walletMapper.deduct( order.getUserId(), (long) order.getPriceCent(), w.getVersion()); if (rows == 1) { walletLogMapper.insert( WalletLog.pay(order)); orderMapper.casStatus( order.getId(), OrderStatus.PENDING_PAY, OrderStatus.WAIT_ACCEPT); pushToPilotPool(order); return; } } throw new BizException("余额不足");} |
示例实现,生产环境需补充参数校验、权限、日志、监控、限流、支付验签等。
支付回调可能重复通知。状态机条件更新(CAS)保证只有「待支付」能变「待接单」,重复回调第二次影响 0 行直接忽略;券核销与推单都在回调成功后才执行。
/** * 支付回调幂等:微信可能重复通知。 * 状态机条件更新保证只有「待支付」 * 能变「待接单」;重复回调第二次 * 影响 0 行,直接返回不再处理。 */@Transactional(rollbackFor = Exception.class)public void onPayNotify(String orderNo, String transactionId) { OrderInfo order = orderMapper .selectByOrderNo(orderNo); if (order == null || order.getStatus() != OrderStatus.PENDING_PAY) { return; // 已处理过,幂等退出 } int rows = orderMapper.casStatus( order.getId(), OrderStatus.PENDING_PAY, OrderStatus.WAIT_ACCEPT); if (rows == 0) { return; } payRecordMapper.insert( PayRecord.of(order, transactionId)); // 券核销:锁定 -> 已用 if (order.getCouponId() > 0) { couponUserMapper.use( order.getCouponId(), order.getId()); } // 推给附近认证飞手抢单 notifyService.pushNearbyPilots(order);} |
示例实现,生产环境需补充参数校验、权限、日志、监控、限流、支付验签等。
权限上,接口只认 JWT 里的 userId;飞手接单额外过「实名认证 + 执照审核通过」双校验,未认证账号直接 403。
/** * 权限收口:接口只信 JWT 里的 * userId,不信前端传参。 * 飞手接单前必须过「认证 + 执照」 * 双校验,未认证账号 403。 */@Componentpublic class AuthInterceptor implements HandlerInterceptor { @Override public boolean preHandle( HttpServletRequest req, HttpServletResponse resp, Object h) { String token = req .getHeader("Authorization"); Claims claims = jwtService.parse(token); if (claims == null) { resp.setStatus(401); return false; } Long userId = Long.valueOf( claims.getSubject()); UserContext.set(userId); return true; }}@Servicepublic class AcceptService { public void accept(Long orderId) { Long userId = UserContext.require(); PilotApply pilot = pilotMapper .selectByUser(userId); if (pilot == null || pilot.getAuditStatus() != AuditStatus.PASSED) { throw new ForbiddenException( "需先通过实名认证与执照审核"); } orderMapper.casStatus(orderId, OrderStatus.WAIT_ACCEPT, OrderStatus.WAIT_SERVE); }} |
示例实现,生产环境需补充参数校验、权限、日志、监控、限流、支付验签等。
四端请求统一封装:401 触发一次静默续期,小程序/APP/H5 的登录差异收敛在条件编译里。
// uni-app 四端请求封装:小程序/公众号/// APP/H5 一套代码共用同一套服务端接口const BASE = 'https://api.example.com';let refreshing = null;export function request(path, opt = {}) { return new Promise((resolve, reject) => { uni.request({ url: BASE + path, method: opt.method || 'GET', data: opt.data, header: { Authorization: 'Bearer ' + uni.getStorageSync('token') }, success: async (res) => { if (res.statusCode === 401) { // 401:静默续期后重放请求 await relogin(); return resolve( await request(path, opt)); } if (res.data && res.data.code === 0) { resolve(res.data.data); } else { reject(new Error( res.data.msg || '请求失败')); } }, fail: reject }); });}function relogin() { // 并发 401 只续期一次 if (refreshing) return refreshing; refreshing = new Promise((done) => { // #ifdef MP-WEIXIN uni.login({ provider: 'weixin', success: (r) => exchangeCode(r.code, done) }); // #endif // #ifdef APP-PLUS plus.oauth.getServices((s) => s[0].authorize({ success: (e) => exchangeCode(e.code, done) })); // #endif // #ifdef H5 location.href = '/oauth/wechat?redirect=' + encodeURIComponent( location.href); // #endif }); return refreshing;} |
示例实现,生产环境需补充参数校验、权限、日志、监控、限流、支付验签等。
后台订单表:分页、状态标签、开票与催单操作,覆盖运营日常。
<template> <div> <el-table :data="rows" border stripe v-loading="loading"> <el-table-column prop="orderNo" label="订单号" min-width="140" /> <el-table-column prop="itemTitle" label="服务" min-width="110" show-overflow-tooltip /> <el-table-column label="金额" width="90"> <template slot-scope="{ row }"> ¥{{ (row.priceCent/100) .toFixed(2) }} </template> </el-table-column> <el-table-column label="状态" width="90"> <template slot-scope="{ row }"> <el-tag size="mini" :type="statusType(row.status)"> {{ statusText(row.status) }} </el-tag> </template> </el-table-column> <el-table-column label="操作" width="150" fixed="right"> <template slot-scope="{ row }"> <el-button v-if="row.status===60" type="text" @click="invoice(row)"> 开票</el-button> <el-button v-if="row.status===30" type="text" @click="urge(row)"> 催接单</el-button> </template> </el-table-column> </el-table> <el-pagination background layout="total, prev, pager, next" :total="total" :page-size="size" @current-change="load" /> </div></template> |
示例实现,生产环境需补充参数校验、权限、日志、监控、限流、支付验签等。
五、合规与上线检查
空域与资质:无人机作业受民航局与空域管理约束:平台只撮合「持证飞手 × 合规作业」,飞手入驻必须核验 CAAC 执照与实名登记;植保用药、吊运等高风险类目要求额外资质。
实名信息:姓名、身份证号、证件照片是敏感个人信息:单独同意、加密存储、私有桶访问、展示脱敏、支持删除撤回;文中截图已打码。
资金合规:钱包储值遵守预付资金规定;团队奖励只做两级、来源为平台补贴,不碰多级分销红线;发票开具与订单实付强校验。
内容边界:新闻模块无互联网新闻信息服务资质时只做公告与转载并注明来源;服务评价先审后发,涉军警空域敏感信息直接拦截。
上线检查清单:并发抢单压测(同券双花 0 例)、request_no 重放幂等、退款全链路演练(券回退、余额原路退)、四端登录态互通、钱包对账(余额 = Σ充值 - Σ消费 + Σ退款 - Σ提现)、开票累计不超实付。
六、适合谁
适合三类团队:一是无人机服务运营商/飞手俱乐部,想把接单、认证、结算搬到线上并管住合规;二是小程序/APP 开发者,想拿一套「服务撮合 + 钱包 + 两级裂变」完整、可二开的 Java 后端做行业方案;三是县域农业社会化服务组织,用植保调度 + 一口价把农机手组织起来。
不适合:没有资质审核运营能力的团队。低空经济是强监管行业,源码只解决工程问题,执照核验与安全责任必须有人兜底。
七、常见问题
Q:优惠券会被并发双花吗?A:下单时券用条件 UPDATE 锁定(状态=未使用才能变锁定),两个请求同时用同一张券只有一个成功;支付回调才置已用,订单取消自动回退。
Q:未认证用户能下单吗?飞手能跳过审核接单吗?A:不能。下单要求实名认证通过,接单要求 pilot_apply 审核状态=通过,服务端双校验,接口层直接 403,前端按钮只是辅助。
Q:四端数据互通吗?A:互通。四端共用同一套账号体系(unionid 打通)与同一套服务端接口,订单、钱包、券在任何一端产生,其他端实时可见。
Q:团队奖励会不会踩多级分销红线?A:关系链只存两级(parent/grand),奖励只来自平台补贴预算池,不从下线充值款里抽成;规则参数后台可配但层级写死两级。
结语
如果你正在做低空经济、无人机服务或本地生活撮合类产品,想基于 Spring Boot + uni-app 这套栈拿一套可二开的「认证撮合 + 钱包券 + 四端互通」系统,欢迎找我领取演示资料和部署说明。