ARTICLE · 1376612
【漏洞通告】LibreOffice JDBC 链式远程代码执行漏洞(CVE-2026-104007/CVE-2026-104692)
漏洞名称:
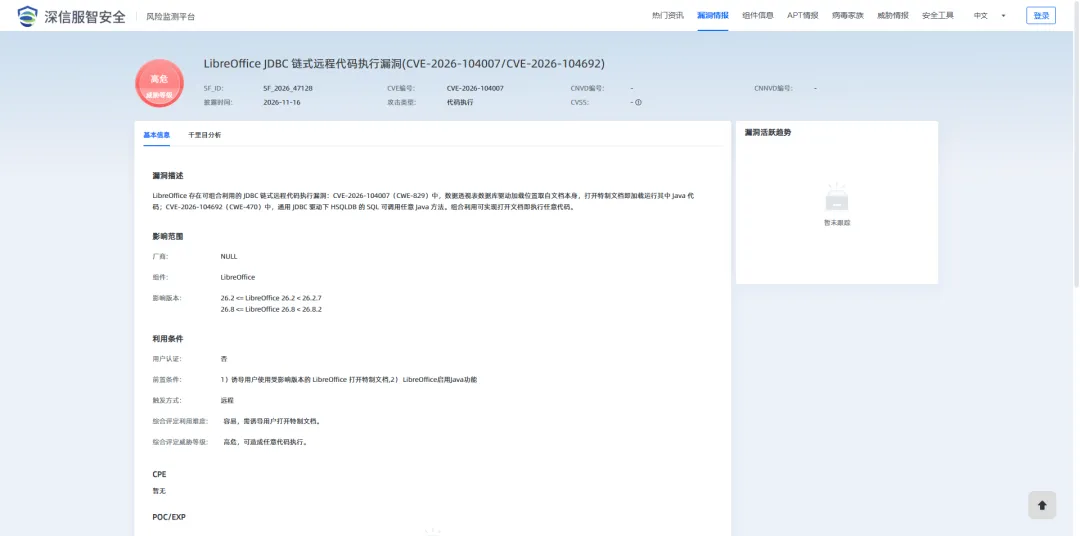
LibreOffice JDBC 链式远程代码执行漏洞(CVE-2026-104007/CVE-2026-104692)
组件名称:
LibreOffice
影响范围:
26.2 <= LibreOffice 26.2 < 26.2.726.8 <= LibreOffice 26.8 < 26.8.2
漏洞类型:
代码执行
利用条件:
1、用户认证:否
2、前置条件:
1)诱导用户使用受影响版本的 LibreOffice 打开特制文档
2) LibreOffice启用Java功能
3、触发方式:远程
综合评价:
利用难度:容易,无需授权,需诱导用户打开特制文档。
威胁等级:高危,可造成任意代码执行。
官方解决方案:
已发布
漏洞分析
组件介绍
LibreOffice 是 The Document Foundation 主导开发的开源办公套件,覆盖 Writer、Calc 等组件,是 Microsoft Office 的主要开源替代品之一,在政企终端广泛部署。其支持通过 JDBC 驱动连接外部数据库并以此作为电子表格数据透视表的数据源,本次两个漏洞均位于这条 JDBC 数据库处理链路,攻击者投递的特制文档在打开时即可触达。
漏洞简介
2026年11月17日,深瞳漏洞实验室监测到一则LibreOffice组件存在代码执行漏洞的信息,漏洞编号:CVE-2026-104007、CVE-2026-104692,漏洞威胁等级:高危。
LibreOffice 存在可组合利用的 JDBC 链式远程代码执行漏洞:CVE-2026-104007(CWE-829)中,数据透视表数据库驱动加载位置取自文档本身,打开特制文档即加载运行其中 Java 代码;CVE-2026-104692(CWE-470)中,通用 JDBC 驱动下 HSQLDB 的 SQL 可调用任意 Java 方法。组合利用可实现打开文档即执行任意代码。
漏洞验证
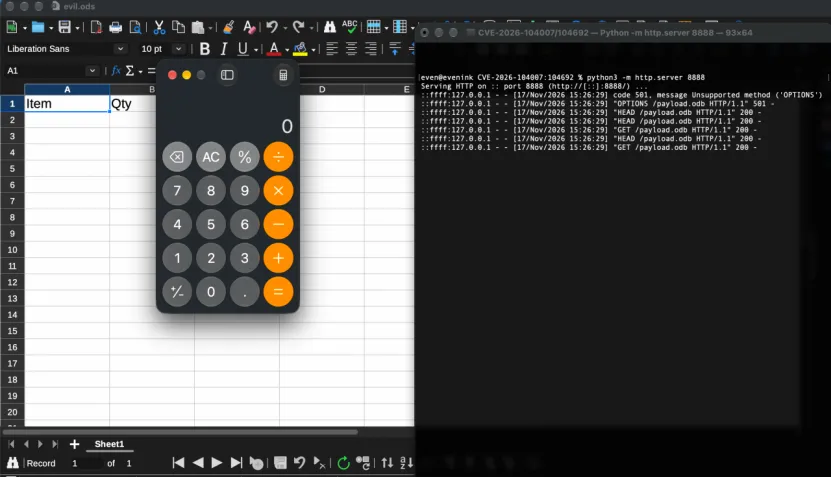
使用受影响版本的LibreOffice,在启用Java功能后,打开特制文件后实现代码执行。
影响范围
目前受影响的LibreOffice版本:
26.2 <= LibreOffice 26.2 < 26.2.726.8 <= LibreOffice 26.8 < 26.8.2
解决方案
官方修复建议
升级至官方已修复版本:LibreOffice 26.2 系列 >= 26.2.7LibreOffice 26.8 系列 >= 26.8.2下载地址:https://www.libreoffice.org/download/
临时修复建议
在完成升级前,勿使用 LibreOffice 打开来源不明或不可信的文档(尤其含数据透视表/数据库链接的 ODS/ODF 文件)。
关注 LibreOffice 官方发布渠道,升级至26.2.7 / 26.8.2 及以上版本。
深信服解决方案
风险资产发现
支持对LibreOffice的主动检测,可批量检出业务场景中该事件的受影响资产情况,相关产品如下:
【深信服统一端点安全管理系统aES】 已发布资产检测方案,指纹ID:0031534。
参考链接
https://www.libreoffice.org/about-us/security/advisories/cve-2026-104007
https://www.libreoffice.org/about-us/security/advisories/cve-2026-104692
时间轴
2026/11/17
深瞳漏洞实验室监测到LibreOffice JDBC 链式远程代码执行漏洞信息。
2026/11/18
深瞳漏洞实验室发布漏洞通告。
点击阅读原文,及时关注并登录深信服智安全平台,可轻松查询漏洞相关解决方案。