ARTICLE · 1389621
第 5 篇 :第一部分 地基 · 02|插件的全部影响 = 它申请的全部 effect,卸载就是反向执行
第 5 篇 :第一部分 地基 · 02|插件的全部影响 = 它申请的全部 effect,卸载就是反向执行第一部分 地基 · 02|插件的全部影响 = 它申请的全部 effect,卸载就是反向执行 第 5 篇 · 第一部分 地基 · 约 4900 字 上一篇说「一切皆插件」,但没回答一个更基本的问题:插件到底是什么东西? 这一篇跟着一个最小的插件走完一生——出生、干活、被卸载。四个机关走完,你就能看懂任何一个 dsh 插件的结构。 一、先认识底板 插件要能工作,下面得有一层底板。底板只回答四个问题: 插件从哪来、怎么被认?它提供的能力,别人怎么找到?插件之间怎么说话?卸载时怎么保证卸干净? 这四件事听起来像四个独立的功能,是同一件事的四个面:怎么让一堆互不相识的代码,在同一个进程里安全地共存和分离。 底板叫 Cordis。这名字来自一篇论文,标题直译是「一种时空可组合的编程范式」,说的就是第四问和第二问:时间维上插件随时装随时卸,卸了要干净;空间维上插件互相不认识也能协作。 打个比方:它是小区的物业规范。住户各自装修、互不认识,都按规范接水电燃气。谁家搬走,物业按他当初的装修登记把私接的线路全数拆除,楼里其它住户毫无感觉。 这个东西的源码被整个搬进了 dsh 的仓库。原因上一篇说过:插件协议就是它的 ABI,必须自己握在手里。第 28 篇算这笔账。 二、echo 登场 后面所有的机制都围着这个插件讲。它叫 echo,往工具箱里注册一个工具,模型说「echo 你好」,它把「你好」原样返回。 它的骨架是这样,六行有效代码: 看这四行注解,四个机关全在里面。 它的一生可以画成一张账单:每一笔贡献都记在账户上,卸载时按账反向执行。 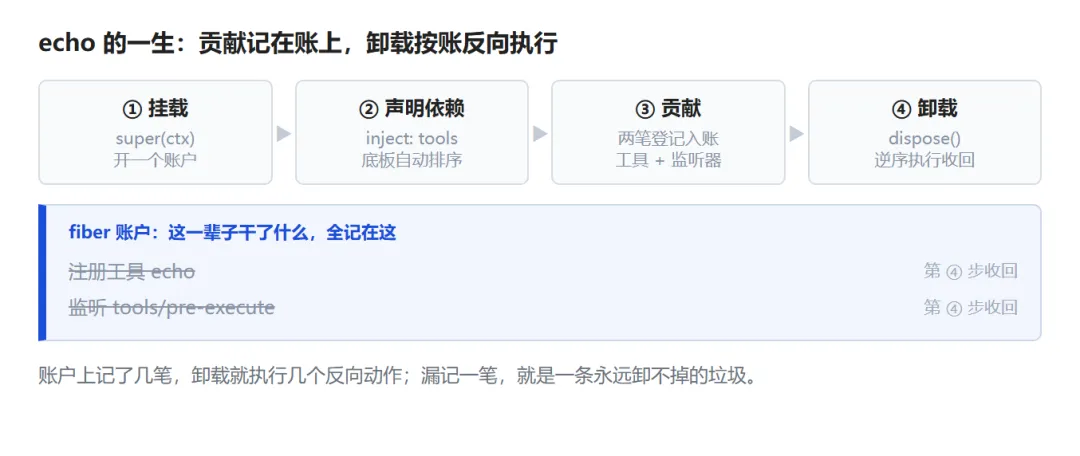
echo 的一生:贡献记在账上,卸载按账反向执行 下面逐个拆这四个机关。 三、机关一:身份是函数,不是名字 echo 写完之后只是一个文件。启动时底板要找到它、实例化它。底层就是一张表:键是插件这个类本身,值是它的运行时状态。 为什么键是函数而不是名字? 因为同一个插件会在同一棵树上出现多次。Web 形态挂了一份 echo,某个会话的预设又挂了一份,两份配置不同。 用类本身当键,两处挂载共享同一份实现(代码只有一份),各自持有独立的运行时账户(两个账户,各自的配置、各自的生死)。 如果用名字当键,两个挂载点起不同的名字,底板就认成两个不同的插件,卸载和升级都没法对应回同一份代码。 身份是实现,挂载是状态。 这个分离是后面「整棵树拆掉重挂」能成立的前提——重挂的时候,代码不用重新加载,要换的只是挂载和它的账户。 底板对插件的长相很宽容:裸函数、继承 Service 的类、带 apply 方法的对象,三种都收。进了登记表一律按函数身份管。 四、机关二:能力怎么被发现 echo 声明了需要 tools,那 插座先报到。 每个能力定义包里有一个抽象类,构造时只做一件事:把名字登记进底板——「ctx.tools 这个名字,从此由我负责」。 这个抽象类值得单独说一句。它同时是三个东西:能力的接口定义(有哪些方法、参数什么形状)、服务的名字(就是那个字符串)、以及这个名字的所有权。定义、实现、使用者三样齐了才算一个接缝,这里是第一样。 它通常由内核团队维护,第三方只实现不定义。原因很实际:定义一改,所有实现都要跟着改,这个权力不能分散。 用的人按名取。 echo 里写 查不到会怎样?直接抛错。不会返回空值让你在运行时才炸。这条叫「配置错就响亮报错」,第 4 篇那张原则表里的第五行。 然后是那个凶规矩:一个插座同时只许一个插头。 两个插件都登记 tools,第二个直接抛错,报错里连冲突方挂在哪都告诉你。 为什么不允许「后来者覆盖」?因为消费者只认插座。允许覆盖的话,「插座背后现在是谁」就取决于加载顺序,谁后挂谁赢。两个包的安装顺序一换,行为就变了,这种系统没法排查。 要换实现,先卸再挂,每一步都显式。 这条就是第 11 篇「能力接缝」的机制根源:shell 背后要么是本地执行器要么是沙箱执行器,不存在「两个都在、看运气」的中间态。 还有一件不用人操心的事:加载顺序。 echo 声明了需要 tools,底板据此知道先装 tools、再装 echo。所有插件的声明拼成一张依赖图,顺序由图推导出来。 人不排顺序这件事,在两百个插件的规模上是必须的。第三方作者不可能知道自己该排在谁前面。声明式依赖是生态能存在的前提。 五、机关三:插件怎么互相说话 echo 想「每次工具执行前打一行日志」。 它改不了工具注册表的代码——那是别人的插件。它做的是装一台收音机: 工具注册表负责喊,echo 负责听,两边互不相识。这就是广播解耦。 关键在 它是干预时机的分界线。调了它,事情往下走;不调,后面所有关卡和默认处理全部不执行,这叫短路。 短路有两副面孔:故意短路是设计意图(审批插件判定拒绝,直接返回理由,不让它执行);忘了调是事故——流水线悄悄死在你手里,没有任何报错。 上游的规约原文写得很直白:瀑布监听器必须调用 next。这句话是针对事故写的,因为事故不报错,排查极难。 还有一件小事,位置本身就是语义:想「执行前」做事,代码放 next 之前;想「执行后」做事,放 next 之后。你不需要看任何文档,前后位置就是全部秘密。 事件名和参数形状不是随便写的字符串。每个插件用 TypeScript 的声明合并往同一张表添自己一笔,所以写监听时参数类型自动补全,事件名拼错在编译期就报错。 广播站的节目单是机器检查过的,不是靠记忆。 喊法有五种,用途不同:纯广播通知「发生了什么」;瀑布做决策,能改能拦;并行通知一群互不相干的观察者;串行按顺序做收尾;谁先给出答案就用谁,用来做一票否决。 用到最多的是前两种。选错的症状是:该决策的地方用了广播,得到一堆各自为政的答案,没有人负责收场。 六、机关四:卸载怎么卸干净 这是四个机关里最精巧的一个,也是「一切皆插件」从愿望变成现实的地方。 用户卸载 echo,一瞬间发生四件事:工具从模型工具箱消失;它装的收音机拆除,不再收到广播;它的内存回收;其它插件的任何行为不变。 做到这四件事的机制叫 fiber,中文可以说成「一次挂载的一生」。 每次挂载开一个账户,这一辈子干的每件有影响的事都记在账户上。记账的原语就是 echo 里那个 它接受几种拆除方式,最常见的是清理函数。形式的差别不重要,本质是同一个:给底板一个「卸载时执行我」的钩子。 其中一种值得单独认识:迭代器。把清理写进 try/finally,与业务代码放在同一屏,读的时候不用来回跳。 拆除是逆序执行的,后开的先关。 这个顺序不是随便定的:先注册的工具可能被后注册的通道依赖,逆序能保证被依赖的最后死。跟 C++ 的析构顺序、React 的清理顺序是同一个道理。 两件事值得单独说: 卸载是一个动作,不是一串动作。 调用一次 dispose,账户上所有拆除动作按逆序执行,然后账户作废。作废不是删除,是换一个代号——外面可以拿它判断「这还是原来那次挂载吗」。热重载的时候这个判断有用,因为旧的一批回调可能还在飞。 热换配置可以被拒绝。 改配置触发更新时,底板会先问一圈「这个变更你能安全接住吗」。插件有权说不——比如它已经建了一条外部连接,半途换端点它不干。只有被拒绝,才整拆重建。 为什么卸得干净是生死线 上一篇讲过,可逆性是热重载、市场试用、可检验契约三个功能的前提。这里补一句反面推演。 假设 echo 卸载后工具还残留在工具箱里。 用户装了十个插件又卸掉,系统就变成一个谁也说不清的叠加态:界面上还有那个面板,但点进去报错;模型还能看见那个工具,但一调就崩。这时候用户会做什么?他不会再装第一个插件了。 插件生态死在这里,不是死在功能不够,是死在不敢装。 这也是 echo 那行注册必须包在 上游把这件事做成了 CI 检查:每个注册表必须有「卸载后贡献清空」的测试。把愿望变成会红的项,这是第 18 篇的内容。 七、真实插件长什么样 echo 是教学例子,只注册了一个工具。真实的插件动辄注册十几种东西。 一个典型的编码类插件,装上之后可能同时做这些:往工具箱注册两个工具(读文件、写文件);往系统提示词里加一段「这个项目用什么测试框架」;注册一个斜杠命令;往设置页注册一个面板;监听工具执行前的事件,做一次路径合法性检查;注册一个会话开始时初始化的钩子;再开一个后台任务做索引。 七件事,七次注册,七笔账。 这就是「全部影响等于全部 effect」这句要成立的原因。 因为一个插件的痕迹散落在工具箱、提示词、界面、事件系统、后台任务里,没有任何一个地方能一眼看完它到底改了什么。唯一可行的办法是让每一次改动都必须经过同一个记账口。 反过来说,如果有一个地方可以绕开这个口——比如直接改一个全局变量,或者直接往一个共享数组里 push——那这个插件就成了不可回收的。它可能一年后才暴露:用户抱怨「有个功能关不掉」,然后谁也找不到是谁装的。 八、谁把树搭起来 前四个机关管的都是「一个插件」。树是谁搭的? 一个叫 Loader 的组件读配置文件,对每一行做两步。 第一步,挂载创建。 建出挂载、绑定这一行的配置、合并依赖——配置行上也能写 inject,会和类里声明的合并。意思是组合层可以在不改插件代码的前提下给它追加依赖。 第二步,提交。 配置里的表达式求值完,结果写回配置行并持久化。含义是「已解析的配置」是一等状态——下次重载如果环境没变,不用重算。 这里埋一个伏笔,下一篇会用到:热重载没有私有协议。它就是把「卸载、按原配置重挂」这两步原样再跑一遍。底板提供的是冷启动协议,热重载复用它,没有第二条路径。 这个设计的价值在测试上。如果热重载有独立的代码路径,那就要为它单独写一套测试,而且两套路径的行为一旦分叉,冷启动正常、热重载出错这种事会长期潜伏。复用意味着:测试冷启动就等于测了热重载的装配部分。 九、dsh 在外面拧紧了什么 底板是通用框架,默认宽容:尽量把插件拉起来,容忍一部分失败,因为框架作者不知道你会拿它做什么。 dsh 在它外面包了一层,把它拧紧成产品级:读环境变量文件;内部错误直接炸掉启动,不允许带着半个坏掉的树继续跑;做配置形态的发现和合成;再提供一个上下文,让配置表达式能判断「这是用户的会话还是出厂形态」。 宽容的框架加一层拧紧的胶水,是这类系统的常见形态。 芯要通用,产品要严格,两者不在同一层。 十、为什么不用现成的东西 三个被认真讨论过的替代方案。 为什么不用现成的依赖注入容器? 它们只解决「编译期耦合、运行期装配」这一件事。动态卸载的语义没有,事件系统没有,配置树组合没有。三样缺两样,就不是同一个问题。 为什么不用 React 或 Redux 当核心? UI 框架的生命周期绑在渲染树上,而这里要绑的是组合树,还要跨进程——服务端和浏览器各一半。fiber 这个模型和后面第 17 篇的双 aggregate 是一一对应的,换一套生命周期模型,那部分要重做。 为什么事件用声明合并,不用字符串? 字符串事件拼错名字、载荷形状不对,都只能等运行时才炸。声明合并把节目单放进类型系统,写的时候就错不了。 三个替代方案都不是坏方案,是解决的是别的问题。选型的第一步是分清「它解决的那件事」和「你要解决的那件事」是不是同一件。 十一、代价 四个机关都有账。 样板多。 注册一个工具要包一层 effect、写一个拆除函数、声明依赖。在脚本里这就是一行 间接层。 一次 账户的心智负担。 每个挂载都有账户、有代号、有生死。写插件的人要一直想着「我这件事记在账上了吗」。忘了一次,就是一条卸不掉的垃圾。 重复注册直接抛错的僵硬。 想临时替换一个实现做实验,不能覆盖,只能先卸再挂,中间有一个真空期。这一段在正常运行里无害,但在热重载的瞬间,如果恰好有请求进来,会撞上空窗。第 6 篇讲拼法的时候会讲怎么处理这类空窗。 十二、这一篇留下了什么 一句话:一个插件在系统里的全部影响,等于它申请过的全部 effect;卸载就是把这些 effect 反向执行一遍。 这句话把「插件」从一种代码组织方式,变成了一个可以检查的契约。你不需要相信作者会写干净的卸载代码,你只需要看它的每一次注册是否都包在账上。 下一篇往上一层:树是谁决定要装哪些插件的。那是配置层,也是「整行替换、后写胜出」这条规则的地盘。
class EchoPlugin extends Service {
static inject = ['tools'] // ① 开工前,tools 这个插座必须已通电
constructor(ctx) {
super(ctx) // ② 报到,领到自己的账户
ctx.effect(() => { // ③ 登记:下面这件事,卸载时要能收回
const dispose = ctx.tools.register({ name: 'echo', ... })
return () => dispose() // ④ 收回的方式
})
}
}
ctx.tools 是什么、谁放的?ctx.tools,底板按名字查,找到背后的对象交出来。ctx.on('tools/pre-execute', async (call, next) => {
console.log(`工具 ${call.name} 要执行了`)
return next()
})
next()。ctx.effect()。ctx.effect() 里的原因。不包,今天也能工作——注册确实成功了,工具确实能调。问题在卸载那天:留一条垃圾,删不干净,越积越多。registry.push(...)。样板是为了可逆,可逆是为了卸载,卸载是为了生态——链条成立,但每一环都要写。ctx.tools 背后是一张表的查找,一次工具执行要过五道瀑布。对模型那种秒级的节奏无所谓,但对「一次跑一万个小工具调用」的场景,这部分开销是真的。