ARTICLE · 1395265
工信部通报 46 款涉诈 App:小众聊天、婚恋软件成电诈重灾区
11月16日,工信部网络安全管理局发布《关于涉诈情况突出App的通报(2026年第三批)》。公安机关通报显示,46款App被不法分子利用,实施电信网络诈骗活动。
先说最有用的:这份名单里多是聊天、婚恋、远程控制类App,所属公司大多是中小网络科技公司。往下翻有三步自查动作,还有对上号之后该走的报案渠道。
你手机里那个不起眼的聊天软件,可能就在名单上。
名单不算长,一共46款,可里面不少名字,平时就躺在聊天列表里。点开核对一眼,比反复琢磨自己会不会中招管用。
46款App,点名的都是些什么
名单里能翻出一长串名字:SafeX、MChat、辣椒聊、BubbleX、长聊、轻言IM、蓝莺IM、Melinked、牛直达、字符工匠、万里印、企业密聊、云八赚、Sweetalk、美缘婚恋、土豆密聊。
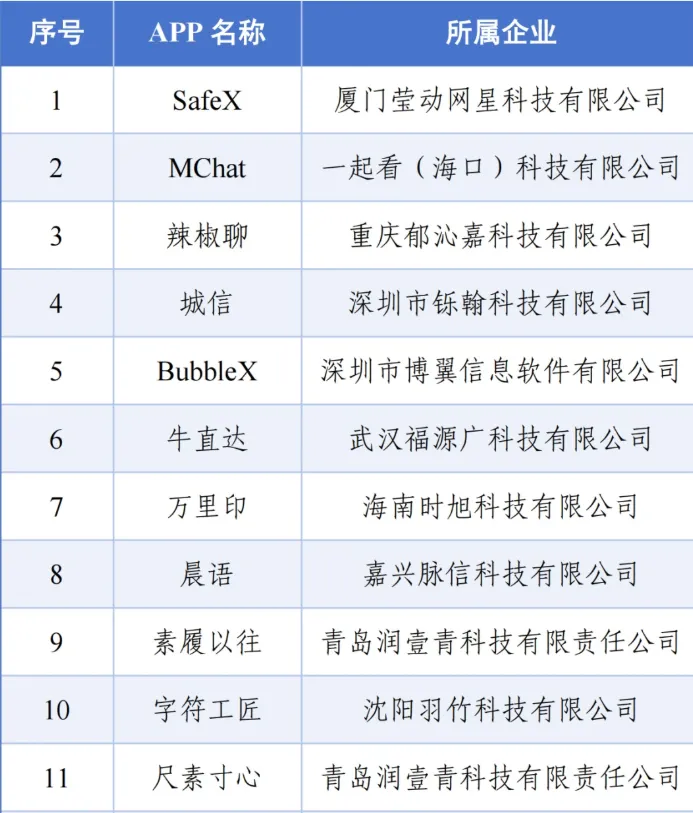
类型高度集中——聊天、婚恋、远程控制。所属企业多为中小网络科技公司,不是日常耳熟的大厂。这些App靠陌生人社交、婚恋匹配、远程协助把人拉进来,用户一多,就成了不法分子的池子。
App本身未必是诈骗工具。被利用,才是通报里反复强调的词。装的人以为只是多了个聊天软件,骗子看中的是里面那层信任关系。
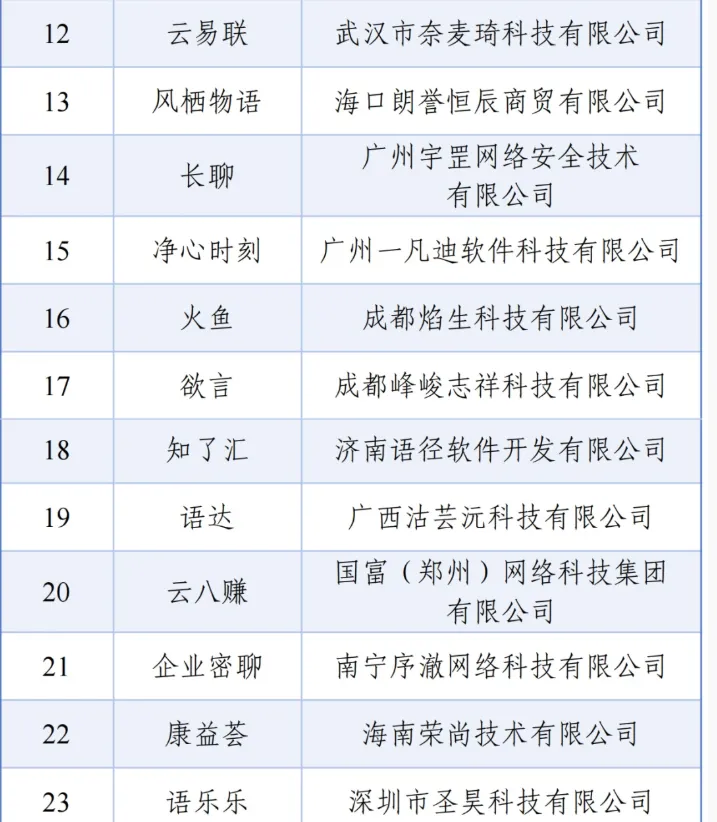
名单里的名字大多陌生,所属企业公开信息也不多。这类App很少自己投广告,传播基本靠熟人拉群、扫码下载——安装渠道越隐蔽,出事之后越难追溯。工具本身未必违法,可用户一多、风控跟不上,就容易被不法分子钻进去。
为什么是聊天和婚恋软件
诈骗的第一步,往往不是骗钱,是骗你换个地方说话。
工信部在通报里点破了这个动作:以各种名义要求用户从非官方渠道下载App、转入小众软件通联。一旦聊天搬进没人管的小众软件,诱导转账、投资、刷单就都发生在监控之外。
婚恋和陌生人聊天,天然带着信任感。骗子先处关系,再谈钱,剧本就是这样一层层铺开的。远程控制类更直接——装上去,对方能看见你的屏幕,验证码也一并看见。
远程控制类App的风险不止于看屏幕。这类工具一旦授权出去,对方能读取通讯录、截获短信验证码,甚至在你锁屏时操作手机里的应用。它原本是给远程办公、帮家人修手机用的,落到骗子手里,就成了掏空钱包的另一把钥匙。
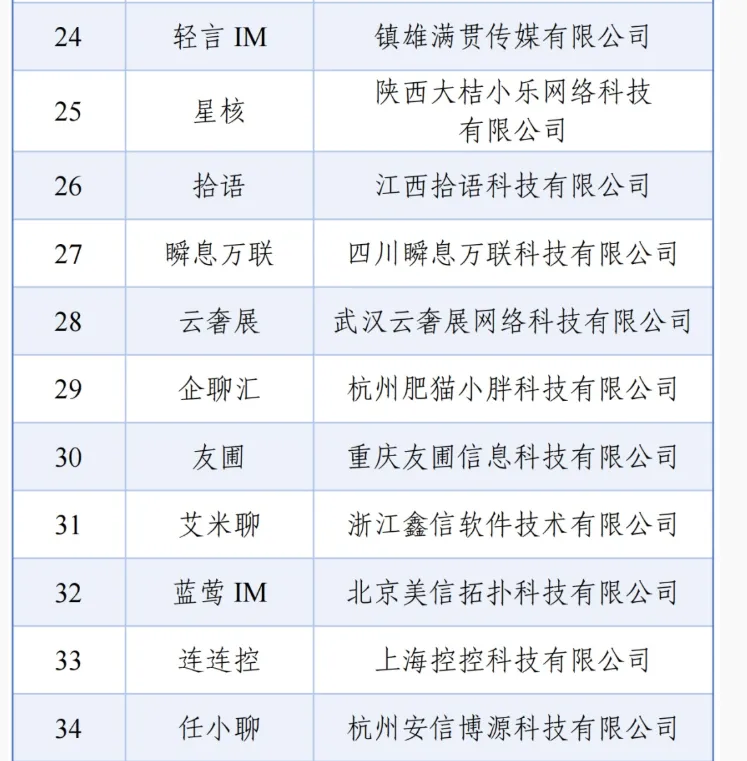
通报里的三条,条条都该记住
第一条,凡是要求从非官方渠道下载App的,切勿轻信。链接发到群里、私信里让你扫码装的,先停手,别急着点。
第二条,凡是要求转入小众软件通联的,切勿轻信。这句话值得单独记一遍:正经业务没必要把一个App藏起来。
第三条,已安装并遭受财产损失的,及时向公安报案。别只顾着删App,聊天记录、转账凭证都留着,报案时用得上。
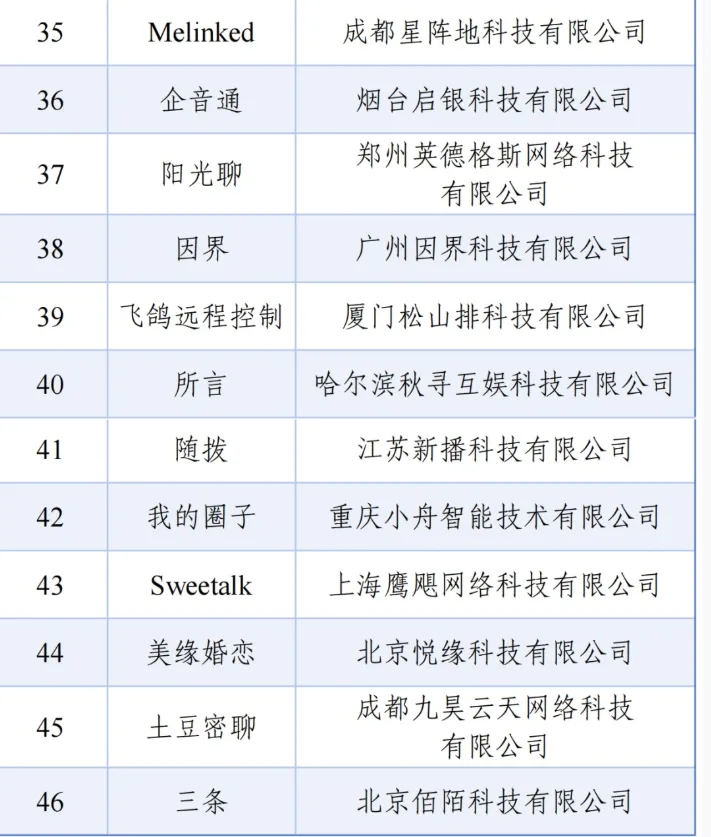
按《反电信网络诈骗法》,互联网服务提供者要承担风险防控责任、履行合理注意义务、及时整改。责任不止落在提醒用户这一头,平台和开发者同样有份。
三步自查,现在就能做
第一步,翻一遍手机里最近半年装的App,重点看聊天、婚恋、远程控制这几类。名字陌生、装完没怎么用过的,单独挑出来。
第二步,回想安装来源。从应用商店装的相对可靠,从网页链接、群二维码、陌生人发的安装包装进来的,挨个查一遍。查不清来源的,先卸了不亏。
第三步,对上名单的,先卸载,再改一遍账号密码。有转账的,走上面说的报案渠道,把证据交齐。
三步花不了十分钟,比事后追钱容易得多。真等钱转出去再动手,能追回来的比例就不好说了。
还有一类情况值得单说:名字被冒用。正规App也会被仿冒——图标做得几乎一样,名字只差一个字母,搜索时很容易点错。分辨的笨办法最管用:在应用商店里搜开发者的完整名称,认准对应主体再下;品牌官网给出的下载入口,通常也挂在官方公众号里。
群里发来的安装包,哪怕顶着熟悉的名字,也先放一放。家人群里转发的"官方新版",更要多问一句来源。
整改不到位,主管部门要出手
通报说得很清楚:整改不到位、涉诈持续突出的,主管部门依法依规处理。
这句话是给平台听的。名单能解决一时,解决不了一世。真正该被追问的,是这些App当初怎么装进那么多人手机里的——推广链接、扫码下载、应用市场的审核,哪一环松了手?
对普通用户来说,最有价值的不是记住这46个名字——名单每隔几个月就换一批。真正管用的一条是通报里那句提醒:非官方渠道装的、让你搬去小众软件聊的,都别轻信。记住这一句,比背一份名单省心。
有人会说,通报已经是强监管了。人被点名,公司要整改,主管部门还盯着后续。可只要从非官方渠道装App、往小众软件里搬聊天这条路还通着,换一批名字照样能重来。名单治的是标,分发渠道才是本。
你手机里那个从群链接装来的聊天软件,还留着吗?