ARTICLE · 1052436
FomoPeek 事件:从 App Store 下载的 App,为何能够窃取其他 的数据?
9 月 19 日慢雾发出预警,20 日慢雾与 OKX 安全团队公布联合分析。iOS 应用 FomoPeek 的 1.1、1.2 两个版本被植入恶意模块,多名用户在使用后资产被盗,已在主攻击地址上追踪到约 58 万 USDT。
FomoPeek 是一个巨鲸监控工具,用户根本没在里面输入过助记词或私钥。但它把同一部手机上其他 App 保存的敏感数据偷走了。
01
它是怎么做到的
用户下载的并不是山寨 App。FomoPeek 8 月 29 日上架的 1.0 版本还是干净的,9 月 9 日更新到 1.1 时加入了恶意模块,9 月 17 日的 1.3 又把模块删掉了。这三个版本都通过开发者账号正常提交到 App Store。用户没越狱,也没点过钓鱼链接,只是正常下载、更新,就可能中招。
恶意模块里藏着一套 iOS 内核漏洞利用框架,覆盖 iOS 12.0 ~ 18.7.2,以及 26.0 ~ 26.1。漏洞利用成功后,它就能拿到内核权限,突破 App 之间的沙盒隔离,读取系统钥匙串(Keychain)和其他 App 中的敏感数据,再打包传到攻击者的服务器。
慢雾拿到的窃取清单里有 19 个目标,基本都是钱包 App,还包括 Apple 备忘录。也就是说,哪怕你没在 FomoPeek 里输入过任何私钥或助记词,只是把它们记在了备忘录里,也可能被偷走。
02
对 Safeheron 客户没有影响
慢雾公布的 19 个采集目标里没有 Safeheron App,这次事件不涉及 Safeheron 的任何应用数据,客户不需要额外处置。
03
这次事件给我们的提醒
没有越狱、只从 App Store 下载应用,也不代表手机绝对安全。对于存放钱包、管理资产的设备,我们建议:
及时更新 iOS,尽早修补已知漏洞。
资产管理设备专用,减少安装无关 App,尤其是来源和开发者背景不明的工具。
机构资产采用分布式密钥管理和多人审批,降低单台设备被攻破后造成资产损失的风险。
04
Safeheron 如何降低这类风险
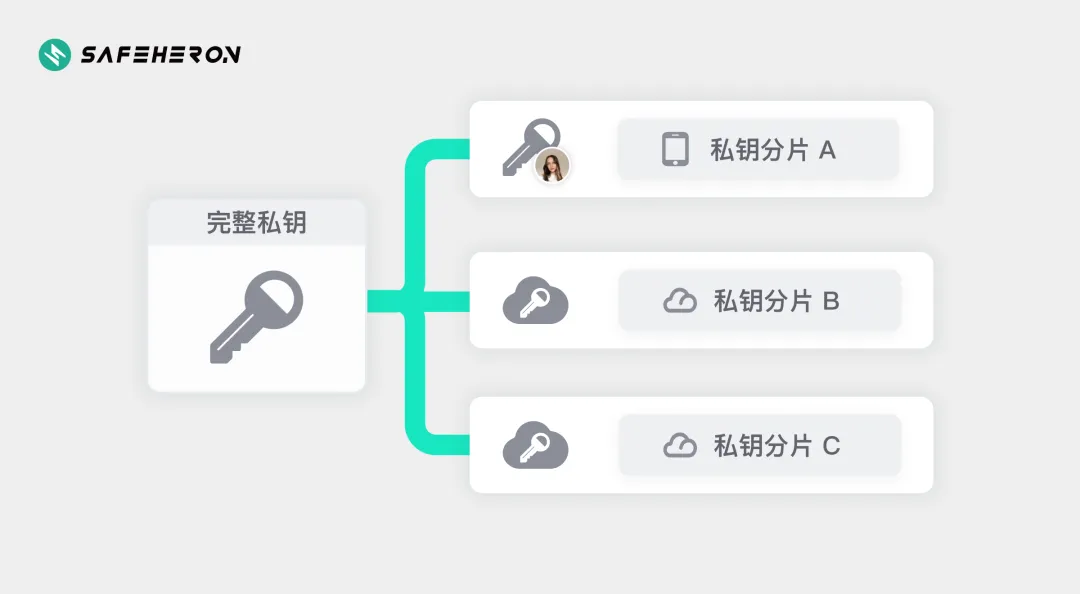
Safeheron 使用 3/3 MPC-TSS 门限签名。客户手机上只保存一个私钥分片,另外两个分片分别位于独立云环境的 TEE 中,签名需要三个分片共同参与。整个密钥生成、存储和签名过程,都不会拼出完整私钥。
这意味着,手机的 Keychain 里没有一把完整私钥可供窃取。即使攻击者拿到了手机上的分片,也无法仅凭这个分片完成签名。
密钥分片之外,还需要管好转账权限。在 Safeheron 中,企业可以自行设置:谁能发起、谁来审批、不同金额需要几人批准,以及允许转入哪些白名单地址,把资产管理规则落实到每笔交易的审批和执行中。
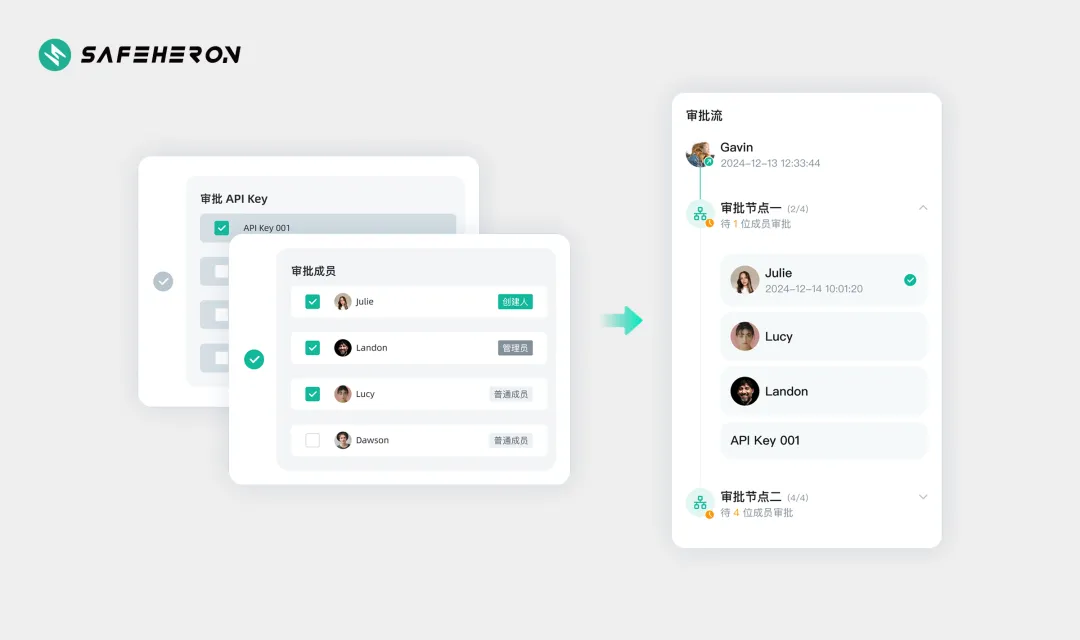
这次事件也提醒我们:设备可能被攻破,资产管理体系需要为这种情况做好准备。通过密钥分片和合理的审批配置,避免一部手机失守,就让攻击者拿到资产的全部控制权。
了解 Safeheron 如何通过 MPC-TSS 与 TEE 构建机构级自托管体系,欢迎联系我们 (https://safeheron.com/zh/contact-us/)。
点击「阅读原文」,预约产品演示