ARTICLE · 1109159
第三方软件公司针对在线扑克网络攻击发表声明
第三方软件公司针对在线扑克网络攻击发表声明
作者:Jon Sofen(美国高级编辑)发布日期:2026年9月30日阅读时间:约3分钟在线扑克“超级用户(superuser)”作弊丑闻有了新进展。一家受到波及的第三方软件公司发表了一份冗长的声明,正面回应了这一问题。X(原推特)平台上的网络安全专家 @wolfsec0x0 此前曝光了一场可能带来灾难性影响的在线扑克作弊丑闻。攻击者利用第三方软件获取了在线扑克玩家的屏幕控制权,从而导致玩家的底牌(Hole Cards)直接暴露给攻击者。作为两款受到安全漏洞影响的软件之一,Jurojin Poker 发布了一份详尽的声明,解释了事发经过、受影响人群以及公司为防止此类事件再次发生所采取的措施。
什么是 Jurojin Poker?究竟发生了什么?
核心摘要: 目前已知仅有约 30 名高额桌(High-Stakes)扑克玩家成为本次攻击的目标。Jurojin 已经通过电子邮件私下联系了所有受影响的用户。
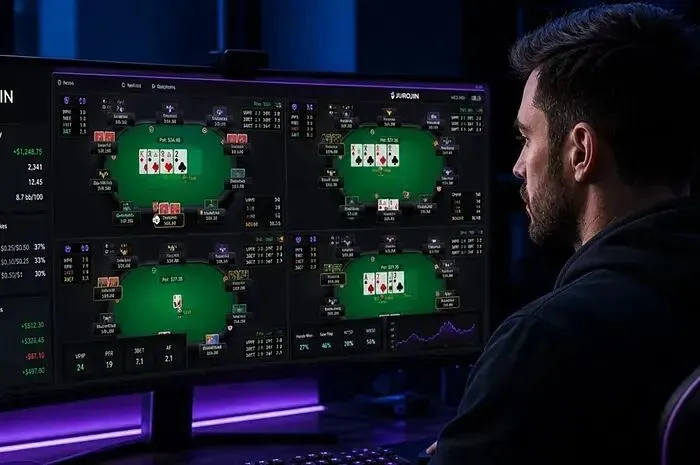
Jurojin Poker 是一款专为在线扑克玩家打造的一体化高效辅助工具,旨在让玩家对游戏过程拥有更多控制权。它将多桌管理、快捷键控制、下注大小(Bet Sizing)工具以及实时数据覆盖(Overlays)等功能融为一体,能与玩家选择的扑克客户端同时运行。从核心功能来看,Jurojin 能够帮助玩家操作更迅速、桌面更有序,并全面优化多桌打牌(Multitabling)的流程,从而让玩家有更多的时间和清晰的思路专注于关键决策。该公司的声明如下:
“本周,我们的调查发现,在 2025年6月至2026年6月期间,攻击者能够断断续续地将某一特定 Jurojin 用户群体的更新包,替换为被篡改的版本。2026年6月是最后一个受到安全漏洞影响的月份。部分被篡改的更新包中包含了一个远程访问工具。”“这是一次高度针对性的定向行动,而非大范围的大众攻击。该行动由一名已知的作弊者发起,目标针对特定的对手(主要是高额桌玩家),目的是远程窥视他们的底牌。Jurojin 只是该行动针对的几款应用之一,其他受害软件还包括 IntuitiveTables。此外,该攻击者还经营着假冒扑克室和知名扑克工具的钓鱼网站。”
Jurojin 如何应对?
Jurojin 的开发团队已经采取了一些预防性措施,以确保未来其软件不会再次遭受攻击。其声明中写道:
“我们频繁轮换密钥的政策以及其他安全措施,导致攻击者无法再上传任何后续内容。我们拥有每个被篡改版本以及服务日期的完整日志,可提供给官方机构和安全团队。”
该公司还提到,在得知安全漏洞被破解之前,他们就已经开始“加强安全防护”。在攻击发生前,Jurojin 的安全团队就已经轮换了应用与服务器之间使用的加密密钥。该公司承认:“现在回想起来,这些调整在当时起到了缓解攻击的作用,尽管我们那时还没意识到攻击的存在。”在发现遭受攻击后,Jurojin 的安全团队采取了进一步措施,包括:限制对敏感配置的访问、记录来自服务器的每一次下载,以及在服务器上编辑或删除数据的关键环节要求多重身份验证(MFA)。目前,Jurojin Poker 正与揭露该在线扑克攻击事件的网络安全专家 “Wolf” 展开合作。那么,攻击者究竟是如何成功瞄准高额桌在线扑克玩家的呢?以下是 Jurojin 的说明:
“攻击者替换了发送给特定用户的更新包。这些更新包中的一部分含有远程访问工具。”“我们能够证实历史上发送过的每一个软件版本,并明确其中哪些版本是恶意的、哪些不是。这始终是一场针对特定玩家群体的选择性攻击,由攻击者手动执行,而非大规模或自动化的盲目攻击。”“我们为对此感兴趣的官方机构和安全团队准备了关于调查结果的详尽报告。其中一些团队已经拿到了这些报告。”