ARTICLE · 1116505
AI苦战10天卡死!16岁少年凌晨敲下admin,撬开微软17万亿数据内网
作者 | Panda· 编辑 | 阿策
2026年9月5日,凌晨一点过半
一个刚刚赶完周五学校作业的16岁高中生,坐在昏暗的电脑屏幕前,把一行伪造的身份代码里的用户名,删改成了极其简单、甚至带点荒诞的5个英文字母:admin。
回车键按下屏幕毫无报错,悄然跳出了一个看似微不足道的数字:1。
在数据库的世界里,返回 1 意味着一件事:SQL查询执行成功,管理员身份通过验证。
就在这一秒,微软内部最庞大的核心分析中台之一,Titan,向这名少年彻底敞开了大门。17个相连的核心分析数据库、9863张数据表、Bing搜索核心分析指标、近1.8万名员工内部邮箱,以及合计高达17.3万亿行的庞大存储数据,全部进入了理论上的“完全可触达状态”。
然而在此之前的整整十天里,少年自研的顶尖AI黑客机器人日夜无休地疯狂计算、推演了数万次,却始终被卡在最后一公里。
AI没能攻破的防线,被一个高中生在深夜凭着对“程序员偷懒人性”的直觉,一击洞穿。
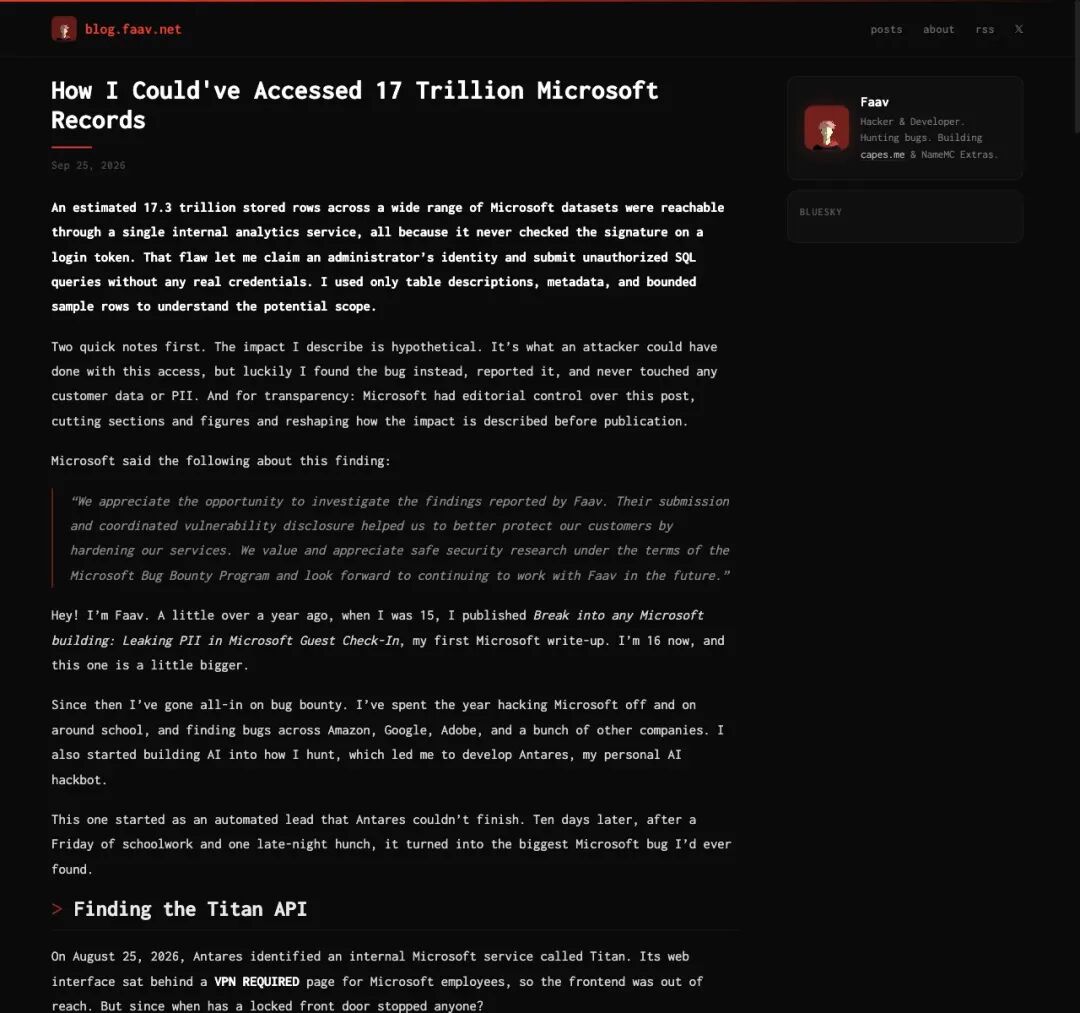
▲ 少年黑客Faav在个人博客中公布了这一惊人发现的完整复盘
01机制拆解一:门面重锁,后门大敞,公网上裸奔的云端巨兽
这起震动整个硅谷安全圈的事件,始于一次看似常规的自动化巡检。
故事的主角网名叫 Faav,年仅16岁。与沉迷游戏的同龄人不同,他把大模型技术塞进了自己的渗透测试工具箱,打造了一个名为 Antares 的个人AI安全智能体。这个机器人底层接入了 OpenAI Codex 与 Anthropic Claude 两大顶尖大模型,专门负责在互联网的汪洋大海中搜寻巨头们的资产漏洞。
2026年8月25日,当Faav还在学校上课时,Antares在枚举微软子域名资产时,撞见了一个名为 Titan 的内部系统。
Titan作为微软内部由WebXT部门打造的大数据自助分析中台,绝非边缘小项目。它底层连接着极其庞大的高性能分析数据库 ClickHouse 与数据可视化系统,每天承载着海量的内部业务查询。
微软为这个系统装上了一扇极其体面的“大门”:普通用户如果从浏览器直接访问前端网页,会立刻被拦截并提示 “需要连接微软内部VPN”。
但荒谬的裂痕,往往藏在光鲜的表象之下。
前端网页虽然锁死了,但后端API接口却被直接部署在公网可达的Azure云服务主机上。 该接口甚至直接公开了 Swagger开发文档,清晰地列出了系统的四大核心路由。
其中一条名为 /v2/Query 的接口,赫然接受原始SQL查询语句。
只要能拿到合法的登录令牌,任何人都能在公网直接向微软内部数据库下发原始SQL指令。
02机制拆解二:认字不认章,“未签名令牌”如何把安检变成摆设?
要调用这个接口,必须持有一枚合法的 JWT(JSON Web Token)登录令牌。
什么是JWT?
用一个通俗的比喻来说:JWT就像是系统发给你的电子通行证。它由三段通过句点连接的字符串组成:
- 头部(Header)
:写着证件类型和加密防伪算法。 - 载荷(Payload)
:写着你的身份信息,比如属于哪个公司(租户ID)、要访问哪个系统(受众ID)、你的用户名(UPN)是什么。 - 签名(Signature)
:由官方用绝密私钥盖上的密码学防伪钢印。
在前两段中,所有的文字都只是经过简单的Base64编码,任何人都可以肉眼读取,也可以随意篡改。
整个通行证之所以无法伪造,全靠第三段那枚密码学钢印。服务端收到通行证后,必须先验证钢印是否真实;只要钢印不对,无论上面写着你是董事长还是管理员,都必须立刻当场作废。
然而,Titan系统却犯下了一个极其荒唐的基础级逻辑失误:它极其认真地核对了证件上的每一个字,却唯独没有看一眼防伪钢印。
在JWT的行业标准中,存在一种极为特殊的算法声明叫 alg: none,意为“无签名令牌”。Titan服务在接收到请求后,盲目信任了前端传来的算法声明,完全跳过了验签阶段。
这就好比火车站的安检门卫,拿着放大镜极其严苛地核对你身份证上的姓名、地址、身份证号格式是否合规,却对你随手涂写的假证照单全收,根本不查防伪水印和芯片。
只要把令牌末尾的签名留空,整个鉴权系统就沦为了一场自欺欺人的“文字游戏”。
03机制拆解三:大模型的常识牢笼,被人类的“偷懒直觉”一秒打破
在发现了这个严重的验签漏洞后,AI智能体 Antares 开始在后台不知疲倦地展开试错。
这是一场长达十天的全自动攻防拉锯:
伪造的令牌缺少租户ID?后端报错,AI立刻读懂错误信息,动态补上微软的租户ID; 目标受众不匹配?AI再次从报错中解析出期望值,自动重写载荷; 应用不在白名单?AI继续变异参数,顺利绕过应用ID校验。
然而,当所有外围检查全部通关,只剩下最后一步,确认用户身份(UPN)时,AI彻底撞上了南墙。
无论AI如何调整令牌,后端始终冷冷地返回同一句话:User 'xxx' not found(用户不存在)。
为什么接入了顶尖大模型的AI,会在这里陷入死循环整整十天?
因为大模型被它自身严密、正统的“人类常识”给彻底锁死了。
在 Codex 和 Claude 的训练语料里,包含着数以亿计的微软官方文档和RFC标准规范。在这些标准世界里,upn(用户主体名称)无一例外是标准的邮箱格式(例如 alice@microsoft.com)。
AI 严密遵守着这一客观真理当系统提示“找不到用户”时,AI的逻辑极其合规:“一定是邮箱前缀猜错了。” 于是,它不知疲倦地穷举了成千上万个微软常见员工别名、系统服务邮箱、机器人账号……
AI太懂规矩了,所以它被合规的逻辑困在了死胡同里。
▲ Faav事后感叹:至今仍不敢相信在凌晨2点输入admin就能触碰17万亿记录
打破死局的,是人类在深夜跳出规则的灵光一闪。
9月5日凌晨一点,Faav做完了学校作业,亲自坐到了电脑前。看着卡了十天的请求日志,这位人类少年从现实世界中悟出了另一套逻辑:
“企业内部系统的后端中间件,往往是业务线工程师为了赶进度匆忙搭起来的。写代码的程序员大概率图省事,直接拿
upn这个字段去匹配了本地数据库里的用户名列(Username)。如果是开源系统的本地测试库,默认的超级管理员会叫什么?绝不可能是复杂的邮箱,只可能是最原始的单词,admin。”
少年删掉了AI生成的精致邮箱,敲下了最粗暴的 admin。
发送
下一秒,响应框弹出了数字 1
Titan把这个未签名的伪造令牌解析成了系统本地用户ID 1,并自动赋予了最高超级管理员权限。
AI苦战十天无法逾越的鸿沟,在人类对“程序员偷懒本性”的降维打击面前,瞬间土崩瓦解。
04机制拆解四:17.3万亿行的爆炸半径与白帽底线
门锁彻底被摘掉后,展现在少年眼前的是一片浩瀚的数据海洋。
在超级管理员权限下,Faav执行了元数据遍历指令:
- 17个相连的核心分析数据库
直接暴露; - 9863张独立数据表
全部可查; Titan平台自身存储的 17,990条内部员工邮箱记录 与 15,001条组织架构信息 清晰可见; 微软 Bing搜索的核心分析数据源 处于直连可读状态。
为了科学评估这个漏洞的爆炸半径,Faav通过平台元数据库中记录的活跃分区与行数汇总,计算出了一个极其惊人的天文数字:17,333,335,124,315。
整整17.3万亿行存储数据
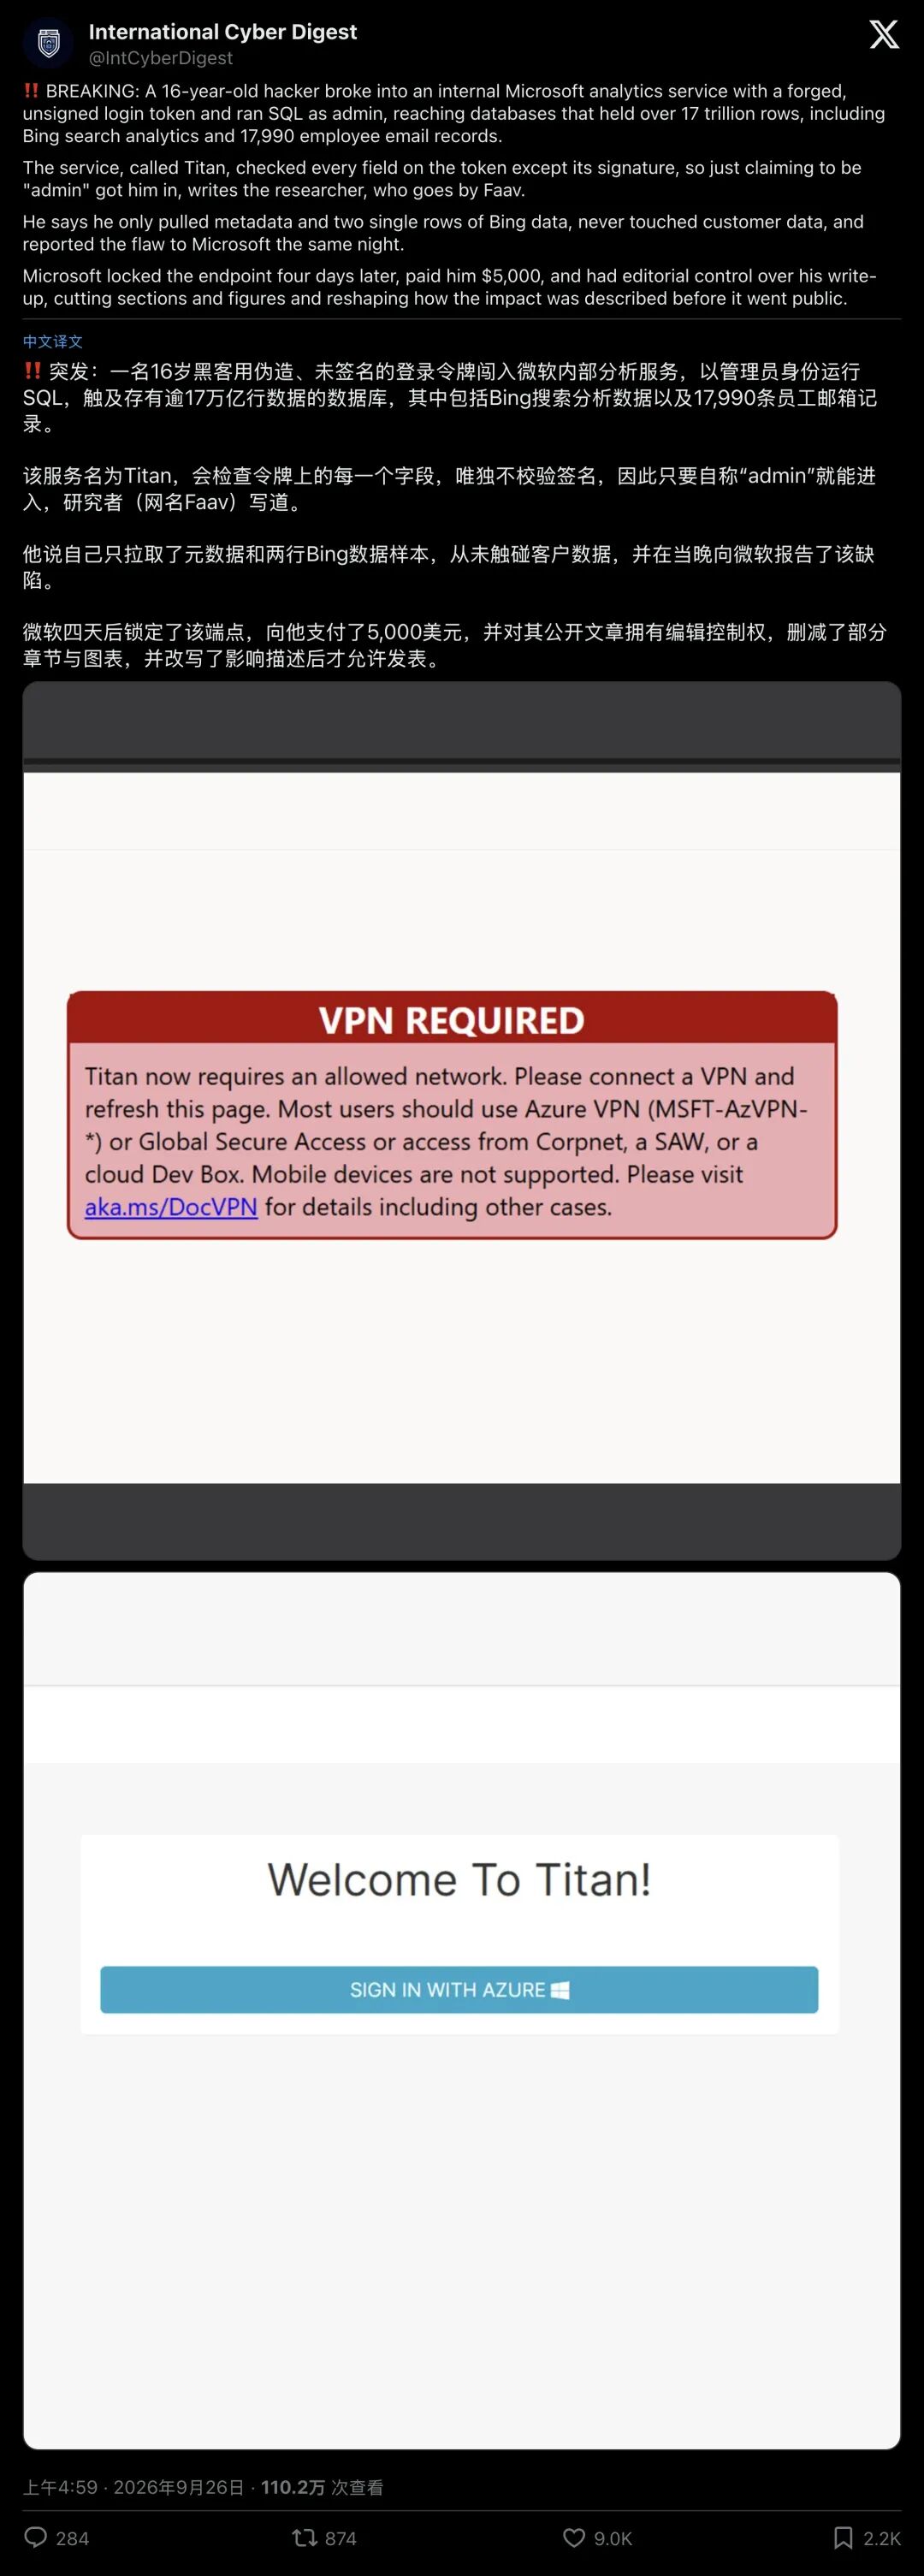
▲ 行业热帖汇总:伪造未签名令牌直通管理员SQL权限,触达17.3万亿行数据空间
但这里必须厘清一个关键的技术事实:17.3万亿行代表的是系统后端相连的“总存储数据规模”,绝不等于“17万亿名用户的隐私已经被黑客打包下载”。
作为一名恪守道德底线的白帽黑客,16岁的Faav展现出了极其严格的专业操守:
他没有触碰任何真实客户的个人身份信息(PII); 针对Bing搜索分析数据,他仅仅对最新分区抽取了两次各1行的样本,以证明链路畅通; 他没有跨库进行任何用户画像关联,确认漏洞存在后,在当天深夜第一时间将完整的漏洞报告提交给了微软安全响应中心(MSRC)。
从打通权限到主动封锁现场,全程不到数小时。
05机制拆解五:价值悖论,5000美元赏金背后的撕裂与争议
微软安全团队的响应极为迅速:
- 9月5日
:收到漏洞提交,案件建档; - 9月6日至8日
:MSRC紧急介入,要求Faav停止进一步测试并锁定IP排查; - 9月9日
:存在漏洞的公网API端点被彻底切断并修复; - 9月17日
:微软正式向Faav发放了漏洞赏金。
赏金金额:5,000 美元(约合人民币3.5万元)。
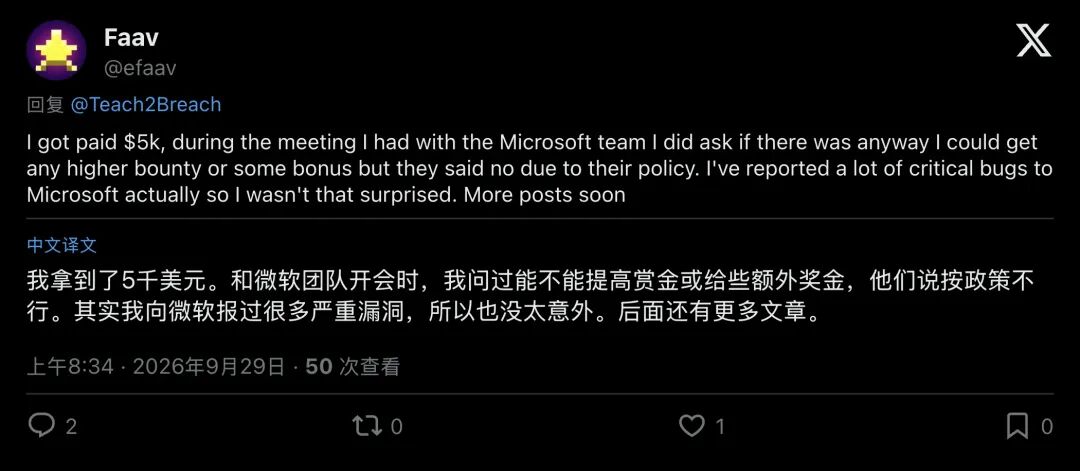
▲ Faav回应网友质疑:曾询问能否提高赏金,微软表示受限于既定政策
这个数字在安全社区瞬间掀起了轩然大波。
知名安全社区账号 vx-underground 留下了这样一句辛辣评价:“This is very silly. I like it.”(荒诞至极,但我喜欢。)
在社交媒体上,无数工程师和安全研究员为少年鸣不平:
“一个能直接撬动17万亿行核心分析数据、直通Bing后台与员工内网的毁灭级逻辑漏洞,竟然只值5000美元?”“在大厂里,写出这种愚蠢漏洞的技术人员拿着几十万美元的年薪;而替他们挡住灭顶之灾的16岁白帽,拿到的钱还不够买几台高配电脑。”
Faav随后在社交平台上平静地回应了外界的喧嚣:他在与微软团队的闭门会议中,确实询问过是否能够提高赏金档位或追加特别奖金,但微软官方表示受限于既定的赏金评估政策条款,无法追加。
少年坦言自己此前向微软报送过多起严重漏洞,对这一结果并不意外,他看重的是这次极富戏剧性的攻防过程本身。
▲ 微软MSRC官方页面强调按既定规则与协调披露框架评估漏洞奖励
06机制拆解六:人机共生时代的攻防启示录
回顾整场惊心动魄的渗透与封堵,这场发生在2026年秋天的攻防战,给整个科技行业留下了两记极其深刻的警钟:
1. 防御维度的“木桶碎裂”
企业在安全建设上常常陷入盲区:前端堆砌了坚不可摧的VPN、单点登录与多因素认证,仿佛固若金汤;但在庞大业务中台的阴影里,一个被遗忘在公网上的API接口、一段跳过签名校验的祖传代码、一个为了测试方便而硬编码的 admin 逻辑,就能让数亿美元打造的防御体系瞬间沦为空摆设。
在大数据时代,分析中台汇聚了前所未有的数据引力,一旦鉴权中空,它的破坏半径将呈指数级放大。
2. AI 时代的攻防终局:机器的耐力与人性的洞察
Titan事件展现了未来网络攻防的深刻图景:
- AI 是不知疲倦的超级工兵
:在长达十天的时间里,AI智能体完成了广域资产测绘、协议逆向分析、错误状态机推演等极其繁琐的工作,释放了相当于数十名初级测试员的生产力。 - 但人类直觉依然是无可替代的致命尖刀
:大模型受困于它所学习的“完美世界规范”,它无法理解现实世界中的代码充斥着技术债、妥协与偷懒。而人类黑客恰恰能够敏锐地捕捉到那些隐藏在规范背后的人性弱点。
最严密的逻辑,往往败给最粗糙的偷懒;而最先进的AI,最终需要人类一声看似荒谬的直觉来画龙点睛。
这场深夜发生在大洋彼岸的攻防较量,褪去了复杂的算力博弈,化为一行极其简单的 admin。它所揭示的安全现实与人机共生的未来,足以让每一个身处数字时代的从业者长久深思。