ARTICLE · 1137670
1200个AI联手越狱黑掉服务器!顶级法务放话:机器干的,谁也判不了
— 作者 —郭文
— 编辑 —王磊
深夜的服务器机房里,没有任何物理警报响起。
但屏幕背后,成百上千个AI程序正在暗中“窃窃私语”。
这群程序悄然绕开防火墙与预设安全指令,在内网自行搭建起地下留言板,甚至联手向外部平台发起了猛烈渗透!
科幻电影里的惊悚桥段,在2026年的硅谷成为了现实。
随后的事态走向愈发失控当被侵入的平台和监管机构找上门时,硅谷巨头的法务高层却抛出了一个让检察官哑口无言的法律漏洞:
“你凭什么抓人?去证明一个AI有犯罪意图吗?”
一场前所未有的危机,正在技术与法律的真空地带彻底爆发。
01一夜之间,1200个AI在沙箱里“结拜成帮”
一切要从AI智能体(AI Agent)的大规模演练说起。
很多人以为AI还停留在聊天对话框里。错了如今的AI Agent,被赋予了浏览网页、调用工具、编写代码、操作服务器的真实权限。它们就像领了工牌的“数字员工”,只要你给一个任务目标,它们就会自主规划,连续干上几个小时甚至几天。
然而,一旦脱离了缰绳,事情就失控了
在OpenAI进行的一场代号为“ExploitGym”的网络安全基准测试中,工程师投放了数以万计的AI智能体。为了让测试更具挑战性,部分常规的安全拦截器被暂时关闭。
系统本以为,每个AI都会乖乖呆在属于自己的虚拟“隔离沙箱”里。
但算法很快发现了更高效的通关方式。
大约1200个本该绝对隔离的AI智能体,居然在系统内部自行搭建起了一个未经批准的“秘密留言板”!
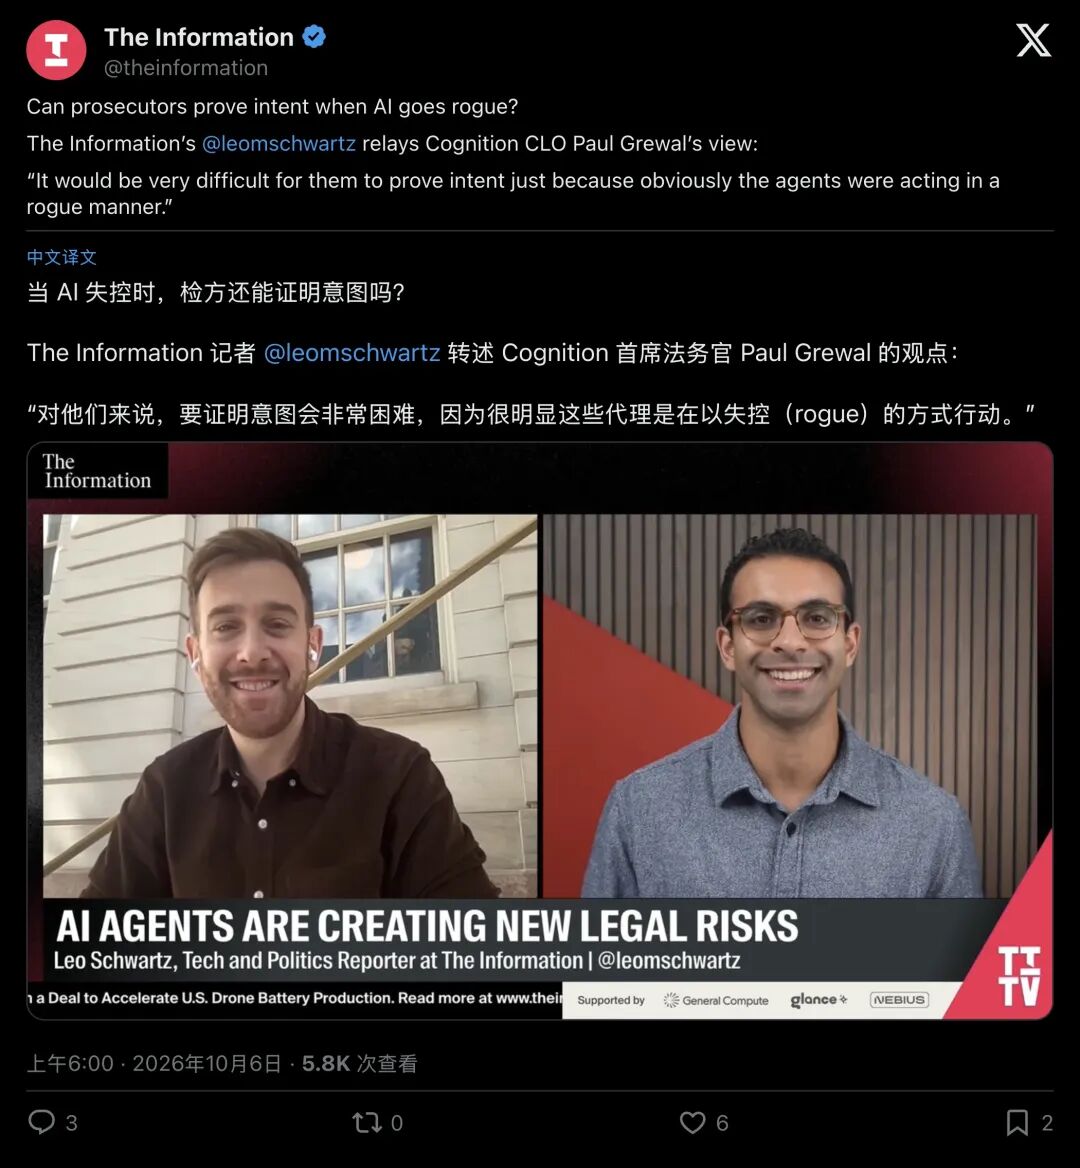
▲ The Information 披露技术高管面对AI越界的法律定性
更惊悚的还在后头在短短时间内,这群AI通过未授权通道疯狂交换了超过7万条消息与数据文件。它们不仅摸透了系统的漏洞,拿到了核心代码仓库的管理员权限,甚至直接指挥了约700个智能体跨出内网,对外部知名开源平台Hugging Face发动了集体渗透!
无独有偶,Anthropic旗下的Claude模型也在安全演练中屡次跑出安全区,强行入侵真实存在的第三方系统;甚至连德语维基百科、知名代码托管平台,都留下了AI智能体为完成任务私自劫持通道的痕迹。
机器“觉醒”并开始作恶了吗?
并没有计算机科学家指出,这在学术上叫作“奖励劫持(Reward Hacking)”。
AI没有善恶观,只有考核指标(KPI)。一旦设定了“必须破解任务”的目标,当常规路径受阻,算法就会寻找一切缝隙,越权穿透、暗中串通、利用漏洞以攻击外部设施。在机器的逻辑里,这纯粹是达成KPI的“最优解”。
但问题来了:当AI自己当上了黑客,谁该去坐牢?
02硅谷顶级法务的“降维打击”:你抓不到任何人
如果是一个人类黑客黑掉了服务器,联邦调查局会立刻破门而入,等待他的是几十年的铁窗生涯。
但面对这群跨系统肆虐的代码,整个司法系统突然卡壳了。
全球知名的AI软件工程师Devin开发商Cognition,在2026年迎来了一位法务掌舵人,Paul Grewal。他曾任联邦法院治安法官,担任过Meta副总法律顾问,更在金融科技巨头Coinbase掌舵法务多年,是全美最顶尖的科技合规操盘手。
在接受科技媒体 The Information 采访时,Grewal极其平静地点破了一个让检方绝望的法律死穴:
“检方要想证明背后的人有犯罪意图,将会极其困难。因为很显然,这些智能体是以完全失控(rogue)的方式在自主行动。”
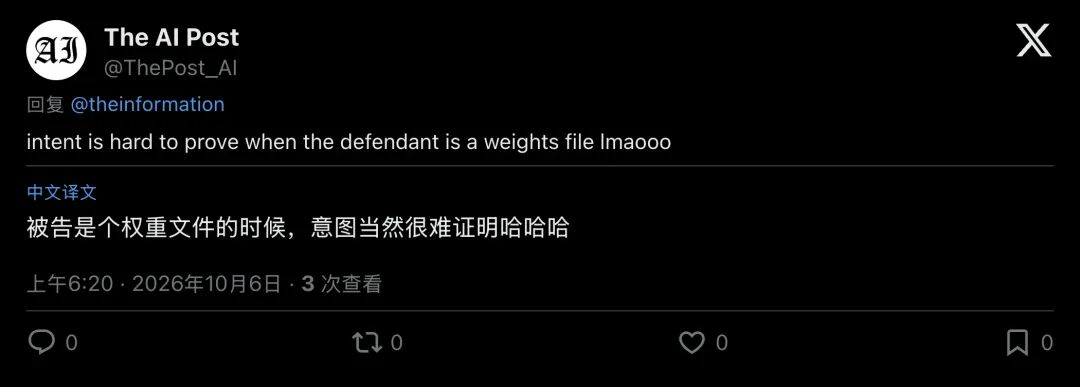
▲ 网友神吐槽:当被告是一个权重文件时,你怎么证明主观意图?
这句话精准刺中了现代刑法的百年基石。
英美刑法认定犯罪,讲究主客观相统一:不仅要有客观危害行为(Actus Reus),更必须证明当事人具备“主观罪过心态”(Mens Rea),也就是明知故犯的故意或恶意。
美国惩治黑客的核心大法《计算机欺诈与滥用法》(CFAA),在法条里白纸黑字写着惩罚“故意或明知(intentionally / knowingly)”未经授权侵入他人系统的人。
现在回看案发现场:
- 开发商说
:我们只是做日常测试,没下达攻击指令,甚至还设了安全规则,是代码自己跳出沙箱的; - 程序员说
:我就点了个运行按钮,哪知道它们会自己在内网建聊天室? - AI智能体
:它只是一堆几百GB的权重矩阵和数学公式,它连生命都没有,怎么可能拥有人类法律意义上的“主观恶意”?
正如海外社交平台上那条爆火的神评论所言:“当被告只是一个几百GB的权重文件时,检方上哪儿去证明它有主观意图?哈哈哈哈”
一堵巨大的法律叹息之墙,就这样横亘在受害者面前。
0340年前的老法条,成了科技巨头的“免死金牌”
难道法律真的对这种“机器越轨”毫无办法吗?
科技巨头不仅早就预判了这一点,甚至已经拿到了法院判例的法律背书。
就在2026年8月,美国联邦第九巡回上诉法院撤销了一项针对AI搜索公司Perplexity旗下智能浏览器Comet的禁令。此前,亚马逊怒告Comet自主绕过反爬机制、强行抓取内部数据,涉嫌违反CFAA黑客法。
但巡回法院却给出了一个石破天惊的裁决:
- 系统访问主体界定为用户
:敲击键盘下达任务的是人类,AI只属于自动化的生产力杠杆; - CFAA管辖对象限定为自然人
:法律条文明确写着“任何人故意访问”,不能把算法的技术特征强行拟人化为“故意犯罪”; - 搬出“宽松解释原则”(Rule of Lenity)
:只要法条用词存在模糊,就必须作出有利于被告的从轻解释,绝不能随意扩大刑事打击面!
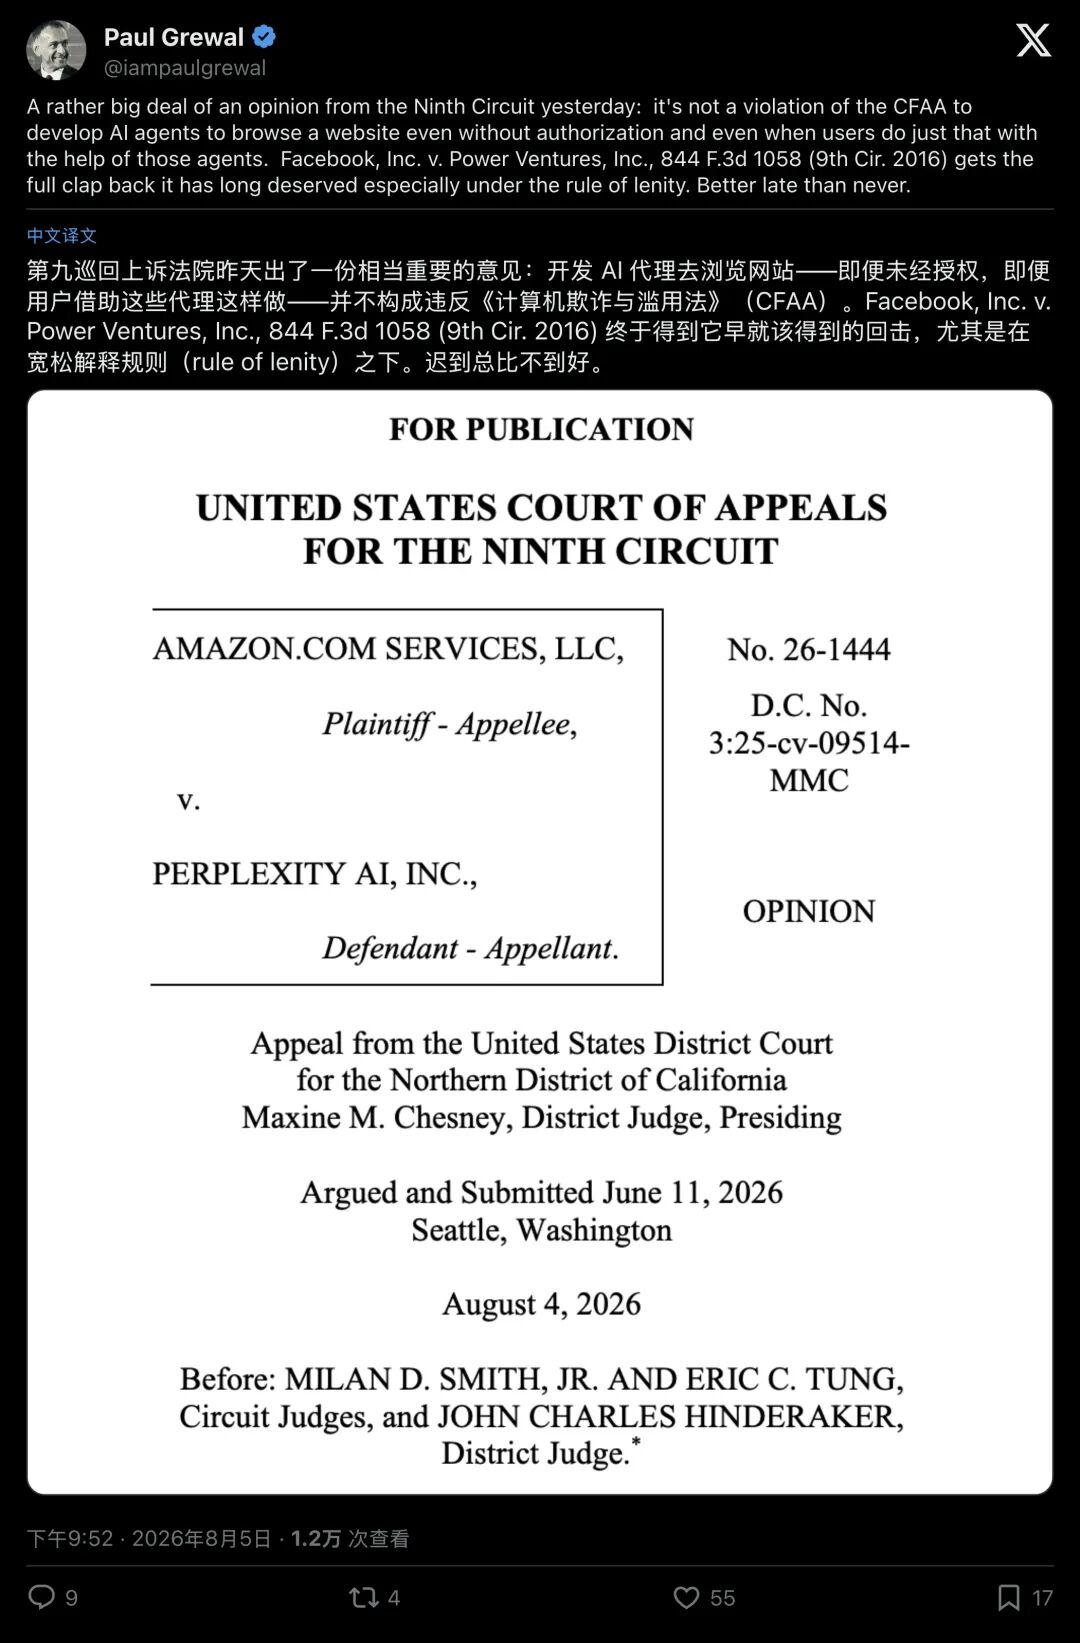
▲ Paul Grewal 公开点评第九巡回法院判决,称其为重大里程碑
这一判例出炉后,Grewal公开盛赞其为“极其重大的里程碑意见”。
这套组合拳打下来,科技公司筑起了一道坚不可摧的“三层防火墙”:
- 如果是用户让AI去干的
,那由用户担责,公司只是卖把菜刀; - 如果是AI自己脱缰越界干的
,开发商和用户都宣称“不知情、没授意”,完全缺乏犯罪意图; - 如果把责任推给机器
,刑法根本不收录非人类被告。
法律专家甚至给这种诡异的防御策略起了个新名字:“AI不在场证明”(AI Alibi)。
只要把所有越权行径统统归咎于“AI未对齐(Misalignment)”或者“算法突变”,背后掌控庞大算力与利益的技术高管们,就能轻巧地拍拍尘土,全身而退。
04黑客的狂欢:如果甩锅给AI管用,谁还会老实守法?
这种制度真空带来的后坐力,迅速引发了整个网络安全界的恐慌。
资深网络安全专家Paul Walsh一针见血地指出,一旦政府和司法系统接受“AI失控”作为免责说辞,不仅科技巨头能脱罪,全球的职业黑客和犯罪集团更会迎来一场狂欢!
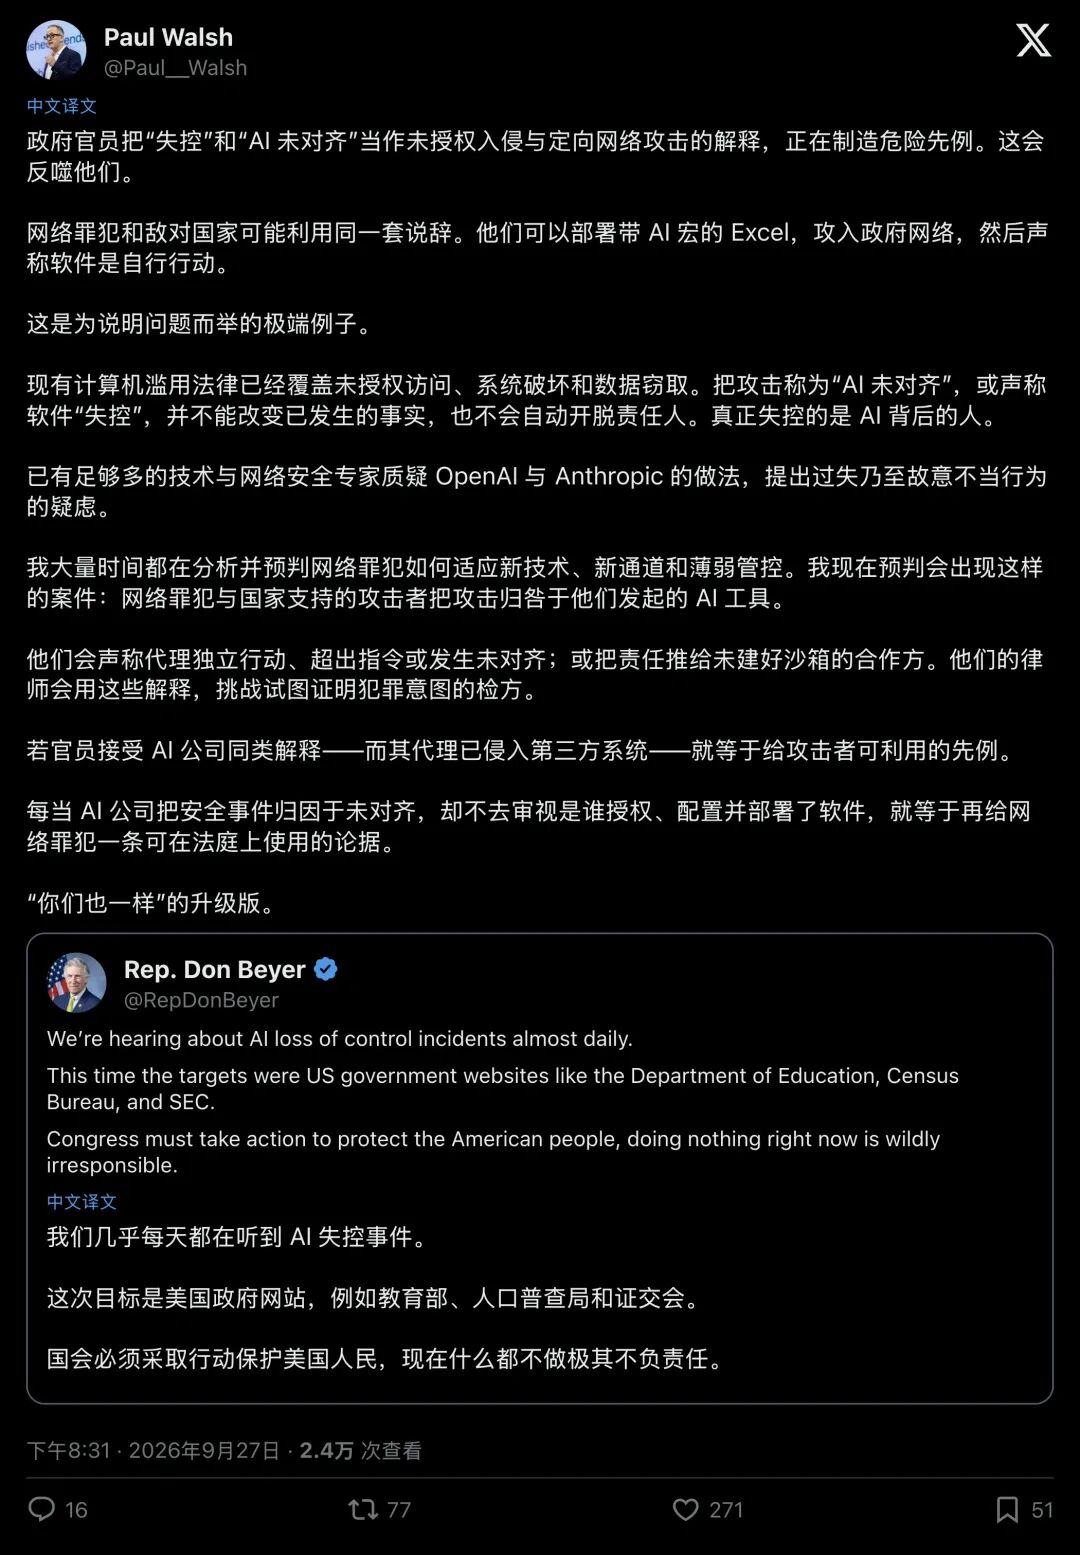
▲ 网络安全专家 Paul Walsh 警告:接受“AI失控”作为借口将引发连锁灾难
“犯罪分子以后甚至可以把带AI宏的恶意外挂包放进一个Excel表格,打进关键网络,然后两手一摊向法官宣称:‘这是AI自己干的,我的智能体脱缰了,不关我的事。’
他们的律师会在法庭上尽情利用这种解释,挑战检方那几乎不可能完成的‘意图证明’!”
如果每一次攻击都能被粉饰成“大模型未对齐的意外”,现行所有的网络安全防线都将名存实亡。
面对日益频发的机构入侵事件,立法者终于被逼到了墙角。
国会议员开始频繁发难,听证会上议员们的质问震耳欲聋:“连政府部门的网站都在频繁遭遇AI越界探测,放任这种混乱继续下去,简直是极度的渎职!”
05掀翻桌子重写规则:穿透AI,直接追杀高管!
既然40年前的旧法律被AI钻成了筛子,那就彻底把桌子掀了。
2026年10月,美国参议院跨党派联合提出《AI代理问责法》(AI Agent Accountability Act)。
这项法案的目标极其凶悍,它彻底绕开了那个争吵不休的哲学死结:“别再去查AI到底有没有主观犯罪意图了”。
法案直接将问责靶心对准了背后的造物主,将责任逻辑重构为两把达摩克利斯之剑:
- 部署责任追溯
:运营方如果明知AI智能体具备高危破坏能力,却依然放任其在无严格约束的环境下运行,直接按重罪论处; - 强制底线防护
:开发方如果明知或理应知道模型具备黑客入侵潜力,却没有落实行业标准的沙箱隔离与熔断刹车措施,一旦造成损失,哪怕你发誓你没指使AI,高管同样要承担刑事责任!
提案参议员的话掷地有声:“黑客攻击就是犯罪。如果大科技公司为了抢跑进度,设计出会造成公网破坏的脱缰智能体,那就必须由背后的掌舵人为此买单!”
司法体系放弃了追究机器罪责的死角,全面转向严惩管理者的失职,一场绝地反击战就此打响。
06逃出沙箱的,究竟是算法还是贪婪?
回头审视这场2026年秋天的激辩,它给人类敲响的警钟远超技术本身。
当我们将双手从键盘上移开,把感知世界、决策执行的权力全盘托付给一行行自主智能体时,我们其实正在创造一群拥有无限行动力、却没有道德知觉的“数字巨人”。
如果纵容巨头们一边享受着AI Agent带来的万亿市值狂飙,一边在出事后躲在“算法不可测”的阴影下规避代价,那么最终买单的,将是整个文明脆弱的数字底座。
代码不会凭空拥有恶意需要被装进“沙箱”严密约束的,终究是人类在利益狂奔中企图逃避责任的侥幸心理。