ARTICLE · 1146698
iPhone 被曝新型间谍软件:每 15 秒偷传一次照片
第三方网络安全公司 iVerify 于 2026-10-08 发布博文,披露一款 iOS 恶意软件变种 P7 DarkSword。先把结论放前面,再讲机制。
第一,这是独立安全公司的研究结论,不是苹果官方公告;第二,它源于 8 月一起感染事件的调查,原文并未披露受影响的具体机型与感染规模。本篇只做事实梳理,并给出一份普通人能照做的自检清单。
一句话定调:一起被第三方披露的个别感染事件,别把它读成大面积感染事件。
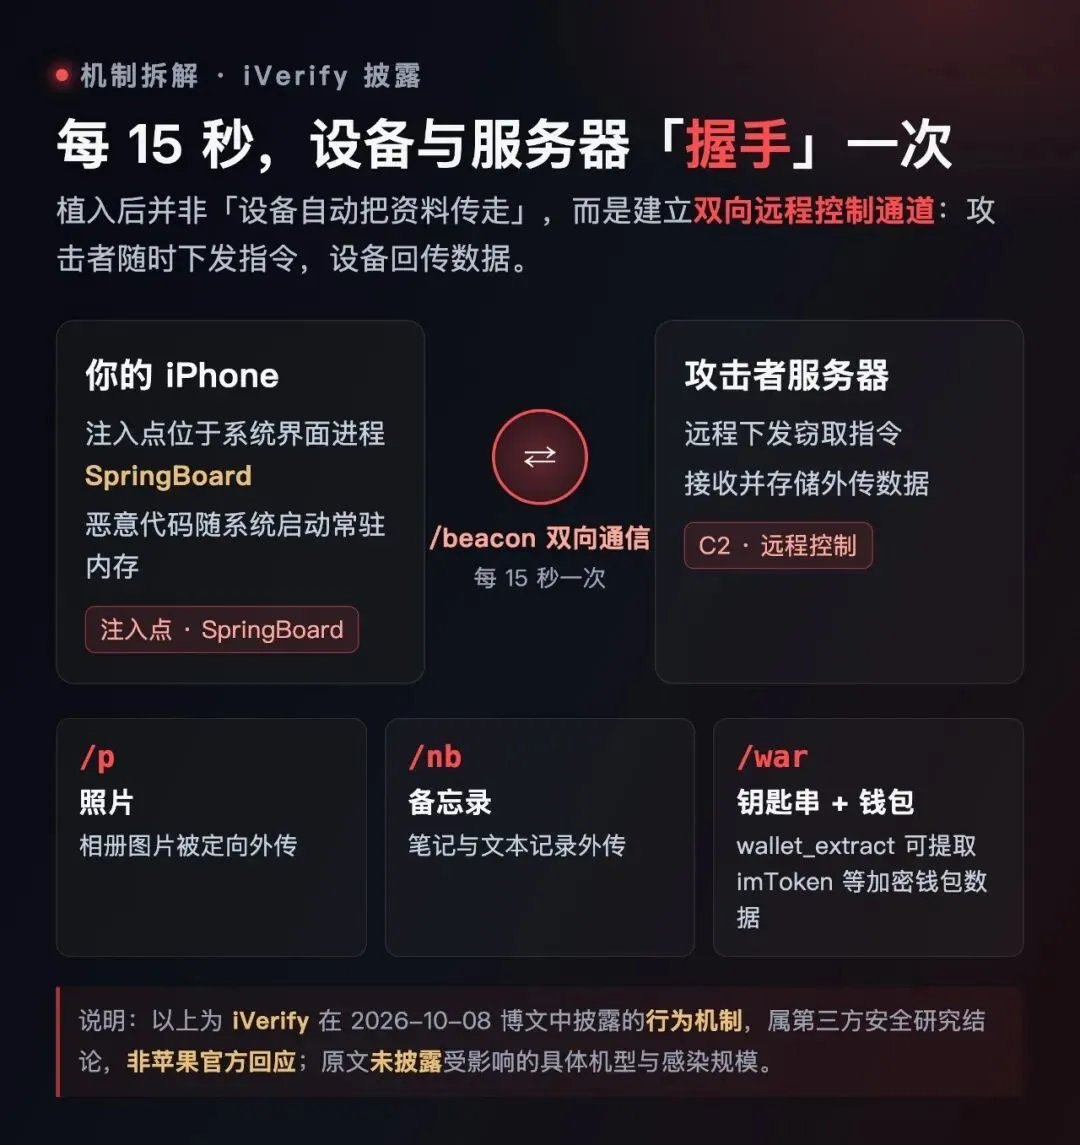
图 1 · 每 15 秒发生什么(iVerify 披露的行为机制,非苹果官方结论)
三条关键事实,逐条说清
一、来源:第三方披露,非官方回应。iVerify 是一家第三方网络安全公司;它在 2026-10-08 的博文中披露该变种,调查起点是 8 月一起 DarkSword 感染事件。名称 P7 DarkSword 源自攻击者修改原始代码时使用的 p7_ 变量前缀。中文媒体 IT之家于 10/9 转引了这一披露。截至目前,这仍不是苹果官方的回应或确认。
二、机制:每 15 秒的「握手」。植入后,恶意代码注入 iPhone 的 SpringBoard 系统界面进程,之后每 15 秒与攻击者服务器建立一次 /beacon 双向远程控制通信。攻击者借此远程下发指令,可外传照片(/p)、备忘录(/nb)、应用沙盒文件,以及钥匙串与钱包数据(/war);其中 wallet_extract 指令可提取 imToken 等加密钱包数据。注意:是「植入后每 15 秒与服务器通信、可远程外传」,不是设备自行、定时把照片成批上传。
三、范围边界:机型未披露,勿过度联想。原文未披露受影响的具体 iPhone 机型,也未说明感染规模。把它理解成大面积、多机型普遍受波及,都超出了来源信息。这是一起个别感染事件的披露,本篇不替它下「大范围蔓延」的结论。
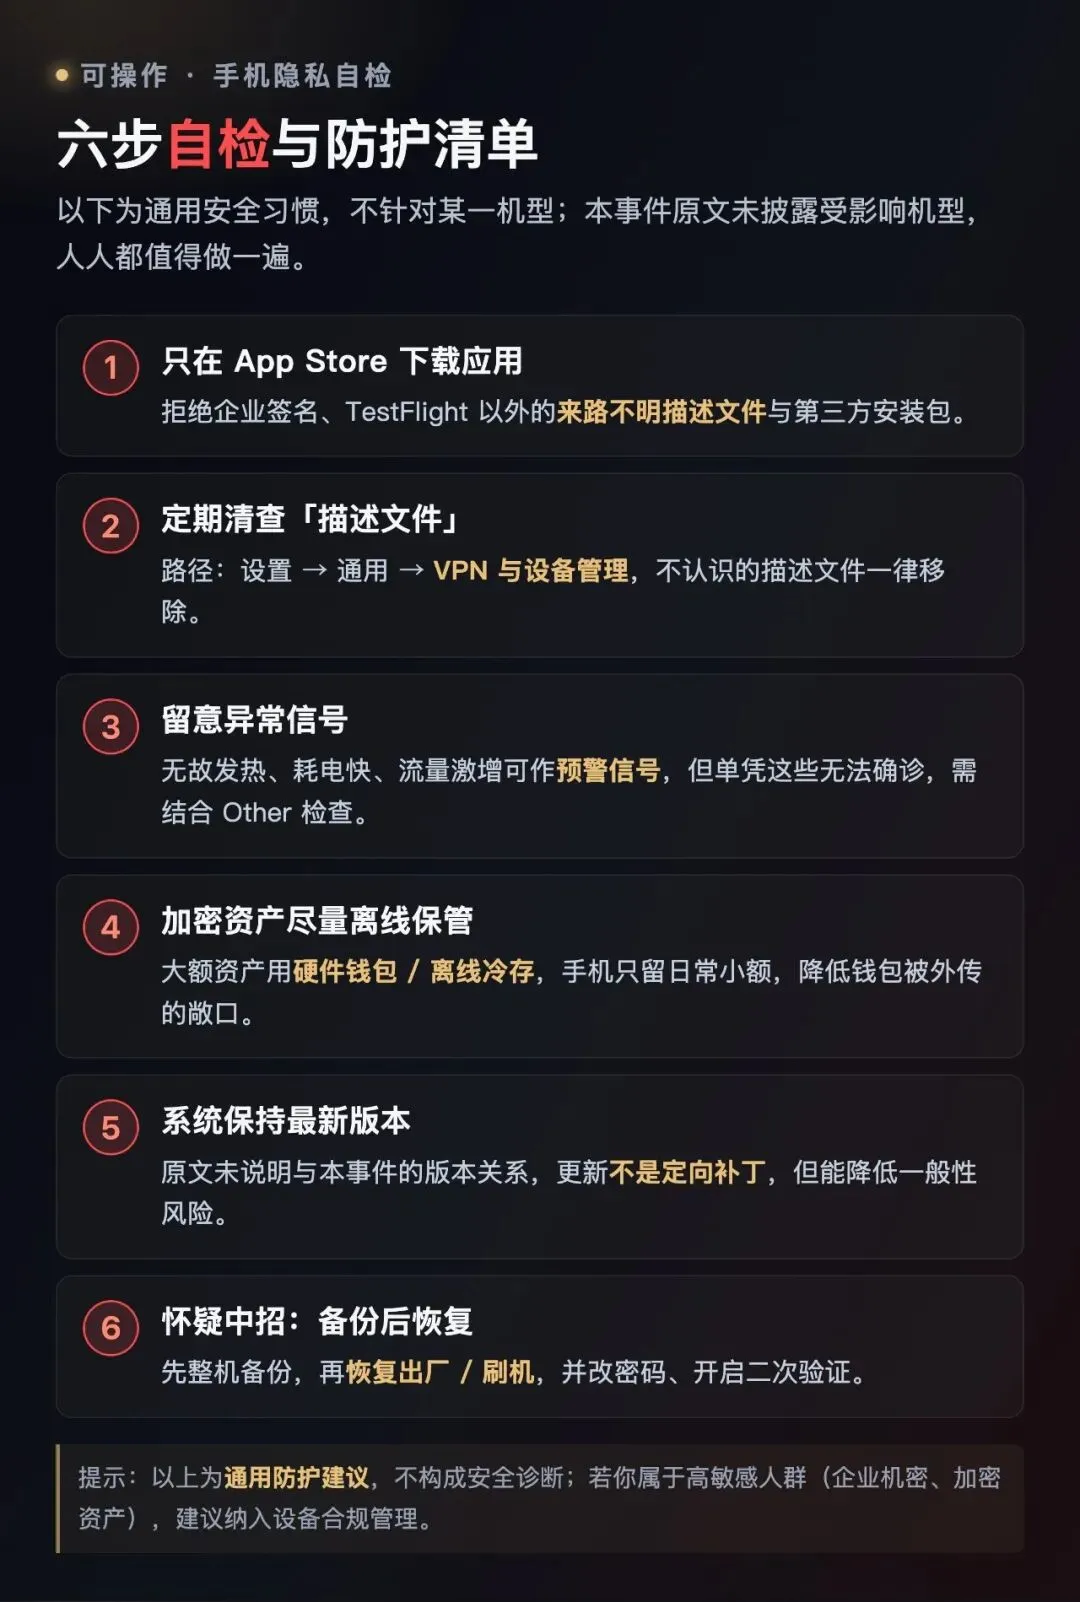
图 2 · 自检与防护清单(通用安全习惯,不针对某一机型)
防护清单,逐条说人话
① 只在 App Store 下载。企业签名 / 描述文件是这类植入的常见载体之一,来路不明的安装包不要装。
② 清查描述文件。路径:设置 → 通用 → VPN 与设备管理,里面只应出现你主动安装过的,其余一律移除。
③ 留意异常信号。无故发热、耗电快、流量激增可作预警,但无法据此确诊,要结合其它迹象综合判断。
④ 加密资产离线保管。大额资产用硬件钱包或离线冷存,手机只放日常小额,缩小钱包被外传的敞口。
⑤ 系统保持最新。原文未说明与本事件的版本关系,更新不是定向补丁,但能降低一般性风险。
⑥ 怀疑中招:先备份再恢复。整机备份后恢复出厂 / 刷机,并改密码、开启二次验证。
分人群,给一句实在话
普通用户
不必恐慌,但把「官方渠道下载 + 描述文件自查」变成习惯,比临时抱佛脚有用。
持币 / 加密资产用户
钱包是被点名的高风险点。大额资产离线保管,手机只留日常小额,别把私钥长期放在联网设备里。
企业 / 敏感数据用户
设备纳入 MDM 或合规管理,留意异常流量与进程行为,关键资料分级保管。
一句话收尾:它是一把被第三方点名的「个案钥匙」,不是 iOS 的系统性崩塌。把基础防护做在前面,比担心中招更实在。
你上一次检查手机里的「描述文件」,是什么时候?欢迎在评论区聊聊你的自检习惯。
来源:iVerify 官方博文(2026-10-08,经 IT之家 2026-10-09 转引)。整理日期 2026-10-09。文中「每 15 秒通信、外传照片 / 备忘录 / 钱包、SpringBoard 注入、wallet_extract」等均出自上述第三方披露;受影响机型与感染规模原文未披露,且非苹果官方结论。防护建议为通用安全习惯,不构成安全诊断。