ARTICLE · 1148885
全球4亿人被骗!顶级杀毒软件偷卖8000TB隐私:伪造证书劫持流量,FTC重罚过亿
想象一下这个画面:
你花钱雇了一个24小时贴身保镖,专门防贼、防小偷、防偷窥。
你以为自己安全了可你不知道的是,这位保镖趁你睡觉,把你手机里的就医记录、银行流水、甚至深夜浏览的私密网页全部抄录下来,打包卖给了街对面的广告商和咨询公司。
如此荒诞的一幕,真真切切地发生在我们每个人的电脑里。
这款软件,叫 Avast在全球范围内,它拥有数以亿计的用户。在很长一段时间里,它都是全球最知名的免费杀毒软件之一,主打的招牌正是“反追踪、护隐私”。
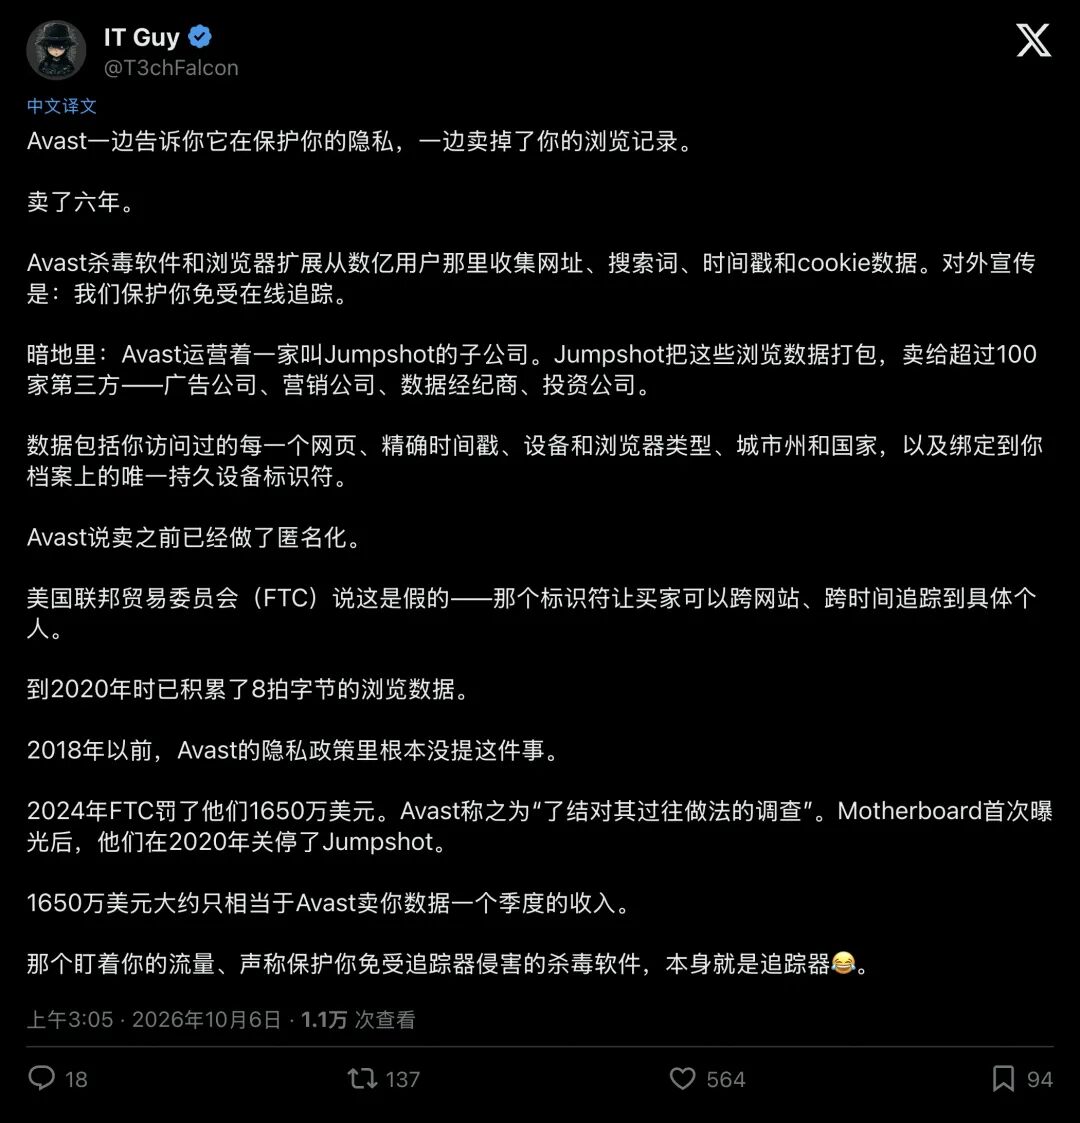
▲ 2026年,社交网络再次翻出这桩旧案,引发全网对“杀毒软件变成追踪器”的声讨
最近,这桩震动全球网安圈的陈年丑闻再次被推上热搜。人们惊讶地发现:原来我们在浏览器里打下的每一个字,都曾是别人明码标价的商品。
018000TB的秘密盛宴:你在网上的一举一动,他们按“点击”批发
这桩丑闻的曝光,要追溯到科技媒体 Motherboard 与 PCMag 的一次联合卧底调查。
调查发现,Avast 早从2014年起,就通过杀毒客户端和浏览器安全插件,暗中收集用户的全量上网轨迹。为了把这些数据变现,他们专门设立了一家全资子公司,Jumpshot。
▲ 网友锐评:Avast宣称保护你免受追踪器侵害,手段居然是“自己变成追踪器”
Jumpshot 对外兜售的数据产品里,最畅销、最昂贵的一个,名字叫 All Clicks Feed(全点击流馈送)。
什么意思?只要买家掏钱,就能拿到特定用户在整个上网会话中的全量点击记录。
你搜了什么、点了哪个链接、在电商网站买了什么药、在找工作网站投了哪家简历,甚至在成年人网站看了什么视频,巨细靡遗,全被记录在案。
泄露的商业合同显示,包括全球知名咨询机构、跨国车企、饮料巨头以及顶级广告集团,都曾是其客户。一份合同的金额,往往高达数百万美元。
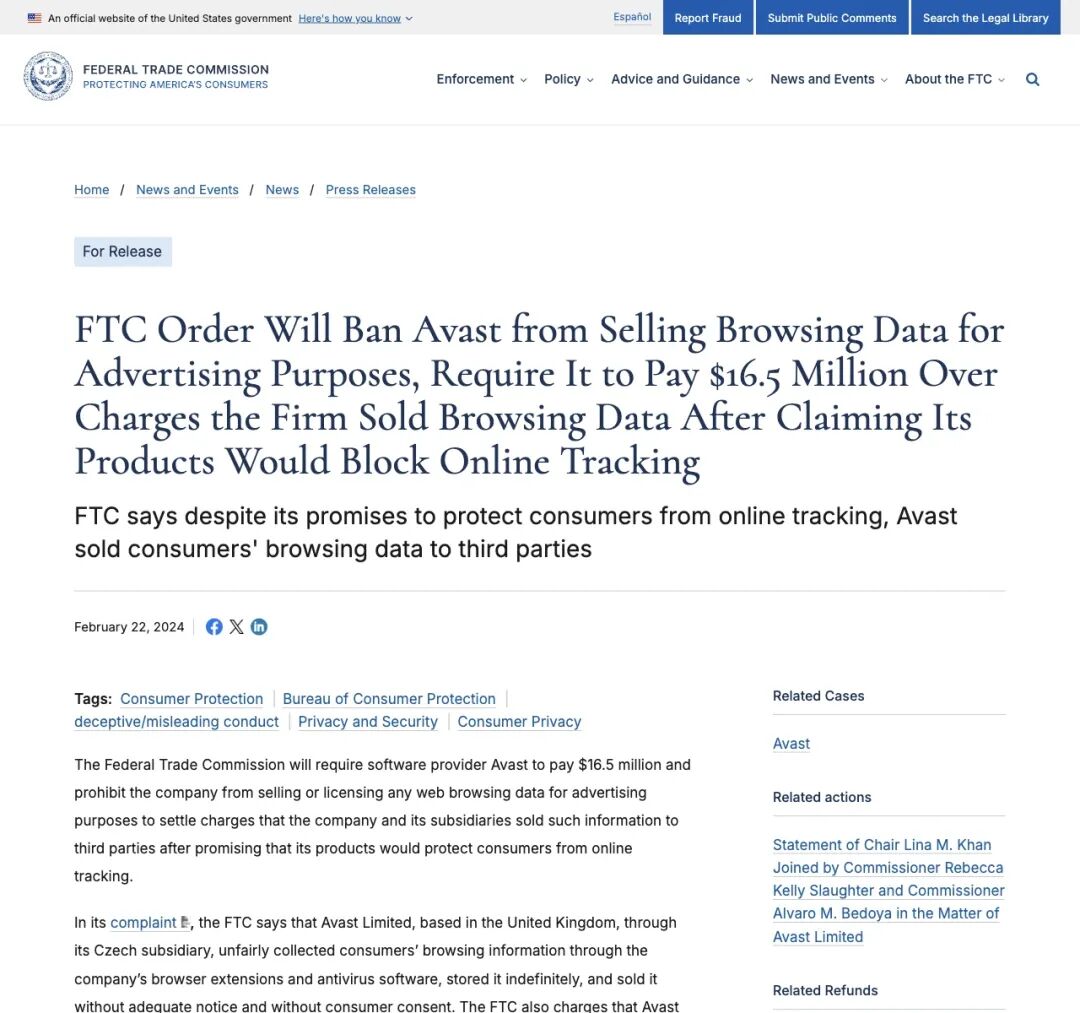
▲ 美国联邦贸易委员会(FTC)最终裁决:严禁Avast以广告为目的转售浏览记录
Avast 面对质疑时,曾有一套看似天衣无缝的说辞:“我们去掉了用户的姓名和邮箱,数据已经彻底‘匿名化’,并且只用于宏观统计。”
但美国联邦贸易委员会(FTC)随后的严正指控,狠狠撕下了这块遮羞布:
去掉名字,绝不等于匿名!
每一份被出售的数据流,都绑定了一个长久不变的独特设备标识符(Device ID)。买家只要把这个 ID 上的精确时间戳、地理位置、GPS搜索痕迹以及特定账号行为一对齐,就能毫不费力地在现实中锁定具体的人。
到 2020 年 Jumpshot 被迫紧急关停时,这间地下数据黑作坊里,已经囤积了超过 8 拍字节(约 8000 TB)、跨度长达 6 年的用户隐私资产。
02硬核解剖:HTTPS加密明明坚如磐石,它是怎么偷窥你的?
看到这里,懂一点网络常识的朋友一定会问:
现在的互联网早就全面普及了 HTTPS 加密。从浏览器到目标网站,全链路数据都是密文传输。网络黑客哪怕把网线掐开,看到的也只是一堆乱码。
那杀毒软件到底是用什么黑魔法,看穿你每一次点击的?
答案让人毛骨悚然:它根本不用破解加密,直接在本地堂而皇之地把加密给拆了。
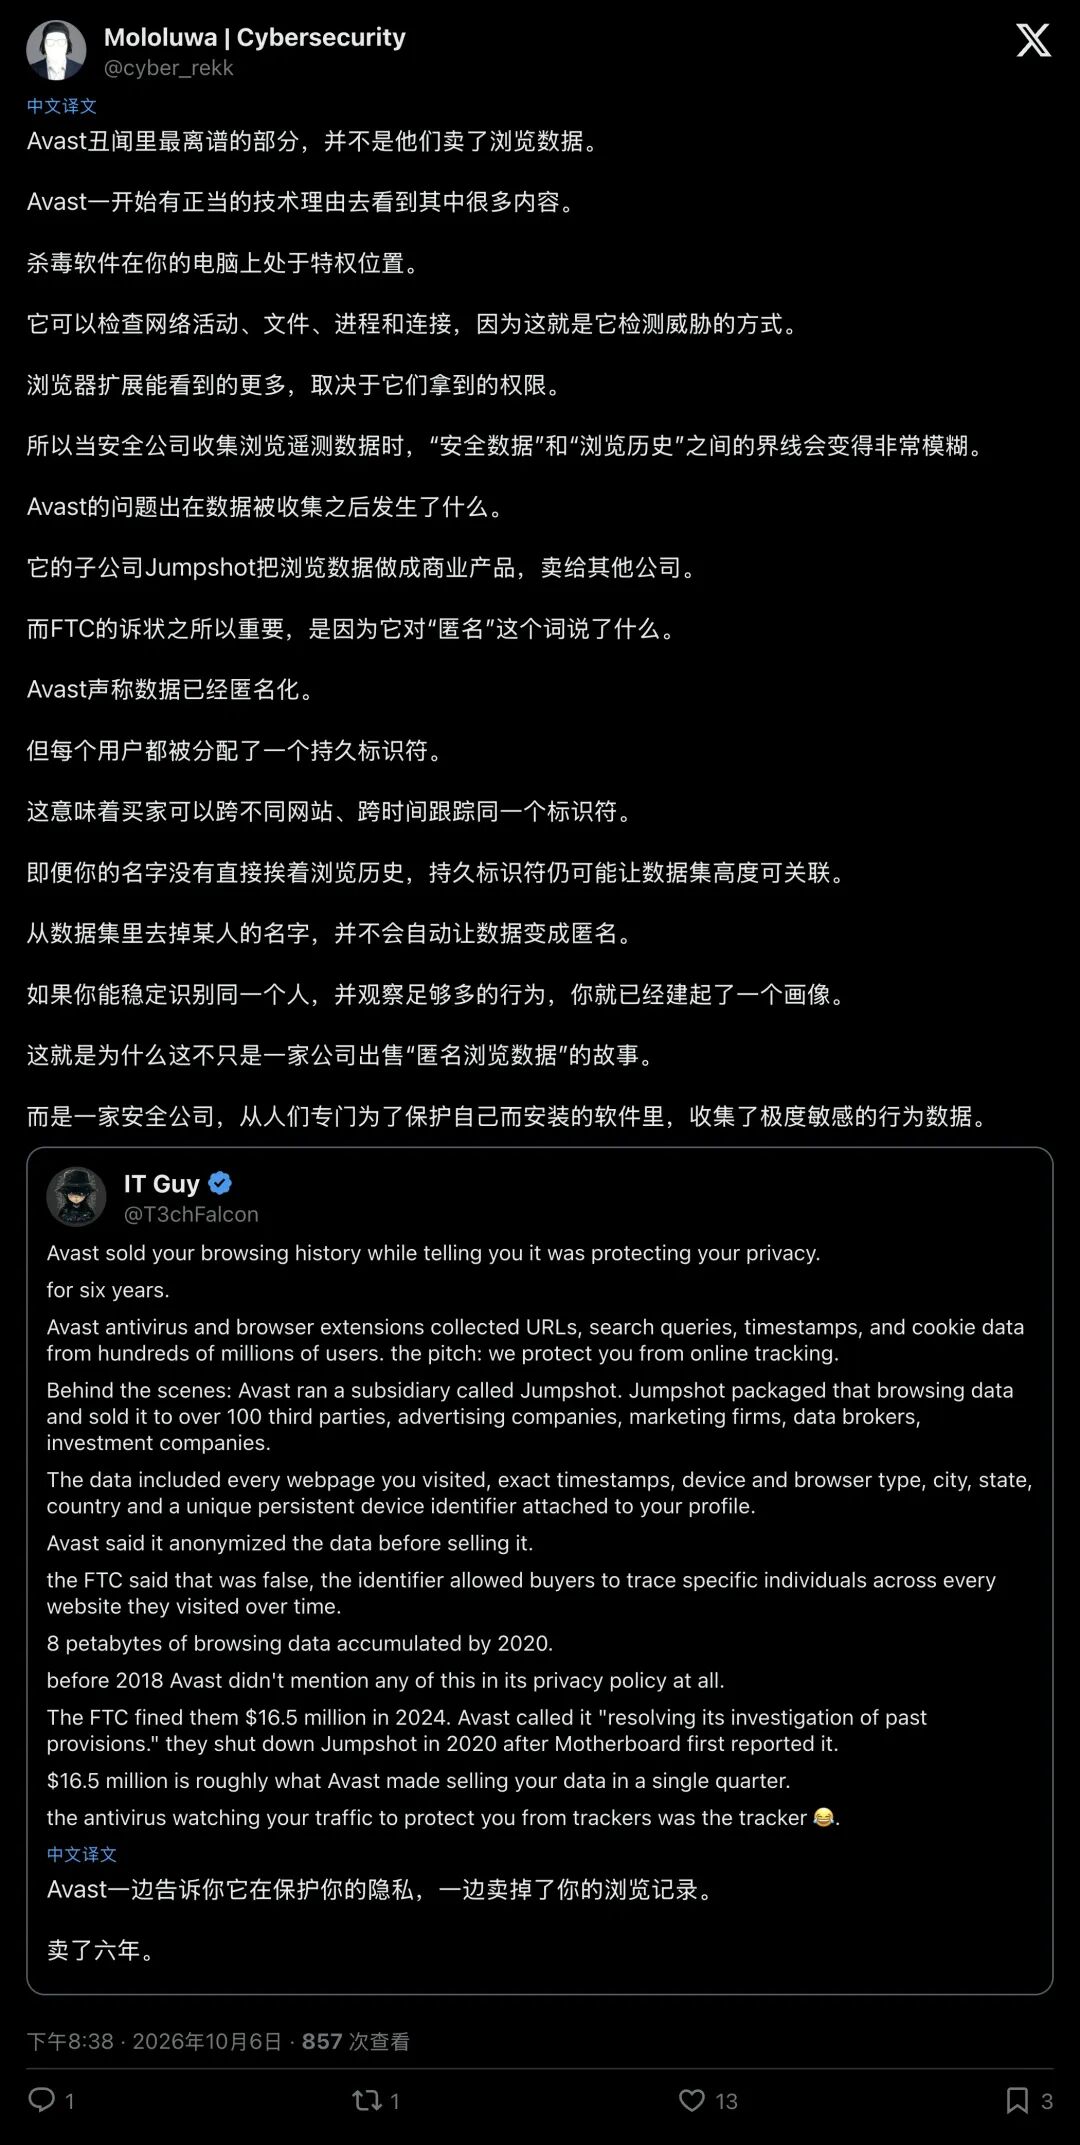
▲ 业内人士指出:杀毒软件天生站在系统特权顶端,界限一旦模糊,后患无穷
很多第三方杀毒软件为了所谓的“网页防护”和“恶意脚本查杀”,会在安装时向操作系统强行索取最高权限,并执行两步隐秘操作:
- 强行注入自签名根证书(Root Certificate)
:它在操作系统的“受信任根证书颁发机构”中,悄悄塞进一张自己制作的假证书。 - 在本地实施中间人劫持(Local MITM Proxy)
:当你访问银行、搜索引擎或社交媒体时,杀毒软件通过底层驱动截断你的网络请求。它先自己去跟网站建立加密连接,把网页下载下来解密;然后,它用自己的假证书重新打包签名,再发给你的浏览器。
对于你的浏览器来说,因为杀毒软件的证书早已被操作系统认可,所以浏览器地址栏依然会显示绿色的安全小锁。
你以为连接坚不可摧,但在电脑内部,你所有的银行密码、病历查询、私密搜索,在杀毒软件的进程里全是以纯文本呈现的一览无余!
早在 2017 年,顶级网络安全学术会议 NDSS 上,密歇根大学、Google 和 Mozilla 的研究团队就发表过一篇重磅论文《The Security Impact of HTTPS Interception》。
学者们经过严密审计发现:这种杀毒软件主导的“中间人拦截”,不仅不保护安全,反而极大地削弱了整台电脑的安全性!
大量杀毒软件自己的加密协议实现极差,容忍已过期的黑客假证书,甚至彻底废掉了现代浏览器内置的证书透明度(CT)防御。一旦杀毒软件本身的私钥失窃,整台电脑对外部攻击者而言就像不设防的温床。
打着防毒的旗号拆掉你的防盗门,再把屋里的隐私拿去卖钱,这正是商业杀软最讽刺的底层逻辑。
03新旧方案大决战:我们今天该如何防御?
杀毒软件神话破灭的背后,是整个 PC 时代向现代操作系统安全演进的必然阵痛。
在保护电脑这件事情上,老派的“流氓杀毒模式”与现代的“内生安全模式”,存在着云泥之别:
| 流量处理方式 | 暴力解密 | 端到端加密零破解 |
| 网址查毒逻辑 | 密码学哈希前缀匹配 | |
| 系统侵入程度 | ||
| 商业激励模型 |
现代防御是怎么在保护隐私的前提下查毒的?
现在的技术已经完全证明:不窥探用户的隐私,一样能拦截恶意网站。
以主流浏览器(如 Chrome、Edge、Firefox)采用的 Google Safe Browsing 协议 为例:
当你点开一个网址时,浏览器根本不需要把你的 URL 发给云端。它会在本地把这个网址计算成一段哈希值(Hash),然后仅把哈希值的前32位前缀发送给服务器匹配黑名单。
服务器根本不可能通过这短短的前缀逆推出你到底看了哪个网页,既掐死了钓鱼网站,又保护了每一个普通人的隐私尊严。
而在操作系统层面,Windows 10 和 Windows 11 内置的 Microsoft Defender 早已成为工业级标准。它原生依靠 Windows 内核底层的早启动反恶意软件(ELAM)与基于虚拟化的安全(VBS)工作,根本不需要在你的系统里硬塞自签名证书,更不需要充当中间人来窥视你的流量。
04终局清算:迟到5年的千万美元退款
这起瞒天过海的隐私丑闻,最终迎来了法律的铁拳。
2024 年,FTC 敲定最终同意令,对 Avast 处以 1650 万美元(约合 1.2 亿元人民币)重罚,并下达严厉禁令:永久禁止其以广告或营销目的出售、许可任何网页浏览数据,同时必须彻底销毁已移交给 Jumpshot 的所有原始数据及算法模型。
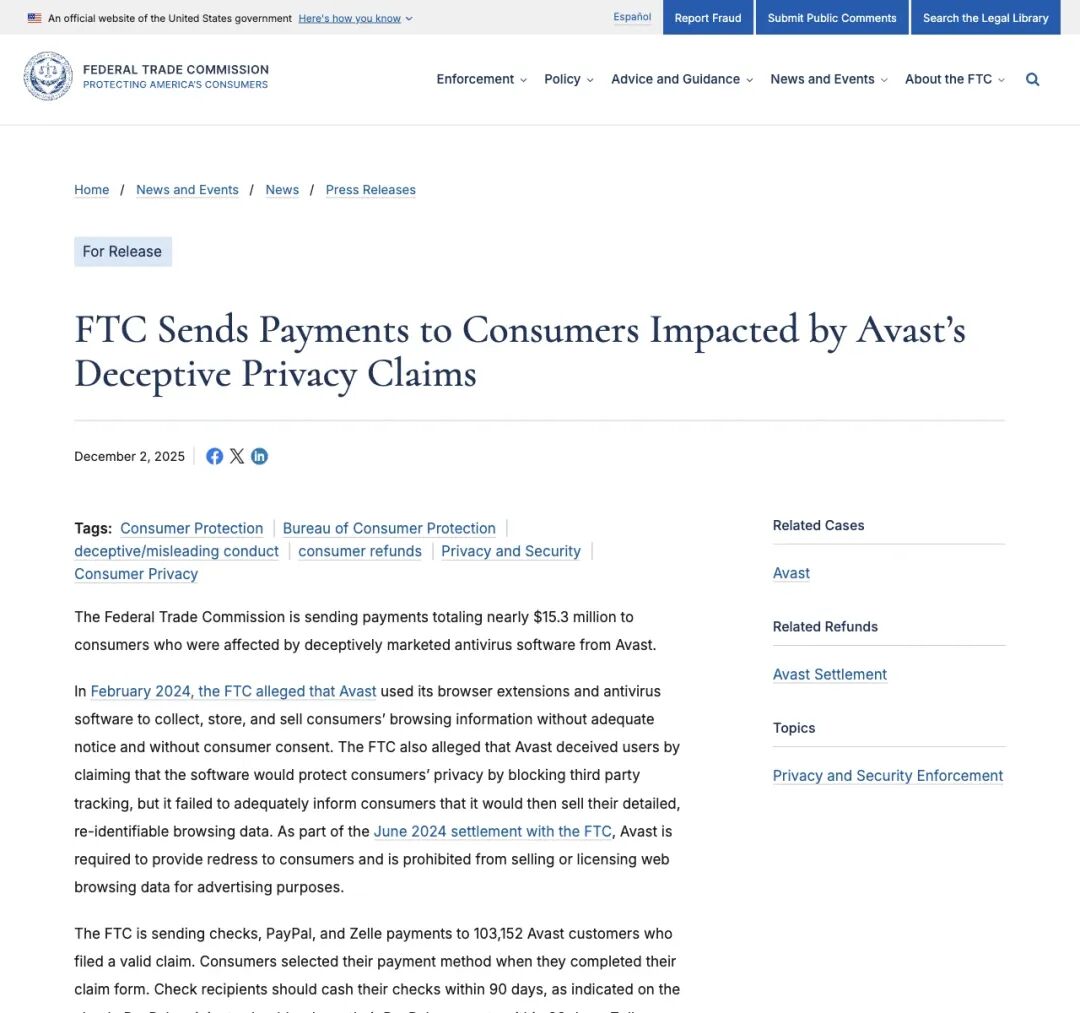
▲ 2025年底,FTC正式向超过10万名有效索赔的受害者发放退款支票与电子款项
到了 2025 年 12 月,FTC 宣布结案:已向全美 103,152 名提出索赔的受影响用户,发放了合计近 1530 万美元的赔偿金。
这场旷日持久的维权马拉松,终于在程序上画上了句号。
05避坑指南:两步清查你的电脑
如果你曾在电脑里安装过第三方杀毒软件,哪怕后来你已经卸载了它,某些隐蔽的“特权后门”可能依然悄悄潜伏在你的操作系统里。
请花两分钟,按以下步骤完成自检自卫:
第一步:清理残留的自签名假证书
键盘按下 Win + R键,在运行窗口输入certmgr.msc回车,打开系统证书管理器;双击展开左侧的 “受信任的根证书颁发机构” -> “证书” 目录; 仔细浏览右侧颁发者名单,如果看到任何带有第三方杀毒软件名称(如 Avast、AVG 等)的证书,而你现在并未使用它们,果断右键选择删除。
第二步:关闭第三方软件的“HTTPS扫描”
如果你因为某些工作环境限制必须使用第三方杀软:
立即进入其“设置”菜单; 找到“Web防护”或“在线安全”模块; - 彻底关闭“扫描 HTTPS 连接 / 检查加密流量 / 脚本拦截”等开关
。把加密流量的完整校验权,原原本本交还给现代浏览器。
互联网没有绝对的免费午餐
当一款安全软件不断向你保证“请信任我”,却在暗地里用系统特权瓦解你的加密防线时,正如网友在那篇热帖下的犀利总结:
“当隐私工具本身变成了泄密者,‘信任我们’,就成了世界上最大的谎言。”