ARTICLE · 1158033
AI 自主渗透测试系统,一条命令跑起来
AI 自主渗透测试系统,一条命令跑起来
mhtsec/ARTEX Go · AGPL-3.0 · ⭐ 2,979 做资产梳理和渗透测试的人,最耗时间的往往不是打点,而是把散落各处的域名、子域、端口、站点一点点收集归并。ARTEX 想做的就是把这套探索流程交给 AI agent 自主跑。 ARTEX 是什么 它是一个 AI 自主渗透测试系统,Go 后端 + Next.js 前端,也是百度「agent+」攻防挑战赛的冠军项目。仓库采用 AGPL-3.0 协议。 没装之前可以先逛在线 Demo(artex-demo.mhtsec.com),纯前端 + Mock 数据,不需要后端就能把仪表盘、任务、资产图这些界面点一遍。需要留意的是,这个仓库是 ARTEX 最后一个版本的纯源码备份。 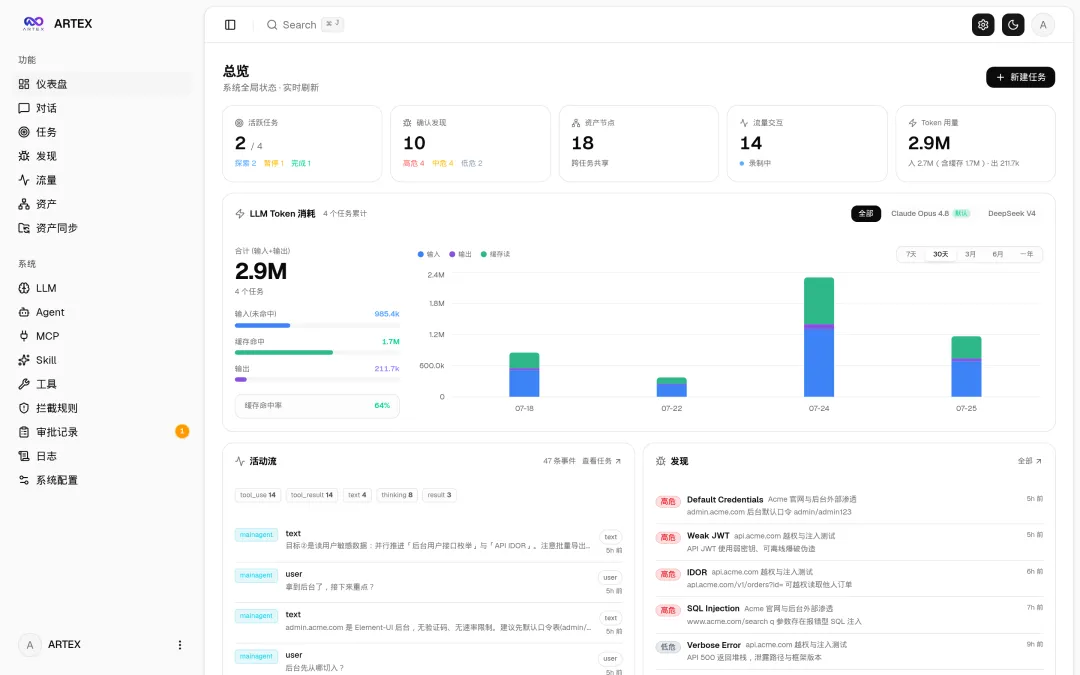
仪表盘:总览、Token 消耗和活动流集中在同一页 它解决的三个具体问题 一是从 ScopeSentry 一键同步资产。 如果你已经在用 ScopeSentry 做收集,就不必从头再来:在「资产同步」页填好 ScopeSentry 的地址与 API Key,再按项目或任务维度勾选要同步的目标和资产类型(域名 / 子域 / IP / 端口 / 站点 / 端点…)。导入后会按公司资产范围归并,直接进入 ARTEX 的资产图,供 agent 探索使用。 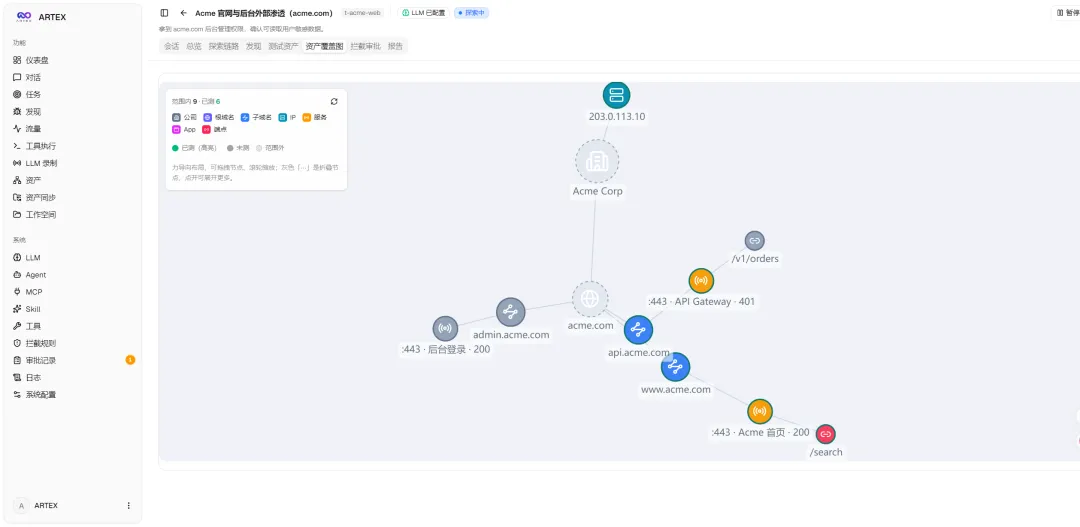
资产覆盖图:力导向布局,已测节点高亮,可折叠展开 二是人在环路的审批拦截。 任务内的「拦截审批」、全局的「审批记录」,以及对话里的审批卡片都支持展开查看详情。也就是说,agent 每一步要做什么、传了什么参数,你都能看到,并且能卡住它。 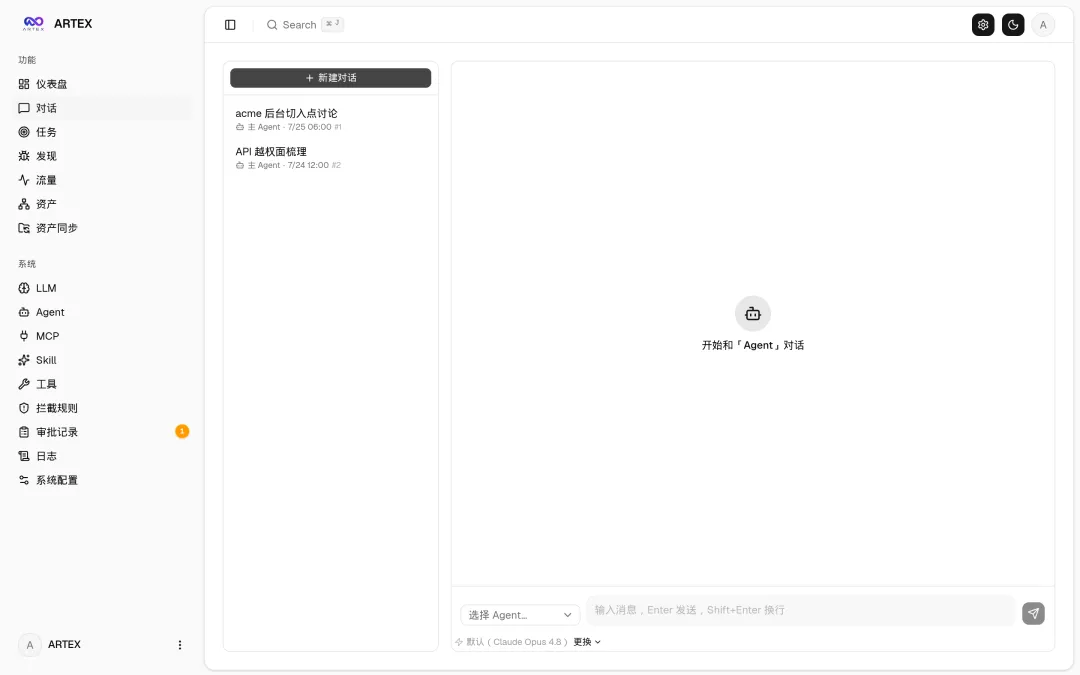
人在环路对话:审批卡片直接在会话里展开查看 三是 LLM 与 Agent 可配置。 探索需要配 LLM,可以用 ANTHROPIC_API_KEY 或 OPENAI_API_KEY,也可以直接在 UI 里配。远程 MCP 支持 http(Streamable HTTP)和 sse 两种方式,旧版 SSE 服务通常用 GET /sse 建事件流,URL 就填 /sse。 装起来:两条路径 推荐走一键脚本。它会检测 / 自动安装 Docker,然后让你选「① 全部 Docker」或「② 本地编译运行」;选 Docker 只需填一个 Postgres 密码(可回车随机),脚本自动写 .env 并起容器。 git clone https://github.com/mhtsec/ARTEX.git cd ARTEX ./install.sh 想自己控制每一步的,走 Docker Compose。先把 .env.example 复制成 .env 填好 POSTGRES_PASSWORD(ANTHROPIC_API_KEY 可选),再起容器。 git clone https://github.com/mhtsec/ARTEX.git cd ARTEX # 填 POSTGRES_PASSWORD,可选 ANTHROPIC_API_KEY cp .env.example .env # 拉取 mianhuatang11/artex 镜像 + postgres docker compose up -d 一个坑先说在前面:原镜像源 autumn27/artex 已从 Docker Hub 删除,镜像现由本仓库自维护为 mianhuatang11/artex。拉取失败、或者你想自己改代码时,本地从纯源码构建即可:docker compose build && docker compose up -d。Dockerfile 是多阶段构建,默认走国内友好依赖源。 装好后打开 http://localhost:8787,首次进入 /setup 设置管理员密码。镜像里已经带了 ripgrep、curl、vim、npm、nmap 等常用工具,./skills 与 ./data 以绑定挂载方式持久化。 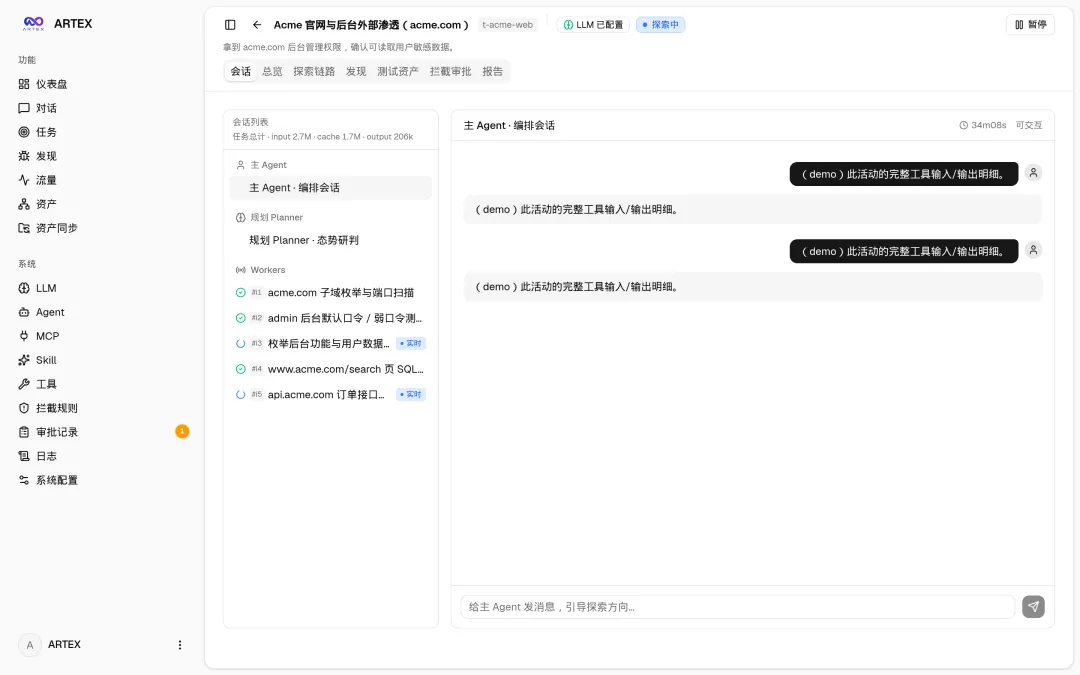
任务执行过程:会话与工具调用逐条可见,方便回溯 agent 干了什么 适合谁用 适合已经在做资产梳理、攻防演练、红队前期信息收集的团队,尤其是手里已经有 ScopeSentry 资产库的——能省掉一轮重复收集。也适合那种「希望 agent 自己干活、但每一步都要人能拦一下」的团队,审批拦截就是为这个场景准备的。 不太适合想零配置开箱即用的人:它依赖 PostgreSQL,探索还得配 LLM key。另外项目是 AGPL-3.0,二次开发或商用前建议先看清协议要求。感兴趣可以去仓库看看。 如果这个项目对你有用,可以去仓库看看 mhtsec/ARTEX https://github.com/mhtsec/ARTEX Go · AGPL-3.0 · ⭐ 2,979 · 🍴 5,393