ARTICLE · 1161774
装了个看片软件,电脑却成了别人的遥控设备
八天,七十万台电脑自己上线
二〇二六年十月九日,国家互联网应急中心发布风险提示,点名一款叫“荐片播放器”的Windows端软件:它内置后门,能在用户不知情时采集终端信息、下载并运行其他程序、接收服务器指令执行任意代码。通报给了两个数字——九月十五日到二十二日这八天里,境内累计监测到七十万零二百六十台设备受控,单日上线受控终端最高二十五万一千八百八十台。
先记住一个容易被读漏的口径。七十万不是装机量,是八天窗口内被监测到的受控终端;被数进去的还只是“上线”的那一批,也就是服务器下发指令时仍然联网应答的机器。真正感染了多少台,通报没有给。
它的身份也值得琢磨。通报说,样本取自“荐片影视”对外宣称的官方地址,而这个网站并没有国内合法备案。用户以为自己在装一个免费看片软件,实际上是自己把后门请进了电脑——门是自己开的,锁也是自己递过去的。
它最先做的不是偷数据,是让你删不掉
后门要在别人的电脑上住得久,得先解决一件事:人总会来清理。通报里能看清三层防清理设计,一层比一层赖。
第一层是自启动。核心模块把自己写进当前用户的自启动项,条目用荐片拼音命名,后面还挂着隐藏窗口、由自启动触发的参数,用户一登录它就静默上线,屏幕上什么都没有。更细的一处是:它顺手改写了任务管理器“启动”页里“禁用”按钮对应的那一行。你点了禁用,重启之后它照常回来。
第二层是服务。另一个模块被注册成开机自启动的系统服务,服务起来后会取到当前登录用户的身份令牌,再以这个用户身份在桌面上把自己重新启动一次,拿到和用户同等的桌面操作能力。
第三层是自恢复。下载模块内置修复逻辑:自己的文件被删掉后,它会按事先写好的地址从服务器重新下载回来。这解释了一个常见误区——删掉一个文件,不等于清除了它。
你请进来的,是服务器伸过来的手指
装好之后能干什么?通报列出的行为清单挺长,但都指向同一个结论:这台电脑的运行权已经在别人手里。
它会定时拉一份配置,配置里有二十多个控制字段,再按配置里的地址把第三方安装程序下载到系统临时目录。用什么名字、下哪个软件,全由服务器决定;下完以管理员权限、完全隐藏窗口的方式静默运行,全程没有界面。一次普通装机,就这样变成了别人的分发渠道。
还有两处普通人能直接感觉到。一是剪贴板:它在后台盯着你复制的东西,凡是以网页或文件传输开头的链接,都会被静默换成服务器下发的推广链接,如果换出来的是一条视频流地址,还会自己把播放器拉起来。二是默认打开方式:它以管理员权限一次性把三十六种媒体格式的默认程序改成自家播放器,连用户已经选定过的那一项也覆盖掉。
它还把每台电脑变成可以点名识别的对象:把系统盘卷序列号和第一块物理网卡的硬件地址拼成机器唯一指纹,写进注册表长期保存,再随统计接口上报。也就是说,你面对的不是一次入侵,而是一套已经部署完成、正在等指令的客户端。
服务器说跑什么,就跑什么
真正决定风险等级的是第四条路。
这套软件内置两条独立通信通道,一条由下载模块按三十分钟一次的节奏发起,另一条由那个系统服务按二十分钟一次发起。请求本身不重要,重要的是回包:当服务器返回的内容开头两个字符是零和零时,后面的内容会被内置脚本引擎直接当代码执行。
通道一侧的脚本引擎还额外注册了几项能力,分别对应调用任意动态库里的任意函数、下载任意文件并执行、创建任意系统组件对象、向指定内存地址写数据。普通网页脚本做不到这些。这就是“能放电影”和“能控制电脑”之间那道门。
执行方式也值得记一笔:标准可执行文件直接在内存里映射运行,带自定义数据头的内容会被复制到可读可写可执行的内存区直接调用,连盘都不落;模块还内嵌注入框架,能按需加载内核驱动。
所以对防守方有两句话:终端上“看不到可疑文件”,不等于没被控制,因为载荷可以不落盘;排查重心要从文件转到通道,先问清楚是谁在周期性地往外连、连的是不是已知的域名族。这是本文在通报之外补充的第一条判断。
新版本换了域名,行为一点没换
通报还比对了版本差异,这一节对“装个新版本是不是就干净了”很关键。
现在从那个官网下载到的最新版本做了几处改动:回传地址全部换成加密传输,脚本下发通道从明文请求换成加密接口,控制服务整体搬到另一个域名族,网络通信换成自带组件并新增一条加密隧道。
但通报同时写明,隐藏自启、静默安装、指纹采集、剪贴板劫持、脚本下发执行、进程注入这些主要恶意行为,一个都没改。加密和换域名解决的是“别被看见”,不是行为本身。把“域名看着不黑”当成安全依据的人,这里正好是个反例。
十分钟能做完的检查
在一台疑似装过这款软件的Windows电脑上,按顺序做三件事。
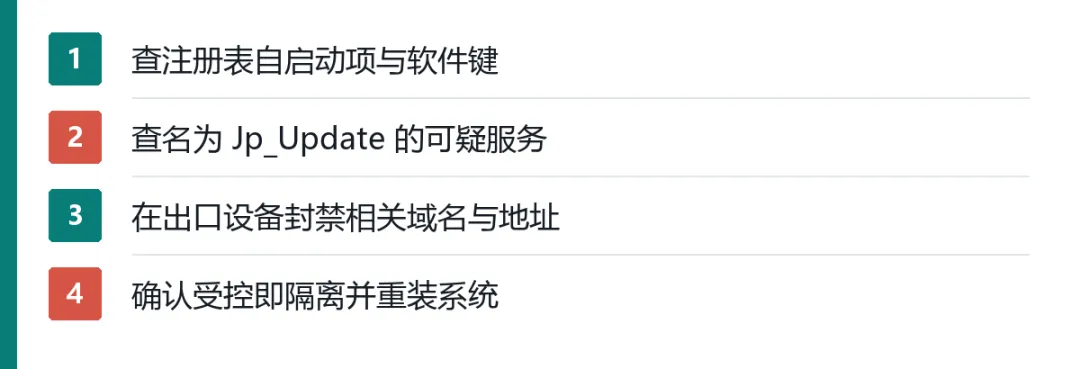
第一,查自启动。看当前用户自启动项里有没有以荐片拼音命名的条目,注册表里有没有以荐片拼音命名的软件键。
第二,查服务和目录。看系统服务列表里有没有那个负责下载更新的可疑服务;安装目录和系统临时目录里的随机名可执行文件也值得看一眼。
第三,查通道。在出口设备上找周期性的外连请求,通报给出的两个周期是三十分钟和二十分钟,端口是八千零二。完整的域名族、三个地址和九个样本哈希,通报都附在报告里,本文如实整理进文末来源,可以直接比对。
判断标准很直白:同一台机器上如果同时出现该自启动项、可疑服务,以及指向那些域名或地址的连接记录,就按受控主机处理,而不是只跑一次杀毒。通报给的处置口径是隔离排查、建议重装系统——它具备不落盘执行和自恢复能力,逐项删除很难确认清干净。
对普通人来说,最省事的一条仍然是不从非正规渠道下载看片类软件。通报提醒了两个细节:装软件时核对数字签名主体,警惕拿个人证书签名的安装程序;安装时留意默认勾选的捆绑选项。日常办公不用管理员账户,也能卡住它“以管理员权限隐藏窗口装软件”这一步。
一个可以直接转述给家人的判断问题是:这台电脑最近装没装过看片、下载、加速一类的软件,装完之后浏览器主页、默认播放器,或者你复制的链接,有没有被改过。剪贴板被换内容、文件关联被篡改,正是通报点名的两类可观察异常。
最后是证据边界。以上事实全部来自国家互联网应急中心二〇二六年十月九日的风险提示与分析报告,报告未披露受害者身份、行业分布与主要感染渠道;“荐片影视”与“荐片播放器”两个名称在材料中混用,本文按官方地址对应同一款应用理解。文中的域名与地址均为通报发布的防守用特征,本文不复现任何利用过程。
来源
1. 国家互联网应急中心(CNCERT):《关于内置后门功能的恶意软件“荐片播放器”大规模传播的风险提示》;发布时间:2026-10-09;时区:北京时间(UTC+8);https://www.cert.org.cn/publish/main/10/2026/20261009203110219274970/20261009203110219274970_.html;第一手通报,给出风险定性、感染规模口径与五类防范建议;本文所有风险定性与处置口径以该页为准
2. 国家互联网应急中心分析报告《Risk Alert on the Mass Propagation of Malware “Jianpian Player” with Built-in Backdoor Function》(11 页 PDF);发布时间:2026-10-09;时区:北京时间(UTC+8);https://www.cert.org.cn/publish/main/upload/File/RiskAlertontheMassPropagationofMalwareJianpianPlayerwithBuilt-inBackdoorFunction.pdf;第一手技术报告,支撑样本取自“荐片影视”所谓官方地址 www.jianpian.com(非国内合法备案网站)、二〇二六年九月十五日至二十二日境内累计监测 700,260 台设备受控与日上线受控终端峰值 251,880 台、注册表自启动并改写 StartupApproved 使任务管理器禁用失效、Jp_Update 安装为系统服务并取用户令牌在桌面重启、模块被删除后可经 repair 接口自恢复、配置接口 21 个控制字段与临时目录随机名安装包的静默安装、剪贴板劫持与 36 种媒体格式默认程序改写、卷序列号加物理网卡地址的设备指纹、两条每 30 分钟与每 20 分钟的回连通道与回包头两字符为 00 即执行、载荷内存执行与注入框架、新版本改用 HTTPS 与加密接口并迁移域名族但主要恶意行为不变
3. 国家互联网应急中心分析报告附录“五、相关 IoC”(样本 SHA256、IP、域名、URL);发布时间:2026-10-09;时区:北京时间(UTC+8);https://www.cert.org.cn/publish/main/upload/File/RiskAlertontheMassPropagationofMalwareJianpianPlayerwithBuilt-inBackdoorFunction.pdf;防守用特征清单,供读者自行比对。样本 SHA256 九个:2C976B8D99E5BBBB2D1E073D10FF311D3190A8E1D1A772A7E60ABB2C3D25AB69、11BF146FA88FC20835B44371915C581202431799094DDC59F35D0D5BAC94ACCE、D51889A1B794FD5E00111745B63D731999E42ED9B8F530C69CDC371FD3EAFE2D、DDF4EF9AD9F93D4F345F9B923B5DC91712D77FFC68592510CA7BFCF88E24996D、2E0EF1472F8DC0431D8A4619E49EE240A1A02BBD28455668D5710CA427E8EEB9、7222D26BEE974BE94033CC29C2025881F84B3F9B23F99B45848E61FD2A77EDCA、953D6871D3033BF21A5829B4B0F6A9E0F5F1978159E39DB25931C7873CD658BF、672A497B219AC5979C159CE0FDA33B4147ADDD0FE8EE3ED2F17080E6828C3E58、21DD44ABBADF3CFE5327410C034758DFEDB9EF387A2826714B94AC5954E5DCB9。IP 三个:45.117.8.37、45.120.103.111、34.150.19.222。域名:jptongji.jianpiancloud.com、jianpiantongji.x-app.one、pconfig.jianpiancloud.com、media.jianpiancloud.com、web.jianpiancloud.com、jphwapi.com、pchwjiasu.abkc4.com、pchwjiasu.arykoyq.com、jptongji.jpcloud.org、pconfig.jpcloud.org、media.jpcloud.org、web.jpcloud.org、www.jpcloud.org。本文仅罗列特征用于排查,不复现任何利用过程