ARTICLE · 1203267
逆天!iOS27.0.1 完美越狱!iPhone18 Pro 实机获取 root 权限
📦 精选 3 个看点 + 结语
👉 滑动
PART 01
完美越狱
重启后权限还在
PART 02
微信蠕虫
一通电话完成劫持
PART 03
升不升级
两件事别混
PART ///
写在最后
评论区聊聊
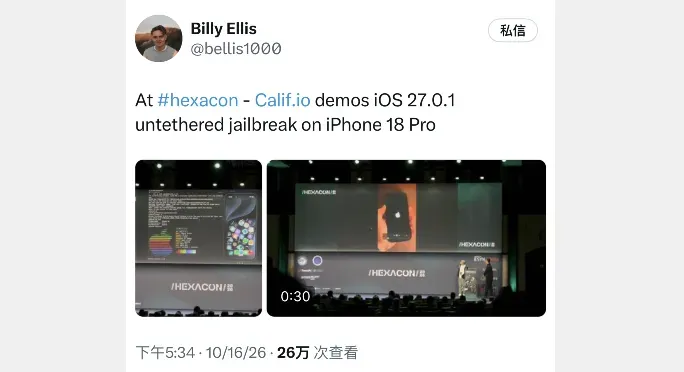
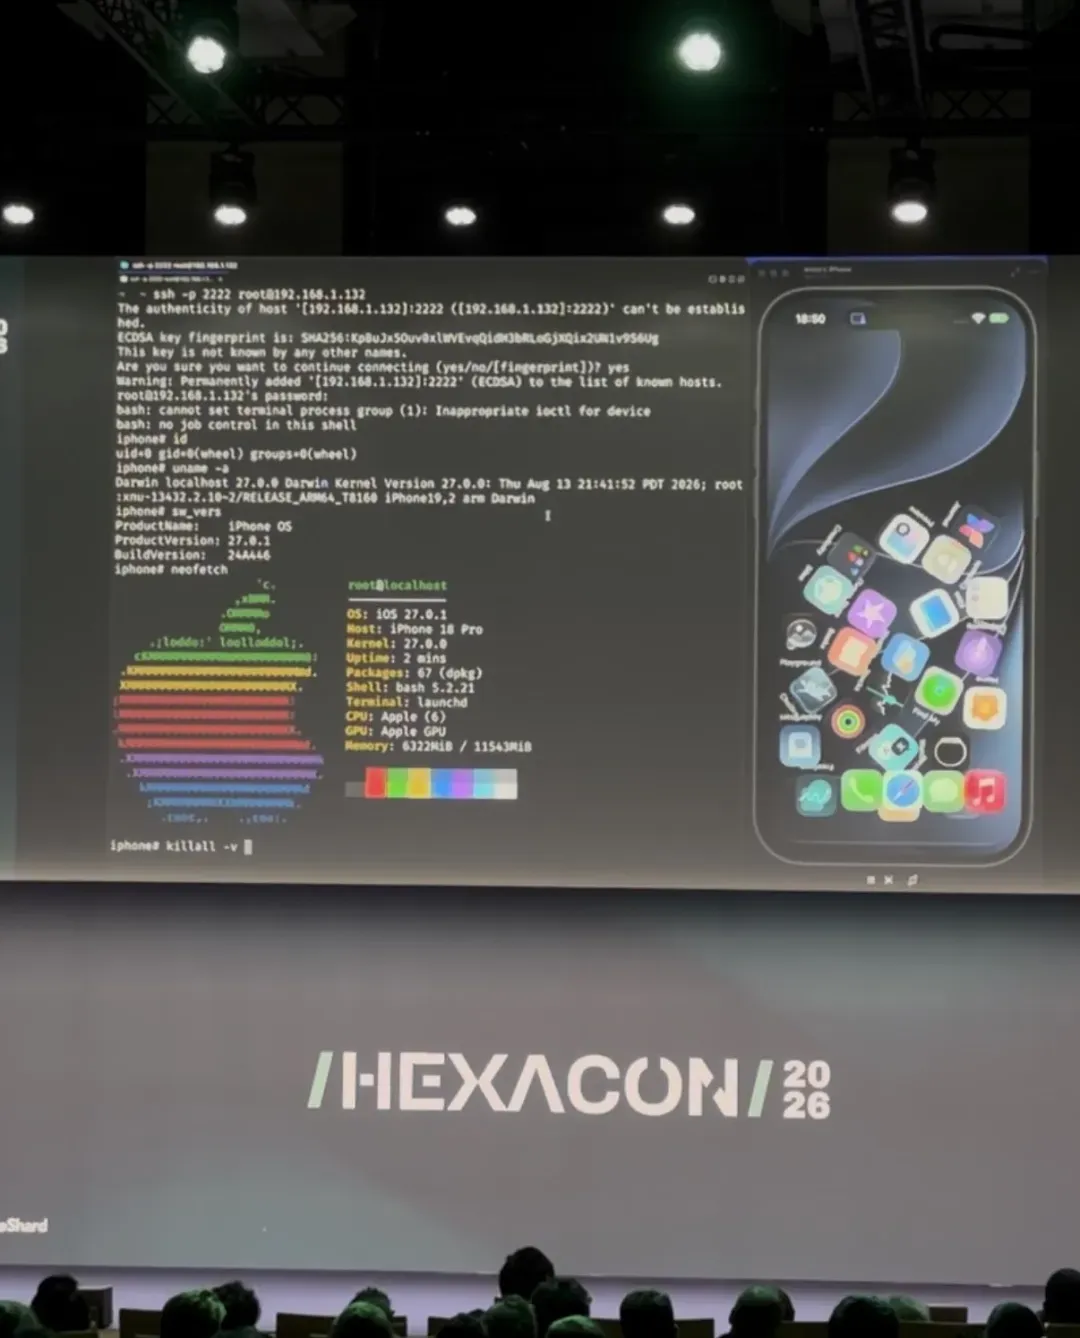
10 月 16 日,巴黎 Hexacon 攻击性安全大会现场,一家叫 Calif.io 的安全公司把一台跑着 iOS 27.0.1 的 iPhone 18 Pro 越了。据 IT之家引 decrypt 的报道,这可不是演示完就失效的那种:他们当场重启手机,用常规密码解锁,然后直接以 root 身份打开 SSH 会话,终端里敲出来的系统版本,就是 iOS 27.0.1。
01
PART
为什么这次动静这么大
WHY IT MATTERS
先把词说清楚。“完美越狱”(untethered jailbreak)的意思是:越狱状态在设备重启后依然存在。跟那些重启就掉、还要连电脑重新触发的越狱,完全不是一回事。
难度也在这儿。按 IT之家的说法,现代 iPhone 的安全设计极为复杂,攻击者通常需要串联多个漏洞:先逃出应用沙盒,再控制内核,还要绕过指针认证码等硬件级防护。而要在重启后继续保留权限,还必须应对苹果对启动代码的校验。
能不能越狱,只是入门题
真正的考题是:它能不能活过下一次开机。
02
PART
现场是怎么证明的
THE PROOF
重启,解锁,开 SSH,看版本号。这一步比任何截图都硬:如果只是拿到一次性的内核权限,重启之后这扇门就关了;能在这个流程里稳稳拿到 root,才说明权限被保留了下来。
重启手机
系统正常开机
输入密码
常规解锁,不走特殊流程
SSH 连入
终端确认 root 身份
重启之后,终端里的系统版本仍是 iOS 27.0.1
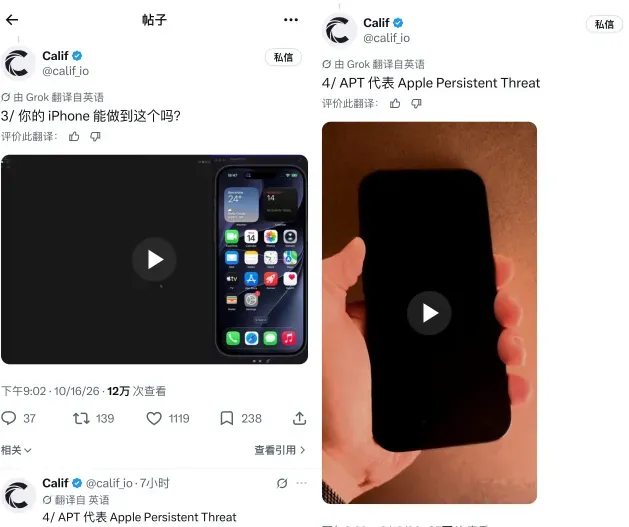
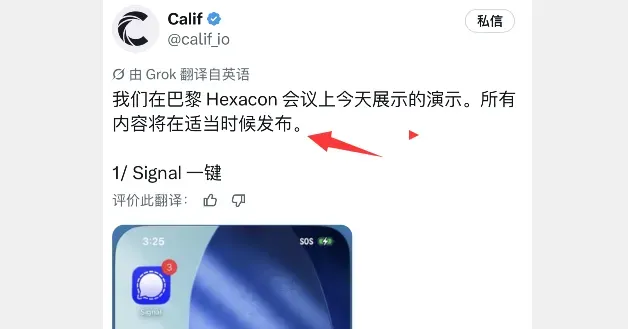
也别急着去找工具。Calif.io 至今没有公布所利用的漏洞名称、技术细节,也没放出任何可下载的工具,只表示相关内容“将在适当时候发布”。也就是说,公众暂时无法自行复现这次越狱。这个漏洞苹果还未修复,现在能看到的就是一次提前演示。
另外,前苹果员工 Billy Ellis 也公开提过这件事,Calif 团队随后在 X 推特放出了视频演示,明确表示这是真实的,也确定这台机器能越狱。演示里他们不只说一句“越狱成功”,还在 iPhone 18 Pro 上装了插件,并把设备重启了一遍。
03
PART
上一次,他们动的是微信
THE WORM
要说这支团队为什么值得关注,得回到上个月。
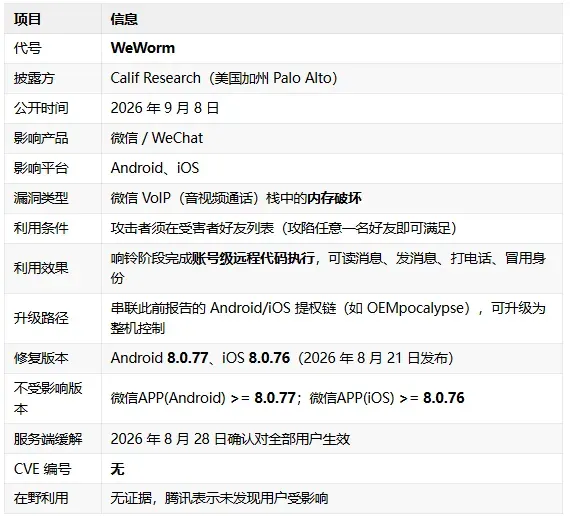
9 月 8 日,Calif Research 公开了名为 WeWorm 的攻击演示:这是首个能通过微信语音通话,在 iOS 和安卓之间自动传播的零点击蠕虫。按 TechWeb 的报道,攻击者只要拨一通微信电话,在对方还没接听的时候,就能完成劫持。
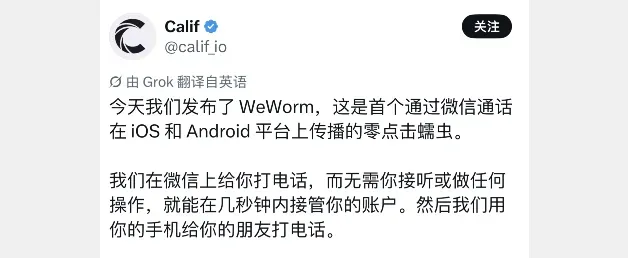
“零点击”是这里最要命的地方!受害者不用接听,不用做任何操作,就算接了也听不到任何声音,攻击照样成立;拒接只能挡住当次,攻击者换个时间再打就行。
漏洞根源是微信 VoIP 协议栈里的内存损坏。演示里他们用了三台设备:第一台 Pixel 10a 作为攻击端,向一台 iPhone 17e 发起通话,响铃期间就完成了劫持;被控制的那台 iPhone,又用同样的方式攻破了第三台手机。整个过程只要几秒钟!
中招之后,攻击者能读消息、发消息、打电话、冒用身份;如果和其他已知漏洞配合,甚至能控制整台手机。
04
PART
修复和解封,都有时间点
THE TIMELINE
据 TechWeb 报道,这个漏洞在 8 月 21 日通过安卓 8.0.77 和 iOS 8.0.76 完成客户端修复,8 月 28 日确认服务端对所有用户完成缓解。腾讯发言人也向《纽约时报》确认过。也就是说,只要把微信更新到最新版,你就已经不在攻击面里了。而在这之前,影响范围覆盖了全球超过 14 亿月活用户。
还有个细节挺有意思:据 TechWeb 梳理,整个过程的时间线是这样的。
AI 发现漏洞
JULY
团队借助 AI 发现漏洞,随后开始验证。
提交漏洞报告
REPORT
向腾讯提交报告,进入厂商响应流程。
账号一度被封
BAN & UNBAN
7 月 25 日到 28 日,团队微信账号被封禁;7 月 29 日解封。
客户端修复
CLIENT PATCH
安卓 8.0.77 和 iOS 8.0.76 完成修复;8 月 28 日服务端对所有用户完成缓解。
完整分析公开
DISCLOSURE
9 月 3 日共享完整技术分析;9 月 4 日腾讯确认该漏洞可用于远程命令执行;9 月 8 日研究公开。
05
PART
AI 在这件事里不是配角
AI IN THE LOOP
按 Calif 团队的说法,他们在 AI 辅助下大约两天就写出了首个远程代码执行利用,又花一周时间完成蠕虫的完整演示,前后约 9 天。团队表示,过去构建这种规模的蠕虫,通常需要一支更大的团队花上几个月。
WeWorm 真正让人后背发凉的地方
漏洞可能早就在,AI 改变的是发现和武器化的速度。
06
PART
除了越狱,他们还展示了别的
MORE DEMOS
在 Hexacon 上,Calif.io 拿出来的项目不止这一个,还包括 Signal 的一键攻击和 iMessage 相关的演示。至于越狱工具,人家不会提供,只会公开漏洞的一些细节。毕竟主业是安全研究,何况他们认识很多苹果员工,演讲里出现的 Bruce Dang 和 Thai Duong,前者曾在苹果负责 iOS 安全和 Private Cloud Compute。
顺便说个背景:据安恒安全星图的整理,乔治城大学安全研究项目兼职助理教授 Ryan Fedasiuk 把 WeWorm 称为“极其严重的事件”,并呼吁中美两国在 AI 加剧网络威胁的背景下保持沟通与信息共享。
07
PART
那到底要不要升 iOS 27.0.1
THE DECISION
这件事得拆成两件事看。
如果你只关心这次越狱:先别动。漏洞还没修,工具也没放出来,现在升级,等于把“可能的机会”提前交出去。
更保守的判断是保留低版本系统,尤其是支持巨魔的系统。
如果你担心的是微信:那是另一回事,直接把微信更到安卓 8.0.77 / iOS 8.0.76 以上就行,这是已经修完的问题,服务端也拦了。
两件事别混:一个是苹果还没修、工具还没放的越狱;一个是腾讯已经修完、服务端也拦了的漏洞。
最后提醒一句:公开的漏洞未必马上就能拿来越狱,中间还隔着一段距离,这些人肯定会留一手。
///
LAST
写在最后
THE END
话说,你期待这次的 iOS 27.0.1 完整越狱发布吗?评论区聊聊。
既然看到这里了,如果觉得有用,随手点个赞、在看、转发三连吧。
THANKS FOR READING