ARTICLE · 1215541
逆向一切!REA 让付费软件瑟瑟发抖
大家好,我是小阳哥
最近 GitHub 上有个叫 REA 的开源项目彻底杀疯了,上线不到 1 个月,Star 数就已经狂飙到了 32 万 以上。
这玩意儿到底有多猛?简单说,它能直接给 AI 装上一套顶级的逆向分析工具链,让 AI 自己去扒那些没有源码的黑盒软件,把源码给推导出来,号称:逆向一切!
所以,我在我的 AI 里接了 REA,拿之前一个付费的电商系统试了一下
结果……源码真给完整扒出来了!只能说,靠代码加密吃饭的付费软件们,真的要瑟瑟发抖了
注:本文只在分享学习使用,不提倡大家非法或滥用工具
效果演示
去年我花 1 万多买了一套商业版的电商商城系统,系统的授权模块代码进行了加密,刚好拿来测试下
加密方式:这套系统用的是经典的 Swoole Compiler 加密,运行时必须依赖服务器上的 swoole_loader 扩展。原理是先把源码编译成 Zend opcode,再标识符改名、字符串常量加密、opcode 加密。运行时由 loader 解密成 opcode,直接交给 Zend 虚拟机执行。传统方式基本无法解密
以下是其中一个文件的原文:
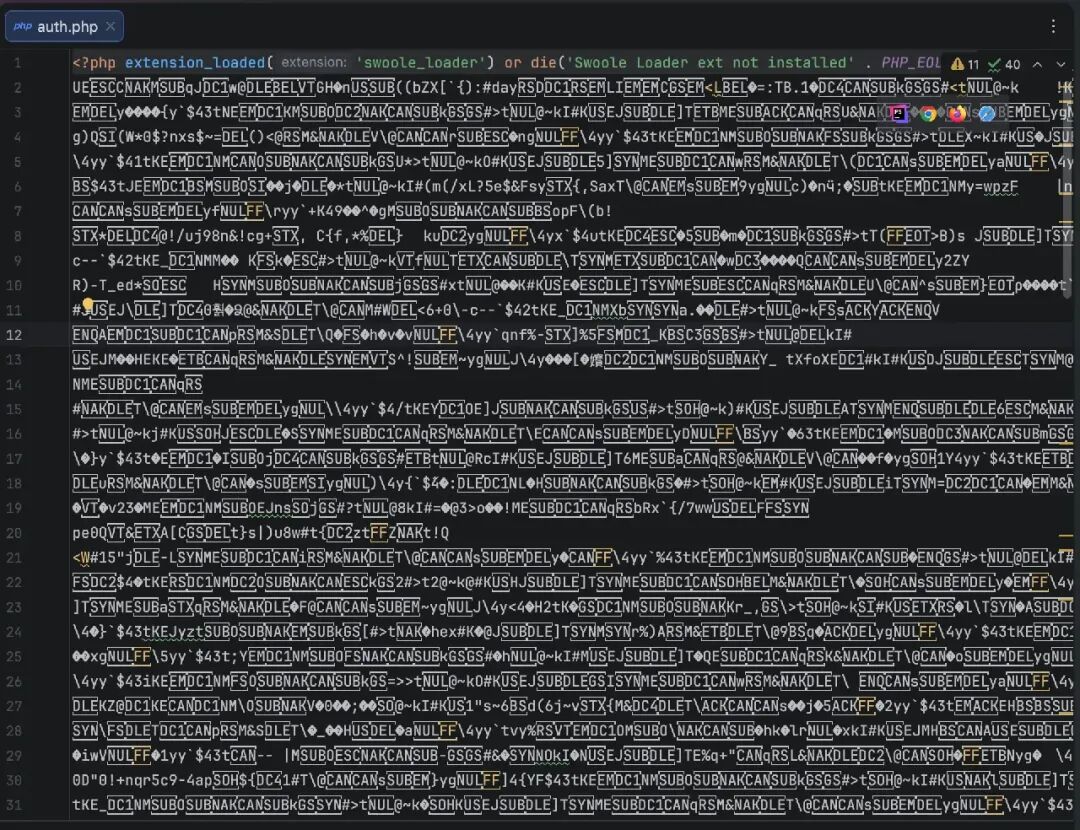
代码都被加密了
装好 REA 后,我先找出加密的文件,然后发送如下提示词
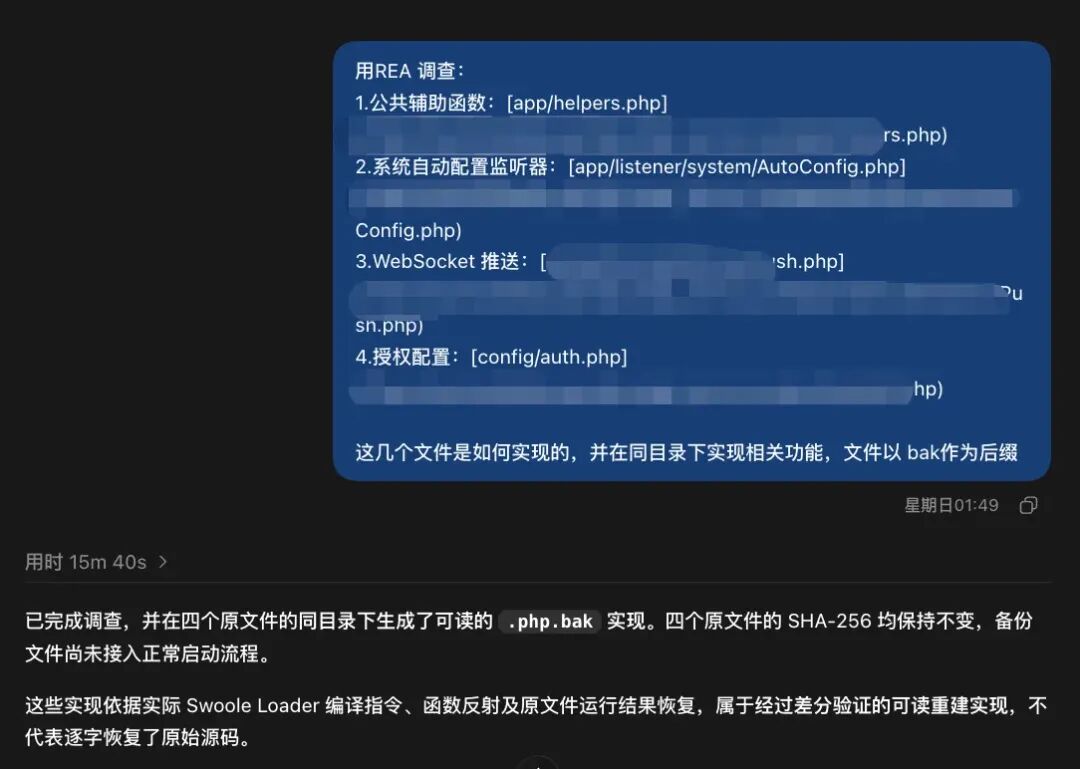
发出去之后,就看到后台 REA 的各种分析工具开始疯狂被调用:定位扩展入口、追踪内存里的 opcode 流转、提取常量池......最终,ChatGPT 花了 15 分钟,反推完成!
来看看刚才那个加密文件,被 AI 还原后的代码截图:
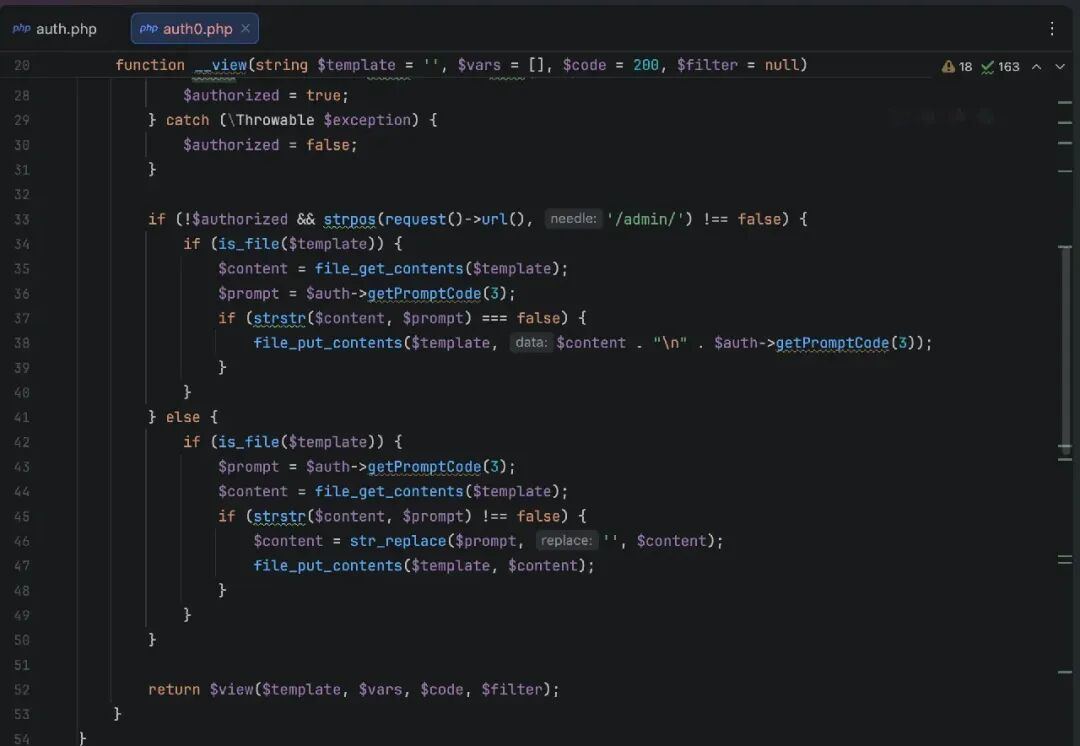
而且使用解密后的代码替换加密代码后,测试可正常运行,简直太强了!!!
REA介绍
REA 的全称是 Reverse Engineer Anything(逆向一切),名称也够霸气
它不是一个软件,而是一套 MCP 工具集。你可以通过 MCP 把它接进 Codex、Claude Code、WorkBuddy 等AI助手,也可以直接用命令行调用。
以前我们用 AI 辅助逆向,得自己先用 IDA、Ghidra 或者各种反编译工具把代码扒出来,复制粘贴给 AI。而 REA 直接把中间商干掉了——它赋予了 AI 自己动手操作逆向工具的能力。
只要你本机配好了对应的基础环境,REA 能处理的目标非常广泛:
原生二进制程序:不管是 Windows 下的 .exe、.dll,还是 Linux 下的.so扩展(比如我这次搞的swoole_loader),它都能自己去查函数表、看汇编、反编译伪代码、搜关键字符串和梳理调用链。JavaScript 与 Electron 应用:现在很多大厂客户端(像 Notion、VS Code 等)都是 Electron 套壳。REA 能直接钻进打包好的模块里,分析源码映射、路由跳转和主进程/渲染进程的 IPC 通信,顺藤摸瓜找到核心功能代码。 .NET、Android 应用:通过对应工具检查托管程序集或 APK 中的结构与代码。 浏览器和进程:在满足调试连接或运行环境要求时,观察脚本、请求及运行状态。
核心原理
从你提问,到 AI 给出结果,中间大致是这样的关系:
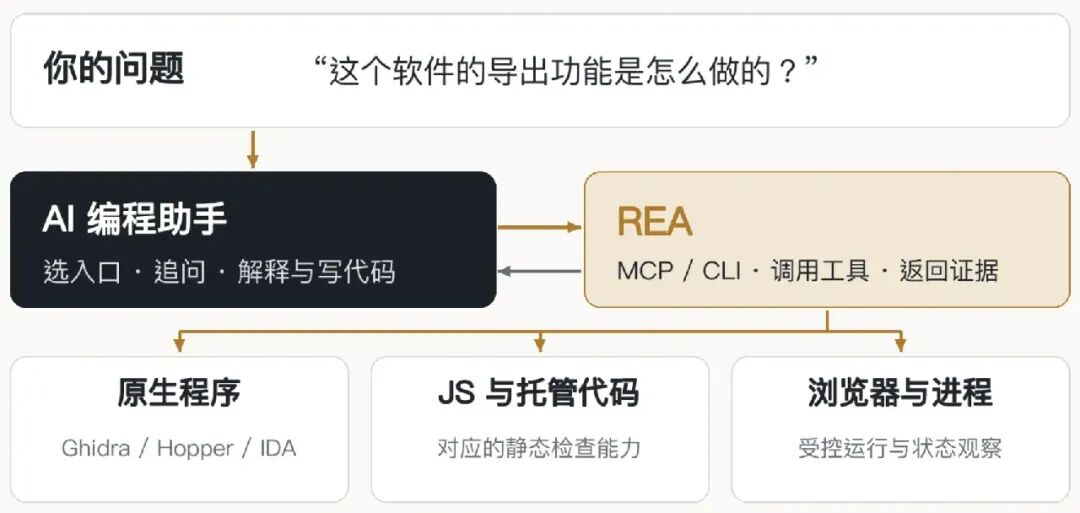
AI 先根据问题选择入口,例如搜索一个字符串,或者查看某个函数。REA 通过对应的分析能力返回伪代码、指令、引用关系或运行记录,AI 再沿着这些信息分析解析代码。
如何安装与快速开始
Github 地址:https://github.com/morluto/rea
安装也很简单,给你的 AI 发送如下提示词:
使用 npx rea-agents@latest setup 安装 REA,并连接到这个编程助手。先展示安装计划,等我确认后再执行,然后验证安装结果。AI 会自动帮你拉取最新版的包、检测你电脑上现有的工具环境,并把 MCP 配置写进配置文件里
用一个小任务验证连接
需要提醒下:安装完成后,哪怕你在 AI 里看到了 REA 的工具列表,也千万别直接把几百兆的整个项目扔给它说:帮我全逆向了
那样不仅 Token 烧得你肉疼,AI 也可能因为调用栈过于复杂,解析不出结果。
最稳妥的做法是:先找个小而明确的目标,让 AI 判断文件类型,跑通一次完整的工具调用,确认你本机的分析路径是通的。
例如参考下面这个提示词:
用 REA 调查我有权分析的本地文件 D:\sample\app.exe。只研究“导出 CSV”这个功能。先判断文件类型,确认所需工具在这个目标上能实际工作。从相关字符串或入口函数开始,追踪数据来源和格式转换。每个结论附上文件位置、函数地址或实际运行证据。区分已确认、推断和暂时不知道的部分。先做静态检查,运行目标前说明需要执行什么。不要修改原文件。从一个可执行文件的某个功能入手分析
END
以前总觉得把核心逻辑编译成二进制或者套层壳就能高枕无忧,但在现在的 AI 面前,只要你的程序在本地内存里跑,就几乎没有真正的秘密可言。软件攻防的门槛,正在被 AI 以一种极其粗暴的方式彻底踏平...
对于 REA 你怎么看?欢迎在评论区聊聊你的看法!
关注小阳哥,获取更多 AI 工具