ARTICLE · 1223568
特权账号不要再保存在 Excel 或小纸条上了,80% 的数据泄露和它有关!
在很多企业里,管理员的账号密码不是存在系统里,而是躺在 Excel 表格、文本文档,甚至一张 "小纸条" 上。
据 Forrester 估计,80% 的数据泄露事件都与特权凭据有关。业界习惯盯着 "拿钥匙的人" 的一举一动,却忽略了:钥匙本身放在哪里、是否安全?
管住了 "拿钥匙的人",却管不住 "钥匙"—— 这正是当前最大的安全管理空白。
10 月 20 日,联软科技举办“UniPAM 特权账号管理系统”线上渠道推介会,多名行业合作伙伴及技术专家云端相聚,共同探讨如何 "别让特权账号打开安全后门"。
▌01 堡垒机管住了行为,却管不住账号
传统堡垒机提供了统一入口和全程运维审计,在合规审计上功不可没。但它解决不了另一个问题:账号本身在谁手里、被谁使用、密码是否还在“裸奔”。
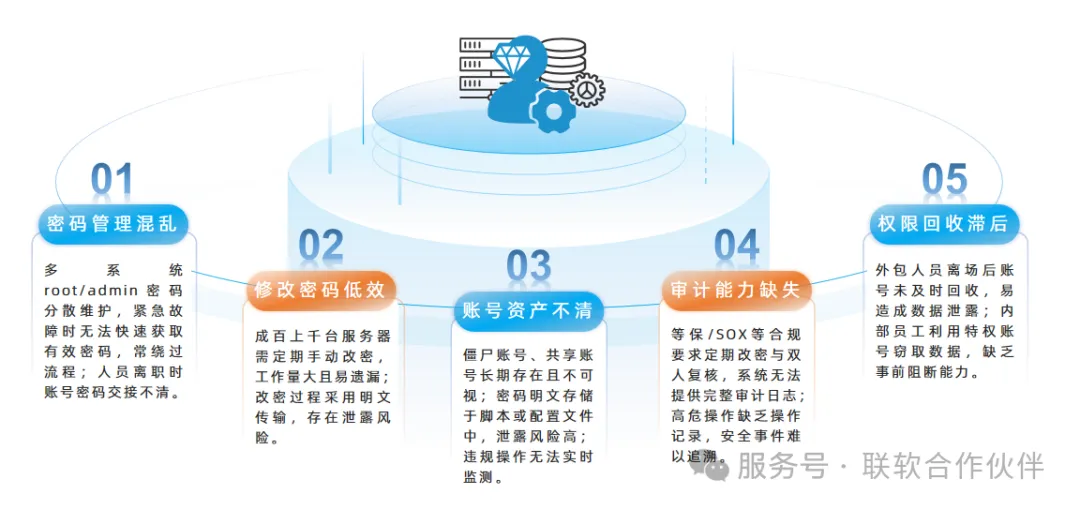
图1 传统手段已不满足账号管理合规需求
随着客户意识觉醒,传统的堡垒机审计已无法满足当前需求,市场正升级为对高效运维与特权账号体系治理的双重诉求。特权账号管理正成为全新的安全建设热点。 —— 联软科技渠道运营负责人 梁光耀
▌02 从 "行为审计" 到 "账号治理":六步闭环管住全生命周期
针对传统堡垒机仅停留在行为审计层面的局限,联软 PAM 方案实现了从“行为审计”到“账号治理”的跨越。通过“发现-托管-授权-访问-自动化-审计”六步闭环实现特权账号全生命周期管控,将密码和账号直接托管在平台,做到“人只要用,不需要知道密码”。 —— 原生安全产品部专家 陈伟伟
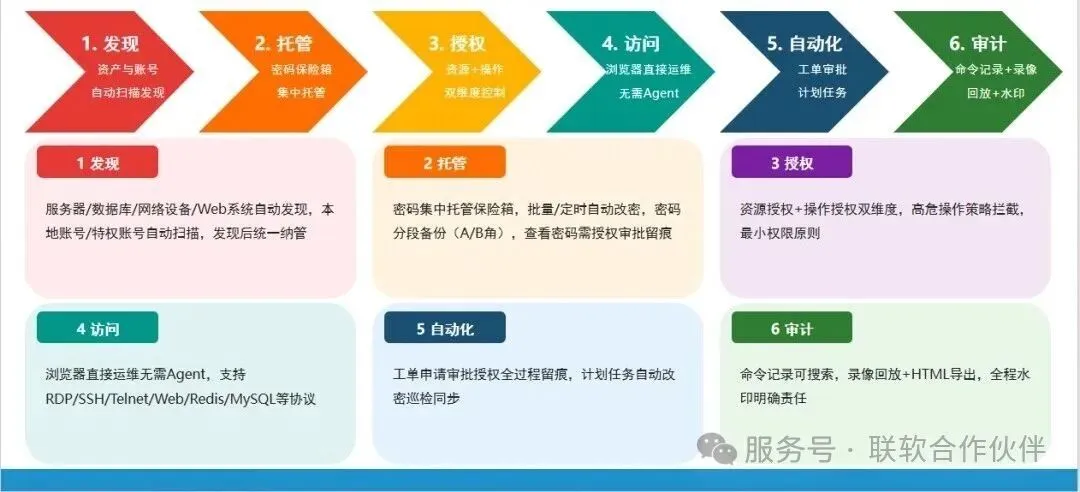
图2 PAM六步闭环——特权账号全生命周期管控
▌03 四大核心能力,直击资产安全盲区
(1)资产可视管控:智能化发现与监测IT 资产、账号及证书,消除安全管理盲区;
(2)企业密码保险箱:凭据集中托管、自动轮换,密码不再明文落地,不经手于人;
(3)授权工单流程化:最小权限分配,标准化工单审批,兼顾安全与运维效率;
(4)行为可控可溯:统一安全入口和全维度审计,会话实时监控、操作全程留痕。
在场景应用上,该方案精准覆盖信创改造平滑替换、海量动态服务器自动化运维、全网身份安全体系补全三大核心场景。凭借“自动改密、无需跳板机、全自研技术底座、适配信创、免客户端”等差异化优势,方案可以全面助力金融、政企客户完成信创改造与合规建设。同时,联动 XCAD、IAM,实现“终端 + 业务 + 设备”的完整身份安全方案。
▌04 现场演示,把能力落到操作上
为帮助大家更真切了解联软的PAM,原生安全产品部专家蒋皓现场演示了联软PAM产品的特色能力和创新点,把PAM的能力落到了具体操作上。
▌05 大家最关心的问题,答案都在这里
交流互动环节反响热烈,与会合作伙伴围绕特权账号纳管难点、信创替换实施细节踊跃提问。我们整理了其中最有代表性的几个问题:
👇👇👇👇
特权账号正在成为企业安全建设的新热点,也是渠道伙伴的新增长点。本次推介会全面展示了联软科技在特权账号管理领域的硬核实力,为携手渠道伙伴 “聚势・共赢” 奠定了坚实基础。
聚势· 共赢