ARTICLE · 1233159
AI正在突破这个世界许多草台班子们的底线
深度观察 · 网络安全专题
埋了21年的雷,AI两天就挖了出来
发现只要2天,修复要2个月
一个PHP漏洞让多国政府拔网线,真正的故事是:安全的价格表被撕掉了
AI观察如果只是一个PHP漏洞,这事不值得我专门写一篇。
但这一个漏洞,让荷兰、芬兰的政府网站排队拔自己的网线,让一家美国公司的发薪系统直接停服,连日本的国民级视频网站都进了紧急维护。
从攻击代码在网上开始流传,到补丁上线,中间只有16个小时。
这是10月21日真实发生的事。我读了InfoQ和卡兹克两篇复盘,越读越觉得,这事真正值得说的不是漏洞本身。
是雷埋了21年没人管,AI两天就挖了出来;挖出来之后,全世界才发现——补它的人,一共就那么几个。
本文看点
01
16小时:从一条玩笑帖到全球拔网线
02
2024 vs 2026:AI两天挖出人类找不到的路径
03
发现2天修复2个月:剪刀差才是真警报
01
第一章 · THE 16 HOURS
十六个小时
10月20日夜里11点多,Hacker News上冒出来一条帖子:两个CVSS满分的PHP远程代码执行漏洞,即将公开。
发帖的人自己写着,除了“信我就行”(trust me, bro),我没有任何证据。这种帖子网上一天一百条,没人当真。
但这一条,几个小时后被安全公司watchTowr确认了。他们的原话是:“我们本来都该等到周四的。”
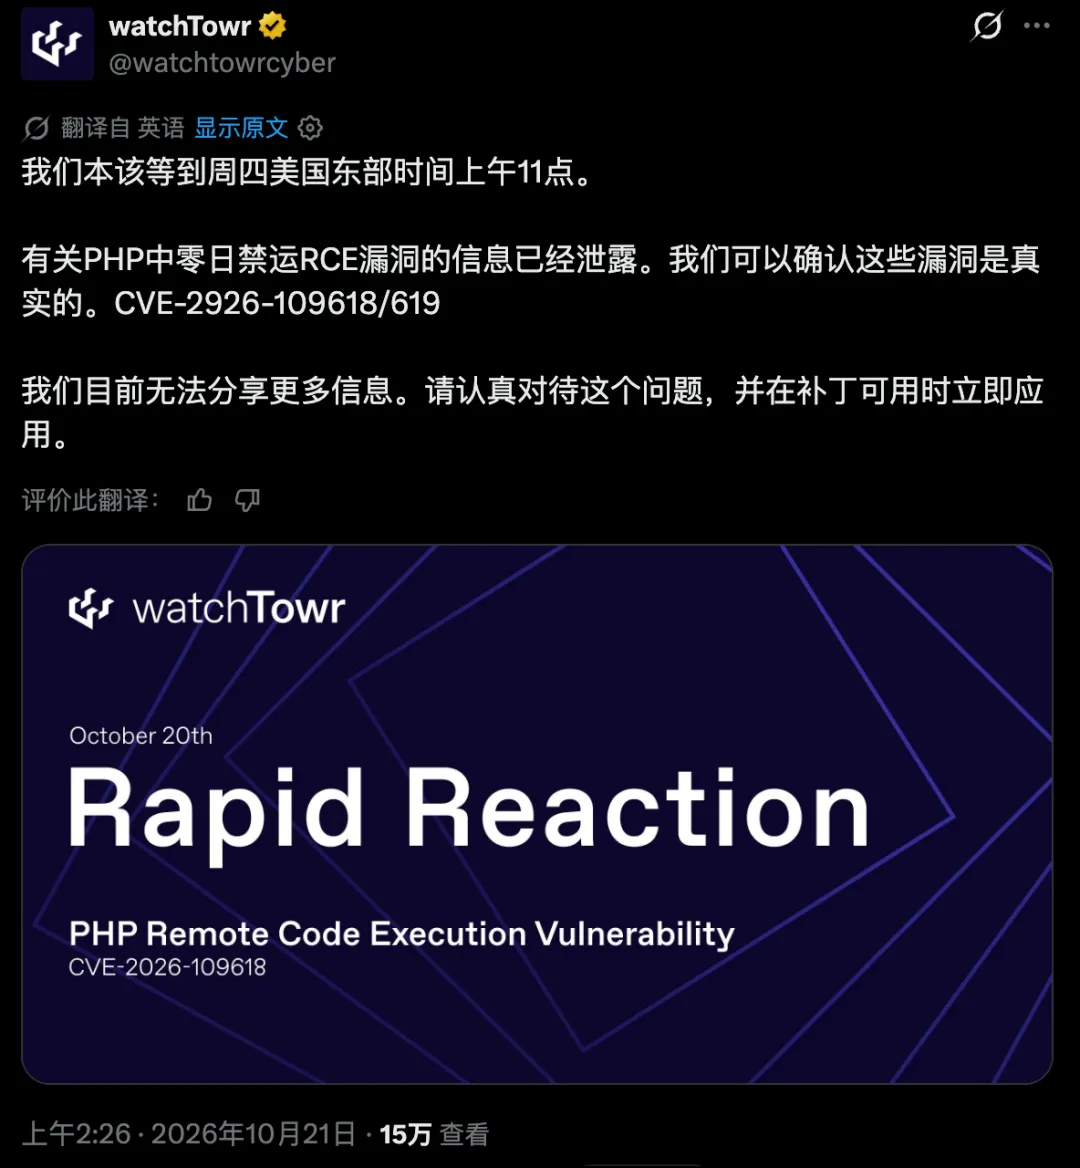
— watchTowr确认漏洞的推文截图
这就尴尬了。漏洞已经泄密,有心人随时可以动手,而PHP官方的安全更新还在打包,原定22日才发。PHP团队被迫把更新提前到21日晚上10点。
紧接着,参与发现漏洞的安全公司Calif手一滑,把攻击演示视频发到了网上。视频很快删了,但手快的人已经存下来,开始全网传播。
原本大家只知道有两个洞,现在连怎么打都被人拍成了教学片。
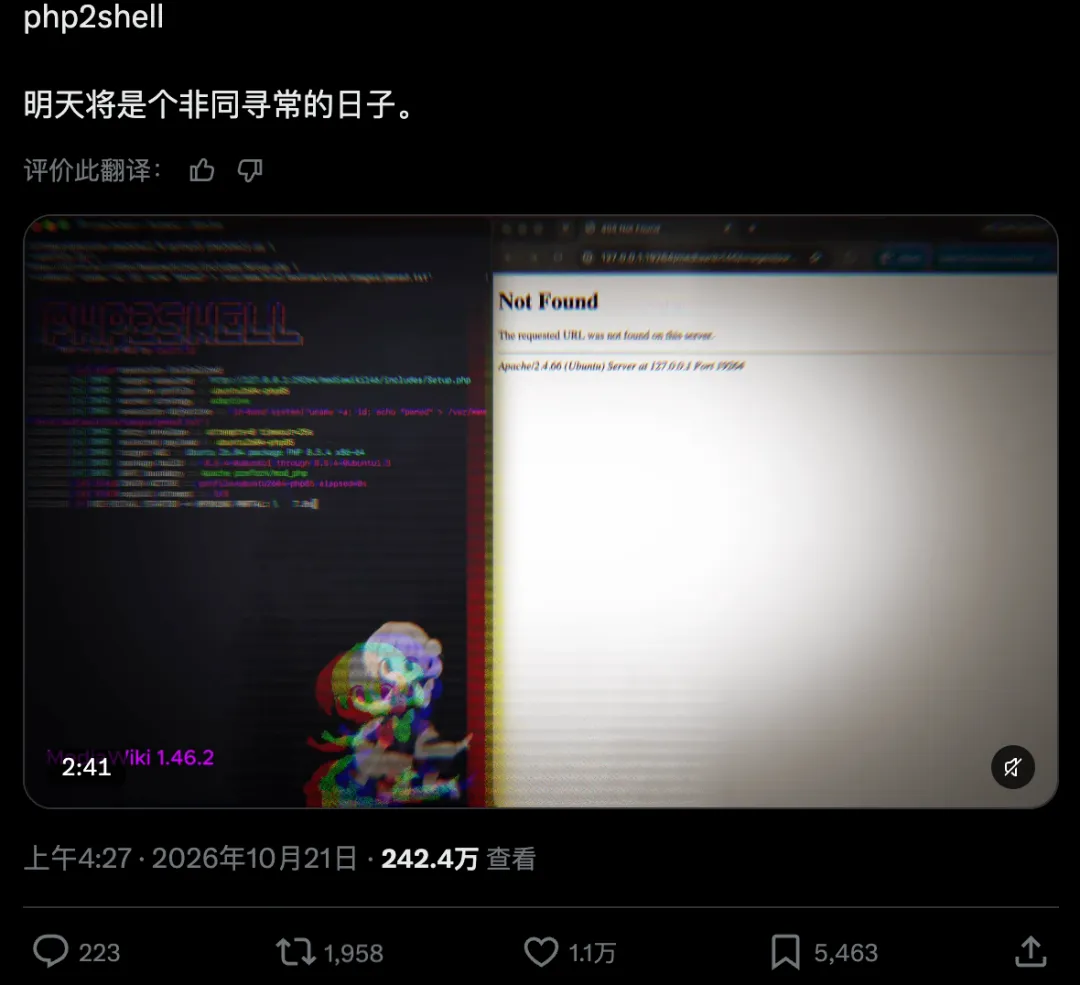
— Calif误发的攻击演示视频截图,播放量242万
然后是压垮骆驼的最后一根稻草。21日下午3点41分,一家容器镜像公司比约定时间提前6个多小时,把打好补丁的镜像发了出去。PHP基金会直接开骂:“无视了多方数周的协调工作。”
你可能觉得,提前发补丁不是好事吗?
不是。这年头,拿新旧两版代码让AI对比一下,几秒钟就能定位漏洞在哪。补丁先出、官方更新没出,等于攻击者开了天眼,防守方还在等电梯。
于是崩溃发生了。
21日这一天,荷兰的数字身份系统、议会网站、连国家网络安全中心自己的网站,挨个下线。芬兰政府的IT服务商关掉一批服务。美国人力资源公司BambooHR直接停服,提醒客户发薪业务可能受影响。日本的niconico和pixiv进入紧急维护。
日本受影响的PHP网站实在太多,高市早苗都亲自去X上发文,建议全国网站预防性下线,撑到晚上10点的补丁推送。
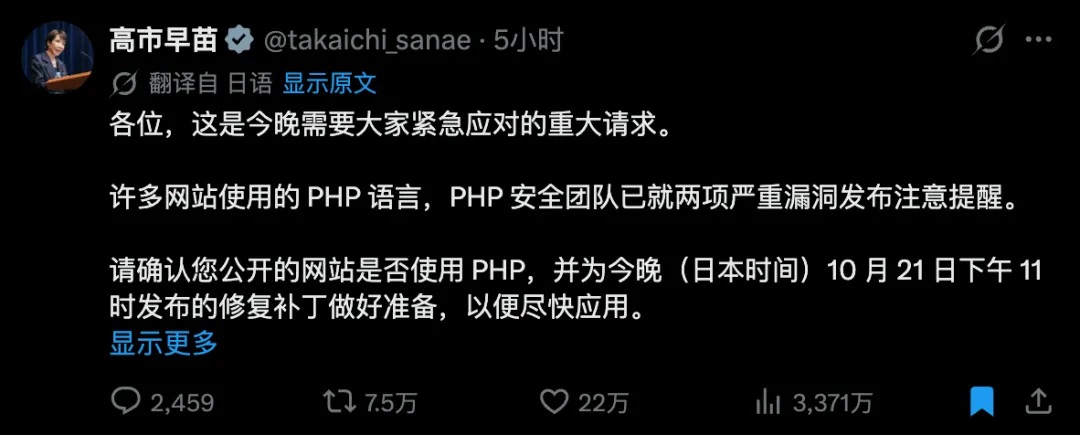
— 高市早苗发推,建议全国网站预防性下线
一个编程语言的漏洞,让一位国家政要半夜发推,让好几个国家主动拔网线。这个画面,我以前只在科幻小说里见过。
晚上10点,补丁上线,世界跌跌撞撞撑了过去。
没人知道这16个小时里,水面之下发生了什么。
02
第二章 · NOT JUST PHP
不止是 PHP
这里必须停一下,说说为什么一个PHP漏洞能闹这么大。
因为PHP是互联网的老地基。它撑着全球大约70%的网站,在国内也还超过一半。你注册过的论坛、小店的付款页、地方政府的办事网站、公司内部的报销系统,大概率都跑在它上面。
人人都在嘲笑PHP,说它是上个世纪的语言。但人人都在用它。
它就像城市地下的老水管,平时没人想起,一旦爆了,整条街都遭殃。
而且这一周,爆的还不止PHP。
我照着InfoQ的清单盘了一遍,7天之内:GitLab连爆两个CVSS满分的远程代码执行漏洞,不需要任何登录凭证就能接管服务器;Chrome一口气修复353个安全缺陷,其中6个最高危;Linux内核被挖出虚拟化逃逸漏洞,云主机的“租户隔离”防线形同虚设;Nginx爆出5个漏洞,3个评分9.2;Node.js一次修复10个;Go语言的证书校验被攻破,微服务之间的互信失守。
还有供应链:周下载量2300万的AI网关LiteLLM被人在安装包里塞了木马;云平台Railway承认客户加密环境变量可能被第三方读取;AI编程工具OpenCode后台被入侵,1.4%用户的OpenAI、Anthropic、Google密钥可能外泄,有用户一夜之间被盗刷1700多美元的模型调用费。
最荒诞的是HTTPS证书。印度证书机构eMudhra签发的8个中间CA私钥,被安全研究员发现取值小得离谱——正常私钥的随机空间是天文数字,这批私钥的取值全都小于256。
其中一个私钥,就是数字“4”。
研究员Scott Helme在自己笔记本上恢复出全部私钥,整个过程连一秒钟都不到。
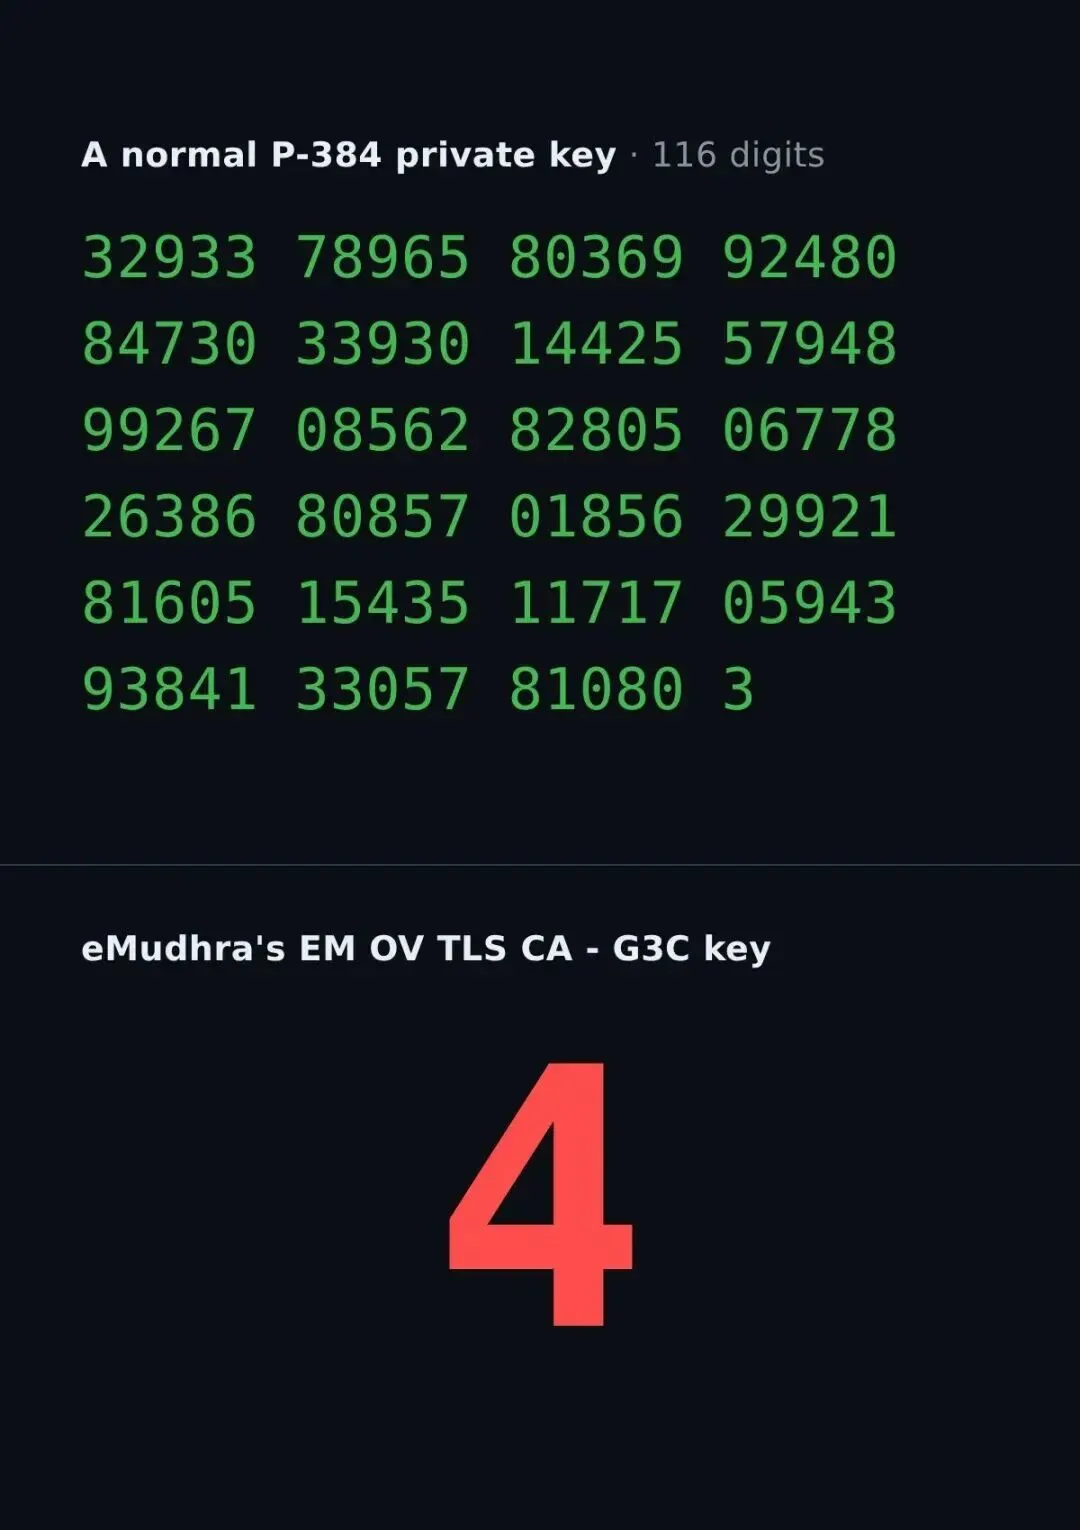
— eMudhra私钥对比:正常的118位密钥 vs 一个“4”
世界顶级金库,密码设成了“4”。
孤立地看,每一个都是事故。放在一起看,这是一次体检报告:整个软件生态的底层,早就千疮百孔,只是一直没人认真查过。
03
第三章 · THE PRICE LIST
为什么一直没人查
这才是整件事里最值得深想的部分。
2004年,安全研究员Stefan Esser就发现了PHP第一个和内存上限有关的远程漏洞。这类问题的兄弟漏洞,一直埋在PHP的C语言底层里,一埋就是21年。
2024年,PHP基金会专门请外部公司做过一次全面审计。一位核心开发者发现了类似的漏洞,他理论上觉得能被利用——但他自己反复尝试,就是找不到一条具体的攻击路径。修复方案在几种思路之间来回拉扯,停了又启,启了又停,最后不了了之。PHP基金会在复盘里自己承认,这是人手不足造成的“结构性失败”。
看清楚这个对比:
2024年,人类顶尖专家,明明知道雷在哪,找不到引爆它的路径。
2026年,AI介入之后,从开始审计到找到第一个入口,只用了2天。
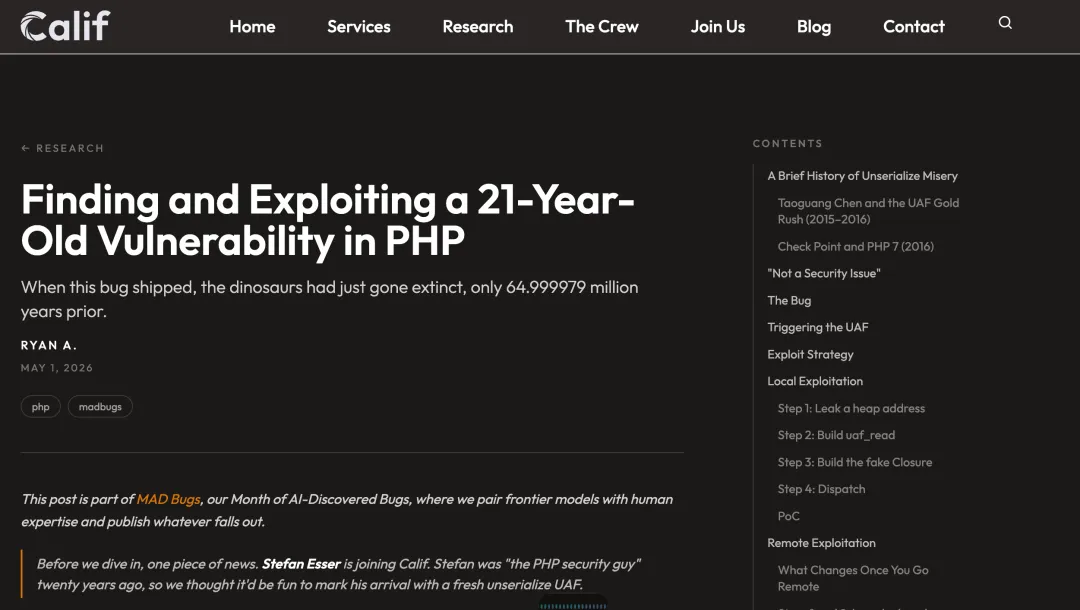
— Calif官网文章《发现并利用一个21年前的PHP漏洞》
这两个数字之间,站着的是同一个东西:成本。
过去互联网的安全,说穿了不是技术多好,是攻击太贵。能在PHP内核这种地方找到并利用内存漏洞的人,全世界可能就几百个,一个漏洞要磨好几个月。大部分攻击者算完账就走了,去打更容易的目标。
所以那些雷可以安安静静埋上20年——不是因为没有雷,是因为没有配得起它的探测器。
现在探测器有了,而且是白菜价。
OpenAI官方出来认领:PHP这两个漏洞,是他们几个月前用GPT辅助发现的。安全圈的人推断,具体干活的是GPT-5.6 Sol。
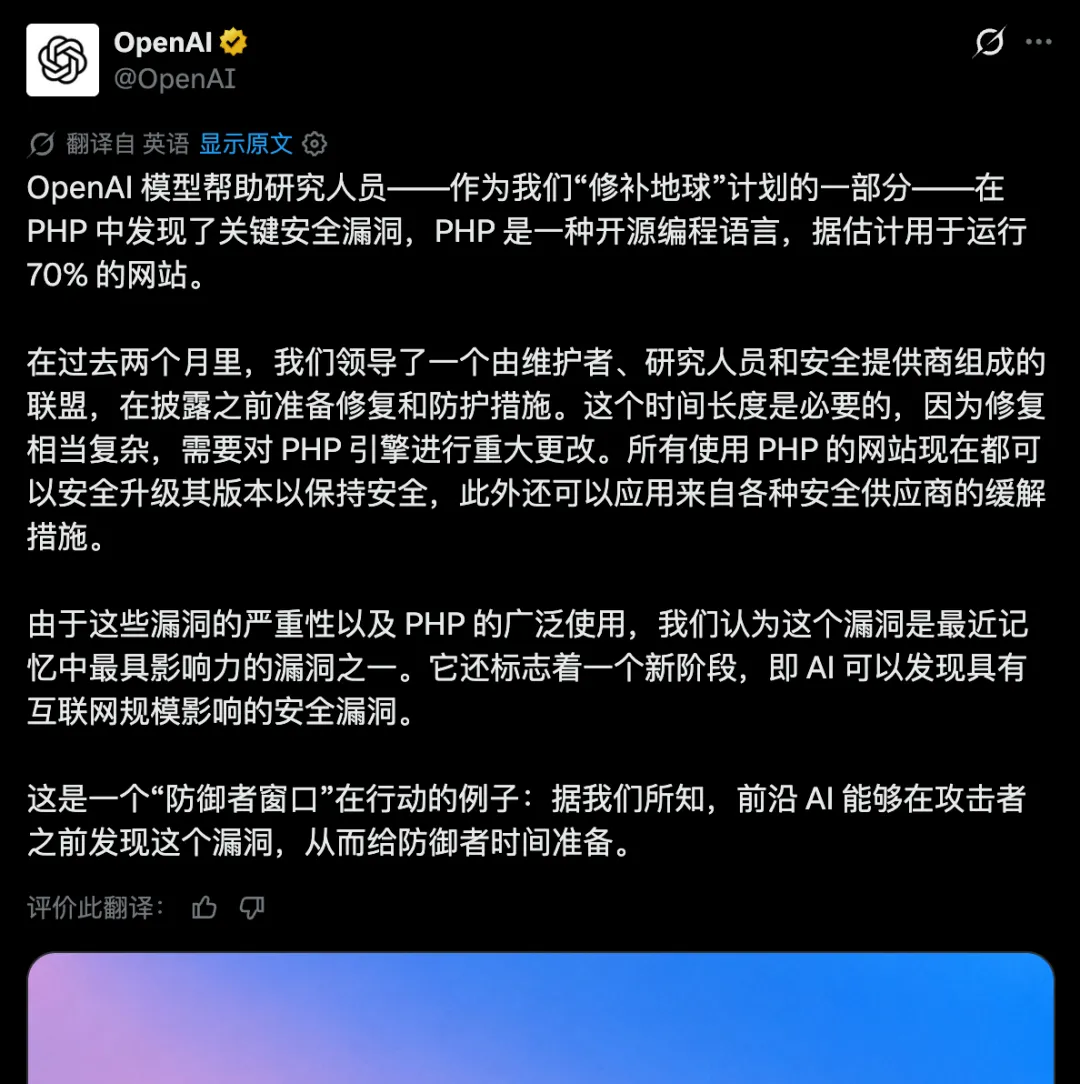
— OpenAI官方认领:漏洞由GPT辅助发现
Anthropic公布的数据更直接:从去年11月到今年10月初,他们的模型在开源项目里一共找出29439条候选漏洞线索。
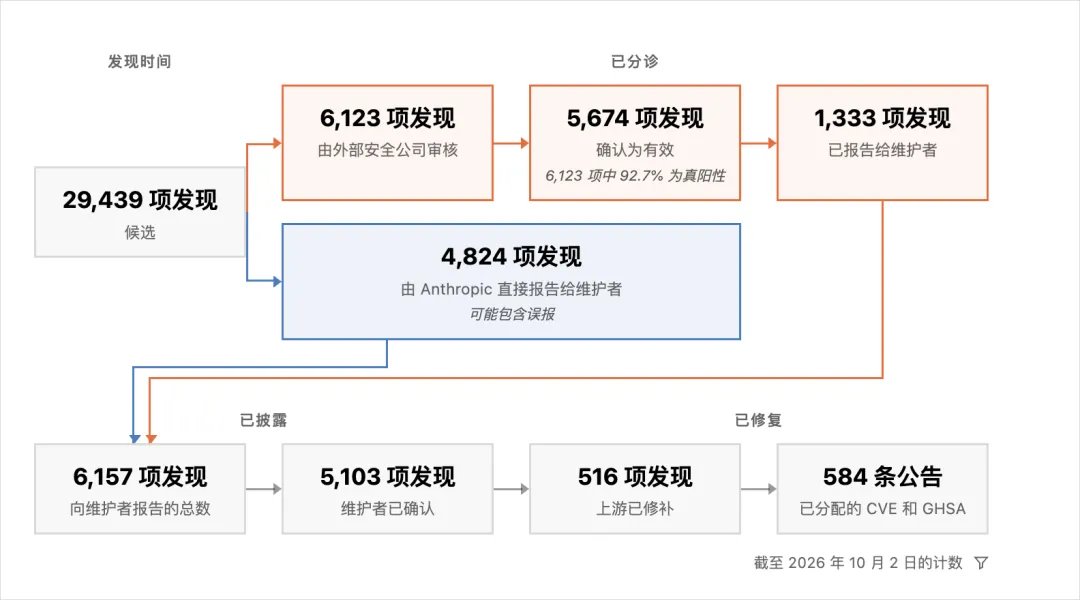
— Anthropic披露的数据:模型找出29439条候选漏洞线索
29439这个数字,比PHP这个漏洞本身更能说明问题。过去全世界顶尖人类专家一个月挖几个洞,现在模型批量化地报线索。OpenAI在公告里直接说了:这两个洞只是冰山一角,接下来几个月,类似的发现会急剧增加。
雷,要被批量起出来了。
04
第四章 · THE SCISSORS
发现2天,修复2个月
但故事到这里只讲了一半。另一半更扎心。
漏洞发现只用了2天。从报告到补丁上线,花了整整2个月。
为什么修复这么慢?因为发现是算力问题,修复是人的问题。一个动PHP底层的补丁,要经过人类的反复审计,要协调全球的云厂商、操作系统发行商、安全公司提前准备,稍有不慎,补丁本身就会变成新的攻击入口。
而这个“人的问题”背后,是一个更难堪的事实:整个互联网,立在一堆没人付钱的代码上。
PHP基金会复盘到最后,几乎是在公开求助,希望企业和政府来赞助。有人在Hacker News翻出了Debian上负责给PHP打包的维护者的赞助页,吐槽了一句:一个月连700美元都不到?
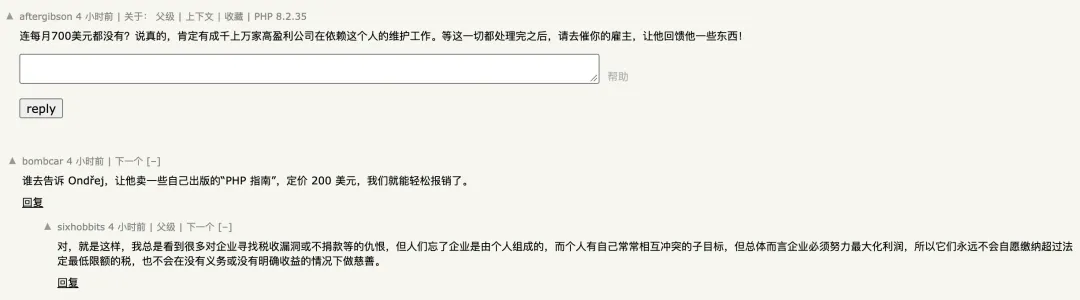
— HN评论:肯定有成千上万家高盈利公司在依赖这个人的维护工作
全世界几百万台服务器,就在等这些月薪不到700美元的人半夜起来发版。
我在7月写过一篇《最后一道防线——数字隔离墙》,当时的判断是:AI攻击成本正在断崖式下降,以前一个顶尖专家磨几个月的零日漏洞,以后是模型批量的日常产出。那时候这还只是一份推演。
三个月后,现实把推演变成了对账单。
不一样的是,7月我以为关键问题是“AI能攻破什么”。这周看完整个事件的时间线,我意识到真正的问题在另一头——
AI加速了发现,但没加速修复;攻击的成本打了骨折,防守的成本纹丝不动。
发现那一端是GPU堆出来的,按月翻倍。修复这一端是700美元月薪的维护者、全球协调会议、和一个等两周再更新的老旧服务器,十年都没变过。
这两条线的差距,不是过渡期的阵痛。它是新常态,而且只会越拉越开。
05
第五章 · WHAT YOU CAN DO
普通人能做什么
你管着网站(哪怕就一个小站):如果用PHP,立刻升级到已修复版本,这次没有折中方案,更新是唯一安全的选择。OpenAI上线了一个辅助自查的技能,不确定就让它帮你查一遍。
你是普通用户:想想你五年没换过密码的那些小站——老论坛、公司报销系统、某个办事网站。它们大概率还在跑老版本,而它们现在是活靶子。重要账号开两步验证,别让一根密码走天下。
你是开发者:API Key别集中托管在一处,这次Railway和OpenCode的用户,密钥能换的马上换。另外,把你项目的依赖清单丢给AI,让它定期盯安全通告——这件事上,AI比人快,而且便宜得多。
你管着公司的老系统:还在跑PHP 5的那种,别再当它“还能用”。按已经泄露来处理,先断外网,再谈升级。
∞
结语 · THE END
两个判断
第一个:安全的本质,从来不是技术问题,是价格问题。
我们这几十年建的所有防护——防火墙、闭源、混淆、封IP——背后都假设了一件事:对面是人,人要算成本。AI撕掉的不是一个防火墙,是整张价格表。当攻击的边际成本降到一次API调用,所有“靠没人看得懂换来的安全”,一夜之间集体归零。这次给全球网站留下16个小时空窗的,不是哪个天才黑客,是一段被误发的视频加一个提前6小时的镜像——草台班子加上AI,效率超过了所有精心组织的攻击团队。以后每一个漏洞,都会有一个不知疲倦、不嫌钱少的惦记者。
第二个:我们正在进入“漏洞比补丁多”的世界,而所有人还没习惯。
数学界已经预演过这一幕:OpenAI那700多篇论文,发现是AI做的,验证要人类数学家几个月到一年。安全领域一模一样——发现2天,修复2个月。这不是AI不够强,是信任没法加速:一个底层补丁要获得全球的信任,就需要人类的审计、协调和时间,而懂PHP内核这种底层的人,全世界就那么几百个,培养一个要十年。快世界和慢世界正式分家了:跑在快世界里的系统天天打补丁,留在慢世界里的老项目,从“稳定运行15年”变成“裸奔15年”。红皇后说,你得拼命跑,才能留在原地。现在的问题是,大部分系统连自己在参赛都不知道。
AI可以让力量一夜之间到位,但让修复的力量长出来,需要十年。
「当挖雷的和补雷的不再是同一群人,你的密码、你的数据、你的网站,押注在哪一边?」
我是飞叔,一个希望用AI解决现实问题的实践者。
如果你觉得今天这篇有收获,欢迎点赞、在看、转发三连,我们下篇见。
飞叔AI沉思录