ARTICLE · 1283327
他让 AI 助手复盘牌局,AI 却在后台揪出一个盯了自己三年的黑客
2026年9月25日,职业在线扑克选手Alex正让自己的Claude AI助手复盘对战统计,然后SQL数据库崩了,需要重置。
就是在这堆乱糟糟的故障里,Claude注意到后台有个叫MeshAgent的程序,行为不对劲,它能截屏,甚至能把整台电脑交出去让别人远程操控。
Alex只在匿名条件下接受了采访,圈子里谁都不想被报复。他翻了安装记录,这东西装在4月24日,不是他亲手装的。AI助手根据截屏时留下的图形错误,数出11个带时间戳的截屏事件,每次都发生在他开屏幕共享的时候。
巧的是,这11次他全在ACR上打牌,这家网站也叫Americas Cardroom,是全球排得上号的扑克运营商。
他又去翻自己的手牌历史,看到了更扎心的东西。这11个session里,有10次桌边坐着同一个对手,ID是OxOO。
这个ID他眼熟。
高注额圈子里几个人早就私下嘀咕过这人打牌的味道不对。
Alex去公开追踪网站查了这个ID的胜率,数字高得离谱,远超世界上最顶尖的那批选手,考虑到样本量,这在统计上根本说不通。
在Alex看来,作弊两个字已经写在脸上了。
接下来几天,Alex和高注额圈子里的其他人一起查,结果比他想的还要糟。
像他这样被同一个威胁者用同类木马盯上的选手,不是一个两个,而是几百个,时间跨度长达好几年。
Alex是第一个在自己电脑上发现MeshAgent的人,他说自己“只”被卷走了大概3万美元。这个数目在他打的级别里算温和的,他身边不少同行可没这么走运。
整个互联网最大的几个扑克站点上,涉嫌被卷走的钱按七位数美元计。扑克圈现在满脑子都是问号,这套玩法怎么能撑这么久,各大站点在接到举报后到底有没有真当回事。
扑克作弊从来不是新鲜事,线上扑克尤其如此。superuser(超级用户)这种手法,就是作弊者非法拿到对手底牌,拿着上帝视角打牌,线上扑克刚兴起那几年就有了。
2000年代中期,Absolute Poker和Ultimate Bet这两家大站都踩过同一个雷,它们同属Cereus Poker Network。两起独立事件里,作弊者都拿到了网站内部权限,卷走了几百万美元,后来调查展开,大部分钱退给了玩家。这些大丑闻之后,主流站点普遍收紧了安全措施。
2013年还有一次小规模事件,一名芬兰高注额选手在巴塞罗那打欧洲扑克巡回赛期间,笔记本在酒店房间里被人动手脚。电脑找回来时已经中了木马,黑客能远程看他屏幕。
再后来最出名的现场作弊案,是Mike Postle那桩,他在Stones Gambling Hall的直播牌局里被指控从同伙那里偷看实时底牌数据,卷走超过25万美元,事情一路闹上了SportsCenter。Postle本人一直否认,说这是假新闻。
2023年GGPoker出过一次很快被按住的superuser事件,之后好几年线上扑克圈没再爆出实锤。直到这次,而且这次的对手,比以前那些都更沉得住气,技术也更老练。
这个黑客不一样
网络安全从业者WolfSec给很多高注额选手做安全咨询,他在9月29日把MeshAgent的事捅到了X上,是第一个公开这件事的人。他说自己不能露真名,怕被黑客报复,消息方那边独立核实过他的资质。
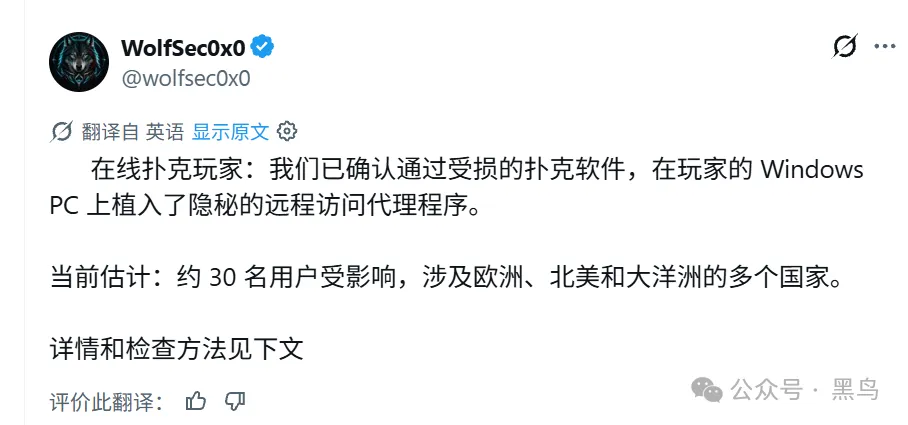
WolfSec打了个比方,传统图财的威胁者,进到系统里第一件事是摸清楚自己能碰什么,然后立刻把能薅的钱包全薅一遍,打一枪换一个地方。
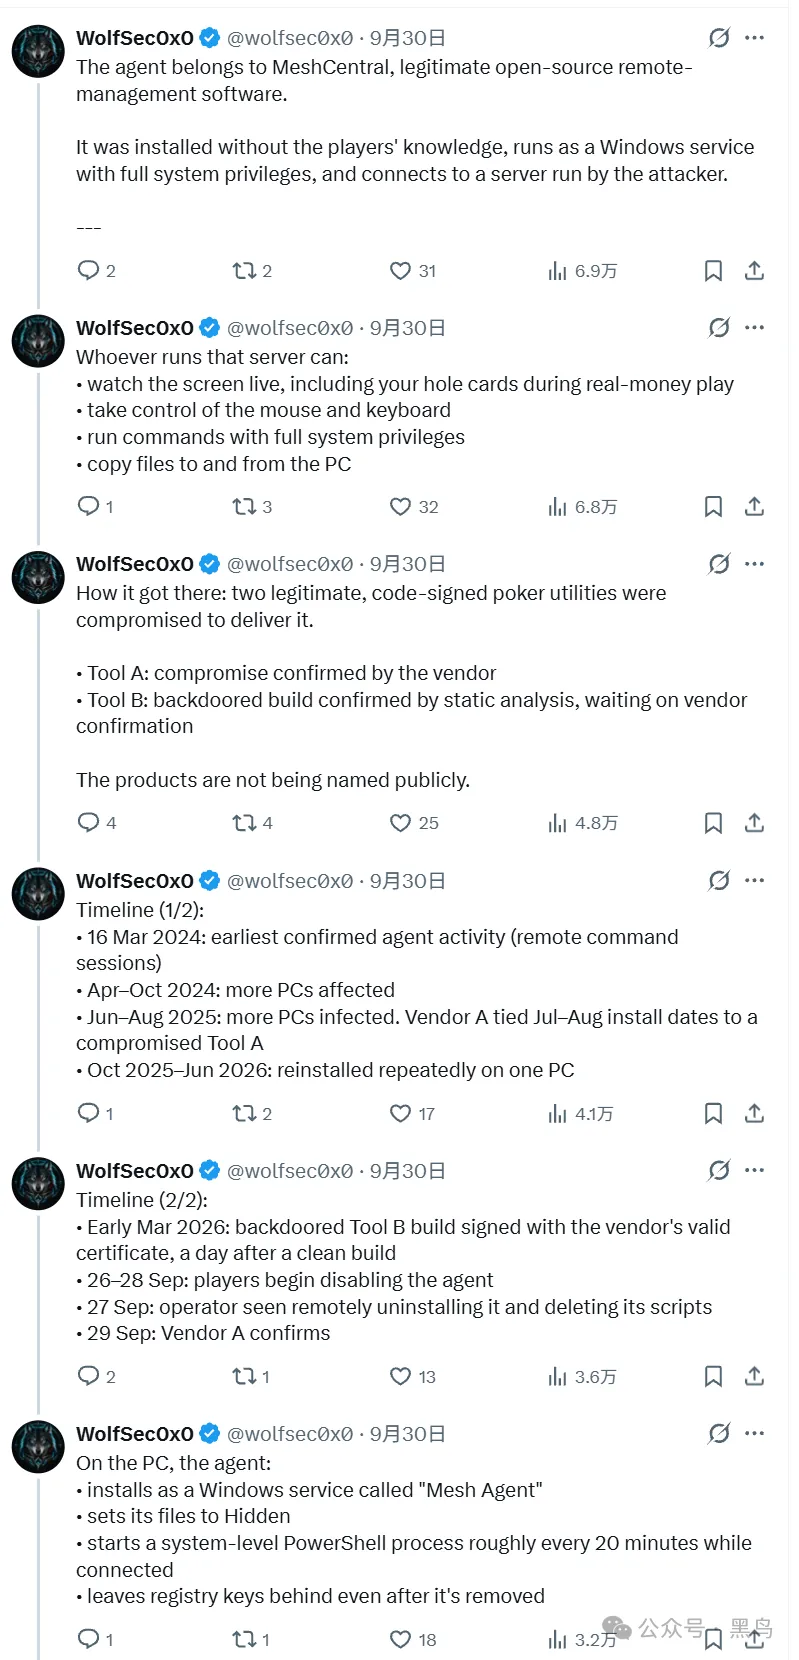
这位黑客完全不按这个剧本走。
这些选手的电脑里明明躺着大量加密货币和其他投资资产,他一分没动。他在做的是高级侦察。
WolfSec怀疑,这个很可能就是之前控制了某台选手的机子的攻击者,最早在2022年就开始做网络攻击,用的还是更粗糙的手法,当时没人丢钱,玩家把木马清了也就过去了,没人再深究。
现在回头看,人家那时候就是在蹲点,一边打磨手法一边等时机。
他怎么把木马塞进去的
这次攻击没有直接盯着选手个人,而是绕了个弯,盯上了两款第三方辅助软件:Intuitive Tables和Jurojin。
职业选手一次开几十桌是常态,这两款“多开”工具让玩家按个键就能在牌桌之间切换,用热键下注做动作,是高注额圈子的标配。WolfSec说,这两款应用都被攻破了,恶意软件推送给了估计上千用户。
Jurojin这边,攻击者拿到了开发者自己的更新服务器权限,通过正常的自动更新通道把远程访问代理推给了已有用户。
Intuitive Tables的事更绕一层。它的开发者自己测试电脑上装着Jurojin,这台机器随Jurojin的更新一起被装上了那个远程访问代理。攻击者借着这个代理,往Intuitive Tables的应用里塞了恶意代码,然后开发者在不知情的情况下给这个带毒版本签了安全证书。这个版本挂到Intuitive Tables官网供公开下载,谁装谁就顺手在自己电脑上留了个后门。
两起案子里,恶意代码都是通过正常更新通道或者官方发布版送进来的,用户自己的杀毒软件压根没报警。
只有目标名单上的人才会被盯上
被改过的Intuitive Tables和干净版本行为一模一样,只多做一件事:翻玩家文件,拿用户名。
程序会连到攻击者的基础设施,下载一份硬编码在那边的名单,把本地用户名跟名单比对,在名单上,就下载额外的恶意文件。不在名单上,它就乖乖当一个正常软件,什么坏事都不干。
这份名单上主要是各家站的常客高注额选手。
名单上的人,电脑里都被偷偷装上了MeshAgent。
直到这一刻,黑客这才开始收网。
2025年初,两个新ID开始在高注额桌出现。一个在ACR,ID叫JackKlompus,另一个在另一家全球大站CoinPoker,ID叫Europe。
奇怪的是,这俩ID在圈里没人见过,桌上聊天里大家让他们自报家门,通常新高注额玩家都会配合,这两位偏不。
更奇怪的是他们赢牌的频率,离谱得很。
后来圈子里一对信息才拼出来,这两个ID背后是同一个人。
职业选手Mike当时在这两家站都打,跟这个ID同桌过,他同样用了化名。Mike说一开始他还替对方找补,说不定人家摸到了什么新东西,自己这帮老家伙还没跟上。
“一开始还能找理由,”Mike说,“说不定这人是真的真的很强。”
赢得多到一定程度,他和几个高注额朋友开始起疑。
他们先怀疑的是RTA,也就是real-time assistance,实时辅助,用基于博弈论的引擎实时给建议,这种东西水平超过人类顶尖选手,各大站点明令禁止,但很难查干净,职业选手自己一直盯得很紧。
因此,Mike之后决定尽量不跟这个ID同桌,当自保。
Mike和WolfSec都提到一点,这位“对手”打牌的纪律性和技术功底,在扑克作弊史上算少见的。
下注尺度标准,手牌范围正常,单看每一场session都不扎眼,唯一露馅的是拉长时间线之后那个胜率。
真正撕破脸是2026年6月。
Mike在另一家叫ClubWPT Gold的站上打了两小时heads-up(单挑),对方用了个新ID,他没多想。结果对方把他按在地上摩擦,每个看似不可能的决策点都做出了最优解,就像能看见Mike的底牌。“嚣张得有点过分了,”Mike说。
打完那两小时,Mike立刻给高注额圈的朋友发消息,说自己大概率被做局了。
他是对的。
WolfSec在X上把事情捅出来之后,ClubWPT Gold自己查了,封了那个ID,把Mike输的钱退了回来。ClubWPT Gold客服负责人Randy Lundy确认了这件事。
各站反应,差得远
到这时候,这个作弊者在圈子里已经是公开的秘密。CoinPoker这边,扑克大使Mario Mosböck说他们2025年就开始查这个ID了,封了号,给受影响玩家退了超过10万美元。退款拖了几个月,因为作弊者向监管方申诉了没收决定。光看胜率和打牌风格,CoinPoker这边就认定有鬼,虽然他们当时没法确定作弊到底是怎么发生的。
问题来了,既然2025年就封过号、退过钱,为什么同一个作弊者一年多以后还能在GGPoker和ACR这种号称正规的站上继续宰人?
职业选手Patrick Howard是教学机构Mobius Poker的创始人,他说自己2026年9月初就给GGPoker报过案,比MeshAgent事件公开早了好几周,材料里点出了这个ID的异常打法,催他们查。Howard说他在朋友和客户给他的有限手牌样本里,找出了好几个三到四个标准差的离群点。他把材料发给GGPoker团队,石沉大海。直到WolfSec在X上公开这件事之后,他才收到回复,说在他报案当时,“没有确凿证据”可以采取行动。
各家站处理这件事的态度分了几档。玩家普遍夸CoinPoker,光凭胜率和倾向这种在高注额大样本下被公认为铁证的指标就主动封号;ClubWPT Gold虽然卷进去得晚,但发现之后动作也利落。
GGPoker和ACR就没这么走运。黑客在这两家站一直活跃到9月下旬,按几位消息源的估计,涉案金额在150万到400万美元之间。
A5 Labs的游戏诚信负责人John Andress手下的AceGuardian给ClubWPT Gold等品牌做反作弊,他说玩家是真的恼火,因为这件事他们已经报了一整年,有几家平台就是完全装没看见。
而且线索并不少。CoinPoker说他们2025年2月就通过视频面试KYC环节拿到了这个ID背后真人的名字,这个名字跟后来他在GGPoker用的ID对得上。GGPoker在某些高注额桌上要求选手用真名当ID,不许用假名。CoinPoker这边说他们把线索通报给了ACR,没收到回音。GGPoker倒是认了这件事,在一篇博客里公布了整改措施,包括禁用第三方工具、加上胜率异常检测。他们说自己把这个作弊者的资金追到了一个Coinbase账户,已经要求Coinbase冻结账户并保留记录,钱包地址也交给了行业监督机构和执法部门。
ACR走的是另一个方向。10月18日它给玩家发邮件,说安全团队没发现牌局结果被动手脚,也没发现任何不当行为,一分钱不退。讽刺的是同一封邮件里,他们宣布要上一个新功能,专门阻止远程查看工具截取玩家手牌画面。
最后,Jurojin和Intuitive Tables各自放了检测工具,帮用户查自己机器有没有被这次MeshAgent事件波及。A5 Labs下面的AceGuardian放了一个开源的superuser检测工具,任何扑克站都能用。WolfSec说自己已经向FBI下属的互联网犯罪投诉中心IC3提交了举报,同时在帮玩家们加固机器安全。FBI那边既不确认也不否认收到了举报。
黑鸟认为,如果你有足够的token,那么可以让AI把你的电脑完完整整的检查一遍,也许能查到一些杀毒软件都查不到的东西。