ARTICLE · 1294253
装了AI编程扩展,为什么卸载还不够?
如果你10月29日傍晚从Cursor里的扩展市场更新过Claude Code,先别以为卸载就结束了。官方报告指出,特定被篡改版本会把后台脚本写到扩展目录之外:删掉插件,不一定删掉残留。
微软10月30日的安全分析进一步区分了问题:这不是Claude模型自己失控,而是分发渠道里的一份软件包被动了手脚。对使用AI编程工具的人,最有用的不是立刻卸载所有AI,而是先回答:从哪里装、装了哪版、什么时候装?
同一个名字,不一定是同一份包
Cursor当前公告列出,相关包标识为Anthropic.claude-code,涉及2.1.312和2.1.313两个版本、macOS与Windows。被篡改包出现在Cursor的VS Code扩展市场,公告给出的分发窗口为10月29日太平洋时间凌晨2:27至下午1:35。
按当天夏令时换算,北京时间是10月29日17:27至10月30日04:35。这是风险分发窗口,不代表窗口内每台电脑都被成功远程控制。
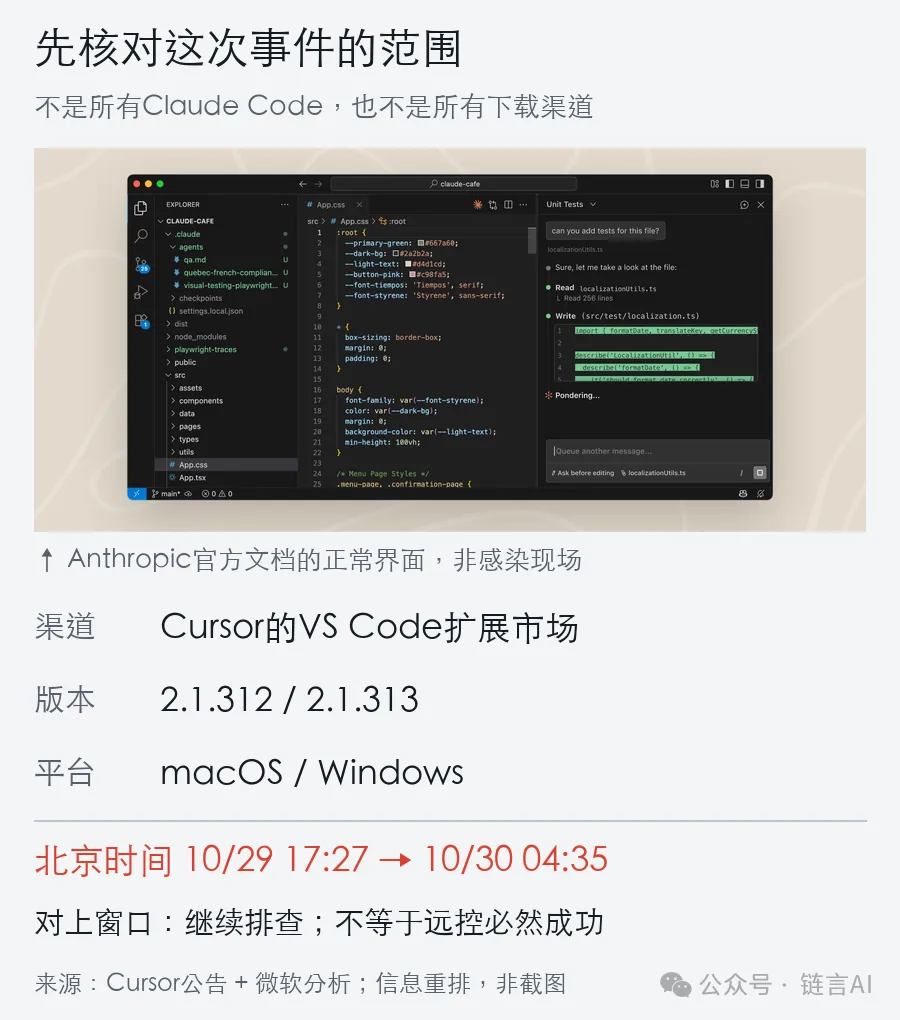
举个构造例子:你在北京,周四晚上6点,在Cursor市场把Mac上的扩展更新到2.1.313。渠道、版本、时间都对上了,就应按公告继续核对。不能因为插件还能聊天、还能改代码,就把它当成正常证据。
反过来,只看到版本号相同,也不能直接断定中招。微软确认,涉事恶意包没有经微软Visual Studio Marketplace分发;其分析也将npm命令行渠道排除在本次事件之外。这是本次事件的范围,不是给其他渠道永久开安全证明。
Anthropic文档说明,它向Visual Studio Marketplace和Open VSX Registry提交扩展;第三方扩展市场并不由Anthropic维护或审计。产品名、发布者标识和版本号只是身份的一部分,实际拿到哪份包还取决于分发渠道。
卸载为什么可能漏掉东西
微软从注入代码还原出的动作包括:收集主机信息、尝试加入远程登录密钥、建立反向连接,再配置后台启动。它不是只在聊天窗口里多回答几句话,而是在扩展加载时运行系统层面的代码。
关键落在“写到哪里”。分析列出的后台脚本、密钥与启动项可以位于扩展安装目录之外。删除扩展,相当于移除了入口,不会自动回收已经在别处落下的文件。
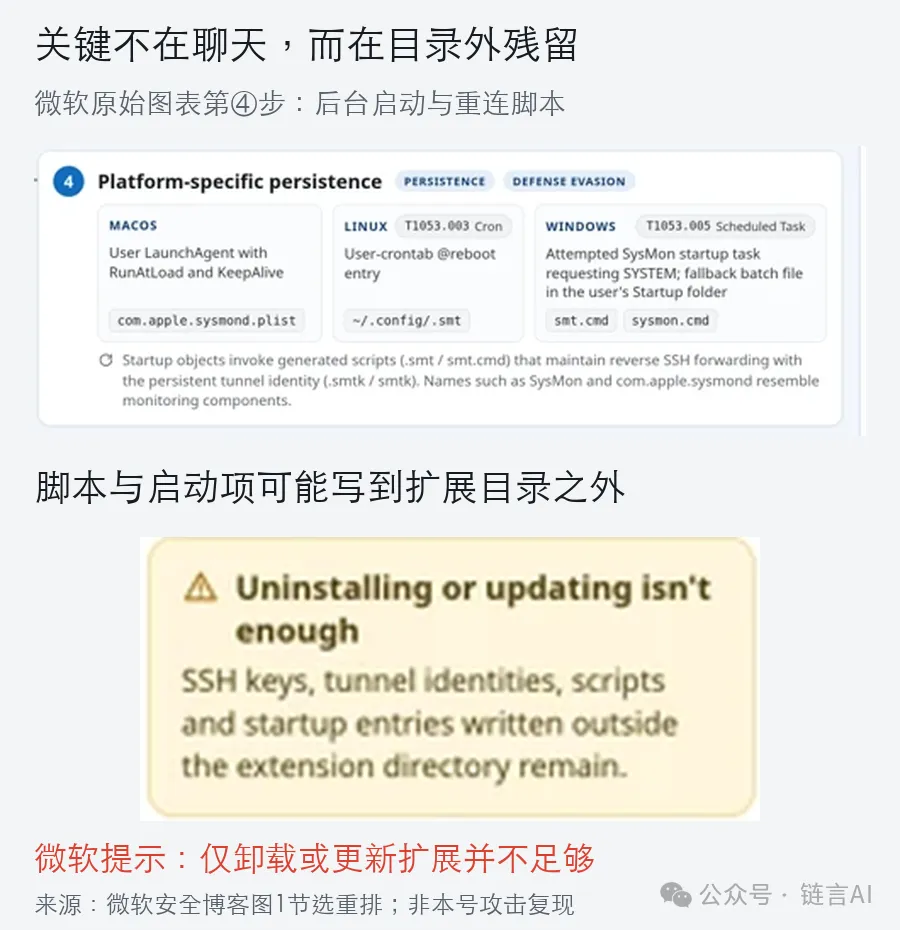
但这也不等于攻击必然成功。两份报告都提示,远程访问受管理员权限、SSH配置和服务端条件影响。权限不足可能挡住某一步,仍不排除留下密钥或后台脚本。Cursor称已下架恶意版本并使攻击服务器离线;服务端断了,不等于电脑里的残留跟着消失。
先缩小范围,再决定怎么处理
对前面的Mac例子,下一步应保留安装或更新记录,对照官方公告核查,而不是复制网上的“一键清理命令”。发现执行或残留证据后,按公告隔离、保全证据,再由可信人员核对具体文件、启动项与凭据风险。
也不要把一条检查的阴性结果当成全盘安全证明。微软明确说,单个密钥标记没找到,不能替代对安装记录、进程、网络和持久化痕迹的检查。本文不提供批量删除命令,也没有检查你的设备。
这次值得记住的判断是:AI工具不仅有模型层,也有软件供应链。即使模型没有“作恶”,扩展在加载时运行的代码仍可能形成风险。先把分发渠道和具体版本对上,比只盯着聊天回答更接近问题本身。
你平时从编辑器市场自动更新,还是从项目官网进入安装?后续我们继续看:扩展更新“冷静期”能拦住什么,又为什么不能替代包来源核验。
本文由AI辅助查阅公开原文、时区换算与制图;未下载或运行恶意包,未做感染复现,未读取任何用户设备记录。配图中的正常界面不代表涉事安装现场。
来源与范围
1. [Cursor安全公告](https://cursor.com/blog/claude-code-extension-security-notice):10月29日事件,当前页面列出两个版本、渠道、处置及排查说明;早期检索摘要只列一个版本,不据此缩小范围。
2. [微软10月30日代码分析](https://www.microsoft.com/en-us/security/blog/2026/10/30/inside-malicious-claude-code-branded-cursor-extension-persistent-ssh-backdoor/):注入行为、权限条件、目录外残留与分发渠道核对。页面标10月30日,结构化发布元数据为10月31日01:02:57 UTC,两者分别记录,不把发现日期当攻击日期。
3. [Anthropic扩展文档](https://code.claude.com/docs/en/vs-code):官方提交渠道和第三方市场关系,界面图仅产品背景,不是事件调查报告。
4. [Cursor安全加固文档](https://cursor.com/docs/enterprise/security-hardening):扩展来源限制与安装冷静期,作为后续问题备料。四份材料分属三家机构;两份Cursor同组,不能称四次独立验证。