ARTICLE · 1309211
NCSC 预警:AI 驱动勒索软件两年内或重创关键基础设施
1. 事件速览
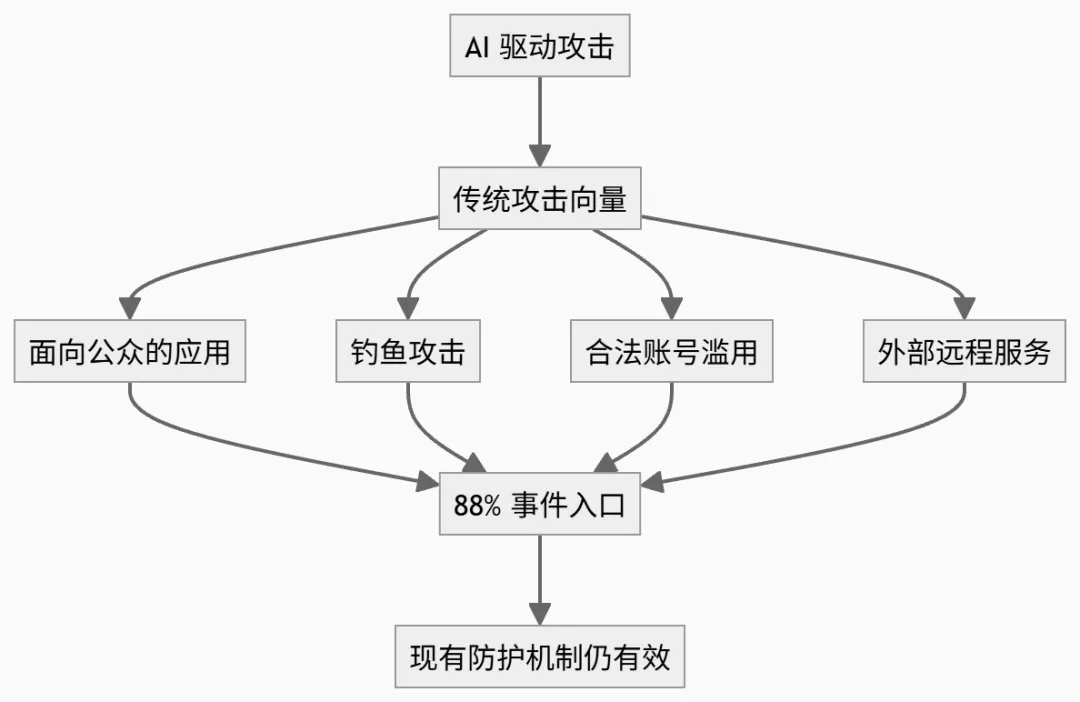
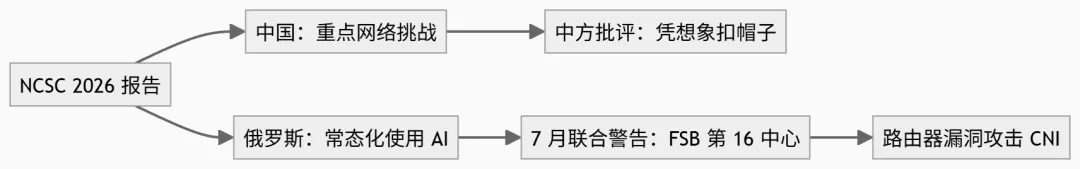
核心预警:英国国家网络安全中心(NCSC)于 2026 年 11 月 3 日发布年度评估报告,判断到 2028 年(未来两年内),AI 驱动的恶意软件“高度可能”被用于针对英国关键国家基础设施(CNI)的勒索软件攻击。 关键数据:NCSC 数据显示,88% 的大型机构网络事件通过四种初始路径入侵:面向公众的应用、钓鱼攻击、合法账号滥用、外部远程服务;AI 并未催生全新攻击类型,现有防护机制仍有效。 主要指控:报告宣称中国、俄罗斯等国将“常态化使用”AI 开展网络攻击,并指中国最有可能具备开展此类 AI 驱动攻击的能力;中方专家批评其“凭自我想象给他国扣帽子”。 背景事件:2026 年 7 月,NCSC 联合 12 国警告俄罗斯 FSB 下属第 16 中心利用漏洞路由器攻击全球关键基础设施;8 月,NCSC 再次警告互联网暴露的 OT 系统正遭受针对性攻击并造成真实破坏。 技术趋势:微软《数字防御报告 2025》显示 AI 生成钓鱼邮件点击率高达 54%(传统手法 4.5 倍);Google 威胁情报组追踪到 PROMPTFLUX 等新型 AI 驱动恶意软件家族。 总体结论:AI 目前主要作为“力量倍增器”提升现有攻击的速度、规模和效率,而非实现端到端自主攻击;但低门槛化趋势正加速威胁演进。
2. 背景
2026 年 11 月 3 日,英国国家网络安全中心(NCSC)发布最新年度评估报告,标志着其网络安全威胁态势评估进入新阶段。报告核心结论是前瞻性风险判断:在 2028 年前,AI 驱动的恶意软件被用于针对能源、水务、交通、医疗等关键国家基础设施(CNI)的勒索软件攻击是“高度可能”的。NCSC 负责人 Dr. Richard Horne 强调,犯罪分子和国家正越来越积极地在网络行动中使用 AI,该技术能以前所未有的规模发现并利用长期未受适当关注的弱点。
这一预警并非孤立事件,而是 NCSC 在 2026 年持续强化关键基础设施防御的延续。2026 年 7 月 13 日,NCSC 曾与美国 CISA 及 12 国联合发布警示,指出俄罗斯联邦安全局(FSB)下属第 16 中心黑客组织正利用配置不当且存在漏洞的路由器,对全球通信、能源、金融等关键基础设施发起攻击。2026 年 8 月 27 日,NCSC 再次发布警告,指出全球范围内互联网暴露的运营技术(OT)系统正遭受国家和非国家行为体的针对性攻击,且已造成有限的真实世界破坏。
报告发布后引发国际争议。联合早报报道指出,NCSC 报告指中国最有可能具备开展此类 AI 驱动攻击的能力;环球网报道 NCSC 宣称中俄等国将“常态化使用”AI。对此,中国网络专家通过新浪新闻(引《卫报》)批评该报告“凭自我想象给他国扣帽子”,认为其缺乏实证支持。
3. 核心机制与关键发现
3.1 AI 作为“力量倍增器”:加速而非革命
NCSC 报告明确指出,AI 将持续整合进威胁行为者的网络行动,提升现有攻击方法的速度、规模和效率,但并非实现端到端自主攻击。报告强调:“所有已观测到的 AI 应用场景都没有催生全新的攻击类型,现有安全防护机制仍然有效。”这一判断与 Google 威胁情报组(GTIG)2025 年 1 月发布的《Adversarial Misuse of Generative AI》评估一致,该评估认为 APT 与信息行动者“获得生产力但无新能力”,最重使用方为伊朗和中国(也有朝鲜,俄罗斯较少)。Mjolnir Security 综合判断亦指出,“AI 正让现有攻击更快、更便宜、更可扩展,而非赋予对手根本性新能力”,但 2025-2026 年初现转变信号。
3.2 攻击入口未变:88% 事件源于四大传统向量
尽管 AI 提升了攻击效率,但 NCSC 覆盖的大型机构事件数据显示,88% 的事件通过四种初始路径入侵:面向公众的应用、钓鱼攻击、合法账号(滥用有效账户)、外部远程服务。这一数据表明,即使 AI 攻击能力提升,暴露的软件、被盗登录凭证、防护薄弱仍是主要入口。AI 并未改变攻击的基本面,而是放大了传统向量的杀伤力。
3.3 AI 在攻击链中的具体应用:从钓鱼到恶意软件
多项独立来源证实 AI 已在攻击链多个环节落地。微软《数字防御报告 2025》显示,AI 生成的钓鱼邮件点击率高达54%,是传统手法的4.5 倍;The Register 称 AI 钓鱼“潜在可盈利 50 倍”。用于绕过验证系统的 AI 生成身份全球增长195%。ESET 威胁报告 H2 2025 指出,AI 驱动的勒索软件从“理论走向现实”。Anthropic 2025 年 8 月威胁报告记录“vibe hacking”案例:一名操作者用 AI 编码工具自动化侦察、凭证窃取和多组织入侵,“一人完成一个团队的工作”。Google 威胁情报组(GTIG)2025 年 11 月 AI 威胁追踪器则记录对手部署新型 AI 驱动恶意软件,命名家族PROMPTFLUX 和 PROMPTSTEAL,可在运行时生成或混淆代码。
3.4 国家对手与地缘政治指控
NCSC 报告将中国列为重点网络挑战,宣称中俄等国将“常态化使用”AI 开展网络攻击,并指中国最有可能具备开展此类 AI 驱动攻击的能力。然而,本次检索到的 11 月 3 日报告报道中,明确点名的是“中国”(列为重点挑战);俄罗斯威胁组织主要见于 2026 年 7 月路由器联合警告(FSB 下属第 16 中心)。报告是否同时点名俄罗斯威胁组织,本次检索未获直接原文佐证。中方专家批评该报告“凭自我想象给他国扣帽子”,认为其缺乏实证支持。
4. 关键数据速查表
5. 影响与风险评估
关键基础设施面临勒索软件威胁升级:NCSC 判断到 2028 年,AI 驱动的恶意软件“高度可能”被用于针对能源、水务、交通、医疗等 CNI 的勒索软件攻击,这将加剧关键基础设施的运营中断风险。(来源:腾讯新闻) 攻击门槛降低与规模化风险:AI 正让网络攻击实施速度更快、成本更低、门槛更低,犯罪分子和国家正越来越积极地在网络行动中使用 AI,可能以前所未有的规模发现并利用长期未受适当关注的弱点。(来源:FreeBuf) 地缘政治争议与信任赤字:NCSC 报告宣称中俄等国将“常态化使用”AI 开展网络攻击,并指中国最有可能具备此类能力,引发中方专家批评“凭自我想象给他国扣帽子”,可能加剧国际网络安全合作中的信任赤字。(来源:新浪新闻 / 环球网)
6. 防御与应对
强化传统攻击向量防护:NCSC 报告指出 88% 的事件通过面向公众的应用、钓鱼攻击、合法账号、外部远程服务四种路径入侵,且现有安全防护机制仍有效,建议优先加固这些传统入口。(来源:FreeBuf) 实施 OT 系统八项优先行动:2026 年 8 月 NCSC 警告互联网暴露的 OT 系统正遭受攻击,列出八项优先行动,包括建立 OT 资产清单、凭据加固、边界设备管理、采用安全工业协议、日志与监控等。(来源:NCSC 官网 / 光联世纪) 提升路由器等设备安全配置:2026 年 7 月 NCSC 联合 12 国警告俄罗斯 FSB 下属第 16 中心利用配置不当且存在漏洞的路由器攻击 CNI,建议关键行业改善对俄罗斯情报机构针对的防御,重点加强路由器等网络设备的配置与漏洞管理。(来源:NCSC 官网 / 中国经济信息网)
7. 参考来源
腾讯新闻:https://news.qq.com/rain/a/20261104A06VNO00 FreeBuf:https://www.freebuf.com/articles/ai-security/510478.html 环球网(环球时报):https://www.huanqiu.com/article/4TsgvvVZVOY UA.NEWS(转述《独立报》):https://ua.news/cn/technologies/kibertsentr-britaniyi-poperediv-pro-shi-ataki-do-2028-the-independent 腾讯新闻:https://news.qq.com/rain/a/20261103A0BUJV00 联合早报:https://www.zaobao.com.sg/news/world/story20261103-9936978 NCSC 官网:https://www.ncsc.gov.uk/news/uk-and-allies-urge-critical-sectors-to-improve-defences-against-russian-intelligence-targeting 中国经济信息网(转述 CISA 官网):https://www.cei.cn//defaultsite/s/article/2026/07/15/4b4ff607-9d914745-019f-6497783b-4dfc_2026.html IntelFusions:https://www.intelfusions.com/news/russia-fsb-centre-16-router-hygiene-advisory-2026 NCSC 官网 / 光联世纪:https://ncsc.gov.uk/news/disruptive-cyber-activity-highlights-risk-from-internet-exposed-systems-and-edge-devices 、https://www.fnetlink.com/security-daily/2026-08-31/A3.html 新浪新闻(引《卫报》):https://news.sina.cn/gn/2026-11-04/detail-inixprny9400218.d.html The Register:https://www.theregister.co.uk/2025/10/16/ai_makes_phishing_45x_more_effective/ SC Media:https://www.scworld.com/brief/report-higher-phishing-success-profitability-seen-with-ai-emails CyberSecurityStats:https://cybersecuritystats.com/reports/microsoft/microsoft-digital-defense-report-2025 CIR Magazine / Enterprise IT World MEA:https://cirmagazine.com/cir/c2025121802.php Mjolnir Security(引 Anthropic / GTIG):https://intel.mjolnirsecurity.com/ai-threat-landscape Infosecurity Magazine:https://www.infosecurity-magazine.com/news/cybercriminals-ai-vibe-extortion