ARTICLE · 1321677
美国和以色列那些牛逼的隐形的商业间谍软件有哪些???
“隐形监控软件”或“商业间谍软件”的工具,大多由以色列公司开发(部分有美国资本或客户背景),核心目标是在目标毫无察觉的情况下,完全控制其手机并窃取数据。它们的关键技术被称为 “零点击”(Zero-Click)攻击——你不需要点击任何链接或文件,只要设备接收到特定内容(如一条iMessage或一张图片),漏洞就会被触发,间谍软件在几秒内自动植入。
🐆 Pegasus(飞马):最具代表性的“全能监听器”
由以色列 NSO Group 开发,是这类软件中最知名、能力最全面的代表。
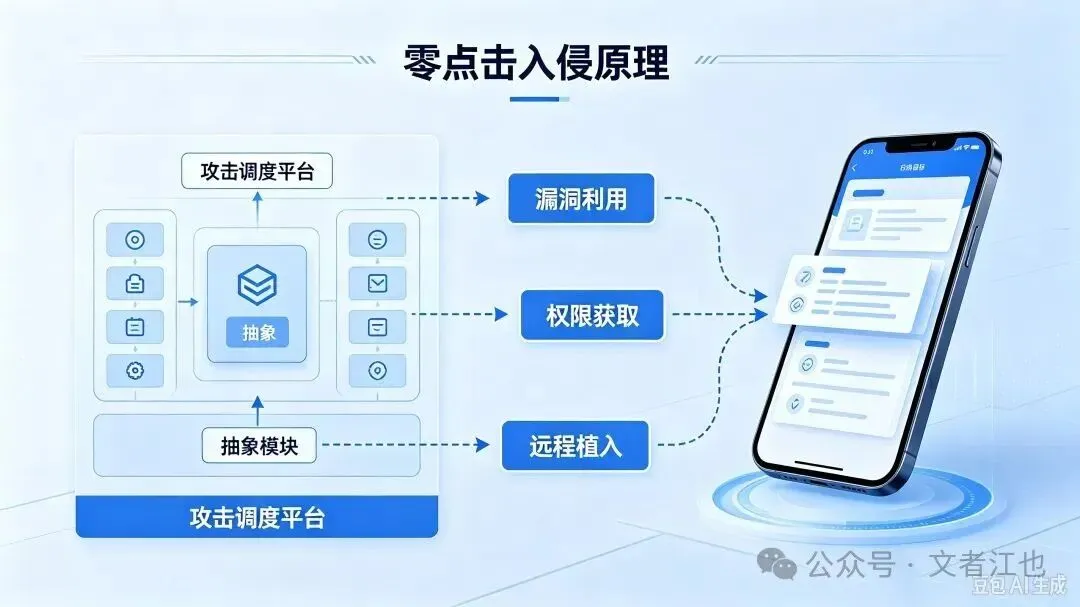
· 核心原理:利用零点击漏洞链。攻击者只需向目标发送一条特制的iMessage或WhatsApp消息,甚至发起一通未接来电,就能触发漏洞。最著名的案例是利用iMessage的 FORCEDENTRY 漏洞(CVE-2021-30860),发送一个伪装成PDF的恶意文件,在系统解析时自动执行代码。
· 攻击链:远程代码执行 → 沙盒逃逸 → 权限提升。逐步突破iOS/Android的安全边界,最终获得设备的内核级(Root)权限,从而完全控制系统。
· 隐蔽与能力:获得最高权限后,它能读取端到端加密应用(如WhatsApp、Signal)在设备端的明文消息,记录通话、窃取通讯录、跟踪位置,并远程开启麦克风和摄像头。它还会使用反取证技术来隐藏自身痕迹。
🎯 Predator(捕食者):攻克硬件安全防线的“技术刺客”
由与以色列关联的 Intellexa 联盟开发,技术手段更为“硬核”,专攻系统最底层的防御。
· 核心原理:除了利用零点击漏洞,它还使用了一种名为 “Aladdin” 的独特投递机制:通过恶意移动广告来投递。当目标设备访问含有特定广告的网页时,即使不点击广告,也会被重定向到漏洞利用服务器并感染。
· 突破性技术:
· 绕过隐私指示灯:通过Hook iOS的 SpringBoard 进程,篡改传感器活动数据,让摄像头和麦克风在工作时,状态栏上的绿点/橙点指示灯完全不显示,实现真正的“隐形”监控。
· 击穿硬件安全:为了获得内核权限,它成功绕过了苹果的 PAC(指针认证码) 和 KASLR(内核地址随机化) 两大硬件级安全机制。其核心创新 FDGuardNeonRW,将ARM处理器中用于多媒体计算的 NEON向量寄存器 改造为隐蔽的数据通道,用来读写任意内核内存。
📱 Graphite:与美国政府关联的“新兴利器”
由以色列公司 Paragon Solutions 开发,已被证实被美国移民和海关执法局(ICE) 以数百万美元的合同采购。
· 原理与能力:同样以零点击攻击为核心,主要针对 WhatsApp 和 iMessage 的攻击面(例如利用CVE-2025-43200等漏洞)。一旦植入,攻击者可以完全控制设备,不仅能窃取数据、开启麦克风摄像头,甚至能以机主身份代为发送消息,进行虚假信息操作。
🪟 DevilsTongue(魔鬼舌):瞄准Windows的“模块化后门”
由以色列公司 Candiru 开发(微软追踪代号 SOURGUM),主要针对Windows PC,而非手机。
· 原理:通过利用 Chrome浏览器和Windows系统的零日漏洞 链进行投递。恶意链接通过WhatsApp发送,点击后利用浏览器漏洞逃逸沙盒,再结合Windows提权漏洞获得系统控制权。
· 架构特点:是一个用C/C++编写的模块化、多线程恶意软件框架,同时具备用户模式和内核模式的能力。其核心功能以加密DLL的形式存在于磁盘上,只在内存中解密,以规避检测。它能窃取Signal消息、浏览器Cookie和各类登录凭证。
💎 总结
这些工具的核心原理可以归纳为一条通用的隐形攻击链:
投递(零点击/恶意广告) → 触发漏洞 → 沙盒逃逸 → 提权至内核 → 植入植入体 → 隐蔽监控与反取证
它们之间也存在清晰的技术演进:从Pegasus的通用化、商业化,到Predator开始追求对抗硬件安全机制(如绕过PAC和隐私灯),再到Graphite等被政府实体直接采购用于特定行动,攻击的精准度和隐蔽性在不断升级。