ARTICLE · 1359748
透明加密、文档加密、磁盘加密,企业该怎么选?
三种方式都能叫“加密”,但防设备丢失、防内部复制和防外发扩散,并不是同一件事。
本文导读
01核心判断:先看风险和管理缺口
02方法路径:再拆解可执行的防护步骤
03落地清单:最后明确行动与互动问题
选型时最容易出现的误区,是只看“有没有加密”,不看加密发生在哪一层、什么状态下解密、离开授权环境后如何控制。
下面用通用技术原理做对比。不同厂商对“文档加密”的实现可能不同,最终应以产品机制和实际测试为准。
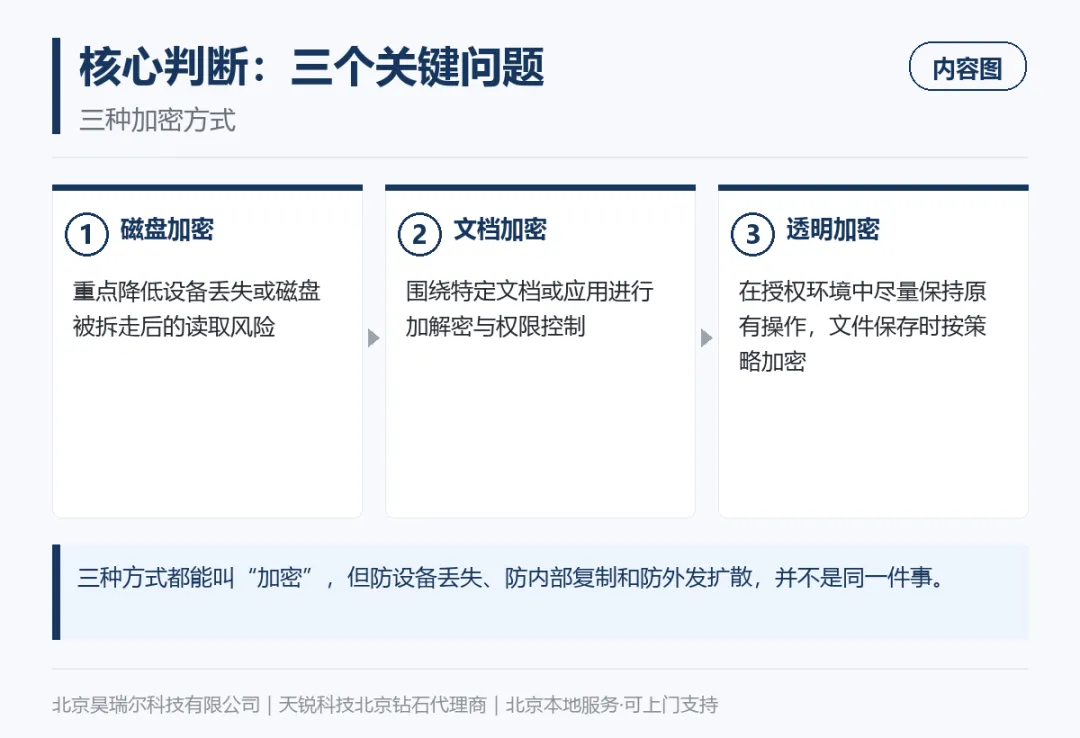
一、先看清楚三个核心问题
先明确以下三个要点,再进入具体执行路径。
1. #磁盘加密
重点降低设备丢失或磁盘被拆走后的读取风险。
系统正常启动并解锁后,已登录用户能否复制文件,还取决于权限和终端管控,不能把磁盘加密等同于内部防泄密。
2. #文档加密
围绕特定文档或应用进行加解密与权限控制。
需重点核对格式覆盖、外发后的控制、协作方式和离线场景。
3. #透明加密
在授权环境中尽量保持原有操作,文件保存时按策略加密。
驱动层透明加密适合终端资料保护,但仍需验证专业软件兼容、性能和外发流程。
二、把防护变成一条可执行路径
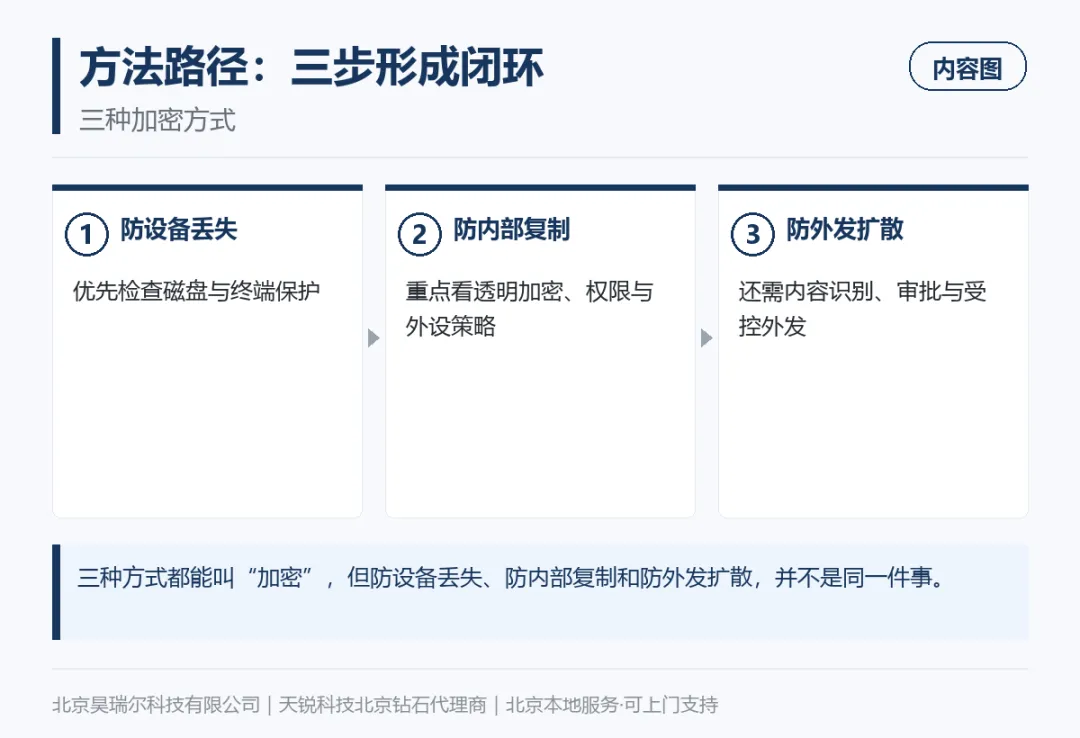
●防设备丢失:优先检查磁盘与终端保护
●防内部复制:重点看透明加密、权限与外设策略
●防外发扩散:还需内容识别、审批与受控外发
这条路径的重点,是先让责任、对象和流程清楚,再让技术策略跟随业务运行。不要一开始就追求“全部拦截”,也不要把正常业务需求逼到不可见的绕行通道。
三、企业可以先做的三件事
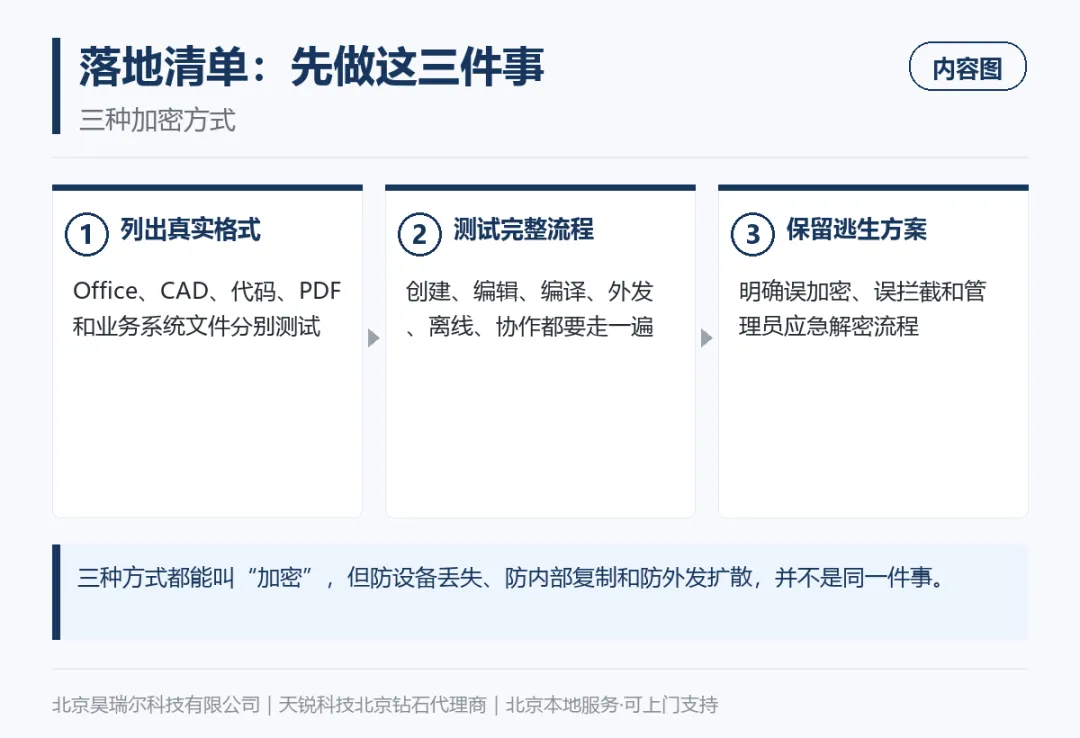
●列出真实格式:Office、CAD、代码、PDF和业务系统文件分别测试。
●测试完整流程:创建、编辑、编译、外发、离线、协作都要走一遍。
●保留逃生方案:明确误加密、误拦截和管理员应急解密流程。
四、产品与服务怎么结合
●天锐公开资料包含驱动层透明加密及多种加密方式。
●绿盾公开资料提到Office、WPS、CAD、研发IDE等适配场景。
●不要把“兼容”理解为无需测试,建议用本企业软件版本做POC。
●外发次数、有效期等能力以实际版本和模块为准。
一句话总结
三种方式都能叫“加密”,但防设备丢失、防内部复制和防外发扩散,并不是同一件事。
💬 评论话题:你们选型时最担心的是加密强度,还是CAD、编译器和业务软件的兼容性?
关联阅读
本系列:第2篇《数据防泄密到底在防什么》
本系列:第18篇《信创环境下选型要注意什么》
边界说明
产品功能以实际版本、所选模块、兼容清单及POC结果为准;本文不构成法律意见或效果保证。