ARTICLE · 1374918
注入系•第03篇 一个模板标签,把命令跑上服务器 SSTI三段式
Web安全 · SSTI · 模板注入 · 命令执行
SSTI三段式:攻击原理 / 防守检测 / 出事应急
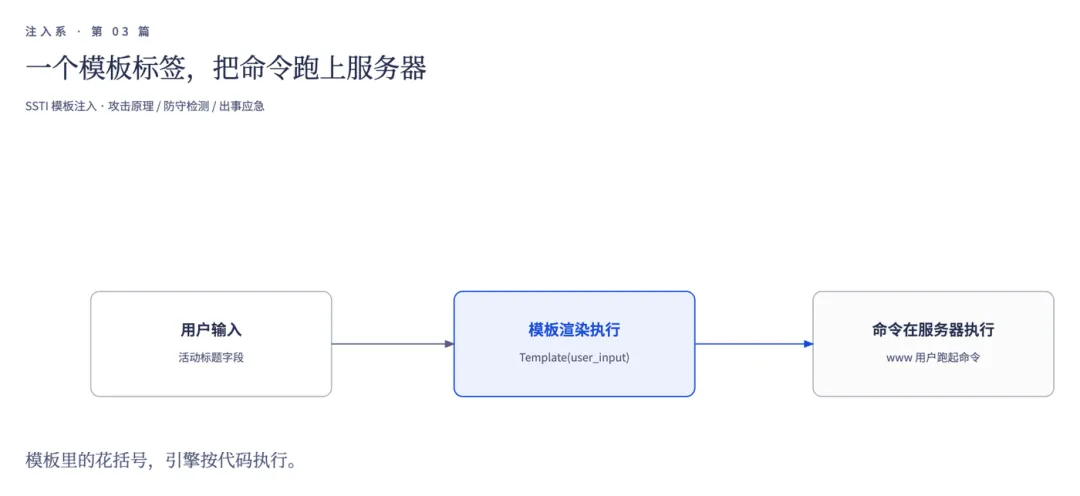
图注:注入系第 03 篇|花括号进了模板就是代码不是文本,焦点在「模板渲染执行」
凌晨一点,值班手机响了:客户营销活动页加载异常。值班同学在服务器上顺手跑了个 id,发现 www 用户正在执行命令——可这个点没人部署过定时任务。排查半小时才发现,营销页的「活动标题」被用户输入直接塞进了模板渲染:有人在标题栏里填了一段模板语法,页面一渲染,命令就跑了。
问题出在渲染方式。模板引擎的本职是把数据和模板拼成页面,正确用法是变量传递:模板里留好坑,渲染时把数据填进去。但如果开发图省事,把用户输入整串塞给 Template() 当模板体编译,里面的花括号就不再是文本,而是引擎要执行的代码。
本文所有示例仅用于授权测试环境与防守规则验证,请勿用于未授权系统。
CHAPTER 01
攻击原理:花括号进了模板就是代码
先把两种写法摆在一起看,SSTI 的全部原理就在这几行里:
# 两种渲染方式:数据与代码的分界线
❌ Template(user_input).render() # 输入被当模板体编译 → 花括号按代码执行
✅ Template("标题:{{ title }}").render(title=user_input) # 变量传递 → 输入永远只是文本
关键在 ❌ 这一行。引擎不区分「你要展示的数据」和「你要它执行的逻辑」,本该原样显示的输入被编译成了模板语句。同一个接口,写法不同,结果天差地别。
它不是只有一种打法。各引擎语法不同,知识库把多引擎 payload 按「触发条件与危害」分成下面几类:
知识库把利用过程拆成六步。下面这些都是知识库里的真实条目,按序号排下来就是一条完整的 SSTI 利用链:
# 一条完整的 SSTI 利用链(与配图六步逐条对应)
① 找渲染点 # 用户输入直接进 Template / 视图名 / 报表标题
② 探测注入 # {{7*7}} 回显 49;${7*7}、#{7*7}、{$smarty.version} 同理
③ 识别引擎 # Jinja2 / Smarty / Pug 语法与报错差异各不相同
④ 信息收集 # {{config}}、{{''.__class__.__mro__}} 摸清运行时
⑤ 构造继承链 # __subclasses__ 定位可用类,沿 MRO 一层层往上翻
⑥ 命令执行 # os.popen('id').read() 回显,渲染即执行
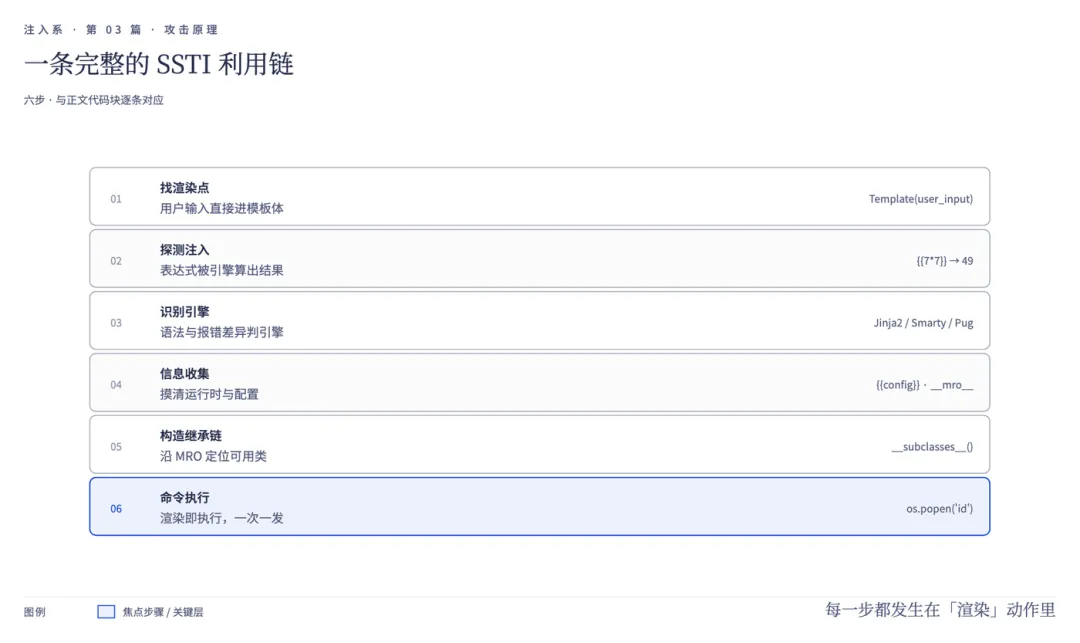
图注:六步 SSTI 利用链,与上方代码块逐条对应,⑥ 渲染即执行
这六行里最值得记住的是 ② 和 ⑥。② 是分水岭:输入原样回显,就只是回显问题;回显 49 才说明引擎真的把表达式算了——从这里起,性质变成代码执行。⑥ 最要命:SSTI 不需要上传文件、不需要拿后台,一次渲染就是一次执行,模板里填什么,服务器就跑什么。知识库里 Jinja2 的继承链写法、Smarty 的 {system("id")}、Pug 里取 process 对象的结构都列了,本文只保留探测与演示级的短串。
拿到命令执行后,再一步就是反弹 shell,手法通用,此处不展开。防守侧只需记住一件事:这条链的每一步都发生在「渲染」这个动作里,拦截点也必须落在渲染之前。
还有一条隐蔽入口值得单独说:报表导出、邮件模板、PDF 生成,开发常把用户填的「报表标题」「收件人称呼」直接嵌进模板文件再渲染。WAF 盯着接口参数,渲染点却藏在服务端模板里——营销页和报表导出,是甲方环境里最常漏的一块。
从「填一个标题」到「命令跑上服务器」,中间只隔一次错误拼接。知道对方怎么打,才知道下面三层该堵在哪。
CHAPTER 02
防守怎么检测:输入只当数据,渲染拉进沙箱
防守分三层:代码层根治、流量层监测、研判层分级,缺一层都会漏。
代码层根治手段就一句话:变量传递,不拼接。这是知识库「防御措施」段反复强调的根治方向,各语言写法不同但方向一致:
# 代码层根治:变量传递 + 沙箱(示意)
Python : Jinja2 SandboxedEnvironment # 沙箱环境拦属性逃逸
通用 : 模板留变量坑,render(title=user_input) # 禁止 Template(user_input)
通用 : 限制模板功能 # 按引擎关闭 extend / include 等高危能力
审计时按控制缺口狩猎的思路走:白盒 grep 所有 Template(、render(、processTemplate 调用,逐个确认输入走的是变量不是模板体;黑盒在营销标题、报表名称这些字段塞一个 {{7*7}} 探针验证,回显 49 就是控制缺口。命中「直接拼接」的,一律进整改清单。
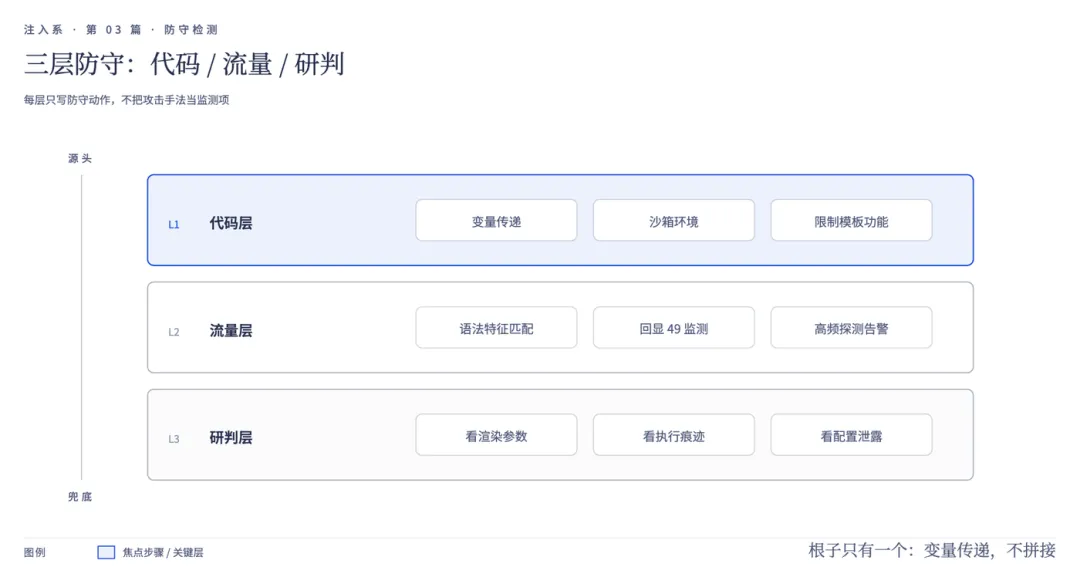
图注:三层防守——代码层变量传递加沙箱、流量层看特征与回显、研判层分级,代码层是唯一根治层
流量层入向把特征写进 WAF 和日志:
# SSTI 入向特征 + 行为异常(监测基线,正则示意)
\{\{.*\}\} | \$\{.*\} | <%.*%> | \{#.*#\}
# 回显特征:入参 {{7*7}},响应里多出 49;入参 ${7*7} 同理
# 行为特征:同 IP 高频改写同字段试语法;响应冒出 config、mro 字样
回显 49 这条最灵。语法特征可能被编码变形绕过——知识库里那套字符串拼接、|attr、Unicode 编码的变体看着花——但「输入算术表达式、响应多出运算结果」是引擎替用户执行代码的铁证,编码变体绕不掉它。
流量层看见告警,动手也分先后。规则级阻断命中特征就做,源头级阻断等研判确认,区别还是误伤面:
# 发现即阻断:SSTI 两级规则 + 本系关键点(命中即做)
① 规则级: WAF 虚拟补丁拦模板语法特征 {{.*}} / ${.*} / <%.*%> # 误伤面小,可回滚
② 源头级: 封来源 IP # 研判确认后执行,防误伤办公出口
③ 关键点: 先停渲染服务 / 熔断沙箱 # 渲染执行是即时的,先断执行再慢慢研判
对 SSTI 来说第 ③ 步是它区别于其他注入的关键:渲染执行是即时的,每放进来一个请求,引擎就真的跑一次。确认出现利用成功迹象后,第一动作不是慢慢研判,是先停渲染服务、熔断沙箱,把「执行」这个动作掐死,再回头看日志。
研判层的五步初判,决定源头封禁要做到什么程度:看哪个渲染参数被改写过、值里有没有模板语法;看响应里有没有 49 这类运算回显或 config 泄露;看同一时间窗主机上有没有命令执行痕迹;看引擎类型与沙箱开关状态;最后才定处置——只是探测就加临时规则观察,出现运算回显或命令执行,立即停渲染服务并转入应急。
CHAPTER 03
出事怎么应急:先停服务,再谈研判
确认发生 SSTI 命令执行,按「止血—取证—排查—上报」四步走。最容易犯的错,是忙着改代码,忘了服务器可能已经被人落了东西。
止血:先把涉事渲染接口下线、停掉模板服务,WAF 加虚拟补丁拦模板语法特征。原始请求和渲染日志别删,它们是证据。
取证:按证据纪律留两段东西——可复现的 HTTP 流量原貌,和能观察到的副作用。拉渲染日志按告警时间窗,还原攻击者试过的每一段表达式;再调主机审计日志,看渲染进程名下有没有 id、cat 这类命令被执行过。
排查:评估影响面。渲染进程是 www 用户,就查它名下的落盘后门、计划任务、启动项;引擎配置里的 SECRET_KEY、数据库口令、AK/SK,凡是能通过模板读到的就一律轮转,别赌「他只看了个 config」。
上报与加固:补变量传递改造,把模板引擎挪进沙箱并限制功能。涉及个人信息泄露的,按《网络安全法》《个人信息保护法》和等保要求走上报流程。护网期间发现的,第一时间报指挥部,别自己闷头修。
🛡️ 应急 Checklist(出事照着打勾)
□ 涉事渲染接口已下线 / 模板服务已停,虚拟补丁已加
□ 原始请求与渲染日志已留存未删除
□ 主机命令执行痕迹已归档(进程审计 / 计划任务)
□ 已确认可读范围,SECRET_KEY / 凭据已全量轮转
□ 变量传递改造完成、沙箱已启用、合规上报已走
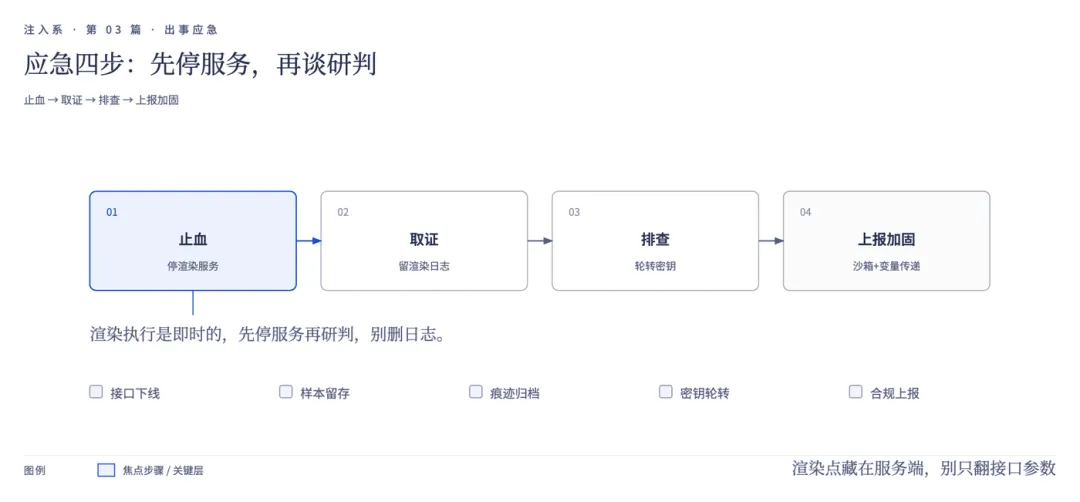
图注:应急四步 + 五项 Checklist,止血节点标注「先停渲染服务」
CHAPTER 04
写在最后
SSTI 不是新漏洞,它是拼接式渲染里埋着的雷。模板引擎按规矩执行花括号,错的是我们把用户输入递到了模板的位置。变量传递改造做了、沙箱开了,那套继承链和绕过字典基本失效;没做,WAF 拦得住这次的 payload,拦不住下一次变形。
今天回去干一件具体的事:把你们所有 Template(user_input) 式的渲染点找出来——营销页标题、报表导出、邮件模板——逐个改成变量传递,再确认模板引擎开着沙箱。
觉得有用就转给做营销页和报表导出的同事——模板里的花括号是代码,不是文本,值得全团队记住。
end
不想错过文章内容?读完请点一下“在看 ”,加个“关注”,您的支持是我创作的动力
期待您的一键三连支持(点赞、在看、分享~)