ARTICLE · 1035878
医疗器械软件风险管理方法
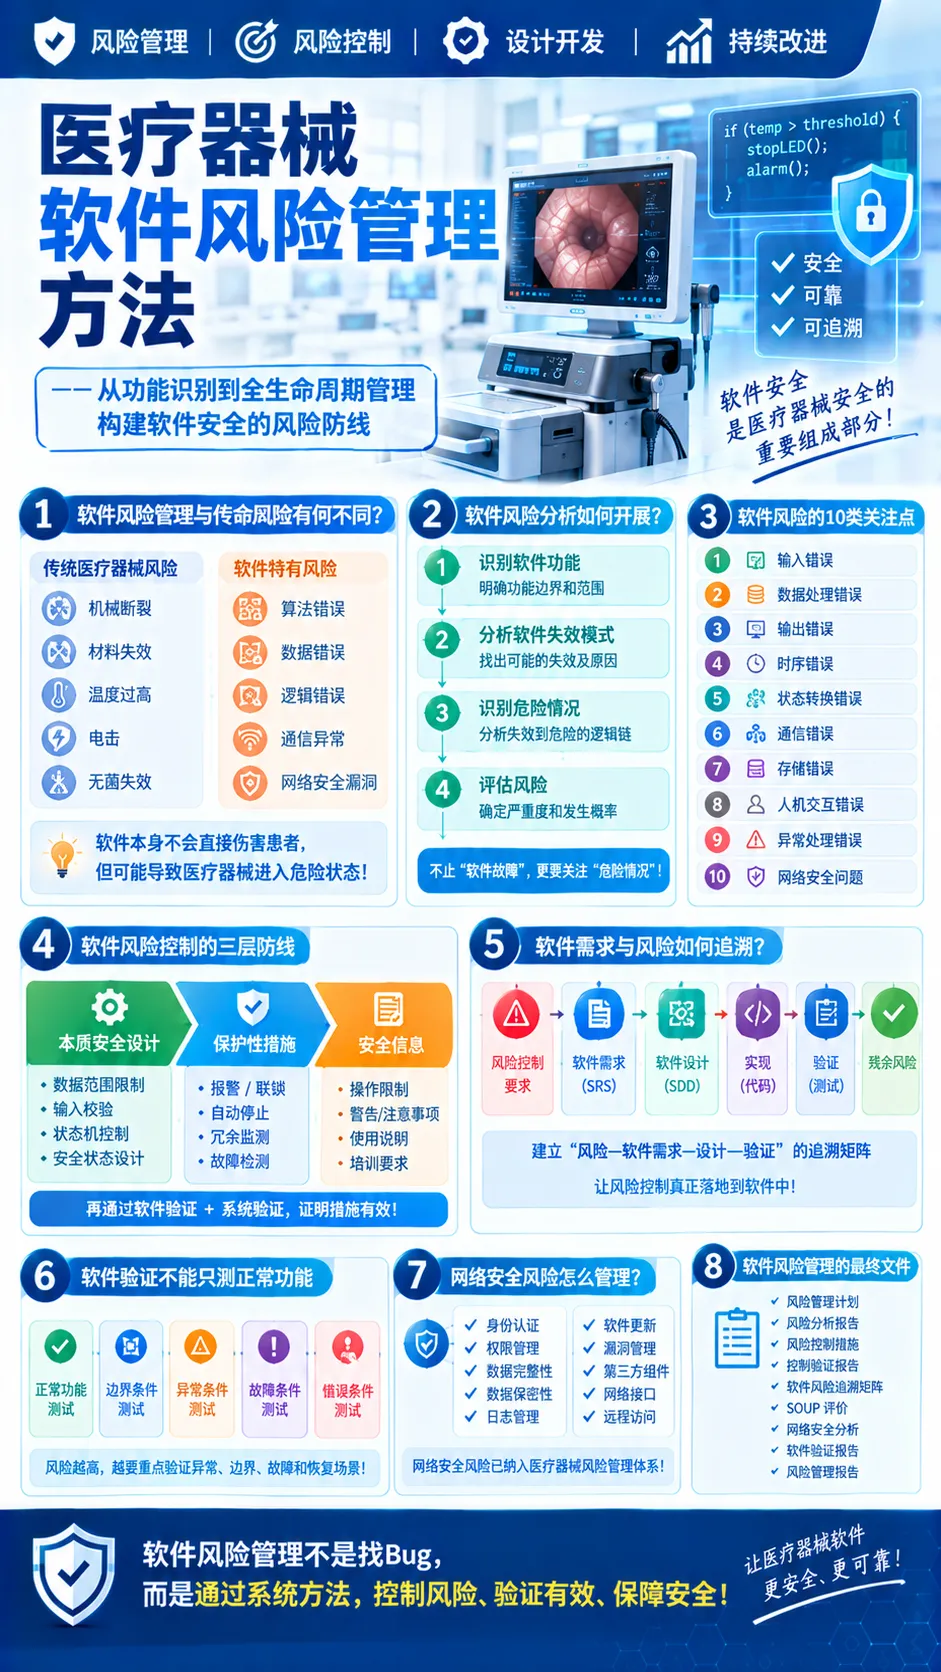
医疗器械软件风险管理方法
随着医疗器械越来越软件化,很多产品的核心风险已经不再只是“机械结构会不会坏”,而是:
软件算错了怎么办?
软件控制逻辑错误怎么办?
数据传错了怎么办?
报警没有触发怎么办?
软件升级后原来的功能失效怎么办?
网络攻击导致设备进入危险状态怎么办?
因此,医疗器械软件的风险管理不能简单理解为“做一张软件FMEA”。
真正成熟的软件风险管理应该做到:软件功能 → 软件失效 → 危险情况 → 伤害 → 风险控制 → 软件需求 → 软件设计 → 软件验证 → 残余风险形成完整的可追溯链。
ISO 14971:2019明确适用于包含软件的医疗器械,并要求对整个医疗器械生命周期进行风险管理;IEC62304:2006+A1:2015则规定了医疗器械软件生命周期过程,两者结合构成医疗器械软件风险管理的重要基础。
01
医疗器械软件风险管理和普通产品
有什么不同?
传统医疗器械风险可能更多来自:
结构断裂;
材料失效;
温度过高;
电击;
机械损伤;
无菌失效。
而软件可能出现:
算法错误;
软件逻辑错误;
数据错误;
接口错误;
参数错误;
状态转换错误;
时序错误;
异常处理错误;
人机交互错误;
数据存储错误;
网络安全漏洞。
最关键的问题是:软件本身通常不会直接“伤害患者”,但软件错误可能导致医疗器械进入危险状态。
例如:
电子内窥镜图像处理器软件发生错误。
软件本身并没有直接损伤患者,但是可能导致:图像冻结 → 医生误认为图像实时更新 → 继续操作 → 错误损伤组织。
因此软件风险分析不能只写“软件崩溃”,而必须继续向下分析:软件失效 → 危险情况 → 可能伤害。
02
软件风险管理首先要建立“软件功能清单”
软件风险管理第一步不是直接做FMEA。
建议先把软件功能拆出来。
例如电子内窥镜图像处理器:
然后进一步问:每一个功能失效,会不会导致危险情况?
03
不要只分析“软件故障”
要分析“危险情况”
这是软件风险管理最核心的思维方式之一。
例如:
软件功能
实时图像显示。
软件失效
图像冻结。
如果到这里就结束“图像冻结”,风险分析是不完整的。应该继续:
软件失效
↓
图像停止更新
↓
医生没有意识到图像已经冻结
↓
继续进行器械操作
↓
无法及时识别组织位置
↓
可能导致组织损伤
↓
患者发生伤害
这才形成完整的风险链。
因此建议风险分析采用软件失效模式 → 危险情况 → 伤害
而不是,软件Bug → 风险
04
软件风险分析可以重点关注这10类问题
实际项目中,可以建立软件风险分析检查表。
① 输入错误
例如:
传感器数据异常;
摄像头数据错误;
用户输入错误;
外部设备输入异常。
② 数据处理错误
例如:
数据计算错误;
算法异常;
数据溢出;
单位转换错误。
③ 输出错误
例如:
显示错误;
控制信号错误;
报警错误。
④ 时序错误
例如:软件没有按照规定顺序执行动作。
⑤ 状态转换错误
例如:设备处于异常状态,却进入正常工作状态。
⑥ 通信错误
例如:
数据丢失;
数据延迟;
数据重复;
数据错配。
⑦ 存储错误
例如:
数据损坏;
数据丢失;
历史数据调用错误。
⑧ 人机交互错误
例如:用户点击了错误按钮,软件没有有效防止错误操作。
⑨ 异常处理错误
例如:传感器失效后,软件没有进入安全状态。
⑩ 网络安全问题
例如:
未授权访问;
恶意代码;
数据篡改;
拒绝服务;
漏洞利用。
网络安全风险已经成为医疗器械软件风险管理的重要组成部分。FDA目前的医疗器械网络安全指导也强调将网络安全纳入设备设计、标签和上市前文件,并覆盖产品全生命周期。
05
软件风险管理最重要的一个工具
SOUP分析
医疗器械软件经常不是从零开始开发。
可能使用:
操作系统;
开源代码;
第三方SDK;
第三方算法库;
驱动程序;
数据库;
通信组件。
这些通常需要按照企业的软件生命周期和风险管理程序进行识别和评价。
例如:使用第三方图像处理SDK,需要考虑:
SDK功能是什么?
哪些功能影响安全?
是否存在已知缺陷?
版本是什么?
是否经过验证?
出现异常怎么办?
是否存在替代方案?
关键不是“第三方软件有风险,所以不能用。”而是,识别其可能造成的危险,并建立适当的控制措施。
06
软件风险控制不能只靠“测试”
这是医疗器械软件开发中非常容易出现的问题。
例如发现,软件异常可能导致设备输出错误。
企业的解决方案“增加软件测试。”但问题是,测试本身并不是最完整的风险控制措施。更合理的思路应该是:
第一层:设计控制
例如:
数据范围限制;
输入参数校验;
状态机控制;
异常状态锁定;
安全状态设计;
权限控制。
第二层:保护措施
例如:
报警;
联锁;
自动停止;
冗余监测;
故障检测。
第三层:安全信息
例如:
操作限制;
警告;
注意事项;
故障处理要求。
然后再通过软件验证 + 系统验证,证明这些控制措施有效。
07
风险控制措施必须进入软件需求
这是软件风险管理和设计开发真正连接起来的地方。
例如
风险分析发现:温度过高可能导致组织损伤。
采取控制:软件检测温度,当温度达到阈值时停止LED输出。
那么不能只写在风险分析表里。
应该转化为软件需求:
SWR-001:软件应持续监测温度传感器输入。
SWR-002:当检测温度达到规定阈值时,软件应停止LED输出。
SWR-003:软件进入超温状态后,应向操作者提供明确报警。
然后继续形成:
风险控制要求
↓
软件需求
↓
软件设计
↓
软件实现
↓
单元/集成验证
↓
系统验证
这样才能真正形成风险控制的可追溯性。
08
建立“风险—软件需求—验证”的追溯矩阵
建议医疗器械软件项目至少建立这样一张表:
这张表非常重要。因为审核人员最容易问:这个风险控制措施最终落实在哪里?
你可以直接回答:风险R001 → 软件需求SWR-001 → 软件设计模块 → 验证报告XXX,这就是完整的设计追溯。
09
软件验证不能只测“正常功能”
风险导向的软件验证应该重点测试:
正常条件
例如:正常输入是否得到正确输出?
边界条件
例如:输入达到最大值时软件是否正常?
异常条件
例如:传感器断开怎么办?
故障条件
例如:通信中断怎么办?
错误操作
例如:用户连续快速点击怎么办?
数据异常
例如:输入数据损坏怎么办?
恢复条件
例如:软件崩溃后重新启动是否进入安全状态?因此,软件测试用例应该与风险分析关联。
风险越高,越应该重点验证相关功能和异常状态。
10
软件风险管理中一个非常重要的问题
概率怎么评估?
软件风险经常遇到一个难题,软件Bug没有历史数据,发生概率怎么算?这和传统机械产品不同。不要简单地“没有历史数据,所以P=1。”也不要,“测试没有发现问题,所以P很低。”
更合理的方法是基于:
软件架构;
故障模式;
设计复杂度;
已知缺陷;
测试覆盖;
异常处理;
使用环境;
历史数据;
第三方组件数据;
验证结果;
综合判断。
尤其要注意:软件缺陷发生概率 ≠ 危险情况发生概率 ≠ 伤害发生概率。
例如:
软件存在一个Bug,但是,Bug发生 → 设备进入危险状态的概率和危险状态 → 患者受到伤害的概率,可能完全不同。因此风险分析时一定要把事件链拆开。
11
软件网络安全风险怎么纳入风险管理?
现在医疗器械软件不能只考虑“功能安全”,还要考虑Security → Safety
例如黑客修改设备参数。
可能产生:
未授权访问
↓
修改治疗参数
↓
输出错误
↓
危险情况
↓
患者伤害
所以网络安全风险需要与产品安全风险建立关联。
建议至少考虑:
身份认证;
权限管理;
数据完整性;
数据保密性;
日志;
软件更新;
漏洞管理;
第三方组件;
网络接口;
远程访问;
恶意攻击;
拒绝服务。
FDA 2026年最终版网络安全指导进一步强调网络安全风险管理、设备设计、标签以及上市前提交资料之间的联系。
12
软件风险管理与IEC 62304怎么结合?
可以把两者理解为:ISO 14971解决“产品有哪些风险、如何控制风险”;IEC 62304解决“软件生命周期应该如何开发和维护”。
IEC 62304:2006+A1:2015规定了医疗器械软件生命周期过程,适用于作为医疗器械的软件,以及作为最终医疗器械组成部分或嵌入式软件。因此实际项目中建议建立这样的关系:
ISO 14971
↓
识别软件相关危险
↓
风险评价
↓
确定风险控制措施
↓
IEC 62304软件生命周期
↓
软件开发计划
↓
软件需求分析
↓
软件架构设计
↓
详细设计
↓
编码
↓
软件单元验证
↓
集成测试
↓
系统测试
↓
软件发布
↓
维护
↓
风险管理持续更新
另外,IEC/TR 80002-1专门提供了将ISO 14971应用于医疗器械软件的指导,并强调软件工程人员与风险管理人员之间的协同。
13
软件风险管理最终要形成哪些文件?
建议建立一个完整的软件风险管理文件包:
最终形成:风险 → 控制 → 需求 → 设计 → 实现 → 验证 → 残余风险完整闭环。
14
软件风险管理最常见的8个错误
01|只做软件FMEA
软件风险不应该只靠FMEA。
还应结合:
功能分析;
故障分析;
危险情况分析;
状态分析;
数据流分析;
网络安全分析。
02|只分析“软件崩溃”
真正需要分析的是:软件失效最终是否可能导致危险情况和伤害。
03|风险控制没有进入软件需求
这是非常典型的问题。风险表写了“增加软件保护”,但软件需求里找不到。
04|软件需求和风险没有追溯
应该做到:Risk ID → SW Requirement → Design → Test Case → Test Result。
05|只验证正常功能
高风险软件尤其需要验证:异常、边界、故障、恢复、错误操作。
06|忽略第三方软件
SDK、操作系统、驱动、开源组件都可能影响产品风险。
07|忽略网络安全
网络连接、USB、Wi-Fi、蓝牙、以太网、远程升级等都可能引入新的风险。
08|软件修改后没有重新评价风险
软件升级不能只看“代码改了哪些地方?”,还要问这次修改影响哪些风险?
因此软件变更管理应该形成:软件变更 → 影响分析 → 风险评价 → 回归测试 → 风险管理更新 → 发布。
15
软件风险管理真正的核心
医疗器械软件风险管理不是找Bug,也不是做软件测试。更不是,写一份软件风险分析报告。
真正完整的软件风险管理应该是:
软件功能识别
↓
软件失效分析
↓
危险情况识别
↓
伤害分析
↓
风险估计
↓
风险控制
↓
风险控制转化为软件需求
↓
软件设计实现
↓
验证风险控制措施
↓
残余风险评价
↓
软件变更持续评价
↓
上市后风险监测
最终形成:ISO 14971风险管理 + IEC 62304软件生命周期 + 网络安全风险管理 + 软件验证确认四者相互关联的完整体系。
对于医疗器械研发团队来说,最值得建立的一张表其实不是单纯的“软件Bug清单”,而是,风险ID → 危险情况 → 伤害 → 风险控制 → 软件需求 → 软件设计 → 验证用例 → 验证结果 → 残余风险
只要这条链能够做到完整、可追溯、可验证,软件风险管理才真正从“写文件”变成了“控制产品风险”。

如果这篇文章对你有帮助:
👍 欢迎点赞支持;⭐ 建议收藏;
🔄 欢迎转发给研发、质量、法规、人因工程及项目管理团队。