ARTICLE · 1075959
安全治理运营机制落地实战:议题模板、决策记录和行动回读
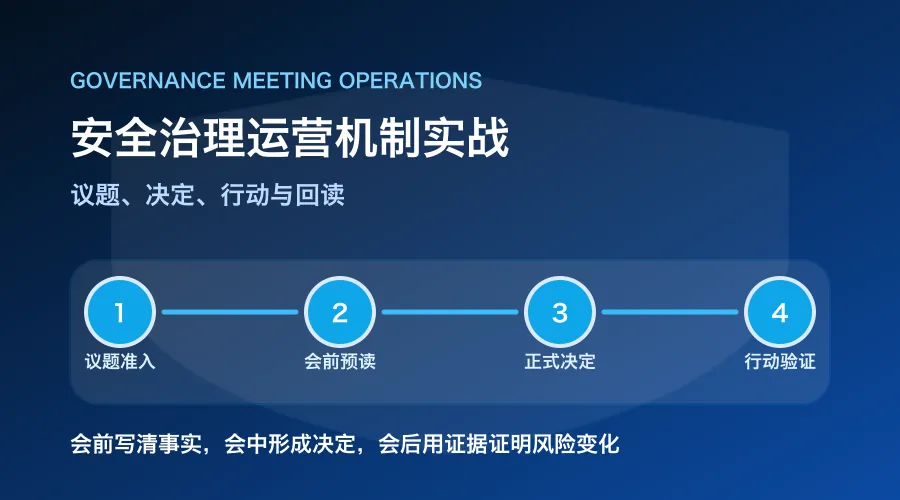
不再靠会议秘书手工追问,用四张模板把议题、决定、行动和验证连起来
本篇给出一套最小模板。核心原则是:会前把事实写清,会中只做有权限的决定,会后由系统跟踪动作和验证。
一、实施前先准备四个基础条件
如果风险对象和 Owner 还在多个表格里对不上,应先修数据,不要用会议弥补底座缺口。
二、一张议题卡至少收齐十二个字段
标题不要写“漏洞进展”或“账号问题”,应写成“是否在本周窗口隔离公网高危服务”这类可决定的问题。
三、议题进入会议前做五项准入检查
- 事实是否完整:
对象、影响、证据和数据时点能否复核。 - 问题是否可决定:
是否明确需要批准、选择或协调什么。 - 权限是否匹配:
参会人能否承担决定及其后果。 - 方案是否可比较:
至少说明成本、时限和剩余风险。 - 时效是否明确:
延迟决定会产生什么业务或合规后果。
不满足事实要求的退回补充;只需执行的直接派单;超过权限的升级;重复议题合并到原记录,不新建一条历史。
四、会前预读控制在一页并提前一天发送
预读只保留六块:待决问题、业务影响、事实变化、方案对比、建议结论、所需权限。附件可以很长,但正文必须让批准人在三分钟内理解“为什么现在决定”。
会议开始前锁定预读版本;临时出现的新事实应明确标记,不能静默覆盖。关键参与人未阅读或核心证据失效时,主持人有权延期。
五、用 45 分钟时间盒完成一次周会
未形成决定的议题必须选择“补充事实、升级权限、等待依赖或取消”,不能以“下次再议”结束。
六、决策记录用十个字段固化结果
决定被修改时创建新版本并关联原决定;口头同意可以先记录,但必须在约定时限内补齐正式批准。
七、行动卡用八个字段避免任务失真
每条行动至少包含 action_id、decision_id、动作类型、目标对象、Owner、完成期限、验收证据、升级规则。一个决定涉及多个团队时应拆成多条行动,但共同关联同一决定。
任务描述要写结果,不写过程。例如“关闭公网入口并证明外网不可达”比“检查安全组”更适合验收。
八、七种状态覆盖完整行动生命周期
待接受 → 执行中 → 阻塞 → 待验证 → 已关闭是主路径;确需偏离时进入 已例外,不再需要时进入 已取消。阻塞必须填写原因、依赖方和预计解除时间,已关闭必须关联验证记录。
工单状态变化后自动回写议题和决定。只关闭工单、不更新风险与例外,会让下一次会议继续使用旧结论。
九、验证分三层,不能由执行人一句话关闭
执行人提交证据,控制 Owner 确认技术结果,风险或业务 Owner 确认剩余风险。重大事项可由审计抽样复核。
十、五类情况自动升级,不等下次开会
高风险超过 SLA、任务连续阻塞、核心证据失效、例外临近到期、业务影响突破容忍度时,系统应提高会议层级、通知批准人并生成升级记录。升级后仍保留原 Owner,不能把责任转给委员会。
十一、把六个系统动作自动串起来
工作台创建议题,证据库提供事实,会议记录生成决定,工单系统接收行动,验证工具回传结果,风险台账更新剩余风险。系统间至少传递稳定 ID、状态、时间、责任和证据链接。
第一版不必重建审批和工单系统,只需打通创建、状态回写、到期提醒、证据关联和关闭同步。
十二、用六个指标运行这套模板
持续观察议题退回率、会前预读完成率、一次决策率、行动按期率、验证退回率和状态回读延迟。退回率高说明议题模板或数据质量有问题;回读延迟高说明系统集成仍靠人工。
十三、用十项清单验收落地结果
十四、下一篇预告
本篇把治理会议固化为可执行模板。下一篇继续解决“怎样向管理层讲清风险”:安全治理管理报告:如何把技术指标转成业务风险语言,重点讲如何把漏洞、告警和控制数据转成业务影响、趋势判断和待决事项。
参考来源
NIST CSF 2.0 Implementation Examples NIST IR 8286 Rev. 1 NIST IR 8286A Rev. 1 NIST IR 8286C Rev. 1 国家互联网信息办公室 工业和信息化部