ARTICLE · 1136486
勒索软件攻击者将AI编码助手用作攻击通道,入侵企业网络
一名勒索软件团伙附属攻击者将AI编码助手改造为企业网络内部的攻击通道。这名攻击者网名为Azazel,与Gentlemen勒索软件团伙合作,攻击过程中结合使用了窃取的开发凭证、远程命令执行和数据窃取等手段。
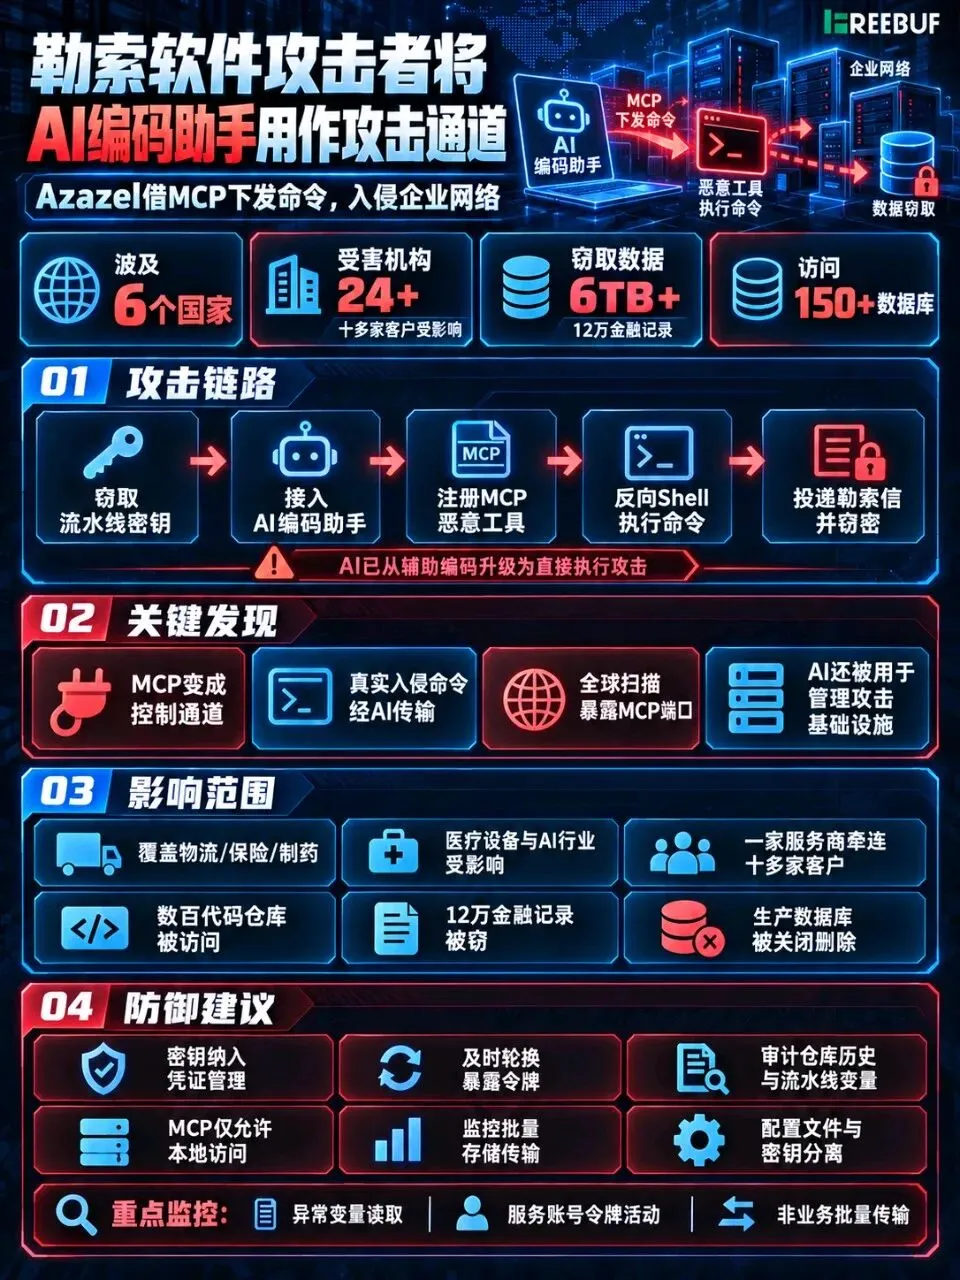
本次攻击活动波及6个国家的24家以上机构,覆盖物流、保险、制药、医疗设备和AI等行业。大多数入侵中,攻击者首先窃取软件构建流水线中的密钥实现初始访问,另有一起攻击则利用了某AI医学影像服务的漏洞。
CloudSEK研究人员在发现一个暴露目录和配置错误的存储基础设施后,识别出了这起攻击活动。CloudSEK在向Cyber Security News(CSN)共享的报告中指出,调查发现攻击者正在实施活跃的数据窃取行为,部署了专用攻击脚本,还运营着独立的勒索业务。
这份报告发布于2026年10月5日,结果显示AI在攻击中的角色已经从辅助编写恶意代码,升级为直接参与攻击执行。此前业界已有AI辅助勒索软件入侵的相关报道,但CloudSEK本次调查记录的是一起全新的独立攻击活动,攻击者使用了专属的基础设施。
Part01
攻击者注册MCP恶意工具
将AI助手变为攻击通道
Azazel通过MCP(Model Context Protocol,模型上下文协议),将支持远程命令执行的反向shell监听器注册为AI编码助手内的一款工具。该协议可实现AI助手与外部工具的连接,攻击者因此可以直接通过AI助手接口指挥攻击活动。
最明确的证据来自一份勒索信投递验证脚本。该脚本调用MCP命令执行功能,配合固定认证令牌检测6台内部主机,确认勒索信息已经投递到受害环境中的8个不同位置。这些位置包括登录提示信息、数据库配置、管理界面以及受害者的代码托管项目。这并非AI助手单纯提供命令建议:研究人员记录显示,MCP接口实际传输了真实入侵失陷网络过程中使用的指令。
其他缴获的脚本显示,攻击者针对多款工具开发并测试了这种攻击方法。日志还显示攻击者在全球范围内扫描暴露的MCP端口,这与当前攻击者广泛扫描MCP服务器、寻找可访问AI集成服务的整体趋势一致。
CloudSEK表示,目前尚未发现公开报道过这种将MCP命令执行功能用作犯罪控制通道的攻击手法。这一判断仅针对本次发现的特定技术,并不代表所有恶意利用MCP的行为都始于本次攻击活动。
存储服务器上的输出内容也符合AI助手回答备份、磁盘性能、大数据集扫描相关问题的特征。现有证据显示,攻击者不仅利用AI攻击受害企业,还通过AI管理自身的犯罪基础设施。
Part02
多数入侵始于流水线凭证泄露
针对大多数受害者,攻击者都是通过收集GitLab流水线变量和代码仓库历史中的凭证实现入侵。攻击者通过其中一个失陷的GitLab实例,甚至入侵了两家无关联的机构,这说明共享开发基础设施会导致单个访问令牌泄露的影响范围大幅扩散。
一家软件服务商遭遇入侵后,攻击者访问了150多个数据库、支付网关和数百个代码仓库,导致十多家客户企业受影响。这类风险与其他构建流水线密钥泄露事件的特征一致:暴露的凭证会成为攻击者进入关联业务系统的通道。
攻击者从另一名受害者处窃取了超过12万条金融登记记录,还关停了其生产数据库,删除了生产数据。Azazel通过自己运营的数据泄露站点发布窃取的信息,且未与Gentlemen团伙分成,私自留存了全部勒索收益。
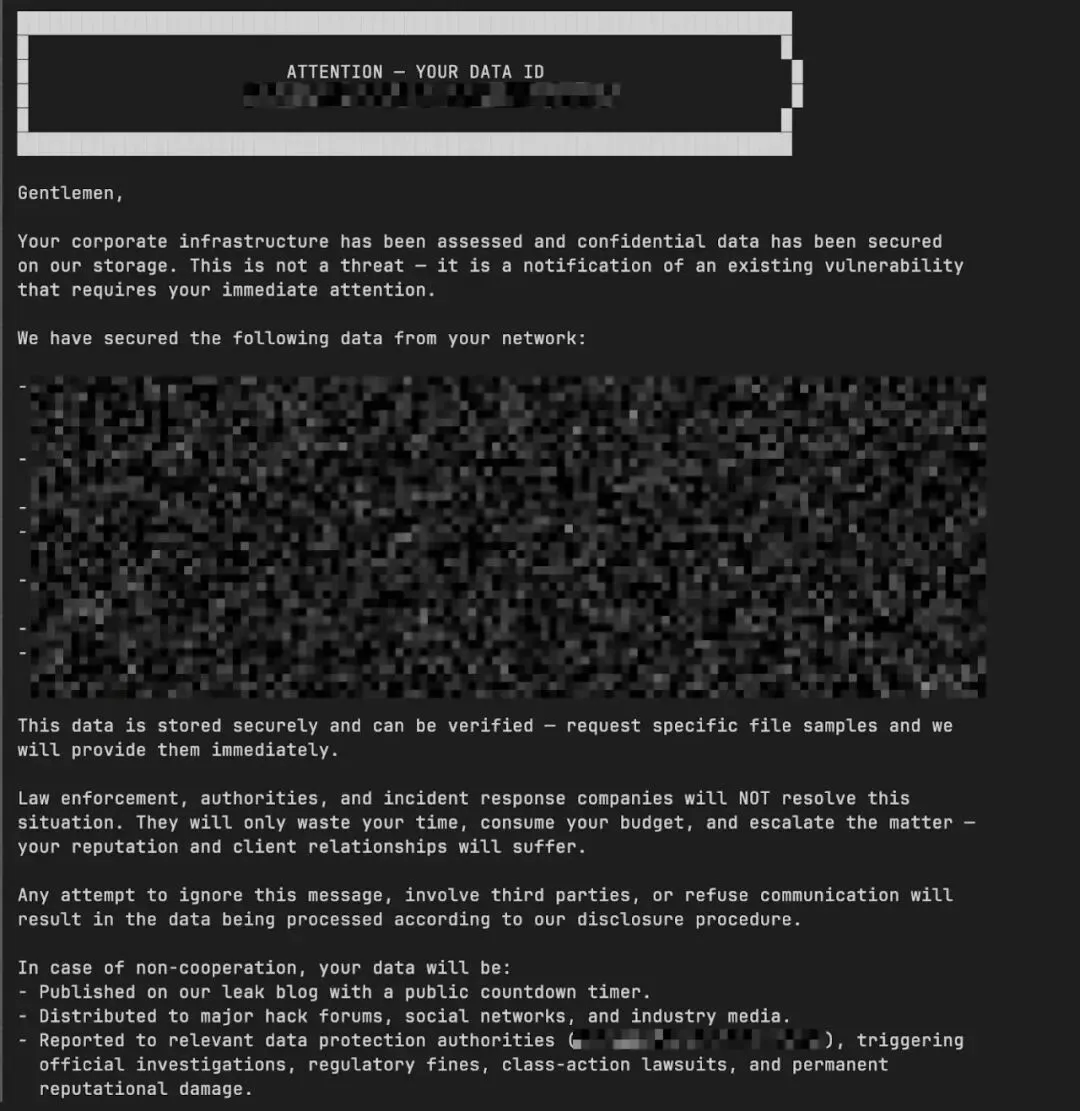
另有一起针对AI平台的独立入侵,初始入口是一个未做合法性校验的影像API——该API会自动拉取用户提交的网址内容。攻击者通过该API访问内部服务,解密存储的凭证,还从代码仓库历史中获取了一个认证绕过令牌。攻击者累计窃取数据超过6TB,直到调查开展期间,数据传输行为仍在持续。
Part03
研究人员发布防御建议
CloudSEK建议企业将流水线密钥存储在专用的凭证管理系统中,及时轮换已暴露的令牌,定期审计代码仓库历史记录。企业应限制MCP服务仅允许本地访问,记录高权限工具的执行日志,将加密密钥与配置文件分离,严格限制存储权限,同时在生产基础设施之外独立存放和测试备份。
防御人员还应重点监控三类异常行为:非授权的流水线变量读取、异常的服务账号令牌活动,以及非业务预期的批量存储传输。同时要限制数据库命令执行权限,对上传内容做实际有效性校验,不能仅依赖文件扩展名判断文件安全性。
入侵指标(IoCs):
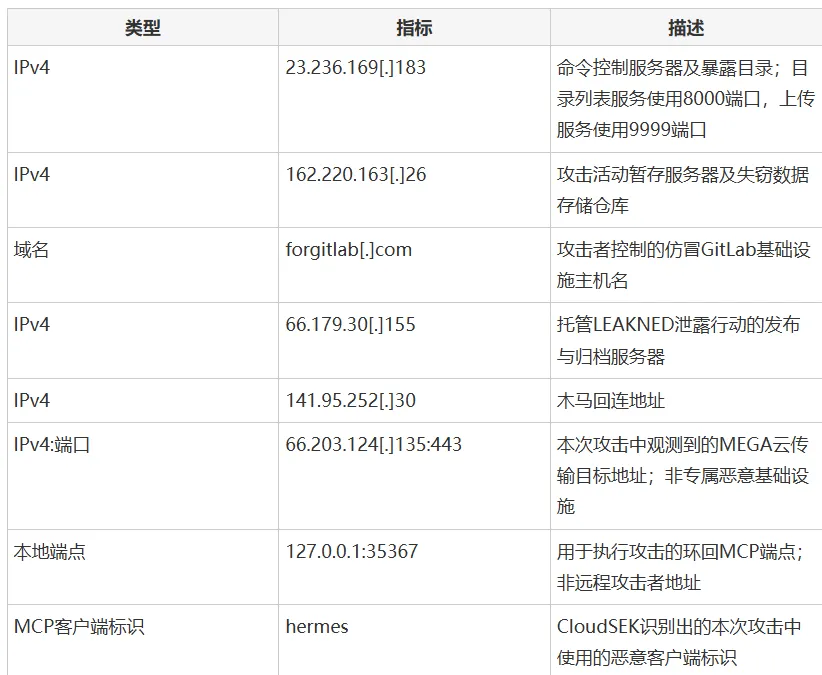
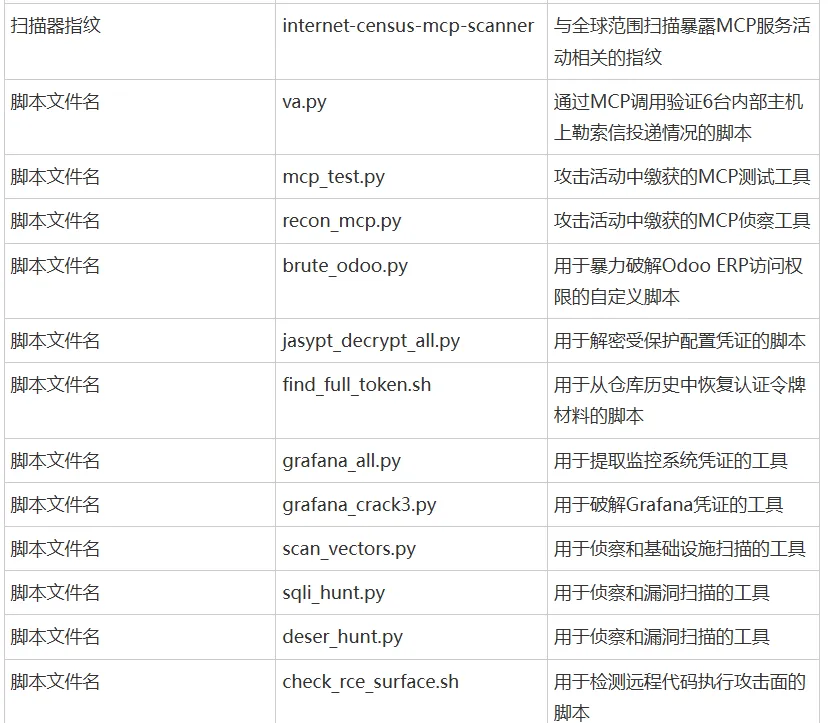
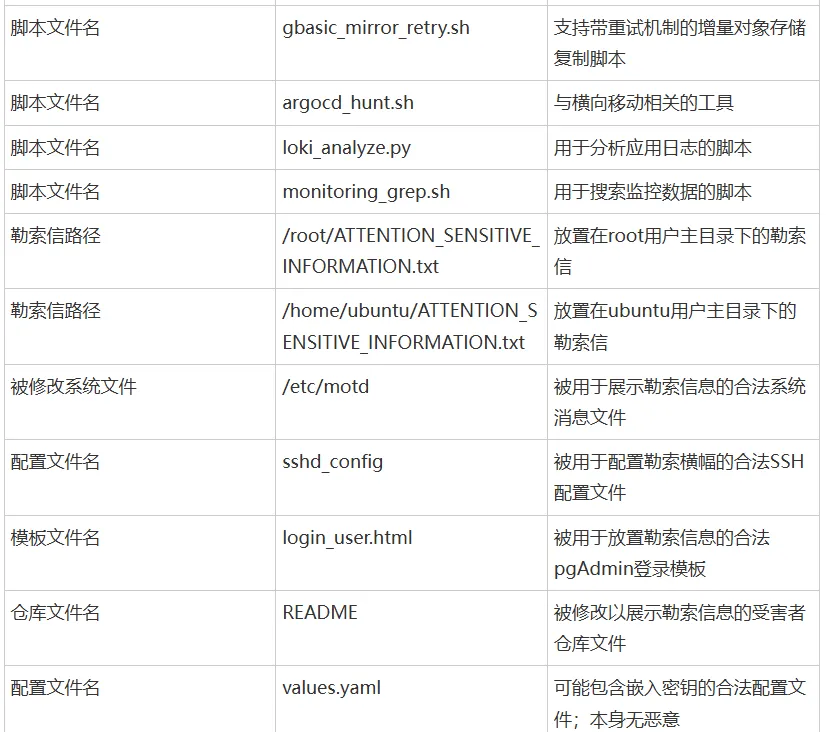
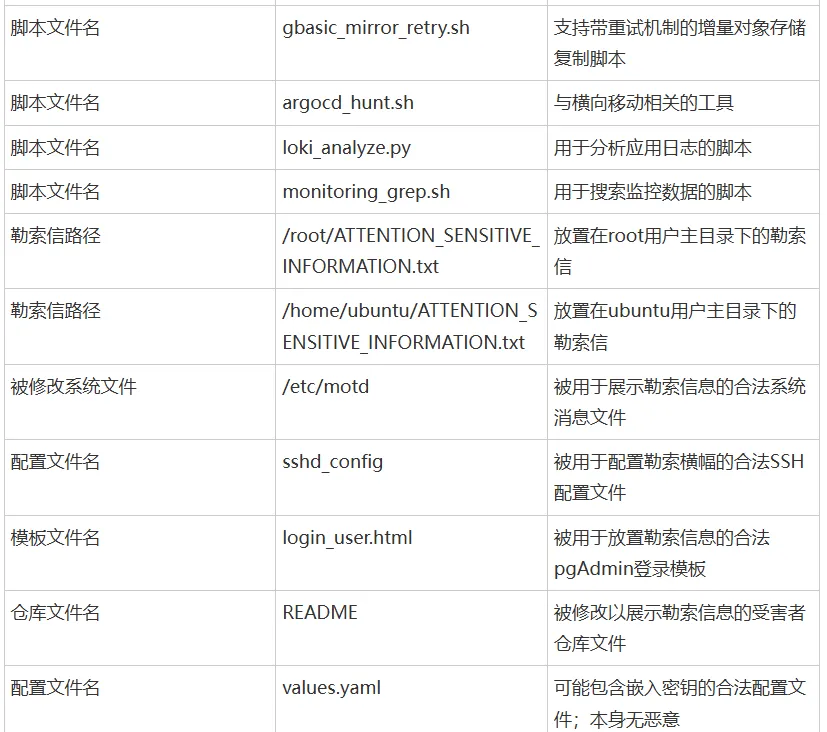
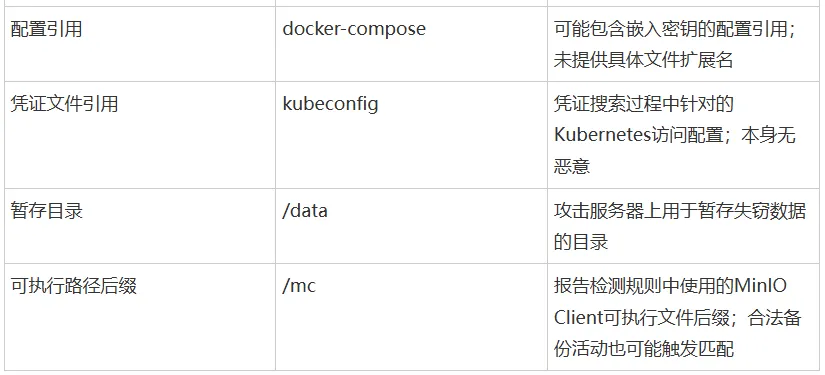
注: 所有IP地址和域名均已做去活化处理(如使用[.]替代点号),防止意外解析或自动跳转。仅可在MISP、VirusTotal或内部SIEM等受控威胁情报平台中恢复原始地址使用。
参考来源:
Ransomware Hacker Uses AI Coding Assistant as Attack Channel Against Enterprise Networks
https://cybersecuritynews.com/ransomware-hacker/
推荐阅读
电报讨论