ARTICLE · 1140856
2026最新 BurpSuite 超详细安装配置教程,零基础入门网络安全!
很多想入门网络安全的小伙伴,刚开始都会陷入迷茫:不知道从什么工具入手,看不懂专业教程,网上的安装教程老旧、步骤残缺,要么安装失败,要么配置完成无法正常使用。其实,BurpSuite 作为网络安全渗透测试的核心工具,是新手入门的最优选择,几乎所有 Web 安全学习、漏洞挖掘、渗透测试实训,都离不开它。
今天给大家带来一篇纯零基础、无套路、最新版的 BurpSuite 安装配置教程,全程无需提前掌握编程、网络知识,电脑小白也能一步到位完成安装、环境配置、基础抓包测试,帮你正式开启网络安全学习之路。
一、为什么新手一定要学 BurpSuite?
很多入门新手会疑惑,网络安全工具这么多,为什么首选 BurpSuite?简单来说,它是 Web 安全领域的 “万能工具箱”,也是行业公认的入门必备工具。
BurpSuite 是一款集成化的 Web 应用安全测试平台,能够实现流量抓包、数据包篡改、漏洞扫描、爆破测试、请求重放等核心功能。日常我们学习的 SQL 注入、XSS 跨站、接口漏洞等 Web 安全知识点,全部可以通过这款工具实操验证。
不同于其他操作复杂的安全工具,BurpSuite 可视化界面简洁、功能模块化,新手可以循序渐进学习。而且官方持续更新维护,2026 最新版本适配 Windows、Mac、Linux 全平台,同时自带私有 Java 运行环境,无需手动配置 Java 环境变量,彻底解决新手安装最大的痛点。
这里重点区分两个版本:社区版(Community Edition)免费开源,功能完全满足新手学习、日常实训;专业版功能更强,适合职业渗透测试人员,新手直接选择社区版即可,无需付费。
二、安装前准备(零基础必看)
本次教程适配 2026 最新版 BurpSuite,全程无捆绑、无破解、无盗版,全部官方正版安装步骤,安全无风险。
设备要求:普通 Windows10/11、Mac、Linux 电脑均可,无需高配置,日常办公电脑即可流畅运行; 环境要求:新版安装包内置私有 JRE 环境,无需单独下载、配置 Java,规避版本不兼容问题; 浏览器准备:推荐 Chrome、Firefox 任意一款,后续需要配置代理证书,完成抓包测试。
重点提醒:千万不要下载网盘破解版、汉化版!第三方修改版本容易携带后门、病毒,还会出现功能缺失、闪退、抓包失效等问题,新手务必从官方渠道下载安装包。
三、超详细零基础安装步骤
第一步:官方下载最新安装包
直接打开 BurpSuite 官方下载页面,选择免费社区版(Community Edition),系统会自动匹配电脑系统版本,点击下载即可。官方安装包实时更新,适配最新系统,完美兼容 2026 年各类系统补丁,从根源避免安装报错。
下载完成后,检查安装包完整性,避免下载中断导致文件损坏,这是后续安装成功的基础。
第二步:全程默认配置安装
双击打开安装程序,等待程序初始化加载,无需修改安装语言、核心参数,默认英文界面不影响基础使用,新手无需汉化; 点击下一步,默认勾选全部组件,无需手动删减,所有组件都是新手学习必备功能; 安装路径建议默认 C 盘,若 C 盘空间不足,可更换其他磁盘路径,安装路径绝对不能出现中文、空格、特殊符号,否则会导致软件闪退、启动失败; 持续点击下一步,等待进度条加载完成,点击结束安装,勾选启动程序选项。
第三步:首次启动初始化设置
首次打开 BurpSuite,是新手最容易出错的环节,严格按照以下步骤操作:
启动软件后,选择「Temporary project」临时项目,新手无需创建永久项目,临时项目足够日常学习使用,操作更简单; 配置模板选择「Use default settings」默认设置,软件会自动适配最优运行参数,无需手动调试; 点击启动等待加载,首次启动耗时稍长,属于正常现象,耐心等待界面完全加载即可。
至此,BurpSuite 主体安装完成,但此时还无法正常抓包,必须完成关键的代理和证书配置。
四、核心配置:代理 + CA 证书安装(抓包必备)
很多新手安装完成后无法抓包、网页打不开,核心原因就是没有配置代理和安装 CA 证书。HTTPS 加密流量无法直接抓取,必须通过 BurpSuite 自带的 CA 证书解密流量,才能实现正常抓包。
1. 开启本地代理监听
打开软件顶部「Proxy」模块,进入「Settings」设置界面,默认本地代理地址为 127.0.0.1,端口 8080,新手无需修改参数,保持默认即可,确认代理监听处于开启状态。
2. 下载并安装 CA 证书
打开浏览器,输入地址 http://burpsuite,即可进入证书下载页面,点击右上角「CA Certificate」,下载证书文件; Chrome 浏览器配置:打开浏览器设置,进入隐私与安全 - 安全 - 管理证书,将下载的证书导入,在信任选项中选择「始终信任」,保存配置; Firefox 浏览器配置:进入设置 - 隐私与安全 - 证书,手动导入证书并开启全局信任; 证书安装完成后,重启浏览器和 BurpSuite,确保配置生效。
3. 浏览器代理配置
将浏览器网络代理手动设置为:IP 地址 127.0.0.1,端口 8080,与软件代理端口保持一致。新手测试完成后,记得关闭代理,否则会导致无法正常上网。
五、首次抓包测试,验证安装成果
全部配置完成后,我们通过简单测试,验证是否安装配置成功,正式体验 BurpSuite 核心功能。
打开 BurpSuite,确保「Proxy-Intercept」拦截按钮处于开启状态; 打开浏览器,随意访问一个网页,此时软件会成功拦截浏览器发出的数据包; 可以查看数据包的请求头、请求地址、参数、Cookie 等信息,也可以手动修改数据后放行; 测试完成后,关闭拦截功能,关闭浏览器代理,恢复正常上网。
如果成功抓取数据包,说明你的 BurpSuite 环境完全搭建成功,正式具备了 Web 安全实操的基础条件。
六、新手常见报错解决方案
软件启动闪退:大概率是安装路径含中文、空格,重新安装并更换纯英文路径即可; 无法抓取 HTTPS 数据包:CA 证书未安装或未信任,重新导入证书并开启全局信任,重启软件浏览器; 网页打不开、网络异常:浏览器代理未关闭,测试完成后及时关闭代理即可; 启动加载失败:安装包不完整或版本不兼容,删除旧版本,重新下载官方最新安装包。
七、新手学习建议,告别盲目实操
很多小伙伴搭建好环境后,不知道接下来学什么,白白浪费实操条件。这里给零基础新手梳理清晰的学习路线:
首先熟练掌握抓包、放行、拦截、重放等基础操作,弄懂 HTTP、HTTPS 数据包的基本结构;其次结合 Web 安全靶场,练习 SQL 注入、XSS 漏洞、接口测试等基础漏洞的抓取与测试;最后逐步学习插件安装、数据包篡改、批量爆破等进阶功能。
网络安全是一门重实操的学科,BurpSuite 作为核心工具,熟练掌握它的基础操作,就已经完成了入门的第一步。新手切忌急于求成,先吃透基础配置和核心功能,再逐步深入漏洞挖掘、渗透测试等进阶内容。
结语
本文全程适配 2026 最新版本,步骤完整、无遗漏、无冗余,完美适配零基础小白。网络安全入门从来不是靠天赋,而是靠循序渐进的实操积累。一套稳定可用的 BurpSuite 环境,是你开启安全学习的第一步。
后续会持续更新 BurpSuite 插件安装、漏洞实操、靶场训练等零基础教程,帮大家系统入门网络安全,从零成长为合格的安全从业者。
⚠️ 重要提醒:所有测试操作仅能在自己搭建的靶场环境中进行,严禁对非授权网站、系统进行抓包、测试,违反《网络安全法》将承担法律责任。
---------专属网络攻防技术资料---------
>>想入行网络安全怎么学?
>>非本专业、不懂英语能不能学?
全网应该没有比我更全面的了!本人在安全圈待了十多年,现将自己积累的所有内容浓缩成了一个282G的完整资源包,包含了市面上主流的攻防技术!没耐心看完的可以直接去片尾拿,不管你是本专业出身还是完全0基础小白,都能给你提供网络攻防的学习方向,帮你轻松入门!
🔥学习资源
完整学习路线,可扫描领取
「视频教程 + 书籍文档 + 工具安装」
「网络安全工程师」就业速成计划
👇👇
2026黑客/网络攻防技术资料预览
01
视频教程
覆盖从入门到进阶的全套视频教程(从零到精通:基础攻防→渗透测试→应急响应→CTF实战,5大模块200+课时)
02
学习路线
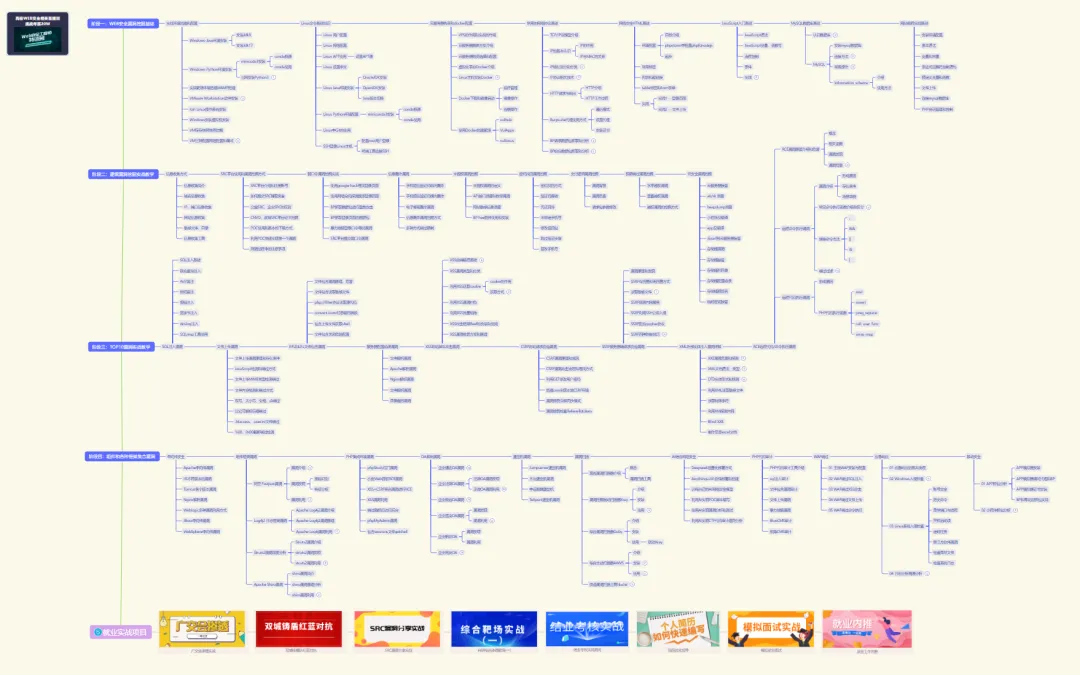
2026详细网安学习路线(包括各类技术的学习顺序和学习时长、学完技术后的发展方向和建议等)
03
CTF比赛资料
04
面试题
平台铭感,拿资料、学技术看⬇(无偿共享)
只要你是真心想学黑客/网络安全技术,我这份资料就可以无偿共享给你学习,但是想学技术去乱搞的人别来找我,目前全球网络环境日益紧张,我国在这方面的相关人才比较紧缺,网络安全行业确实也需要更多的有志之士加入进来,我也真心希望帮助大家学好这门技术,如果日后有啥学习上的问题,欢迎找我交流。