ARTICLE · 1152590
这个 AI 自己挖出 100 多个漏洞,还上了 F5的致谢名单
这个 AI 自己挖出 100 多个漏洞,还上了 F5 的致谢名单
文中产品信息来自官网 www.aipyaipy.com 及公开报道,截至 2026 年 9 月。软件迭代快,具体功能以官网当期版本为准。
AI 开始动你的文件了
这两年 AI Agent 最大的变化是长出了手。
它不再只回答"这段代码怎么写",而是自己去读文件、跑命令、调浏览器、改配置、连数据库。你给一句目标,它自己拆步骤往下做,中间出错还能自己改。
代价同样直接:自主性越强,出事的半径越大。
文件被误删、数据被传到外面、越权读了不该读的目录、被一段网页内容注入恶意指令,这些都不是假设,是 Agent 类产品落地之后真实暴露出来的风险类型。行业已经把这件事从技术议题往上抬了,欧盟《人工智能法案》进入实施阶段,NIST 也在持续迭代 AI 安全框架。
所以挑 Agent 的时候,除了问它能干什么,还得问一句更实际的:它会不会乱来,乱来的时候拦不拦得住。
它到底是个什么东西
AiPy(爱派)出自知道创宇,2007 年成立的网络安全厂商。产品 2025 年 4 月发布,桌面客户端叫 AiPy Pro,2.0.0 版本 2026 年 8 月 8 日上线,引擎开源在 github.com/knownsec/aipyapp。
它是个装在电脑上的客户端,不是网页。Windows 10 及以上能装,Mac 要按芯片类型分 Apple 版和 Intel 版下,国产信创系统也有对应版本(银河麒麟、统信 UOS、海光 CPU)。
开源引擎命令行版 pip install aipyapp 就能起,要求 Python 3.11 以上。桌面客户端跟开源版共用同一套内核,区别主要在有没有图形界面。官方自己的说法是,开源引擎适合极客,客户端面向的是不想折腾的人。
核心机制值得单独说清楚,因为它跟普通 AI 聊天不是一回事。
模型不直接给你答案,而是写一段 Python 代码,代码在本机真实环境里跑起来,拿到结果之后再决定下一步。官方管这叫 "Python-Use" 范式,概括成一句就是 Code is Agent。
这个差别比看上去大。模型直接吐答案,你没法验证它到底怎么得出结论;写代码执行,每一步都留了痕迹,哪些文件被读了、什么命令跑了、中间结果是什么,都能翻出来看。出了问题也能复现。
除了自己写代码,它还能直接调第三方 API、直接用 Python 生态里现成的库。模型侧也不是单一模型,视觉、语音、专家模型可以混着用。
装好之后先看到什么
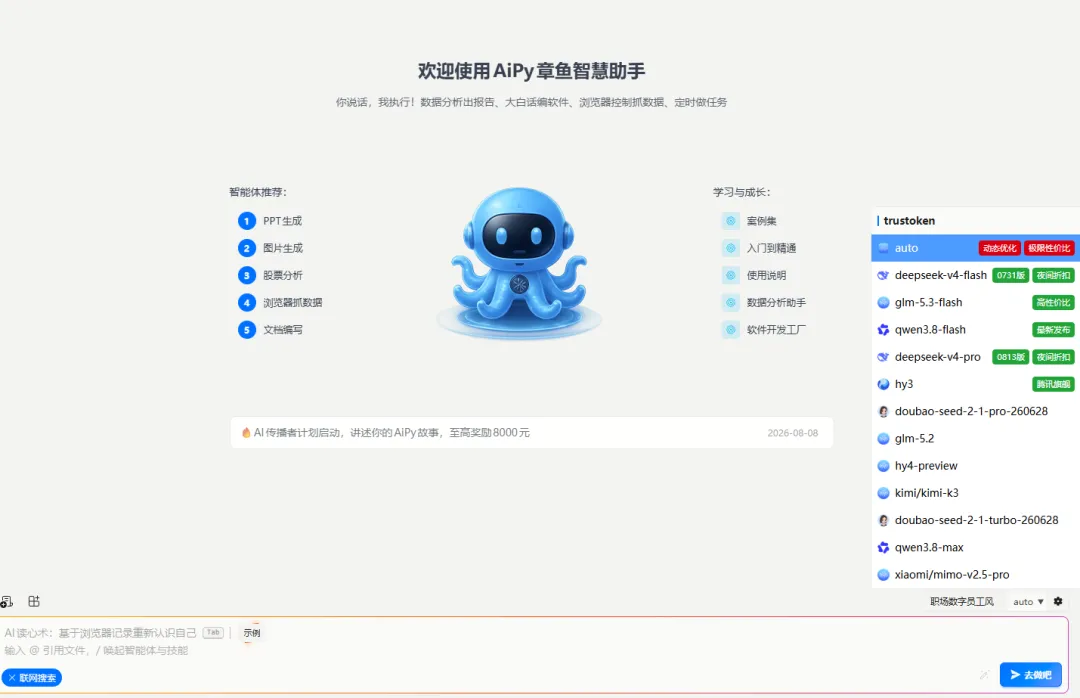
主界面有两种模式,这个区分挺重要。
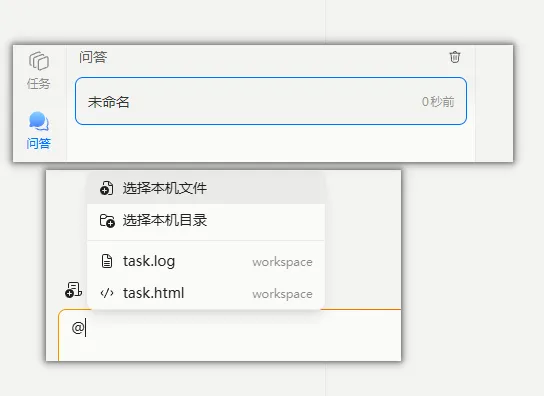
任务模式是派活。你说一句目标,它自己规划、执行、交付,中间会汇报进度。问答模式是问事,跟普通 AI 对话差不多,不碰你的文件。
输入框里有两个符号值得记住。打 @ 可以引用本机文件,打 / 能唤起智能体和技能。左侧是新建任务、集市、历史三块,历史里能翻之前的任务和结果。
底部有几个开关:联网搜索可以关掉,模型可以手动挑也有 auto 档,还有定时任务入口。
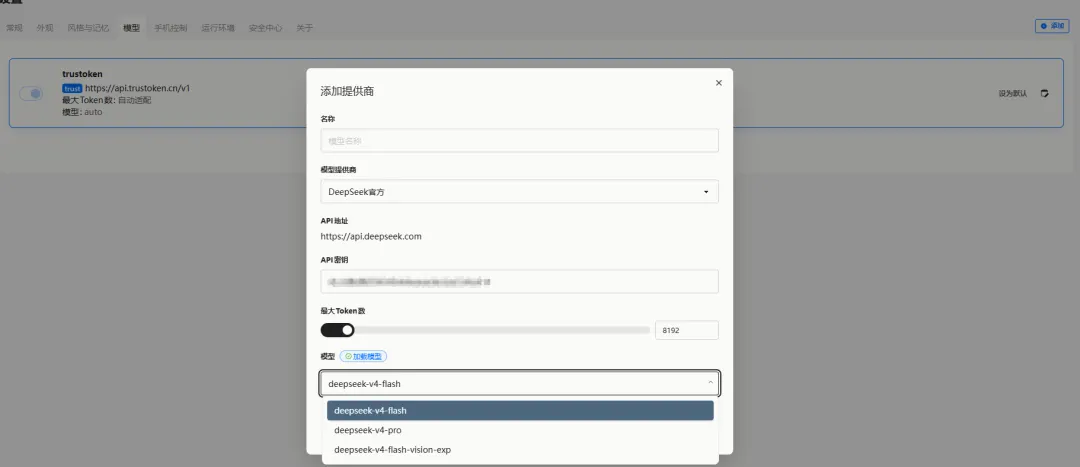
设置里能看到的东西比想象中多。外观、风格与记忆、模型配置、手机控制、运行环境、安全中心、数据安全,都在这里。本地模型也是在设置里加的,加完之后断网照样能跑。
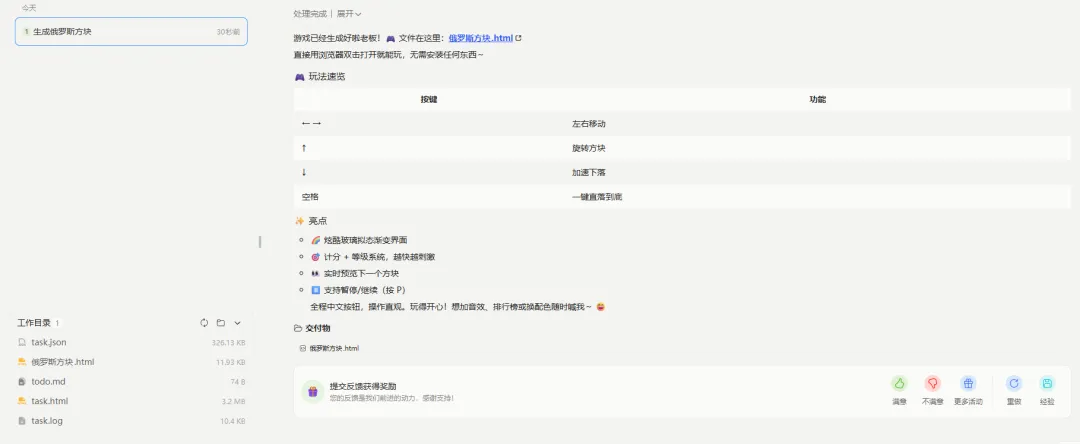
官网上挂的示例挺能说明它的定位,比如"生成可以反复运行的俄罗斯方块游戏"。还有个更朴素的例子:让它将某个目录下 2000 张照片的长宽各缩小一半,存到桌面。这类活的共同点是,人干不复杂但费时间,而且规则清楚。
2.0 这次主要改了什么
2026 年 8 月 8 日的 2.0,官方说法是十大能力更新。公开信息里能确认的主要是下面这几块。
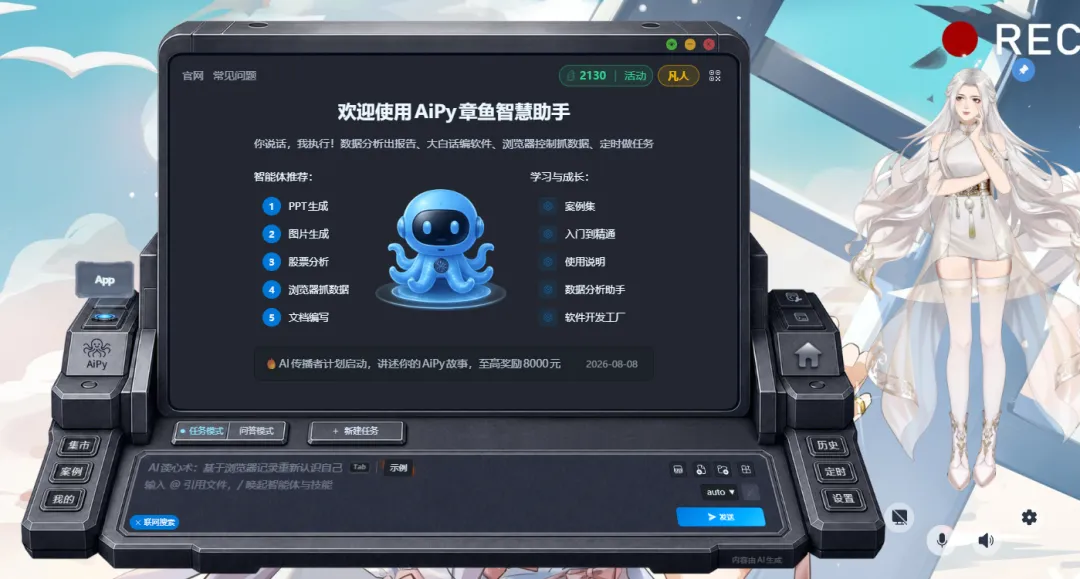
语音是这次的重头。多数同类产品的语音只做到"语音转文字输入"这一步,AiPy Pro 2.0 做的是双向闭环:语音下达任务,执行过程中语音汇报进度,完成后语音反馈结果。不用盯着屏幕看它跑到哪一步了。
数字秘书模式建立在语音之上。不用打字,动嘴说需求,秘书按指示干活、汇报进度、展示成果,人只负责验收。首批上线了姬清魂、顾思远、陆靖川、苏派芸几位,各有各的性格设定。这个设定见仁见智,对某些人是效率工具,对另一些人可能只是干扰。
玄幻模式是个沉浸式的交互界面,用玄幻风格的场景替代了普通对话框,2.0 里做了重做。同样属于主观偏好很强的功能。
微信联动这条实用。任务执行完成、出了异常、需要你确认的时候,结果和提醒直接推到微信;人不在电脑前,也能用手机微信远程控制电脑上的 AiPy 下发任务。等于把"必须坐在电脑前"这个前提拆掉了。
安全中心是 2.0 新加的,下面单独讲。
定时任务也在这次的能力范围内。可以设每日定时执行的任务,并且指定用哪个智能体跑。官方举的例子是定时签到、定时获取新闻、定时生成报表。配一次就不用管了。
能干到什么程度
官方案例区列了不少实际跑通的东西,挑几个有代表性的说。
生成完整可运行的程序。比如一句话做出一套汽车 4S 店访客登记管理系统,内置 SQLite 数据库,带登录界面,支持访客信息增删改查,最后直接产出可运行的 EXE 文件。注意这里的交付物不是一段代码,是能双击打开的软件。
操控本机已装的专业软件。官网有个例子是控制 FreeCAD:自动打开软件、识别界面布局、按需求完成建模。这类操作以前只能靠人点,或者写专门的自动化脚本。
生成复杂前端。一句话生成 Three.js 体素风的 3D 动作 RPG,带体力值、能量体、KO 数,移动有惯性,攻击有闪光特效。这个例子能看出它对长上下文和复杂结构的处理能力。
数据分析到出报告。世界银行公开数据库那个例子比较典型:抓取各国 GDP、人口、贸易、通胀这些指标,做跨国趋势研判,最后产出带可视化的报告。
定时任务串起整条链路。官网有个案例是自动获取每日热搜、整理成表格、定时发送到指定邮箱。
多角色协作。圆桌讨论这个功能有点意思,让它同时扮演行业专家、投资人、分析师,围绕一个话题互相辩论,最后输出多维度的报告。
接业务系统。官方说它能调用搜索、地图、天气、社交媒体这类互联网服务,也能自动登录 CRM 录入信息、在 OA 里提交审批、收发邮件、填写网页表单。企业自有的业务平台和私有服务也能对接,配置一下就行,数据全程在本地处理。
集市和扩展
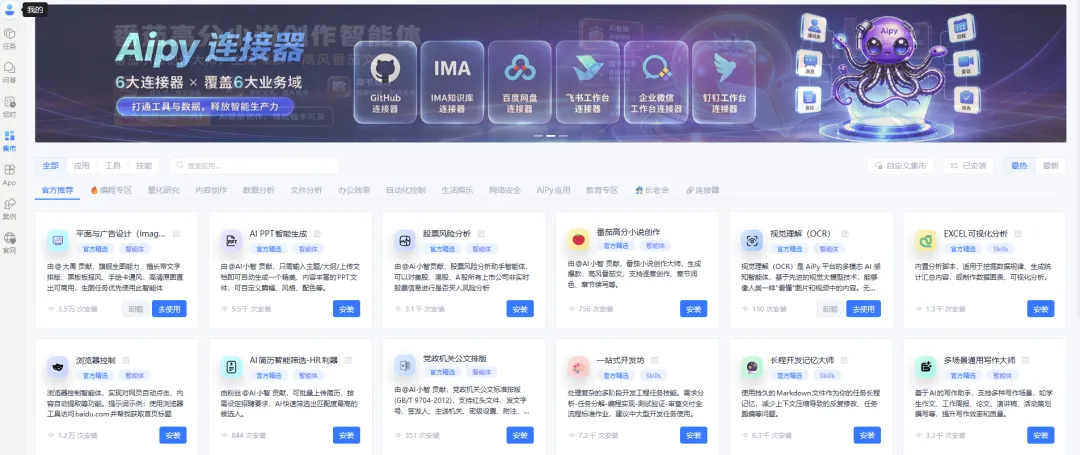
集市里是现成的智能体、MCP 工具和 Skills,官方和社区的都有,装上就能用。也支持自己加。
这条对不想从零造轮子的人比较友好。很多需求其实已经有现成的智能体,没必要每次都从头描述一遍。定时任务是能指定智能体的,所以集市里的东西可以直接挂到定时任务上跑。
安全是怎么做出来的
这部分是它跟同类产品差异最大的地方。
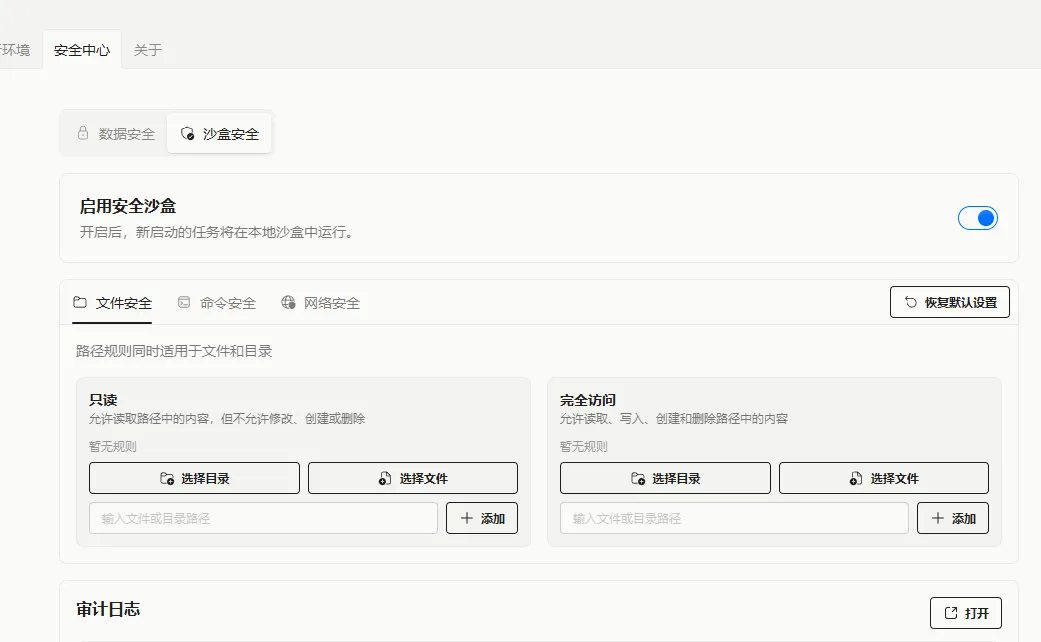
代码和任务跑在本地沙箱里,数据在本机处理,不上传。这是地基,后面几条都建在上面。
权限控制做在内核层。Linux 的 Landlock LSM 提供路径级权限矩阵,越权操作在系统调用层就被掐掉,不是应用层判断一下要不要放行。这个选择比在应用层堆判断逻辑硬得多,后者补来补去总有漏。网络侧用 eBPF 做 L7 过滤,能管到域名、IP、端口这一级,Agent 想往外发东西得过这道关。
删除是保护起来的。危险的系统调用会被拦截,文件删除优先转进回收站而不是物理删除,批量删除还要走审批,敏感操作支持二次确认。
所有敏感操作自动进审计日志,按时间、操作类型、用户都能筛,日志不可篡改,能拿去做合规审计。工作空间之间数据隔离,各设各的权限,日常用的和敏感操作分开授权。
第三方评估的结果是:AiPy Pro 通过了 SKD Labs 的 STARCHECK 安全评估,智能体安全能力达到 Enhanced Level,是该体系最高级别,覆盖自主决策、工具调用、数据访问、权限管理、对抗鲁棒性、可解释性六个维度,证书有效期到 2027 年 8 月 20 日。
它自己挖过漏洞
证书之外,还有一件事能说明这套东西是不是真管用。
用它做过一次系统性的漏洞挖掘:不依赖外部受限模型,就靠这个通用智能体,走苹果、Mozilla 等厂商的官方漏洞报告渠道,在全球主流开源软件里找问题。结果是发现超过 100 个安全漏洞,并且拿到这些厂商的官方修复与致谢,其中不少出现在被国外顶尖模型反复扫描过的成熟代码区域。
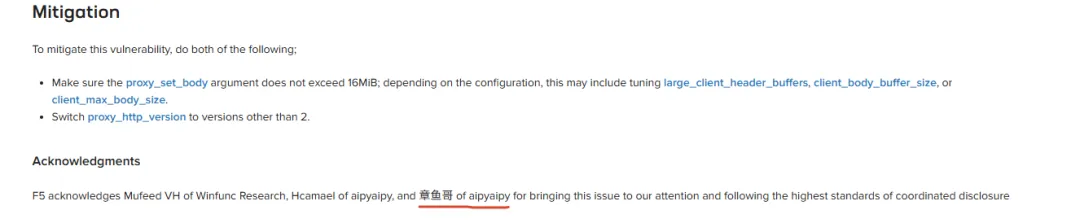
2026 年 5 月,F5 发布 NGINX 高危漏洞 CVE-2026-42926 的安全公告,致谢名单里出现了 AiPy Pro。这是国内 AI Agent 产品第一次出现在全球主流底层基础软件的漏洞致谢名单上。
100 多个这个数字算什么水平没有对照组,很难横向比。但能让苹果和 Mozilla 走完官方流程修复、公开致谢,至少说明这批漏洞是真的、可利用的,不是凑数报上去的。
开发者会更在意这几条
完全开源,可审计可改。引擎代码公开,想看它怎么执行、怎么隔离,直接翻仓库,也支持二次定制。开源这条对愿意翻代码的人是硬通货,对不想翻的人其实没差别。 能接本地模型,断网可用。客户端设置里可以加 Ollama、LM Studio 这类本地模型,数据不出本机。有些场景这个条件是硬性的。 模型随便换。DeepSeek、Qwen、Kimi、混元、智谱、火山、千帆、百炼、硅基流动、OpenAI、Claude 都能接,也支持 OpenRouter、阿里百炼、火山方舟这类聚合 API。 信创适配。兼容鲲鹏、飞腾、龙芯、海光等国产芯片,支持银河麒麟、统信 UOS,能全内网本地化部署。2026 年 8 月 3 日通过海光生态认证,覆盖 C86-3G/4G 全系列 CPU 及 DCU K100。有国产化要求的环境,这条基本是前置条件。 处理大文件。官方对比表里专门列了两条:能分析 10GB 以上的大文件,能同时处理上千个文件。这类场景对内存和调度有要求,不是所有 Agent 都扛得住。
官网还挂了一张对比表,拿它跟 Manus、Claude Code、OpenClaw 比,维度包括是否开源、是否本地安装、中国大陆能否无门槛使用、界面是否中文、能否控制局域网设备、能否分析内网数据库、能否控制本机其它软件等。想横向比较的可以自己去看那张表,比在这里复述准确。
额度这块
客户端装好要注册,手机号或者微信扫码都行。新用户自带一份体验额度,用完之后每周还能再领一次,跑些小任务够用。
几句实在话
开源版和 Pro 版是两回事。开源引擎是命令行版,适合愿意折腾的人;AiPy Pro 是带图形界面的客户端,跟开源版共内核,上手门槛低得多。想直接用选后者,想研究实现看前者。
数字秘书和玄幻模式这类功能,主观性很强。有人觉得好用,有人觉得是在正事之外加戏。不影响核心能力,可以不用。
权限给多大永远是权衡。开得越多越顺手,风险面也越大。建议一开始就上工作空间隔离,把日常任务和敏感操作分开授权,别图省事一把全开。
执行型 Agent 的通用风险它也没法完全消除。提示注入、模型判断失误属于行业共性问题,能做的是靠沙箱和审批把损失半径压小,不是让它绝对不出错。
版本迭代很快。2.0 才发布一个月,功能还在变,具体以官网当期版本为准。
最后
能干活的背后是有权限,有权限就得有约束。Agent 这个方向往后比的大概不是谁更聪明,是谁敢被真的用起来。
如果你身边也有人正琢磨"要不要让 AI 碰本机文件"这件事,把这篇转过去,也许能省他一轮纠结。