ARTICLE · 1179701
【CIA考试】科一《内部审计基础》考试大纲
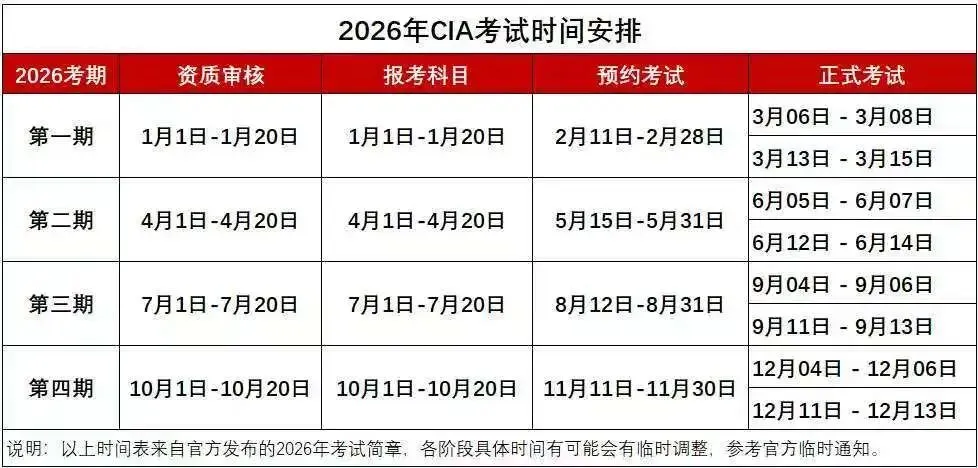
科目一考试概况
题量与时长:125 道单项选择题,150 分钟。
核心结构:共 4 大领域,权重分布如下。
| 35% | |
| 20% | |
| 30% | |
| 15% |
科目一详细大纲
领域 A:内部审计基本知识(35%)
这是占比最大的板块,重点考查对准则原文和核心概念的理解。
1. 内部审计的宗旨与授权
描述内部审计的总体目标和价值。
说明内部审计的职责、权限,以及董事会和首席审计执行官(CAE)的责任。
了解内部审计章程的必备要素,以及董事会批准章程的重要性。
2. 确认与咨询服务
区分确认服务与咨询服务,辨析有限确认与合理确认的区别。
根据给定情境,判断应提供确认服务还是咨询服务。
3. 服务类型
描述常见的确认服务类型:风险与控制评估、第三方合规审计、IT安全与隐私审计、绩效审计、运营/财务/合规审计、文化审计等。
描述常见的咨询服务类型:风险控制培训、系统设计开发、尽职调查、数据隐私维护、对标分析、内部控制评估等。
4. 独立性与三线模型
发现独立性可能受损的情形(如职能报告线不恰当、预算限制)。
描述 CAE 和董事会在保护独立性方面的责任。
理解 IIA 的三线模型,识别一线/二线职责可能损害独立性的情况。
领域 B:职业道德与职业素养(20%)
这一板块重在情境判断,考查在具体场景中如何应用准则。
彰显诚信:描述在道德困境中如何秉持职业勇气,保持合法、职业的行为。
评估客观性损害:评价自我检查偏差和熟悉度偏见的影响,分析可能产生利益冲突的情形。
缓解措施:分析重新指派审计师、外包业务、披露损害、拒绝不当礼品等选项。
胜任能力:应用履职所需的知识、技能(沟通、批判性思维、研究、说服谈判等),并通过持续职业发展维持能力。
领域 C:治理、风险管理和控制(30%)
这是科目一的绝对核心,旧版中分散的内容在此高度整合。
治理概念:理解组织治理结构、文化对控制环境的影响。
风险管理:掌握风险基本概念、全球公认的风险管理框架(如 COSO-ERM、ISO 31000),理解内部审计在风险管理中的角色。
内部控制:掌握内部控制概念和类型,熟悉 COSO 内部控制整合框架,评估控制的有效性和效率。
领域 D:舞弊风险(15%)
掌握舞弊风险的类型和舞弊危险信号的识别。
理解管理舞弊风险的方法。
备考提醒:新大纲取消了认知层级划分,这意味着所有考点都可能以“情境应用”的形式出现,单纯记忆定义已经不够,需要重点练习在给定场景下选择“最合适”的行动。
【CIA考试】2026年CIA资格认证简章
【CIA考试】CIA考试报考流程(全)
【CIA考试】CIA新考纲启用:考什么、变什么、怎么备考
(CIA课程咨询)
(CIA课程咨询)