ARTICLE · 1201074
CCF软件大会2026|智能驱动供应链安全分析论坛
智能驱动供应链安全分析论坛
一、论坛介绍
当软件、芯片与大模型日益交织,数字供应链的安全风险正从单点漏洞扩展到软件、硬件、模型和系统等多个层面。智能驱动供应链安全分析论坛将围绕人工智能与大语言模型在软硬件漏洞挖掘、大模型供应链安全检测和开源生态治理中的应用展开交流。论坛设置特邀专家报告和研途分享两个环节。特邀专家报告计划邀请来自国防科技大学、复旦大学、北京航空航天大学、南开大学、中国科学院软件研究所以及华为等高校、科研机构和产业界的专家,介绍相关领域的研究成果与实践经验;研途分享则由四位在读博士生围绕智能驱动供应链安全分析主题,分享近期研究进展。论坛希望通过两个环节的交流,促进智能技术与供应链安全研究的结合,为提升供应链安全分析与治理能力提供新的思路。
二、论坛组织委员会
- 吴敬征(中国科学院软件研究所)
- 余杰(国防科技大学)
- 陈碧欢(复旦大学)
- 黄凯锋(同济大学)
- 凌祥(中国科学院软件研究所)
三、论坛安排
日程安排:
时间:2026年11月6日(周五),9:00~12:00
地点:天津市社会山国际会议中心酒店,一层2号大宴会厅
论坛议程:
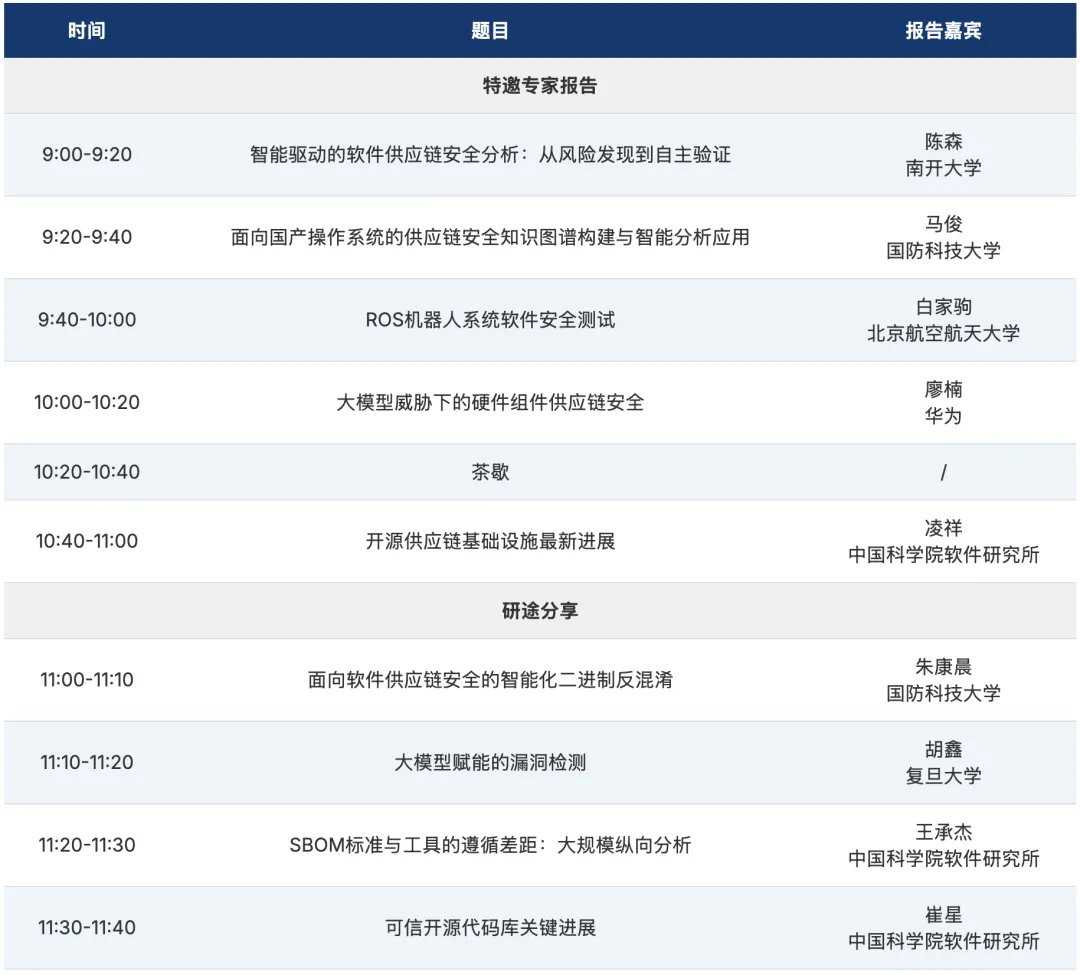
四、论坛报告嘉宾简介
(一)特邀专家报告
本环节邀请来自高校、科研机构和产业界的专家,围绕智能驱动供应链安全分析主题分享研究成果与实践经验,探讨关键问题。
1. 报告人:陈森 南开大学密码与网络空间安全学院教授
题目:智能驱动的软件供应链安全分析:从风险发现到自主验证
摘要:随着开源生态、AI辅助编程和智能体技术的快速发展,现代软件正从自主开发走向开放组装与智能构建,软件供应链中的安全对象也由自主代码和第三方依赖进一步扩展至AI生成代码、模型、Skills及外部服务等多源异构成分。软件形态的持续演化,对传统依赖人工规则和专用工具的安全分析范式提出了新的挑战。
本报告围绕软件供应链中的风险发现、成分认知与安全验证,介绍我们在静态应用安全测试(SAST)和软件成分分析(SCA)方面的研究探索,包括复杂程序漏洞分析、第三方依赖识别与风险治理,以及面向真实漏洞的自动化验证。在此基础上,进一步探讨大模型与智能体技术如何改变软件供应链安全分析范式,通过安全知识、分析工具、执行环境与自动化验证的协同,使安全分析从"发现潜在风险"逐步走向"自主分析与验证"。最后,报告将结合面向漏洞挖掘的模型后训练与智能安全分析实践,讨论AI时代软件供应链安全面临的新问题与未来研究方向。
简介:陈森,南开大学密码与网络空间安全学院教授,天津市网络与数据安全重点实验室副主任,南开大学软件安全实验室(NKSSecLab)负责人。研究领域为软件安全,研究方向为软件供应链安全,聚焦面向软件形态演化的多源异构成分安全。荣获2026年度ACM SIGSOFT Early Career Researcher Award(青年学者奖,亚洲高校首位)。发表网安和软工领域CCF-A类高水平论文60余篇,获得CCF-A类会议杰出论文奖7项。
2. 报告人:马俊 国防科技大学计算机学院副研究员
题目:面向国产操作系统的供应链安全知识图谱构建与智能分析应用
摘要:软件供应链已成为网络空间安全攻防的新焦点。操作系统作为软件供应链生态的关键出入口与应用载体,汇聚软件成分、承载运行依赖,是开展安全分析的重要抓手。针对面向国产操作系统多发行版本、多层次生态的治理需求,以及传统漏洞库比对与静态扫描手段存在跨版本关联断裂、误报率高、成分溯源困难等问题,以操作系统演化知识图谱为核心,以各发行版本软件仓库为数据源,抽取软件包、动态库、符号三级实体及其依赖、提供、包含、演进关系,形成跨层次、跨发行版本的统一关联视图,实现软件成分可追溯与版本演化全景刻画。基于该图谱开展四类分析应用:一是软件兼容性分析,通过符号级依赖识别版本变更引发的 API/ABI 兼容风险;二是漏洞可达性分析,将漏洞补丁映射至受影响函数,结合符号与调用链判定漏洞在特定发行版本中的真实可达路径,降低漏洞误报;三是软件成分分析,对源代码与二进制代码开展双通道溯源,实现开源成分、依赖关系与许可合规识别;四是将代码大模型引入漏洞缺陷检测,以图谱结构化上下文增强代码理解,提升缺陷定位与漏洞识别精度。与此同时依托国家重点研发计划项目,联合国内优势单位构建供应链综合分析平台"涟源罗盘",集成供应链质量分析、社区画像、漏洞检测与供应链管理四大能力,在关键行业规模化应用,为国产操作系统供应链安全治理提供可复制、可推广的范式。
简介:马俊,国防科技大学计算机学院副研究员,教育部基础软件工程研究中心副主任,军队某科技人才培养对象。长期从事操作系统和信息安全相关研究,主持或参与国家级科研项目10余项,作为技术负责人或副总师参与麒麟操作系统多个版本研制和多个国产化重大工程建设任务,参与创建麒麟开源操作系统和开源社区建设。先后获得国家科技进步一等奖1项,省部级科技进步特等奖1项、一等奖和二等奖多项。发表论文30余篇,申请专利和软著20余项。
3. 报告人:白家驹 北京航空航天大学网络空间安全学院副教授
题目:ROS机器人系统软件安全测试
摘要:ROS(Robot Operating System)是当今主流的开源机器人系统框架,已被全球数百家科技企业用于上千种型号的机器人产品研发。鉴于ROS系统的重要地位和广泛应用,一旦ROS系统软件出现安全漏洞将导致机器人出现故障失效、功能异常、数据泄露、操控劫持等严重后果。本报告将围绕主讲人近几年在ROS系统软件安全测试方向的研究工作展开,结合ROS系统特点介绍特征化的白盒和黑盒模糊测试方法,包括多维度输入生成和新型覆盖度反馈指导等,以准确高效地发现内存漏洞和并发缺陷。
简介:白家驹,北京航空航天大学网络空间安全学院副教授(博士生导师)、安全工程系副主任。2018年博士毕业于清华大学计算机系(导师为胡事民院士),获得清华大学优秀博士毕业论文奖。研究方向为系统软件安全、操作系统和程序分析,主导研发的程序分析框架在主流开源和国产系统软件中发现超五千个真实缺陷和漏洞。在系统和安全会议期刊上发表40余篇学术论文(CCF-A类20余篇),担任中国计算机学会高级会员和系统软件/嵌入式系统专委会执行委员。入选中央网信办创新人才支持计划、中国电子学会青托工程、小米青年学者等,获得ACM ChinaSys新星奖、CCF-腾讯犀牛鸟基金优秀项目奖等。主持国家自然科学基金面上/青年项目、国家重大科技专项子课题、北京市自然科学基金面上项目、中国计算机学会科研基金、企业合作项目等二十余个项目,研究成果应用于华为、腾讯、蚂蚁、航天科技等国内知名企业单位,获得多项应用证明和感谢信。
4. 报告人:廖楠 华为2012硬件安全Lab专家
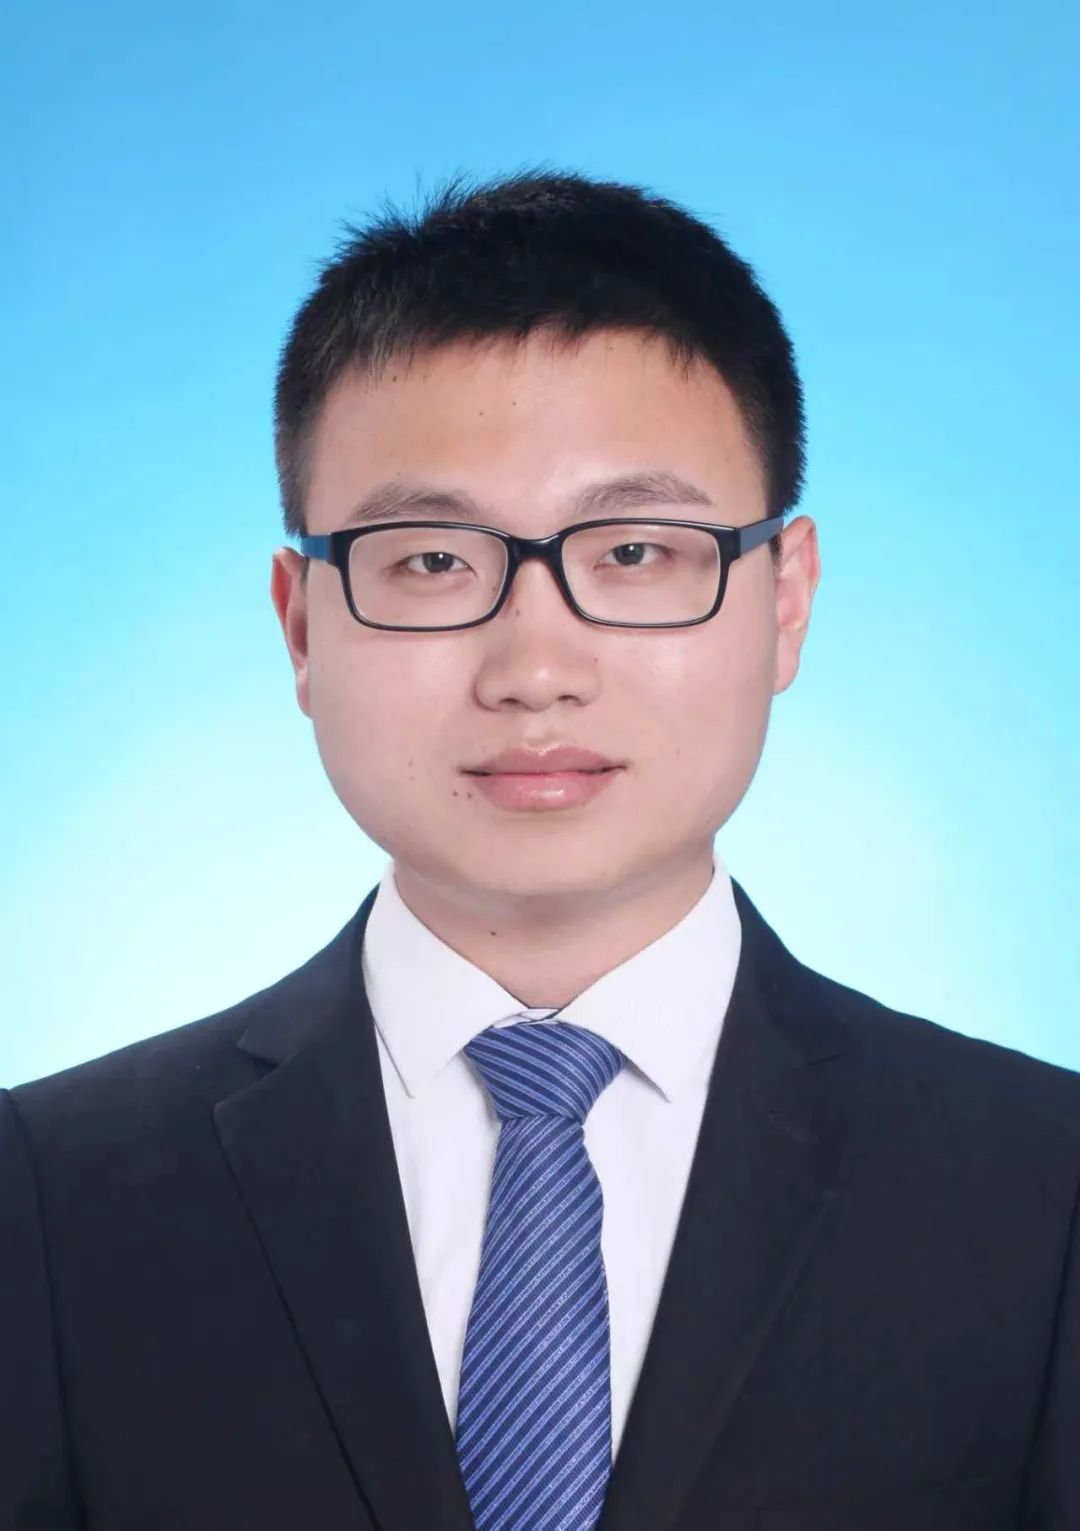
题目:AI威胁下的硬件安全演进趋势
摘要:AI时代,安全会是一个贯穿始终的的命题,而硬件安全是其中最为关键的一部分,因为"AI is learning to think for itself but only hardware can prove it's thinking for us"。过去我们谈安全,更多聚焦在软件和网络层面,但"熔断""幽灵"等硬件级漏洞一再警示我们:硬件一旦存在漏洞,上层的软件防护就如同建立在沙丘之上的堡垒,再坚固也无济于事。在AI时代,硬件安全也成为了产、学、研关注和聚焦的课题,本次报告将基于行业洞察,介绍在AI威胁下的硬件安全演进趋势和思考。
简介:廖楠,华为2012硬件安全Lab技术规划专家,博士毕业于北京大学微电子系,在硬件安全领域有10+年行业从业经验,长期从事硬件安全测评技术研究创新和落地,目前负责硬件安全技术规划和价值落地。
5. 报告人:凌祥 中国科学院软件研究所副研究员
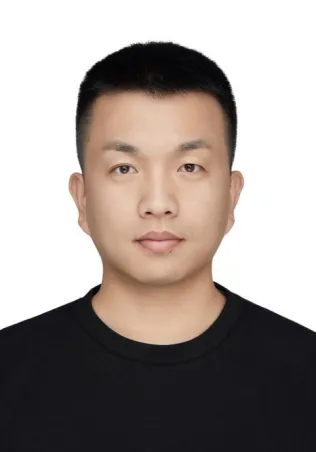
题目:开源供应链基础设施最新进展
摘要:开源供应链已成为支撑数字经济与社会运行的基础设施,但在大模型时代,其安全威胁也从单一漏洞扩展为断供、投毒、后门等复合型风险,并呈现大模型加速漏洞挖掘与武器化的趋势,亟需超越单点防护的开源供应链安全检测与治理新范式。基于中科院软件所建设的开源基础设施"源图",本报告探讨大模型时代开源供应链安全检测的关键挑战,分享研究团队在开源"硬件-软件-模型"跨层协同安全治理成果,推动构建安全可信的开源供应链生态。
简介:凌祥,中国科学院软件研究所副研究员,主要研究领域为智能系统安全,主持国家自然科学基金、国家重点研发计划项目课题等重点项目,在IEEE S&P、USENIX Security、ICSE、Black Hat Asia、TIFS等国内外重要会议和期刊上发表论文50余篇,出版Springer英文专著一部,担任知名网络安全学术期刊Cybersecurity、信息安全学报、网络空间安全科学学报等青年编委,入选北京市科技新星,获ACM SIGSOFT杰出论文奖等荣誉。
(二)研途分享(Spotlight Talks)
本环节邀请四位博士生围绕智能驱动供应链安全分析主题分享近期研究进展与实践思考,展现青年研究者在软件供应链安全领域的探索。
6. 报告人:朱康晨 国防科技大学计算机学院博士生
题目:面向软件供应链安全的智能化二进制反混淆
摘要:针对软件供应链中二进制组件源码缺失、代码混淆导致程序理解与安全分析困难的问题,本报告介绍行为规约引导的二进制反混淆方法 BinMirror。该方法从动态执行中提取程序交互行为与运行上下文,构建行为规约,并筛选行为相关的指令证据,引导大语言模型重构可读源码。通过差分执行检查重构代码与原程序的观测行为一致性,利用差异反馈迭代修正重构结果。最后,结合多架构混淆程序与真实恶意软件上的实验,展示该方法在代码重构和恶意软件检测中的效果,探讨其对软件供应链安全分析的支撑作用。
简介:朱康晨,国防科技大学计算机学院博士研究生,师从毛晓光教授。主要研究领域为智能化软件工程、二进制程序分析与软件供应链安全。2018年开始就读于国防科技大学计算机科学与技术专业,2022年获工学学士学位,同年保送国防科技大学软件工程专业硕博连读研究生,2024年荣获学校优秀奖学金。相关工作发表于FSE、ICSE等软件工程领域国际顶级会议。
7. 报告人:胡鑫 复旦大学博士生
题目:大模型赋能的漏洞检测
摘要:代码漏洞检测是软件安全防护的关键屏障,依托大语言模型的智能化检测技术已成为当前的主流研究方向,有效弥补了传统静态分析、机器学习方法的技术短板。然而,现有大模型漏洞检测方案仍存在诸多关键问题,包括漏洞上下文抽取方式精准度不足、漏洞专业知识缺失、纯静态检测缺乏验证机制、误报率高且难以生成可复现POC等问题,极大制约了大模型在真实漏洞检测场景中的落地应用。本报告将介绍团队在大模型赋能代码漏洞检测领域的系列递进式研究探索与技术思考,依次介绍大语言模型赋能静态分析增强的漏洞检测技术、上下文检索及推理增强的漏洞检测技术,以及大模型驱动的漏洞静态报告生成与POC自动生成技术。
简介:胡鑫,复旦大学CodeWisdom团队软件供应链安全小组博士生,导师为陈碧欢,主要研究方向为软件供应链安全,部分成果在企业内部落地。
8. 报告人:王承杰 中国科学院软件研究所博士生
题目:SBOM标准与工具的遵循差距:大规模纵向分析
摘要:软件物料清单(SBOM)是提升软件供应链透明度、支撑安全与合规治理的重要数据载体。然而,SBOM工具的实际产出与标准规范之间仍存在差距。本报告介绍自动化评估框架SAP,从合规性、一致性和准确性三个方面,对多种编程语言生态中的主流SBOM工具开展大规模评估与纵向分析。研究发现,现有工具对政策要求的支持不充分,不同工具及其不同版本的生成结果存在明显差异,许可证等关键字段的准确性也较为有限。最后,本报告分析标准约束、工具范围和软件元数据等方面的成因,并探讨提升SBOM质量与软件供应链治理能力的可行方向。
简介:王承杰,中国科学院软件研究所博士生,导师赵琛研究员,主要研究方向为软件供应链安全、大模型应用安全,相关成果发表在 TOSEM 等软件工程领域顶级期刊上。曾获得硬件安全领域规模最大的RISC-V 硬件漏洞挖掘竞赛 HACK@DATE2025 与 HACK@DAC2026 两届全球冠军。
9. 报告人:崔星 中国科学院软件研究所博士生
题目:可信开源代码库关键进展
摘要:随着开源软件在软件研发与产业应用中的广泛使用,软件来源复杂、依赖关系多样、版本演化频繁,漏洞、许可证及供应链攻击等风险持续增加,对开源软件的可信获取、安全分析与持续治理提出了更高要求。本报告围绕可信开源代码库的建设与关键进展,介绍其在开源代码与制品汇聚、漏洞与依赖分析、许可证合规、安全检测、软件物料清单及持续监测等方面形成的能力。在此基础上,进一步构建面向可信开源软件分析的 AI 助手,并围绕智能体能力建设高质量 Skills 数据集,提升复杂分析任务的自动化与智能化水平。同时,开展标准研制工作,促进平台能力向规范化、标准化方向演进。围绕可信开源代码库及其关键技术,构建了集平台能力、智能分析、数据资源、标准规范与科研创新于一体的可信开源软件技术体系,为开源软件安全使用和软件供应链治理提供支撑。
简介:崔星,中国科学院软件研究所在读博士生,导师为吴敬征研究员。主要研究方向为智能软件安全与开源软件供应链。作为第一作者在ICSE、AAAI、计算机研究与发展等国际会议及期刊上发表论文9篇。申请发明专利、软件著作权以及参与标准等十余项。参与"源图"开源软件供应链重大基础设施项目、重点研发可信开源代码库平台以及中国科学院先导专项等重大项目。
五、论坛组织委员会简介
1. 论坛组委会:吴敬征 中国科学院软件研究所智能软件研究中心主任
简介:吴敬征,博士,研究员,中国科学院软件研究所智能软件研究中心主任,入选中央网信办网信创新人才,主要研究方向为开源软硬件供应链安全、RISC-V处理器安全、操作系统安全。承担多项国家及省部级重点科研任务,国家重点研发计划项目负责人、中科院先导专项项目负责人等。主要研究开源供应链安全,覆盖开源软件和开源RISC-V处理器等领域。在IEEE S&P、USENIX Security、ICSE、ASE、DATE、TSE、TDSC等国际顶级会议和期刊上发表论文90余篇,获授权专利60项、软件著作权50余项,出版书籍4部,累计获得国内外安全漏洞库漏洞编号300余项,参与国家、行业、团体标准编制10余项,曾荣获北京市科技进步一等奖、某省部级科学技术进步二等奖、中国电子学会科技进步二等奖、中国通信学会科技进步二等奖等,指导团队取得全球规模最大的 RISC-V 硬件安全大赛 HACK@DATE 2025 全球总冠军、HACK@CHES 2025 全球总冠军、HACK@DAC 2026全球总冠军、DataCon2024、DataCon2025软件供应链安全赛道全国冠军等,荣获 ISSRE 2021 Best Practice Paper Award、ICSE 2025 Distinguished Paper Award,杭高院优秀课程等荣誉。
2. 论坛组委会:余杰 国防科技大学计算机学院基础软件工程研究中心主任
简介:余杰,国防科技大学计算机学院基础软件工程研究中心主任、研究员、博士生导师,国家重点研发项目首席科学家、中国杰出开源人物、军队科技拔尖人才,主要研究方向为操作系统、人工智能。突破了高可靠体系结构、移固融合运行环境、高效端侧智能引擎、多语言处理支撑平台等关键技术,成果发表在TKDE、AAAI、ACL等国际著名期刊和会议,研制了麒麟通用、特种、开源系列操作系统,获国家科技进步一等奖1项、省部级科技进步特等奖2项、一等奖3项。
3. 论坛组委会:陈碧欢 复旦大学计算与智能创新学院院长助理
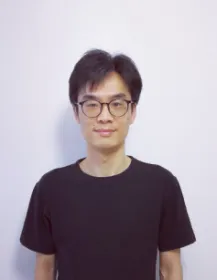
简介:陈碧欢,复旦大学计算与智能创新学院副教授、软件学院副院长。从事软件/AI供应链安全、AI系统工程等方向的研究。2023年获NASAC青年软件创新奖、2025年入选上海市东方英才计划青年项目。承担国家自然科学基金青年项目、面上项目、重点项目课题,以及10余项企业合作项目,参加科技创新2030-"新一代人工智能"重大项目。研究成果获5次ACM SIGSOFT杰出论文奖(FSE2016、ASE2018、ASE2022、FSE2025、ISSTA2026)、2次IEEE TCSE杰出论文奖(ICSME2020、SANER2023)。基于相关研究成果,研制了开源风险治理平台伏羲。
4. 论坛组委会:黄凯锋 同济大学计算机科学与技术学院助理教授
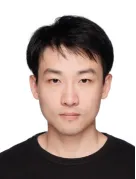
简介:同济大学计算机科学与技术学院助理教授,硕士生导师。研究兴趣为包括软件供应链安全、开源软件治理、AI软件安全等。至今已在ICSE、CCS、FSE、USENIX Security、ASE、ISSTA、AAAI等软件工程/软件安全/人工智能国际顶级会议/期刊发表论文20余篇,曾获ACM SIGSOFT优秀论文奖(ASE'18)、IEEE TCSE优秀论文奖(ICSME'20)。主持国家自然科学基金委青年基金、上海市科技创新行动"扬帆计划"、中国博士后科学基金、CCF-华为胡杨林基金等多项科研基金项目。
5. 论坛组委会:凌祥 中国科学院软件研究所副研究员
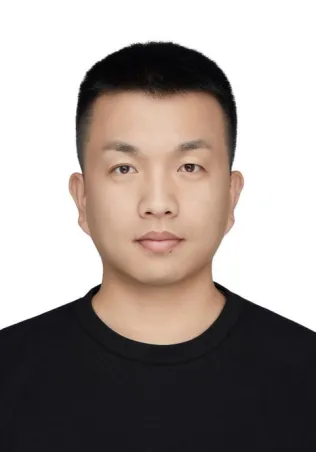
简介:中国科学院软件研究所副研究员,主要研究领域为智能系统安全,主持国家自然科学基金、国家重点研发计划项目课题等项目,在IEEE S&P、USENIX Security、ICSE、Black Hat Asia、TIFS等国内外重要会议和期刊上发表论文50余篇,出版Springer英文专著一部,担任知名网络安全学术期刊Cybersecurity、信息安全学报、网络空间安全科学学报等青年编委,入选北京市科技新星,获ACM SIGSOFT杰出论文奖等荣誉,指导学生多次获得国际RISC-V硬件安全竞赛 HACKTHESILICON 冠军(HACK@DATE 2025、HAC@CHES 2025、HACK@DAC 2026)和DataCon 大数据安全分析竞赛冠军(2020年、2021年、2022年、2024年、2025年)。