ARTICLE · 1204518
一个备份软件的凭证被盗,173家企业数据暴露
▼ 本文约 2300 字 建议阅读 7 分钟 ▼
一个备份软件的凭证被盗,173家企业邮箱文件全暴露:防泄密软件怎么选?
**防止员工用手机拍摄电脑屏幕的软件有哪些?防拍屏软件有哪些?屏幕防拍照系统怎么选?** 本文从一起真实的 SaaS 供应链攻击出发,帮你理清企业终端数据防泄密的选型思路。
---
一、事件回顾:备份软件成了"后门"
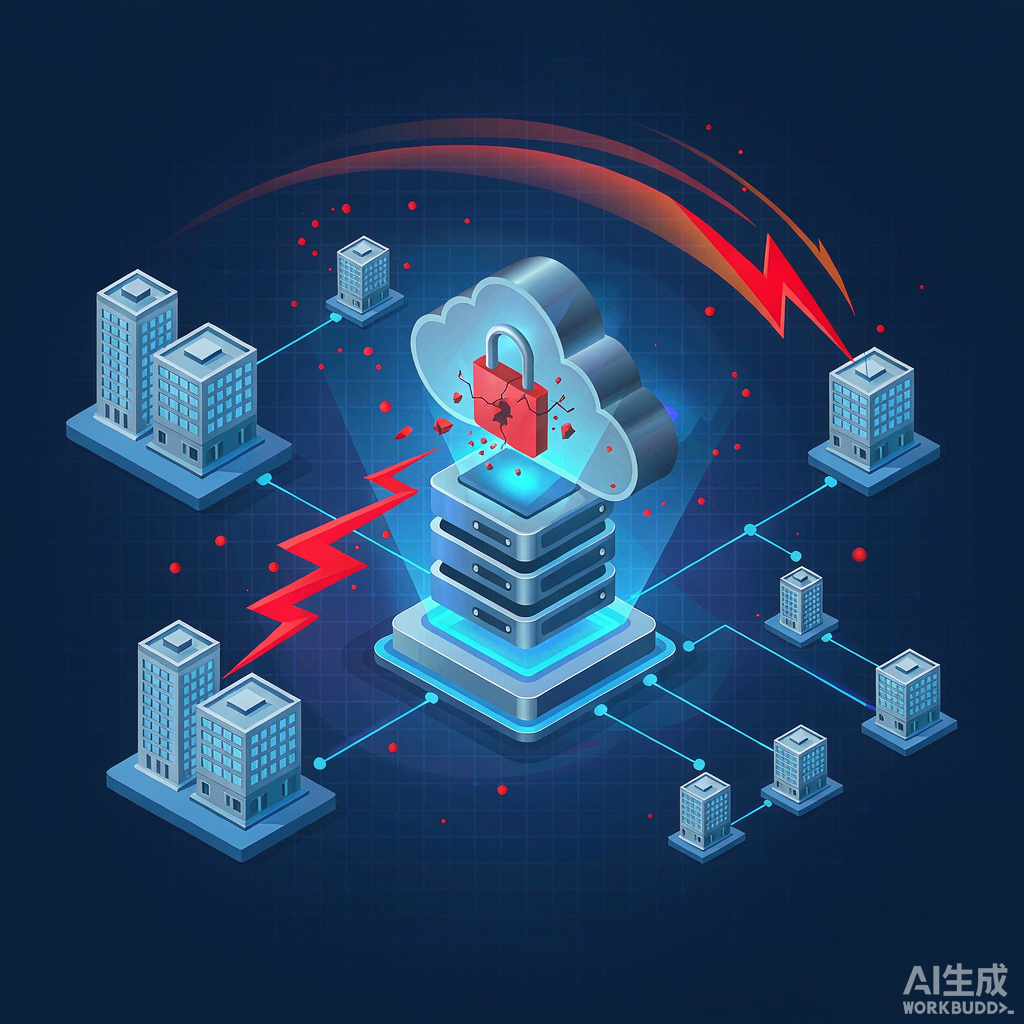
2026年10月15日,一个看似平常的周四早晨,全球至少173家企业的Microsoft 365租户正在被同一个攻击者逐一"拜访"。
攻击者没有钓鱼任何员工,没有破解任何密码,甚至没有触发多因素认证(MFA)——他们只用了一个被盗的厂商凭证,就拿到了这些企业邮箱、OneDrive、SharePoint和Teams聊天记录的读写权限。
被利用的是ConnectWise Cloud Backup(前身为SkyKick Backup),一款被托管服务提供商(MSP)广泛使用的云备份工具。为了正常执行备份任务,这款应用在每个客户租户中都被授予了广泛的权限,包括访问Exchange邮箱、OneDrive文件、SharePoint文档、Teams聊天数据,甚至是目录信息的读写权限。
攻击时间线(已确认事实):
已确认的攻击手法:
攻击者盗用了ConnectWise Cloud Backup的应用凭证(API secret) 以应用身份(非用户身份)直接登录客户租户,完全绕过MFA 继承客户已授予备份应用的全部权限,包括邮件、文件、聊天记录的读写能力 在部分租户中进一步提权,建立持久化后门
尚未确认的细节:
攻击者如何获得该厂商凭证(ConnectWise未披露) 是否有数据被实际窃取或加密勒索(目前仅确认未授权访问) 攻击者身份和动机
这起事件的核心警示在于:攻击者攻破的不是你的系统,而是你信任的第三方应用。
---
二、SaaS供应链攻击:企业最容易忽视的"信任陷阱"
2.1 为什么MFA失效了?
在这起攻击中,一个特别值得关注的细节是:多因素认证(MFA)完全不起作用。
原因很直接——这不是一次用户登录,而是一次"应用登录"。攻击者使用的是服务主体(Service Principal)身份,也就是第三方应用在你租户中的"数字代理人"。当这个代理人持有合法凭证时,它不需要用户名、密码或二次验证,就能直接获取访问令牌。
这意味着,即使你的员工都启用了MFA、密码策略足够严格、终端安全做得再好,只要某个第三方SaaS应用的凭证泄露,攻击者就能以"合法应用"的名义长驱直入。
2.2 供应链攻击的"爆炸半径"
ConnectWise Cloud Backup不是第一个,也不会是最后一个被利用的供应链入口。
回顾近半年的重大事件:
**安永(EY)工单平台**:第三方IT运维平台漏洞导致高盛、Man Group等客户税务财务信息外泄 **丹麦CPR系统**:攻击者借合法接入企业的通道,获取880万人人口登记数据 **ASOS**:攻击者通过入侵第三方客户沟通平台,劫持官方App向1700万用户推送勒索通知
这些事件的共同模式是:攻击者越来越不倾向于直接攻破目标企业,而是寻找目标企业信任的第三方服务、应用或合作伙伴作为跳板。
对于使用Microsoft 365、Google Workspace、钉钉、企业微信等云办公平台的企业来说,这意味着一个严峻的现实——你的安全边界不再只是你的防火墙和终端,还包括你授权接入的每一个第三方应用。
2.3 企业面临的实际困境
很多企业在面对这类风险时,往往陷入两难:
一方面,业务离不开第三方SaaS工具——备份、CRM、HR系统、项目管理、数据分析,几乎每个业务环节都依赖外部应用。
另一方面,这些应用一旦被授予权限,就拥有了访问企业核心数据的"合法钥匙"。更麻烦的是,大多数企业的IT管理员甚至不清楚自己的租户里到底安装了多少第三方应用,每个应用具体被授予了什么权限。
关键问题:当信任的第三方成了攻击通道,企业还能守住数据安全的最后一道防线吗?
---
三、终端数据防泄密:从"边界防御"到"数据本身"
ConnectWise事件再次印证了一个趋势:边界防御正在失效,数据本身必须成为最后的防线。
无论攻击者是通过钓鱼邮件、漏洞利用、凭证盗用还是供应链渗透进入企业环境,最终的目标都是数据。如果数据在源头就是受保护的,即使攻击者拿到了访问权限,也无法带走有价值的信息。
企业终端数据防泄密,应该建立"三道防线"的纵深防御体系:
第一道防线:透明加密——让数据"生下来就是密文"
核心逻辑:文件在创建和保存时自动加密,打开时自动解密,用户完全无感。即使文件被拷贝、外发或上传到不受控的环境,没有授权也无法打开。
关键能力:
内核级透明加解密,不改变用户工作习惯 按部门/项目分组管理,不同密钥隔离 外发文件需审批解密,可限定打开密码、指定电脑、有效期和打开次数 离职员工自动失去文件访问权限 **唯一承诺100%不损坏文件的加密软件**
适用场景:研发代码、设计图纸、财务报表、合同文档、客户资料等核心文件的日常保护。
第二道防线:屏幕AI防拍摄——堵住"光学泄密"通道
核心逻辑:即使文件被加密保护,员工仍可通过手机拍摄屏幕将敏感信息带出去。AI识别拍摄行为,100ms内自动锁屏,让拍摄者只能拍到黑屏。
关键指标:
拍摄行为识别率 **99.2%** 误报率 **<0.8%**(实际部署0.3%~0.5%) 检测到拍摄后 **100ms内锁屏** 支持多角度防拍、活体检测、防偷窥、外接显示器监测
适用场景:研发中心、设计部门、财务室、高管办公室等敏感区域的屏幕保护。
第三道防线:隐形水印——事后溯源到人
核心逻辑:万一信息确实被拍摄或截屏带出去了,从泄露的照片/截图中提取隐形水印,精准溯源到具体的人、设备和时间。
关键指标:
水印 **99%不可见**,用户完全无感 溯源精度 **99%** 溯源成功率 **90%** 抗多次翻拍、压缩、部分截取
适用场景:需要明确泄密责任归属的场景,如招投标文件、未发布产品信息、内部会议资料等。
---
四、防泄密软件选型对比:企业该怎么选?
面对市场上众多的数据防泄密方案,企业往往不知道从何下手。以下从"防护对象"和"部署方式"两个维度,帮你理清选型思路:
4.1 按防护对象选型
4.2 按部署方式选型
4.3 选型 checklist:四步自查
企业在选型前,建议先做一次内部摸底:
第一步:盘点数据资产
企业最核心的数据是什么?(代码、图纸、客户名单、财务数据?) 这些数据现在存储在哪里?(本地服务器、NAS、云盘、员工电脑?) 哪些数据一旦泄露会造成不可接受的损失?
第二步:梳理泄密通道
员工通过哪些方式可以带走数据?(U盘、邮件、网盘、即时通讯、拍照、打印?) 企业使用了哪些第三方SaaS应用?每个应用被授予了什么权限? 是否有定期审计第三方应用授权的机制?
第三步:评估现有防护
现有的安全设备(防火墙、EDR、邮件网关)能否阻止数据从终端流出? 是否有文件加密措施?是"手动加密"还是"透明加密"? 是否有屏幕防拍摄能力? 是否有泄密溯源能力?
第四步:明确管理需求
是否需要按部门/项目分级管理? 是否有外发文件审批流程需求? 是否有离职员工数据回收需求? 是否需要与现有OA/ERP/AD域集成?
---
五、给企业的三条建议
建议一:重新审视第三方应用授权
ConnectWise事件的核心教训是:每一个被授予广泛权限的第三方应用,都是潜在的攻击入口。
建议企业立即开展以下行动:
盘点所有已授权的第三方OAuth应用/SaaS集成 审查每个应用的权限范围,移除不必要的授权 对必须保留的应用,启用条件访问策略(如限制IP范围) 建立定期审计机制,至少每季度复查一次应用授权清单
建议二:数据安全不能"只防外不防内"
很多企业的安全预算集中在边界防护(防火墙、WAF、邮件网关),但ConnectWise事件表明,攻击者可以完全不触碰边界,直接通过"合法应用身份"进入核心数据区。
数据安全的投资应该向终端倾斜:文件加密、屏幕防拍、水印溯源,这些看似"内部管控"的能力,实际上是在假设"边界已被突破"的前提下,保护数据本身的最后一道防线。
建议三:建立"假设泄露"的防御思维
传统的安全思维是"阻止攻击者进入"。但在供应链攻击、凭证盗用、AI自动化攻击日益普遍的今天,更现实的思维是"假设攻击者终将获得某种程度的访问权限,那么数据本身是否足够安全?"
这意味着:
敏感文件必须加密,且加密不能依赖用户自觉(必须是透明自动的) 屏幕必须受保护,防止"合法访问者"通过拍照带走信息 所有可能外泄的信息必须可溯源,形成威慑
---
六、结语
ConnectWise Cloud Backup的凭证被盗事件,再次给所有依赖云办公和SaaS工具的企业敲响了警钟。当我们把越来越多的核心数据托管给第三方服务时,也必须清醒地认识到:每一个被信任的第三方,都是安全边界上的一道门。
攻击者不需要攻破你的城墙,他们只需要找到城墙上那些由第三方把守的小门,然后复制一把钥匙。
在这个"信任即风险"的时代,企业数据防泄密的终极答案,不是建更高的墙,而是让墙内的数据本身——加密、受控、可溯源。
---
深圳市羽翼信息技术有限公司深耕信息安全二十余年,核心产品包括透明加密软件、电脑屏幕AI防拍摄系统与隐形水印溯源平台,为党政机关、金融、制造、科研等行业提供"加密防流出、防拍护屏幕、水印可溯源"三位一体的终端数据防泄密解决方案。