ARTICLE · 1204715
28 万星的框架,专门给 AI 编程助手补上「先想再做」
28 万星的编程智能体框架
GitHub 上有个项目叫 ECC,全称自我描述是「智能体运行框架的性能优化系统」,星标 28 万 2 千多。
它服务的对象是那些写代码的 AI 工具:Claude Code、Codex、OpenCode,以及同类的其他「宿主」。
它的许可证是 MIT,README 里写着一句话:「这个仓库永久保持 MIT 许可」。
这篇讲清楚它到底装了什么,以及它为什么值得看一眼。
它解决的是哪个环节的问题
README 里有一句话概括得比较准。大意是:
你的智能体已经会写代码了,但 ECC 给它一套协同的工程系统和工具箱:它先规划再动手构建,用测试来验证改动。
这句话点出了一个现实问题。
现在的编程智能体,生成代码那段通常不难,难的是前面和后面:动手前有没有想清楚,动手后拿什么证明改对了。
ECC 做的事情,主要就压在这两头。
它装了些什么
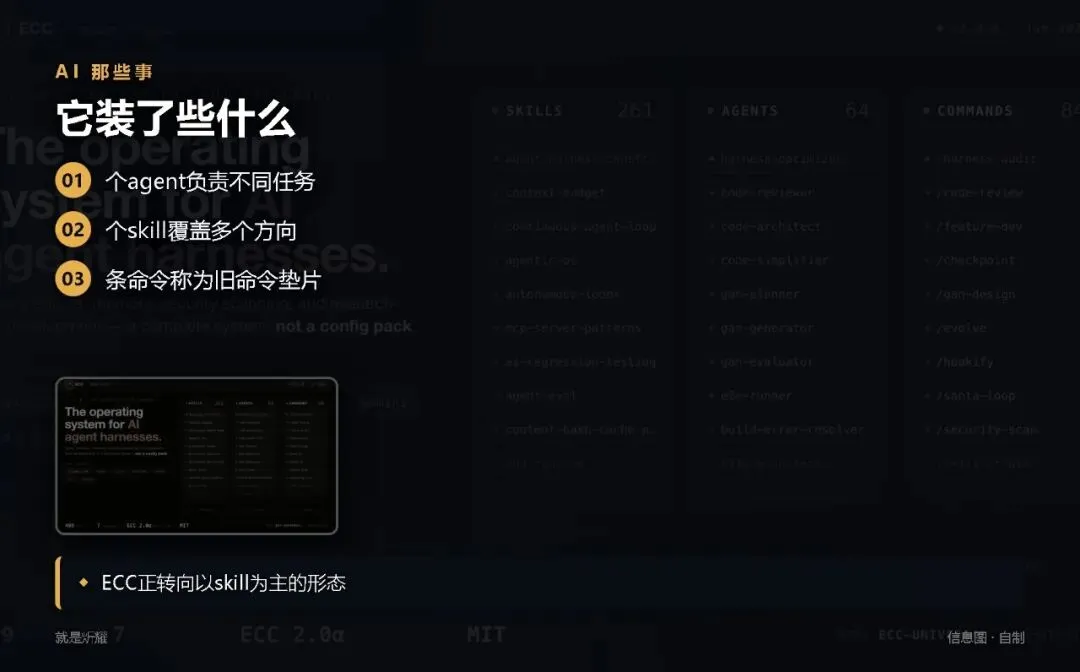
README 用一张表列了组件和数量,这部分是可以直接核对的。
71 个 agent,分工包括规划、评审、构建修复、安全、架构和领域工作。
311 个 skill,覆盖测试驱动开发、调研、安全、文档、前端、数据、机器学习、运维等方向。
97 条命令。不过 README 自己把这些称为「legacy command shims」(旧的命令垫片),并说明 ECC 正在转向以 skill 为主的形态。
这里要说明一句:项目主图(那个写着 261 skills / 64 agents 的截图)是较早版本的宣传图,标着 v2.0.0;本文引用的 71 / 311 / 97 来自当前 README 的 ECC 2.2 说明。
除了这三类,还有四块运行时能力:
Hooks 和 memory:做强制校验、会话摘要、持续学习、「instincts」和上下文控制。
Rules:按语言或项目选择的常驻标准。README 特意提醒要有选择地安装,因为这些规则是常驻加载的。
AgentShield:扫描 prompts、hooks、MCP 配置、权限、密钥和 agent 文件。
还有一个叫 Memory Vault 的设计。它给 Claude、Codex、Hermes、OpenClaw、Kimi 等多个宿主提供同一个本地、可查看的 Markdown 格式,用来存放持久上下文和交接信息。
位置是分开的:项目与团队记忆在 `.ecc/memory/`,用户记忆在 `~/.ecc/memory/`。
「Instincts」这个词值得单独说
README 的术语表里对这个词的定义是:
「从真实会话中学到的模式,带置信度评分」,并且「在相关的时候才被唤起」。
这个设计思路比较有意思。
很多工具的记忆是「把东西都存下来,用的时候全塞进上下文」。那样做的问题是上下文会被越撑越满。
而带置信度、按相关性唤起,相当于给记忆加了一个筛选阀。
至于实际效果如何,README 没有给出可引用的数字,所以这里只讲它的设计意图。
谁做的、多久更新一次
这一点值得单独提。
README 里作者自己说:「单个维护者,每周在 7 个宿主上发布」。
也就是说,支撑 7 个编程智能体宿主的项目,主要靠一个人在做。
这解释了它为什么既更新快,又需要商业支持。
它在开源之外有一个 ECC Pro,是托管版 GitHub App,面向私有仓库,从 19 美元每席位每月起。
开源部分永久免费,商业收入用来支撑维护。
怎么装
安装方式 README 给得很具体,版本是 ECC 2.2,包版本 2.2.3。
推荐的方式是一条命令:`npx ecc-universal@2.2.3 setup`。
如果不喜欢 npx,它也给了对应的替代写法:pnpm 用 `pnpm dlx`,Yarn 2 以上用 `yarn dlx`,Bun 用 `bunx`。
环境要求是 Node.js 18 或更高。如果走 Claude 插件方式,还需要 Git 和 Claude Code 2.1 以上,并且都在 PATH 里。
README 还给了一段 Windows 用户的照抄流程:先装 Node.js 18+、Git、Claude Code,然后用 `node --version`、`git --version`、`claude --version` 三个命令确认,再跑那条安装命令。
装完之后,新开一个 Claude Code 会话,执行 `/plugin list` 确认 `ecc@ecc` 是启用的。
README 里有一条安全警告
这部分我觉得比功能清单更该转述。
README 开头放了一个警告框,标题是「只用官方来源」。
它列出的可信渠道是:GitHub 仓库 `github.com/affaan-m/ECC`、npm 包 `ecc-universal` 和 `ecc-agentshield`、GitHub App、插件 `ecc@ecc`、以及官网 `ecc.tools`。
然后明确写了一句:第三方的转载和非官方镜像,项目不维护也不审查,可能含有恶意软件。
这个提醒放在这里是有道理的。因为这类工具装进去之后,是有 hooks、有 MCP 配置、有命令执行权限的。装错来源,风险比装一个普通软件大。
README 里还有一句更谨慎的话:版本号锁定「不构成安全审计,也不构成完整性校验」,建议在运行包代码之前先查看发布源码和仓库完整性。
结论
把能确认的信息理一下。
ECC 是一个 MIT 许可的编程智能体框架,28 万 2 千星,支撑 7 个宿主,由单个维护者每周更新。
它的核心主张是给智能体补上先规划、再构建、用测试验证这套流程。
它装的东西是 71 个 agent、311 个 skill、97 条命令,外加 hooks、rules、memory 和 AgentShield 安全扫描。
要注意的两点:一是它正在从命令转向 skill,那 97 条命令被自己称为 legacy;二是它对安装来源有一份明确的官方清单,装错来源可能带恶意软件。
至于它是否值得一装,取决于你的智能体是不是已经卡在「会写代码但不会保证质量」这一步。如果是,这类框架要解决的问题就对上了。
—END—
PS:怕以后找不到这篇,可以点个收藏,方便回头翻。
往期推荐
自驾游攻略,AI 能帮到哪一步 密码放在云端,还是自己管 安卓怎么从系统层面挡掉 App 广告