ARTICLE · 1219105
炸裂,安卓手机真能刷iOS了!
手机技巧 | 电视盒子软件 | 实用干货 |
加星标 不断电
这两天看到一个叫 HackiOS 的项目突然全网刷屏,号称把原生的iOS 16.5直接刷进了安卓手机里。
不是主题,不是启动器,也不是模拟器。
据开发团队OOSexGang的说法,他们用自己的UEFI固件加移植版的XNU内核,让真正的iOS在POCO X5 Pro和小米11 Lite 5G上从硬件底层跑了起来。
演示视频里,iOS的主屏幕、小组件、Wi-Fi、声音、震动、相机,甚至系统键盘,都有模有样。
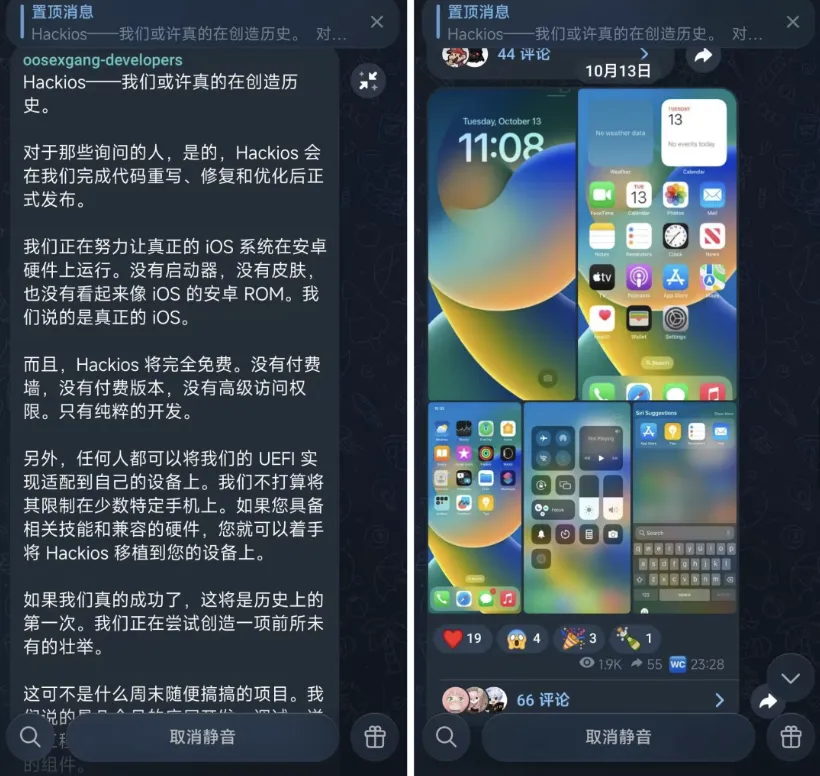
目前HackiOS没有公开任何源代码,没有放出一个可安装的固件,也没有任何第三方独立验证。全网能看到的,只有团队在Telegram和X上发的演示片段。
视频来源:X@aehyok
团队自己都还没发布任何东西,演示是真的像,东西是一点没有。
就在HackiOS刷屏的同一天,另一位开发者Makr干了件更实在的事。
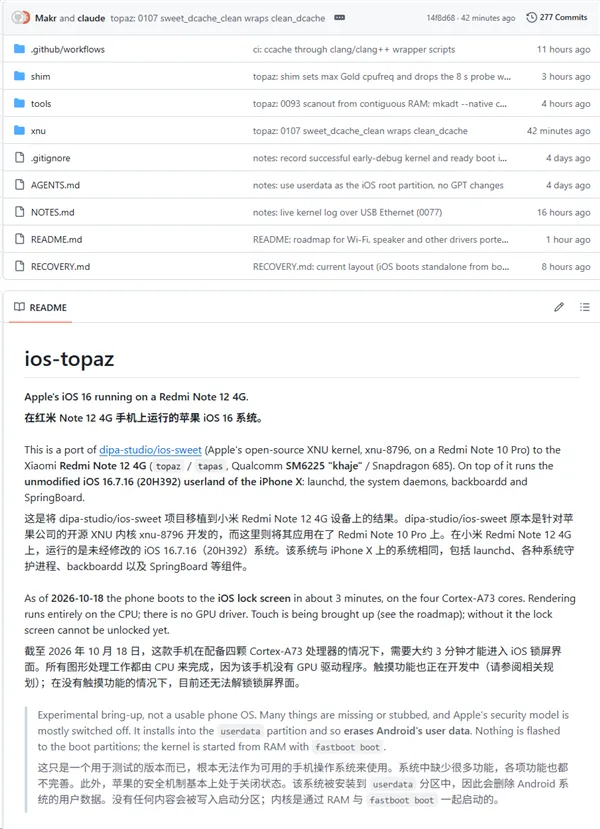
他成功让一台Redmi Note 12 4G启动了iOS 16.7.16,而且项目已经在GitHub开源,名字叫ios-topaz。
从演示来看,这台红米进入系统后,“关于本机”里显示的机型是iPhone X,触摸屏和音量键也已经调通,大约3分钟就能启动到iOS锁屏界面。
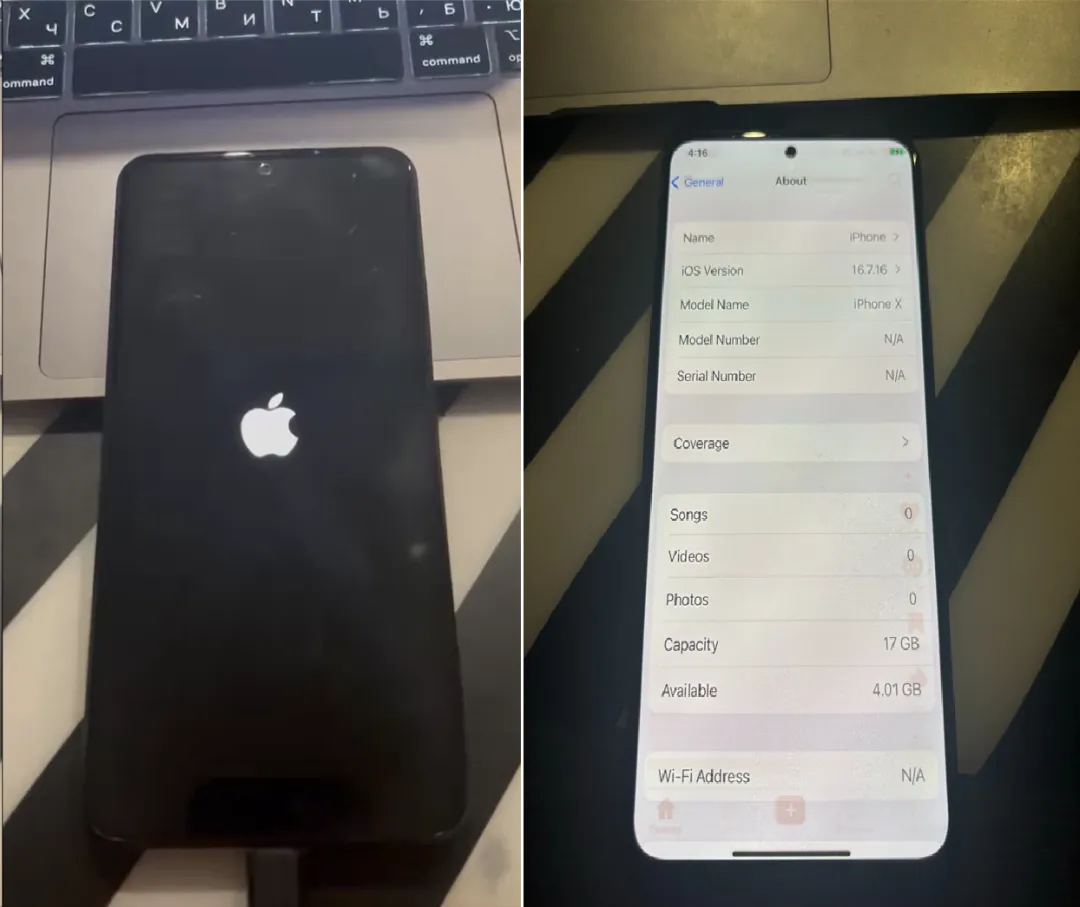
当然,距离“能用”还差着十万八千里。通信、相机、App Store这些核心功能,大概率想都别想。
但至少,代码是公开的,路子是看得见的。
但“能用”和“能开机”是两码事。
项目的README自己写得很清楚:“Experimental bring-up, not a usable phone OS”——实验性启动,不是一个能用的手机系统。
触摸屏还在调,锁屏目前解不开;Wi-Fi、蓝牙、蜂窝数据、音频、相机、传感器、GPS,全都没有;没有GPU驱动,画面全靠CPU硬扛,帧率低得感人;安全机制基本是关着的,装进去还会清空安卓用户数据。
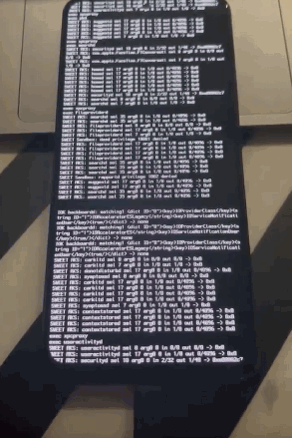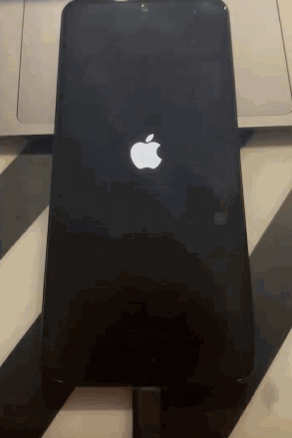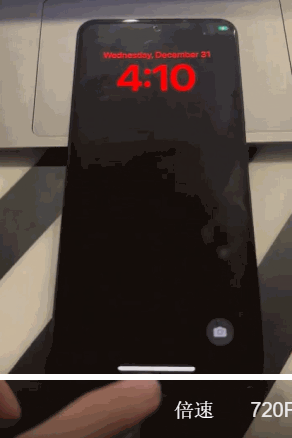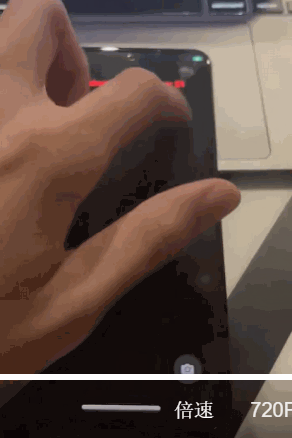
换句话说,你刷完得到的是一个能显示iOS锁屏的“赛博标本”,不是一台能打电话的iPhone。
因为苹果开放的只有XNU内核——操作系统最底层、管处理器和内存的那部分。但iOS的上层用户空间、所有硬件驱动,全是苹果的闭源资产。
把XNU搬到骁龙芯片上,只是第一步,让iOS认识这块屏幕、这个摄像头、这颗基带芯片,才是真正的无底洞。
驱动适配的工程量,不是几个演示视频能填平的。
真等哪天代码公开了、有人实测了、砖机率降下来了,盒子君再喊你也不迟。
现在嘛,看看视频,图个乐就好。
现在AI越来越强了,各种项目层出不穷,盒子君现在看到啥稀奇古怪的操作都不觉得怪了。
就拿昨天分享的:REA(GitHub 33万星的项目爆火,AI猛的一批,号称逆向任何东西!),逆向项目来说,我之前可真的没想到小白也能一句话逆向“一切”应用。