ARTICLE · 1222809
ONLYOFFICE文档企业版10.0:用AI提升工作流、按需部署的模块化应用、强化安全保护等
大型组织需要安全可靠、能够按需扩展,并能适应复杂 IT 环境的文档工具。ONLYOFFICE 文档 10.0 正是为满足这些需求而推出的。
此次更新带来约 50 项新功能、1000 多项错误修复,并修复了约 40 个安全漏洞。对于企业而言,这意味着更强的安全防护、更出色的大型文件处理性能,以及对 AI 功能和应用部署方式更灵活的控制。
以下是企业 IT 和业务负责人值得重点关注的更新。
面向企业工作流的 AI 工具
借助 ONLYOFFICE 文档 10.0,你可以将 AI 融入日常文档处理工作,同时继续掌控数据所有权和使用成本。
- AI 工具与智能体:协助撰写、分析和编辑文档、电子表格、演示文稿、表单和 PDF,并自动化文档工作流,减少团队在重复性任务上花费的时间。
- 自定义 AI 工具:根据实际工作流程创建专属 AI 助手和操作,让各部门都能以适合自己的方式使用 AI。
- 连接内部知识与系统:结合内部知识库,并通过 MCP 将 AI 与业务系统及外部工具连接,获得更贴合现有工作流程、能够理解上下文的结果。
- 按任务选择模型:简单编辑任务使用轻量级模型,复杂任务使用能力更强的模型,让使用成本与实际需求相匹配。
- 部署在自有基础设施中:将数据保留在企业内部网络中,以满足安全与合规需求。
- 本地模型:针对敏感文档和隔离环境,可完全离线运行 AI,无需依赖外部服务。
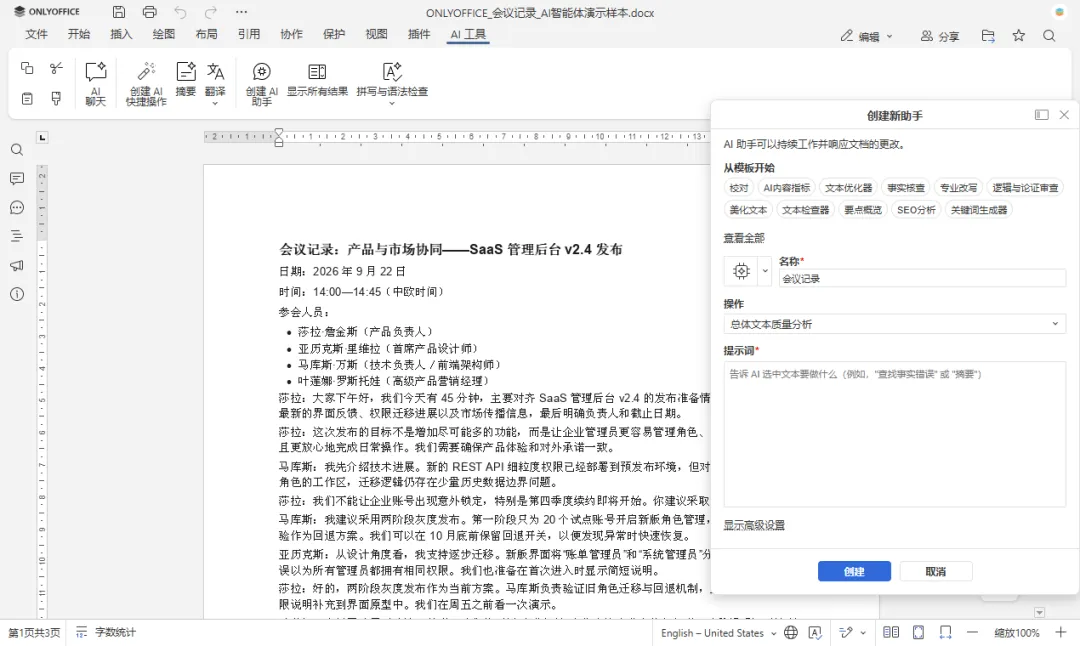
专业提示:在 ONLYOFFICE 文档 10.0 企业版中,管理员可以通过管理面板统一配置 AI 提供商,让用户无需单独输入 API 密钥,即可使用预配置的 AI 工具。管理员还可以为特定任务分配模型、连接 MCP 服务器、管理网络搜索功能,并将用户可使用的提供商和模型限制在已批准的范围内。了解更多:https://api.onlyoffice.com/zh-CN/docs/ai/guides/server-ai-providers
模块化应用:按需部署,灵活扩展
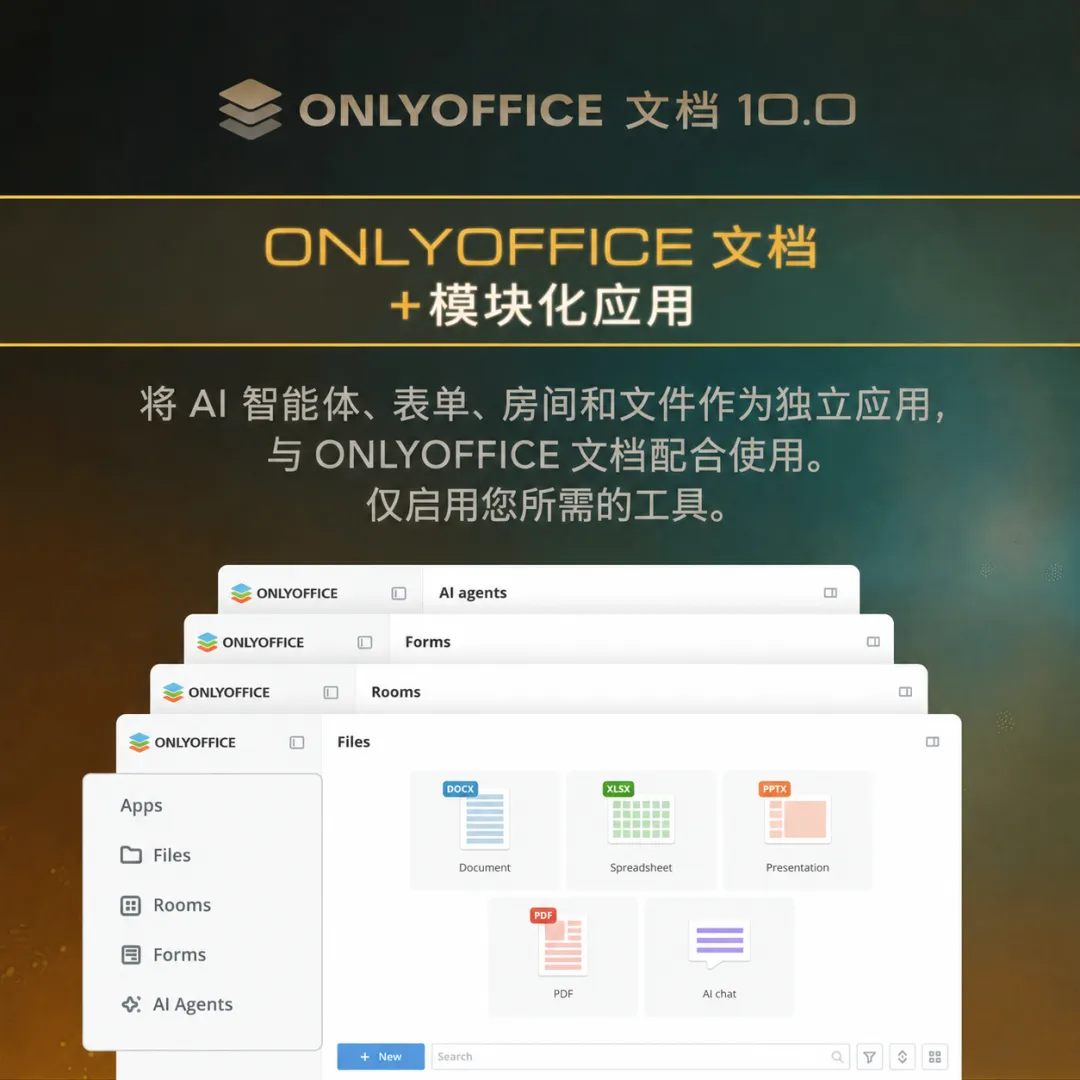
ONLYOFFICE 文档 10.0 引入了可灵活组合的模块化应用:AI 智能体、表单、房间和文件。IT 团队可以安装编辑器,按需启用组织所需的应用,并将整套工具集成到现有解决方案中。这不仅为终端用户提供了更简洁的界面,也让 IT 部门能够更好地控制部署方式,同时为未来的需求变化保留扩展空间。
ONLYOFFICE 商务总监 Galina Goduhina:
“多年来,企业一直将 ONLYOFFICE 视为一款强大的文档编辑解决方案。借助 10.0 版本,我们正在超越传统文档编辑,将强大的编辑器、AI 能力和模块化应用整合到一个灵活的生态系统中。通过将 AI 与业务知识、现有系统和日常工作流连接起来,我们希望帮助企业从单纯处理文档,迈向构建能够带来真实业务价值的智能自动化流程,同时保持对其数据和数字基础设施的完整控制权。”
安全改进:为大规模协作提供更强防护
当数千名员工每天共享文档时,一个安全漏洞就可能影响大量用户。ONLYOFFICE 文档 10.0 修复了约 40 个安全漏洞。这些修复涵盖了企业日常使用中尤为重要的领域:
- 跨站脚本(XSS):修复了超链接、AI 助手字段、审阅面板、函数参数窗口和 HTML 插件中的相关漏洞。
- 服务端请求伪造(SSRF):修复了 WOPI 端点和 /ai-proxy 端点中的安全问题。
- 宏沙箱绕过:进一步加强了宏运行环境的隔离机制,包括修复了一处允许访问浏览器 Cookie 的沙箱绕过漏洞。
- PDF 安全漏洞:修复了 PDF 中嵌入式 JavaScript 和文件操作相关的恶意 JavaScript 执行问题,以及打印时的授权绕过漏洞。
- WOPI 集成:修复了协同编辑会话劫持,以及可能导致服务器配置泄露的路径遍历漏洞。
- 路径遍历与文件访问:修复了文档转换过程中的任意文件写入、本地文件读取和未经授权访问操作系统文件等问题。
- Docker 镜像修复:修复了 DocumentServer Docker 镜像中的安全漏洞,包括 OpenSSL 相关 CVE 漏洞。
为什么这对合规至关重要
对于需要遵守 GDPR、HIPAA 或行业特定法规的组织而言,及时安装安全补丁是保护数据的重要措施之一。这些修复进一步完善了 ONLYOFFICE 现有的安全防护体系,包括本地部署、JWT、静态数据加密和细粒度访问权限控制,共同帮助企业更好地保护敏感数据,并保持对数据的掌控。
重要提示:建议尽快规划升级到 10.0 版本。
立即升级
服务器与管理功能改进
面向 IT 和基础设施团队,10.0 版本带来了一系列后端改进,进一步提升了系统管理能力、可观测性和整体安全性。
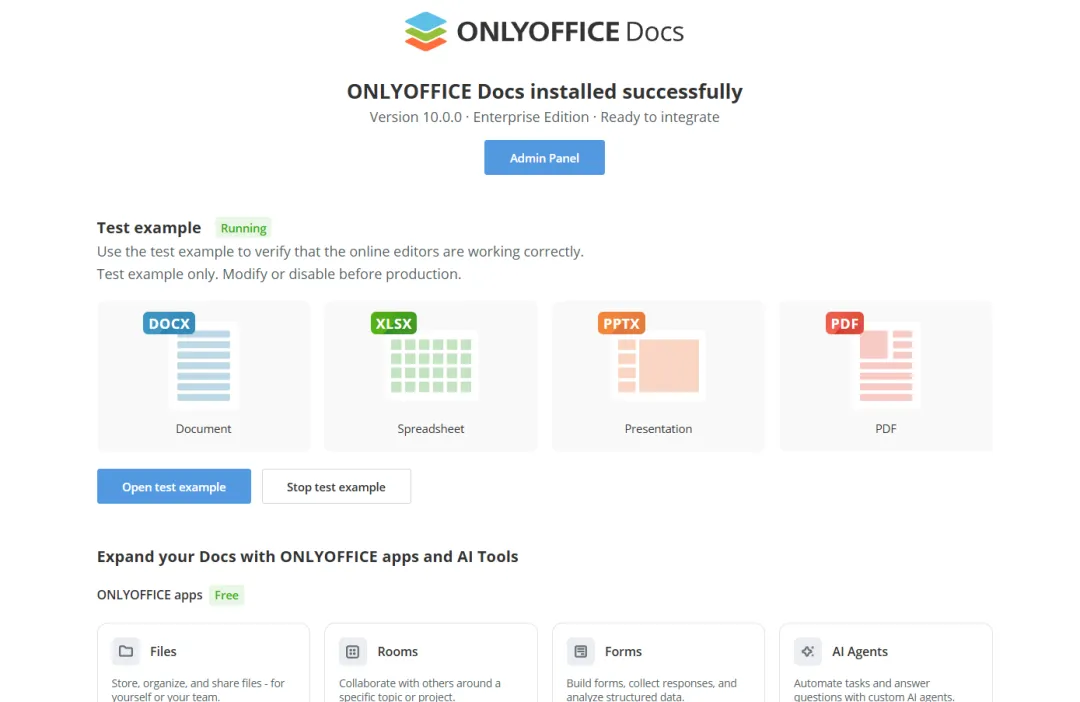
管理面板:重新设计的服务器欢迎页面更加清晰直观。企业版服务器现在默认自动启动管理面板,减少了手动配置步骤。此外,管理面板还新增了查看 JWT 密钥的区域,以及用于跳转至测试用例、启动或停止测试的按钮,让部署过程中的配置验证更加便捷。
默认启用 JWT:JWT 现在默认在 default.json 中启用,进一步增强了系统安装后的默认安全防护。
WOPI 安全加固:WOPI 现在要求配置 IP 过滤规则。仅使用 allow: * 规则已无法满足要求,必须明确指定主机。这有助于降低因 WOPI 集成配置不当而导致未经授权访问的风险。
完整性校验:当集成商提供相应的请求头时,ONLYOFFICE 现在可以通过特定参数验证下载文件的完整性。该功能默认启用。
编辑器中的实用改进
10.0 版本为各编辑器带来了一系列实用升级,让经常处理大量文档的团队直接受益。以下是部分亮点:
PDF 编辑器:在对外共享文件前清除隐藏的元数据,保存并重复使用签名以满足频繁签署的需求,还可以借助 AI 更快地查询、总结长文档并对敏感内容进行涂黑处理。保存为普通 PDF 的表单现在会在提交时自动签名,进一步简化批量文档处理流程。
电子表格:通过分离样式与数据存储、限制单元格遍历,提升大型工作簿的处理速度。SUMIF、AVERAGEIF、COUNTIFS 等常用函数也经过优化,计算效率进一步提高。公式区域高亮和函数常量提示功能,让复杂模型的构建与验证更加轻松。
协作:可以跟随团队成员的光标,实时了解他们正在编辑的位置。改进的从右到左(RTL)语言支持,为使用阿拉伯语、希伯来语及其他 RTL 语言的团队提供了更好的体验。与下段同页、跨页断行等排版功能,也有助于保持长篇报告和表格的清晰易读。
更新日志:https://github.com/ONLYOFFICE/DocumentServer/blob/master/CHANGELOG.md#1000
面向企业的 ONLYOFFICE 文档:https://www.onlyoffice.com/zh/docs-enterprise
下载面向企业的 ONLYOFFICE:https://www.onlyoffice.com/zh/download