ARTICLE · 1225778
红队实战 Burp 插件 Zack-AI-Scanner-3.0,大模型判断可测参数,真实请求验证漏洞,Shiro/Log4j/Fastjson 盲洞支持 OOB 取证
0x01 工具介绍
Zack-AI-Scanner 是一款 Burp Suite AI 智能漏洞扫描插件,依托大模型流水线完成漏洞研判。无需爬虫批量 Fuzz,基于已有请求自动识别注入点位、生成探测与 WAF 绕过载荷并真实发包验证。内置 dnslog OOB 回连检测盲漏洞,设置 95% 置信硬阈值降低误报,代码优先核验回连、Struts2 算术证据。支持右键单包扫描、Proxy 流量自动扫描,兼容 OpenAI 兼容接口,扫描结果可导出 HTML报告,覆盖 SQL 注入、XSS、反序列化、SSRF 等主流漏洞。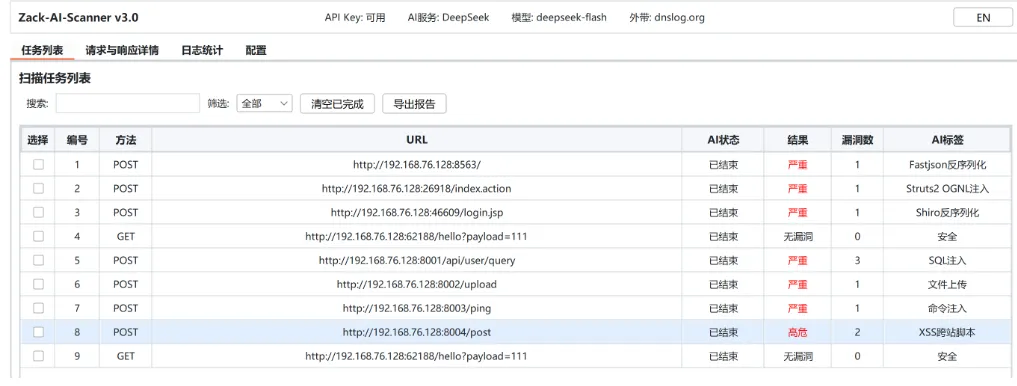
注意:现在只对常读和星标的公众号才展示大图推送,建议大家把渗透安全HackTwo"设为星标⭐️"否则可能就看不到了啦!
下载地址在末尾 #渗透安全HackTwo
0x02 功能介绍
✨核心特点
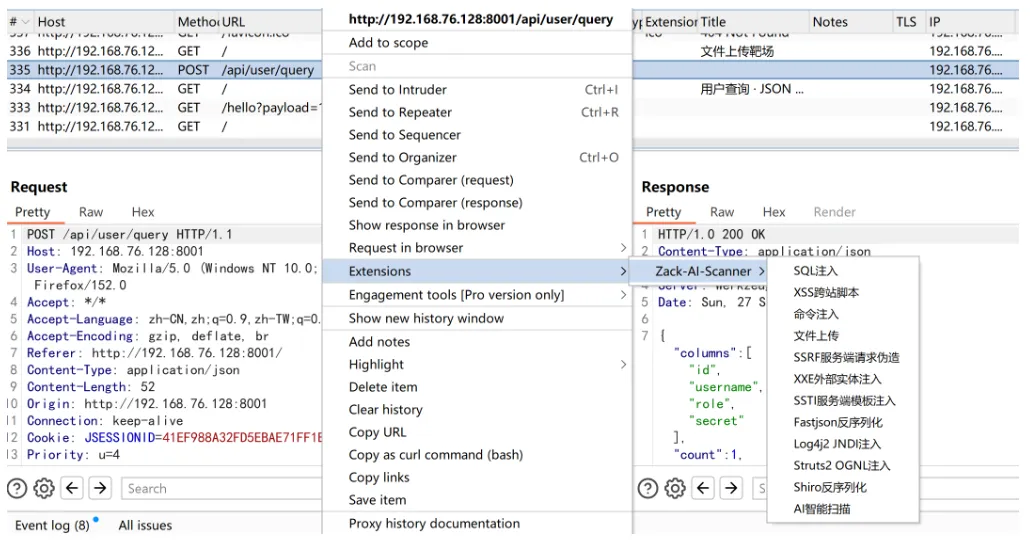
对一个你手上的请求(Proxy 历史、Repeater、Target),选一个具体漏洞类型,或选「AI智能扫描」让模型自己判断。插件随即对这一个请求跑一条分阶段的大模型流水线,通过 Burp 真正把载荷发出去, 再依据证据报告结论。
它不是爬虫,也不是 Burp Scanner 的替代品:它不枚举端点、不做模糊测试。它做的是拿一个你 已经有的请求,问模型两个问题——这里有什么值得测、这个响应能不能证明打成功了——然后用 真实发包去验证这个答案。
注入点不限于 Burp 报出来的参数:一个位置可以是查询串 / 请求体 / cookie 的值、嵌套 JSON 路径 (user.id)、multipart 部件(含真正的二进制上传)、自定义请求头、REST 路径段,或整段 body (XML / GraphQL)。有两类故意不打:逐跳请求头(Host、Content-Length、Connection 等)与 令牌类参数(csrf、token、timestamp、nonce、signature 等)。
流水线
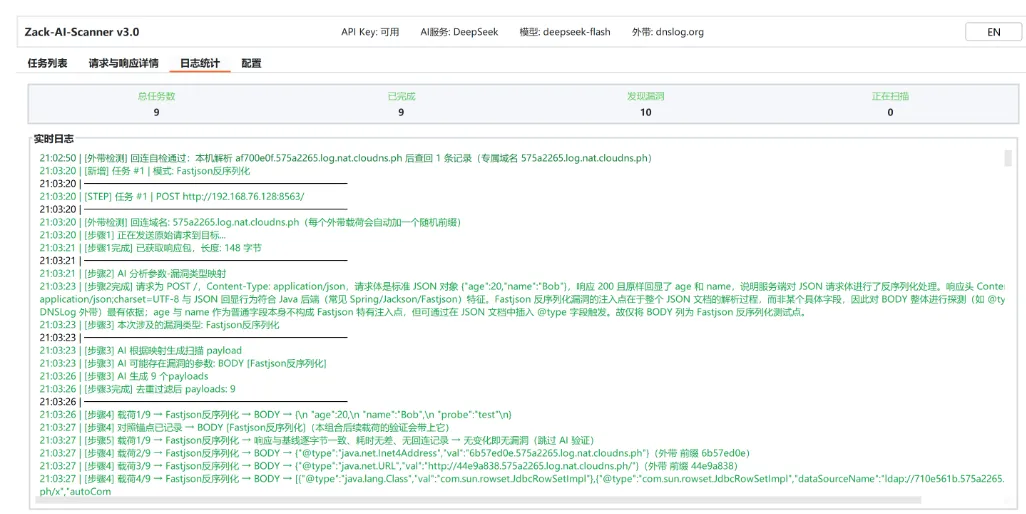
右键一个请求│├─ 步骤1 通过 Burp 重放该请求,拿到一个活响应。│ 这个响应就是后续一切对比的基线。重放与后面发载荷一样有 10 秒上限│ (目标不响应就按「无响应」收尾,不会一直卡着)。│├─ 步骤2 → 模型:请求(请求行 + 全部请求头、请求体前 10000 字符)与响应│ (状态行 + 全部响应头、响应体前 10000 字符),外加可注入的参数名列表。│ ← 模型:{analysis, paramVulnMap:[{param, vulnTypes[], reason}]}│ 这张表就是本次扫描的「范围」:空表直接以「安全」结束,一个包都不发。│ 每次扫描一次调用。│├─ 步骤3 → 模型:与步骤2 完全相同的请求/响应数据、paramVulnMap,以及一行│ 从步骤1 响应猜出的后端指纹。│ ← 模型:{testPayloads:[{type, payload, position, kind, wafBypass}]},每组合 9 条。│ `kind` 取 probe / attack / bypass —— 代码靠它认出「哪一条能当本组合的对照载荷」│ (见「为什么载荷数是这个数」)。代码侧再过滤、去重、逐个校验注入点,然后才发。│ 每次扫描一次调用。│├─ 步骤4 逐条注入发包,一次一条。│├─ 步骤5 外带载荷不阻塞:挂到定时器上,6 秒后按它自己的随机前缀回查;│ 其余载荷当场验证。│└─ 步骤6 → 模型:载荷、实测耗时与基线耗时、回连带、本次测试请求、本次测试响应、基线响应,以及**同一组合第 1 条载荷(探测载荷)的响应**(四段各前 10000 字符,围绕证据位置截取;探测载荷的作用见「为什么载荷数是这个数」)。← 模型:{vulnerable, confidence, vulnType, level, description, tag}结论已经确定的载荷**不花调用**:有回连记录的、Struts2 算术求值成立的、以及与基线分不出差异的(见取舍 3)。其余每条载荷一次调用,所以 9 条载荷的扫描往往远少于 9 次。
0x03 更新介绍
The model picks which parameters are worth attacking and with what payloads; the payloads are really sent through Burp, and exploitability is decided from the evidence. Findings land in a task table and export to HTML / Markdown reports.0x04 使用介绍
📦安装与使用指南
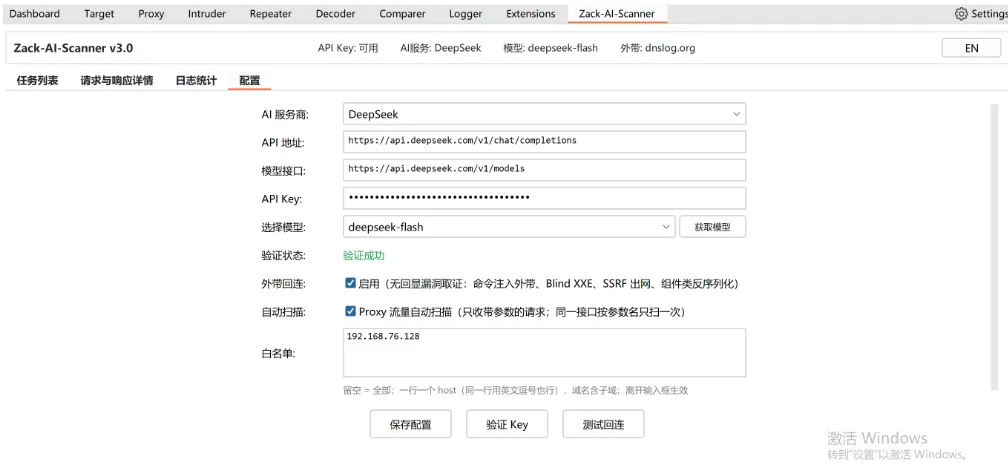
打开「配置」页,选服务商、填 API Key,点「验证 Key」——没验证过之前「保存配置」 按钮是灰的——然后点「保存配置」。
在 Proxy history / Repeater / Target 里右键任意请求 → Zack-AI-Scanner → 选一个漏洞类型, 或选「AI智能扫描」。
在「任务列表」页看进度与结果。双击某行看每个载荷的「请求与响应详情」;勾选若干行可批量 删除 / 暂停 / 继续,或导出报告。同时只跑 10 个任务,其余排队并显示位次(排队中 3/12)。
0x05 内部VIP星球介绍-V1.5(福利)
如果你想学习更多渗透测试技术/应急溯源/免杀工具/挖洞SRC赚取漏洞赏金/红队打点等欢迎加入我们内部星球可获得内部工具字典和享受内部资源和内部交流群,每天更新1day/0day漏洞刷分上分(2026POC更新至14922+),包含全网一些付费扫描工具及内部原创的Burp自动化漏洞探测插件/漏扫工具等,AI代审工具,最新挖洞技巧、SKILL等。shadon/Hunter/0zone/Zoomeye/Quake/Fofa高级会员/AI账号/CTFShow等各种账号会员共享。详情点击下方链接了解,觉得价格高的师傅后台回复" 星球 "有优惠券名额有限先到先得❗️啥都有❗️全网资源最新最丰富❗️(🤙截止目前已有3000+多位师傅选择加入❗️早加入早享受)
免责声明
获取方法
公众号回复20261022获取下载、回复 加群 获取交流群
最后必看-免责声明
文章中的案例或工具仅面向合法授权的企业安全建设行为,如您需要测试内容的可用性,请自行搭建靶机环境,勿用于非法行为。如用于其他用途,由使用者承担全部法律及连带责任,与作者和本公众号无关。本项目所有收录的poc均为漏洞的理论判断,不存在漏洞利用过程,不会对目标发起真实攻击和漏洞利用。文中所涉及的技术、思路和工具仅供以安全为目的的学习交流使用。如您在使用本工具或阅读文章的过程中存在任何非法行为,您需自行承担相应后果,我们将不承担任何法律及连带责任。本工具或文章或来源于网络,若有侵权请联系作者删除,请在24小时内删除,请勿用于商业行为,自行查验是否具有后门,切勿相信软件内的广告!
往期推荐
渗透安全HackTwo
微信号:关注公众号获取
后台回复星球加入:知识星球
扫码关注 了解更多