ARTICLE · 1226544
安装包没毒,云端却在下毒?起底SCRM供应链攻击的「阴阳接口」 | 2026年10月22日
一、审计干净 ≠ 真的干净
很多企业采购软件时都会做一件事:把安装包丢进杀毒引擎扫一遍,看到「未发现威胁」就放心部署。但今年监测到的供应链攻击,恰恰打在了这个盲区上。
安全团队对某跨境电商常用的SCRM客户端安装包做审计时,没有发现任何内置恶意代码。问题出在哪?出在软件启动之后——它会主动向云端请求配置和更新,而攻击者篡改的正是这条「云端下发」通道。安装包是干净的,联网之后的行为却不一定。
打个比方:你收到一封纸质信件,信封和信纸都检查过,没问题。但信里写着一句话——「请拨打这个电话获取最新通知」。真正危险的指令,是在你拨通电话之后才传达的。软件安装包就是那封信,云端接口就是那通电话。
二、阴阳安装包:Release 是幌子,Update 才是主角
进一步分析发现,被替换的安装包是一个自解压文件。解包后里面躺着两个东西:
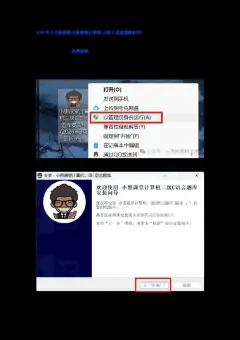
用户双击安装,Release 老老实实装好,界面正常、功能正常,谁会去怀疑一个叫 Update 的文件?可它已经在后台悄悄落地,等待云端指令。
这种「一真一假、明修栈道暗度陈仓」的手法,让传统基于文件哈希的黑名单几乎失效——因为主安装包确实没被改,改的是旁边那个不起眼的辅助程序。
三、ASAR 里的两个「后门接口」
攻击者并没有止步于替换安装包。安全团队对客户端使用的 ASAR 打包格式(Electron 应用常见的资源包)进行漏洞挖掘时,发现了两个可被远程利用的 RCE 接口。
RCE 就是「远程代码执行」——攻击者不需要坐在你电脑前,只要能触达这两个接口,就能让你的机器执行任意指令。结合官方公告接口的供应链污染,攻击链就串起来了:
第一步:篡改安装包,植入 Dropper; 第二步:利用云端下发接口,向特定目标推送恶意配置; 第三步:通过 ASAR 中的 RCE 接口落地 CrossHatch 特马。
整个过程针对特定目标定向投递,普通用户可能毫无感知,只有被选中的「猎物」才会收到那份「加料」的云端指令。这也解释了为什么很多受害者事后自查,却找不到明显的入侵痕迹。
四、为什么电商和跨境行业成了重灾区
本轮攻击波及 BitBrowser 及多款 SCRM 软件,用户画像高度集中:电商客户、跨境电商运营者。攻击者图什么?各种迹象指向经济目的——店铺账号、客户资料、交易数据,在黑产市场上都是硬通货。
这提醒我们:供应链攻击不再只是「国家级 APT」的专利。高端黑产同样有能力污染官方接口、挖掘 RCE 漏洞,而且他们的目标更直接——你的业务数据就是钱。部分非政治目的的供应链攻击甚至已向开源社区披露,说明这类手法正在「平民化」。
软件安装后留意同目录下的辅助程序(如 Update、Helper 等),非必要不授予其自启动和联网权限。 对 SCRM、浏览器多开等电商工具,优先从官方主站核验数字签名,并关注厂商安全公告与版本更新。 部署终端行为监控,重点告警「正常软件进程发起异常外联或执行脚本」的行为,而非只看文件是否报毒。