ARTICLE · 1253024
新的勒索软件趋势:当勒索者不再加密
“
勒索的核心是施压。当证明“我来过”有了更便宜的方式,一部分攻击者发现:不动手加密,也能让企业就范。
2026年4月,卡巴斯基全球应急响应团队(GERT)响应了中东一家制造企业的入侵事件。把时间线铺开,几个细节拼出了这些年来勒索软件产业最值得注意的一次变化。
4月11日,攻击者用一套泄露的域账号凭证,从企业的 FortiGate SSL VPN 登进内网。这个账号权限不低——它能在域根级别创建并链接组策略。
4月13日,攻击者做了三件事:创建两个恶意组策略对象(GPO)并链接到域根;把勒索信和勒索壁纸(hello.txt、payload.jpg)写进域控的 SYSVOL 目录;与此同时,数据外传已经开始,这些数据后来被挂上了暗网。
诡异的是,策略生效前,全网安静了一整天。GPO 早已缓存到各终端,但计算机配置要等重启或组策略刷新才会应用——而期间没有任何终端重启。直到4月14日,机器按日常流程陆续重启,勒索壁纸、登录横幅、桌面勒索信才同时引爆,本地管理员账户被禁用,业务中断正式开始。4月15日 GERT 介入,4月16日得出结论:Windows 终端没有执行任何加密,没有驻留恶意软件,也没有传统意义上的持久化后门——攻击的持续生效,完全依赖域控制器上那个尚未被删除的恶意 GPO 链接。
但这家企业的 ESXi 服务器上,检测到了PAYLOAD家族的加密样本。
这篇文章基于卡巴斯基的官方博客[1]与 Securelist 事件调查报告[2],把“无加密勒索”的技术逻辑、行业影响与防御重心讲透。
— PAYLOAD 事件还原示意:左侧攻击者下发恶意 GPO,右侧员工电脑锁屏、换壁纸、弹出登录横幅,「零加密文件」形成反差
📌 本文看点
01
加密为什么成了“可选项”
02
一次“零恶意文件”域攻击全拆解
03
三盏灯的真相与防御重心
THE MATH OF EXTORTION
先厘清事实:加密没有被“优化掉”,只是出现了一条分支
讨论趋势之前,先纠正一个容易以偏概全的判断。
2026年的勒索生态并不是一部“加密消亡史”,而是三种模式并行:
纯加密勒索依然常见
对制造业、医疗、工控这类停机即损失的企业,加密造成的业务中断远比数据泄露致命,加密至今仍是最直接的施压手段。
双重勒索是当前的主流
多数攻击者的默认剧本仍然是“先偷数据、再加密、后威胁公开”,加密与泄露双管齐下。
纯数据勒索是增长最快的分支
跳过加密,只偷数据、只发威胁。卡巴斯基的统计显示,2025年支付赎金的受害者占比已降至 28%[3],靠“卖解密密钥”收钱越来越难;于是一部分攻击者干脆连加密都省了。ShinyHunters 是其中的代表。
何况“锁屏不加密”也不是全新事物——早年那些锁电脑、换壁纸的流氓勒索软件玩的就是这个套路。真正新的,是攻击者把“不加密”用进了企业级域环境,而且用得比前辈精细得多。
所以更准确的表述是:加密没有被淘汰,而是在一部分攻击场景里,成了一道可选项。
这道可选项为什么被越来越多地勾选?攻击者算的是四笔账。
第一笔账:备份普及,加密的筹码贬值了。在动辄几千台机器的大企业里,从备份恢复远比等罪犯发密钥靠谱——且不说密钥是不是真的,勒索软件自身要是有 bug,付了钱数据也未必回得来。罪犯渐渐发现,靠卖解密钥匙越来越难收上钱。
第二笔账:偷数据比加密数据更快、更安静。加密会在磁盘上留下明显的I/O尖峰,大规模文件写入对终端防护软件几乎是“递刀子”,行为检测引擎对此非常敏感。而数据外传可以伪装成正常业务流量,跑得还更快。卡巴斯基举了 ShinyHunters 的例子[4]:这个团伙把攻击构建在标准 OAuth 机制上,外传流量混在正常认证交互里,极难分辨。
第三笔账:泄露比丢失更可怕。全球140多个国家和地区有数据保护法律[6],企业数据一旦涉及个人信息,泄露带来的罚款与声誉损失远超数据本身的恢复成本。更要命的是,这件事备份救不了你。
第四笔账,也最扎心:加密只是“攻击者来过”的证明。当一封勒索信本身就足以证明入侵时,加密这个动作就成了可选项。既然是可选,从犯罪经济学的角度,自然会被一部分攻击者省掉。
四笔账算完,结论需要加一个限定语:
「在“证明入侵”这个环节,不加密照样能勒索;但在“摧毁数据、制造停机”这个环节,加密至今没有替代品。」
INSIDE THE ATTACK
技术拆解:一次教科书级的“零恶意文件”域攻击
PAYLOAD 事件值得逐帧拆解,因为它把“用目标自己的基础设施打目标”演绎到了极致。
入口:一把泄露的 VPN 凭证。入口并不高明——一套泄露的域账号凭证,通过企业的 FortiGate SSL VPN 登入(MITRE T1078 有效账号 + T1133 外部远程服务)。FortiGate 设备日志不足,凭证最初如何失窃已无法重建,合理猜测有三种:密码喷洒或凭据填充、钓鱼窃取,或者直接从初始访问经纪人(IAB)手里购买。这个账号能在域根创建并链接 GPO,意味着它持有域管理员权限或等价委派权限。受边界设备日志不足所限,攻击者从普通 VPN 登录到域管理员权限的提权路径尚未确认——业内最常见的路径包括 DCSync、Kerberoasting 服务账号攻击,以及哈希传递(Pass-the-Hash)。
武器:两个配合的 GPO。攻击者在域根创建并链接了两个 GPO,分工明确。PAYLOAD GPO 负责“演”:通过组策略首选项把 SYSVOL 里的勒索信以只读 README-payload.txt投放到每台电脑的桌面和 C、D 盘根目录;修改注册表 legalnoticecaption / legalnoticetext,强制所有登录界面显示 “Welcome to Payload!” 和勒索文本;把 payload.jpg 同时设为锁屏图像和桌面壁纸;再编辑安全设置模板,禁用本地 Administrator 账户。win Firewall OffGPO 负责“拆”:在域、专用、公用全部网络配置文件上关闭每台终端的 Windows 防火墙,为横向移动和数据外传扫清障碍。
一个负责表演,一个负责拆家——两个 GPO 才是完整的攻击工具包。只提 PAYLOAD 那一个,会低估这次攻击的完成度。
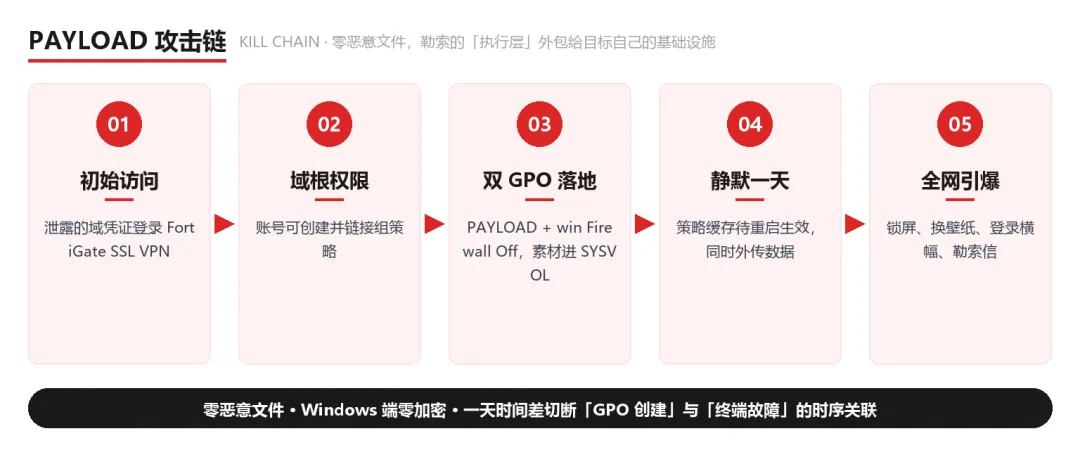
— PAYLOAD 攻击链:初始访问 → 域根权限 → 双 GPO 落地 → 静默一天 → 全网引爆
战术:一天静默窗口。最体现功力的是时间差。4月13日,GPO 已写入 SYSVOL 并缓存到各终端,但计算机配置策略要等重启或组策略刷新才会应用——而这一天里没有任何终端重启。于是攻击在域里“休眠”了整整一天:攻击者用这个静默窗口完成数据外传,还顺手切断了“目录日志中的 GPO 创建记录”与“大规模终端故障”之间的时序关联。等到4月14日终端按日常流程陆续重启,壁纸、锁屏、横幅、勒索信才同时引爆。溯源时,你很难把隔了一天的全网站点,和前一天的一条策略创建记录联系起来。
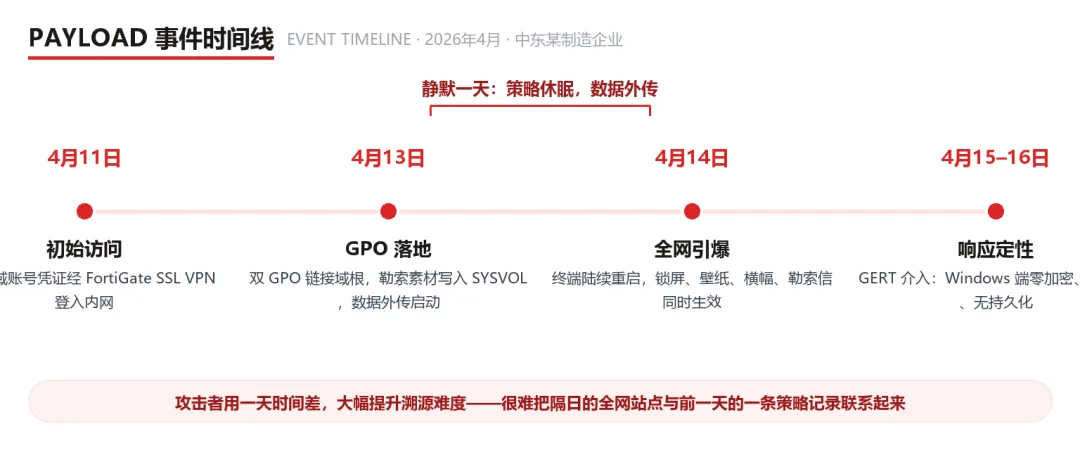
— 事件时间线:4月11日入口 → 4月13日 GPO 落地与外传 → 静默一天 → 4月14日引爆 → 4月15–16日定性
为什么是 GPO?因为这是“活在自己的环境里”。GPO 是管理员每天都在用的合法机制,相关流量、进程、协议全部正常。攻击者没有向任何终端投递恶意可执行文件,也就绕开了大量基于文件与进程行为的检测(MITRE T1484.001[5])。某种程度上,他们把勒索软件的“执行层”外包给了目标自己的基础设施。比起投递加密器,这条路成本低得多:不用维护工业级加密器,不用管密钥分发,不用担心加密太慢暴露目标。策略一下发,全网“一秒沦陷”——而勒索场景最需要的,恰恰是让管理层在十分钟内意识到出事了。
一个必须说明的严谨性细节。卡巴斯基对“终端为什么不加密”只给出中等置信度,两种解释并存:可能是刻意把破坏控制在“不可逆数据摧毁”阈值之下,保留后续加密阶段的选择权;也可能是攻击在全面执行前被打断。本次事件中,Windows 终端确实零加密——MFT 全面审查未发现 .payload 后缀文件、批量重命名或加密 I/O 模式;但企业的 ESXi 服务器上检测到了 PAYLOAD 家族的加密样本,公开逆向还显示该家族具备清除事件日志(T1685.005)、终止安全进程(T1489)、删除卷影复制(T1490)等完整能力,只是没有证据表明本次执行了这些模块。
所以更准确的定性是:Windows 端采用了无加密施压模式,而非攻击者没有加密能力。
但最核心的影响不是加密与否。这次事件最该被记住的,是攻击者拿到过域管理员级控制权。无加密绝不等于无严重入侵——备份能恢复数据,却抹不掉“域根曾经失守”这个事实。卡巴斯基在报告里给出的核心判断值得原样引用[2]:
「拥有域管理员权限且熟悉组策略内部机制的威胁行为体,无需向任何终端写入单个恶意文件,即可造成等同于勒索攻击的全域中断。」
THREE FAILING NETS
三盏灯的真相:哪些防护还在亮,哪些真的灭了
“有备份就不怕勒索”——只对了一半,而且是对应加密的那一半。备份解决的是可用性问题:数据能不能恢复、业务能不能继续。数据泄露带来的是另一组问题——保密性失守、合规责任、声誉损失,这些备份一概管不了。GDPR 的罚款上限为全球年营业额的 4% 或 2000 万欧元(取高者),Meta 2023 年因数据迁移被罚 12 亿欧元,TikTok 2025 年被罚 5.3 亿欧元[7]——这些罚单,没有一分钱是备份能替企业省下来的。
“EDR 会告警”——要看是哪一类告警。EDR 的检测体系覆盖进程行为、内存注入、权限提升、横向移动、异常网络连接等多个维度,文件 I/O 特征只是其中一层。PAYLOAD 这类攻击绕过的,是“大规模文件写入与加密特征”这一类规则;但域管账户登录、GPO 创建、域根链接变更、批量数据外传,配合目录服务审计,EDR/XDR 依然看得见。真正对此类攻击完全失效的,是只依赖文件和进程指标的检测策略。把 EDR 说得一无是处,反而会让企业放弃本来有效的防护层。
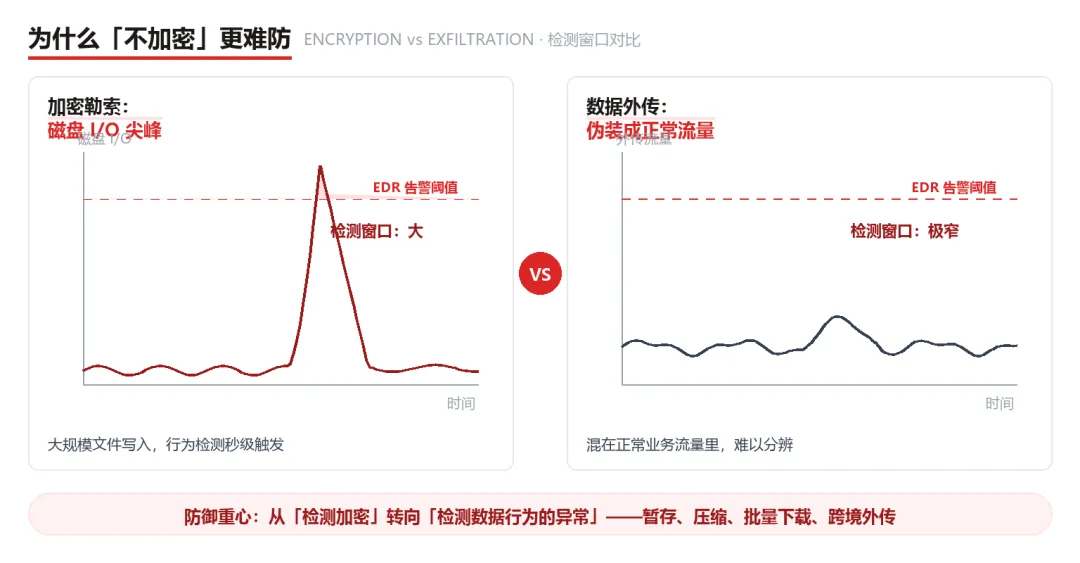
— 检测特征对比:加密勒索留下磁盘 I/O 尖峰,数据外传伪装成正常流量,检测窗口被极度压缩
“攻击门槛降低了”——降低的是最后一百米。不用开发加密器、不用维护密钥分发,“施压环节”的执行成本确实大幅下降。但从泄露凭证到域根 GPO 创建权限,中间隔着初始接入、横向移动、特权提升一整套内网渗透流程。这个门槛不但没降,反而要求攻击者更懂 AD——门槛没有消失,只是从“写恶意代码”转移到了“懂目录服务”。
在这些变化之外,勒索的“底盘”依然庞大:卡巴斯基与 VDC Research 估算,仅制造业2025年前三季度的相关损失就超过180亿美元[3]。同期还值得盯的有三条并行趋势:
后量子加密勒索
PE32 家族用 ML-KEM(Kyber1024)保护 AES 密钥——这是 NIST 选定的首个后量子密钥封装标准,旨在对抗未来量子计算机对传统加密体系的破解。加密这一手,本身也在升级。
EDR 杀手与 BYOVD
攻击者利用合法签名的漏洞驱动在内核级终止安全软件,已成攻击剧本的标配环节;微软的 Vulnerable Driver Blocklist是对策之一。
初始访问即服务(IAB)
RDP、VPN、RDWeb 凭证在黑市明码标价,攻击链条高度工业化——PAYLOAD 的入口,大概率就来自这条产业链。
DEFENSE PLAYBOOK
防御:把“恢复思维”升级为“数据与权限治理思维”
卡巴斯基给出的建议清单——备份、补丁、终端防护、暴露面管理、最小权限、人员培训——是底盘,这里不重复。结合 PAYLOAD 的技术细节,有五件事值得优先补:
备份照做,但别拿它当心理安慰。 物理加云的双介质是底线,更要紧的是定期恢复演练——没验证过的备份等于没有备份。另外,备份环境必须与生产环境做权限隔离:先打备份系统,已经是勒索团伙的常规操作。
把 AD 和 GPO 当重点保护区,监控落到具体事件 ID。 域控访问独立加固:分层管理模型、管理员专用账户与工作站、LAPS 收口本地管理员密码。对目录服务变更做实时审计,核心信号是三个事件:5137(GPO 创建,审查创建者账户)、5136(GPO 属性修改,重点盯域根的 gPLink 变更)、5141(GPO 删除,防止灭迹)。应急响应时,务必先在域控制器端删除恶意 GPO、再清理终端——顺序反了,终端清理后下一次组策略刷新(gpupdate /force)又会把恶意配置重新拉回来。
SYSVOL 完整性监控加蜜罐 GPO。 恶意 GPO 的素材必然落在 SYSVOL——对域控 SYSVOL 下的非预期文件(图片、脚本、勒索信文本)做监控,是成本极低的检测面。性价比更高的一招是部署蜜罐 GPO:放一个无实际作用的诱饵策略,它一旦被意外应用,说明有人拿到了GPO 写入权限。
守住入口:VPN、RDP、RDWeb 是第一道闸。 IAB 市场上卖得最多的就是这三类访问。远程访问全面启用 MFA,配置账户锁定与异常登录告警,及时吊销离职和闲置凭证——入口防不住,后面的纵深建设无从谈起。
补上数据流转的可见性。 既然攻击者选择了“偷”而不是“锁”,数据流向就是新防线。核心数据资产在哪、正常访问模式是什么、异常批量访问和跨境外传怎么发现,这些问题的答案不能等出事再补。DLP、数据库审计、出口流量监控,该建的建起来。
THE END
结语
PAYLOAD 事件真正值得记住的,不是“出现了不加密的勒索软件”,而是三个判断。
第一,勒索的核心是施压,加密只是施压手段之一。当“证明我来过”有了更便宜、更安静的方式,一部分攻击者会绕过加密;但只要停机仍然值钱,加密就不会退场——对制造业、医疗、工控企业尤其如此。
第二,无加密不等于低危害。本次事件里最重的损失不是数据被锁,而是域管理员级控制权曾经失守。备份、EDR、终端加固,都替代不了对身份与权限的治理。
第三,防御重心正在迁移:从“数据能不能恢复”,扩展到“数据会不会被公开、权限会不会被滥用、策略会不会被篡改”。前者决定你多快站起来,后者决定你会被反复按倒。
「备份是底线,权限治理才是护城河。」
📎 参考资料
[1] Kaspersky:New ransomware trends: hijacking Active Directory instead of encrypting data(2026年10月9日)https://www.kaspersky.co.uk/blog/ransomware-extortion-without-encryption/30973/
[2] Securelist:PAYLOAD — Ransomware via Group Policy(事件调查报告,含时间线、双 GPO、IoC 与 MITRE 映射)https://securelist.com/tr/payload-ransomware-via-group-policy/121335/
[3] Securelist:State of Ransomware in 2026(28% 赎金支付率、后量子家族、BYOVD、IAB 趋势)https://securelist.com/state-of-ransomware-in-2026/119761/
[4] BleepingComputer:ShinyHunters starts leaking data stolen in Salesforce attackshttps://www.bleepingcomputer.com/news/security/shinyhunters-starts-leaking-data-stolen-in-salesforce-attacks/
[5] MITRE ATT&CK:T1484.001 Domain Policy Modification: Group Policy Modificationhttps://attack.mitre.org/techniques/T1484/001/
[6] GDPR Local:Global Data Privacy Regulations(140+ 国家和地区统计)https://gdprlocal.com/global-data-privacy-regulations/
[7] GDPR Enforcement Tracker(GDPR 罚款数据查询)https://www.enforcementtracker.com/
。
如果你觉得今天这篇有收获,欢迎点赞、在看、转发三连,我们下篇见。
更多 山东区域 卡巴斯基 Next 安全解决方案 详情,请联系:
高进 - 186 6376 1060