ARTICLE · 1283673
OpenClaw v2026.10.9 已发布:安全修复、升级恢复,这次更新值得关注
摘要:一次聚焦安全与可靠性的维护更新,重点涉及凭据保护、工作目录限制、升级回滚和数据恢复。
看到 AI 工具更新,大家通常先问:又增加了什么新功能?
但对已经把 AI 助手用进日常工作的人来说,还有几个问题同样重要:升级失败之后能不能恢复?自己的修改能不能保住?工具会不会跑到错误的项目目录?
OpenClaw v2026.10.9 正在解决这些问题。
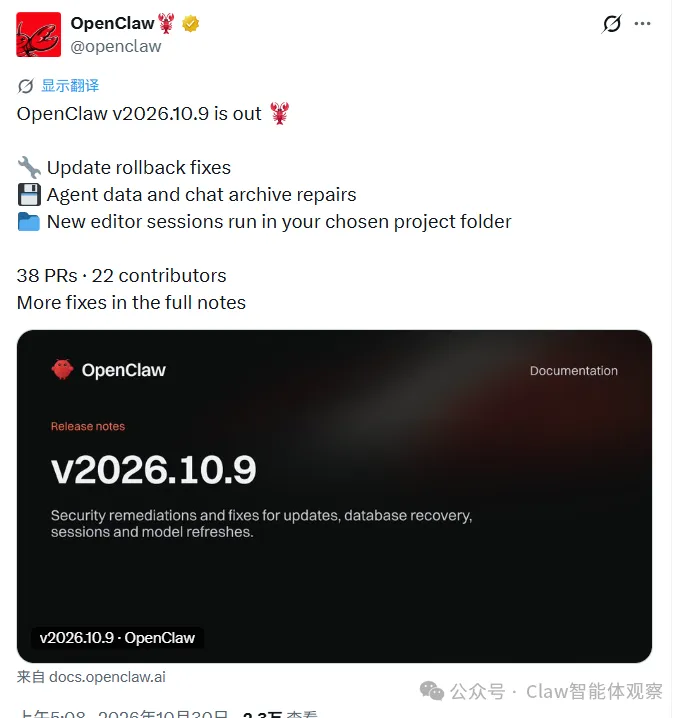
官方已发布这一版本,并明确将它定位为安全与维护补丁,没有新增功能。本次涉及 38 个拉取请求、8 次直接提交,以及 22 位贡献者的工作。官方更新说明
一、凭据保护和权限边界,是这次更新的重点
本次修复覆盖了多项底层依赖,包括 MCP 输入定义的地址校验、IMAP 发件人解析、Teams 认证,以及部分超大数据集合的处理。
更容易感知的变化,是 MCP 命令行检查会隐藏识别到的凭据,Google 登录客户端密钥也会在控制台和日志尾部输出中被遮蔽。
这里有一个边界需要说清:Google 密钥遮蔽并未同时改变原始本地日志文件和模型可见的工具输出,不能理解为所有位置都已自动脱敏。
另外,启用 tools.fs.workspaceOnly 时,相应工作区限制会应用到 Gateway 构建的委派和媒体工具,减少权限边界执行不一致的问题。官方详细变更记录
对于需要连接账号、处理本地资料的 AI 助手,权限和凭据保护会直接影响使用者愿意交给它多少工作。这也是维护更新值得认真看的原因。
二、升级失败后,恢复过程更可靠
这次更新也处理了升级回滚中的几个实际问题:
Git 源码安装在更新失败后,会保留检测到的修改和未跟踪文件。 Windows 包更新回滚会重试临时文件锁定问题,必要时给出更明确的恢复位置。 部分同版本更新或修复失败后,Gateway 一直停止的问题得到修复。
这些修复都有各自的适用条件,不能理解为任何升级失败都能自动恢复。GitHub 发布说明
对长期使用者来说,一次更新的体验,也包括发生意外之后是否有清楚的退路。保留修改、说明恢复路径,比一个笼统的失败提示更有帮助。
三、数据恢复和项目目录问题,也得到了处理
官方列出的修复还包括:处理 SQLite 变化后旧搜索索引引发的恢复问题;避免大型会话归档迁移触及 Node.js 字符串限制;磁盘空间释放后,在检查通过的条件下恢复新的写入,无须重启 Gateway。
需要注意,磁盘满时被中断的写入不会自动重放。
此外,新建 ACP 会话会使用请求的项目目录,避免静默回到默认工作区;已有会话仍保留其保存的目录。官方详细变更记录
如果你经常切换多个项目,就会理解目录正确的重要性。指令说得再清楚,工具也需要先站在正确的位置上工作。
四、已经在用,要不要更新?
官方将 v2026.10.9 标为安全发布,并建议更新以获取修复。如果你已经在使用 OpenClaw,尤其涉及相关集成或遇到上述问题,这个版本值得安排升级。官方更新说明
实际操作时,建议先备份重要数据和配置,记录当前版本,再按自己的安装方式参考官方更新文档。更新完成后,检查服务状态,并验证一次常用任务。官方升级指南
本文是对发布说明的整理与解读,未对全部修复进行实机复测。
让 AI 助手长期用得住
新功能让人愿意尝试,可靠性让人愿意继续使用。
从这次补丁关注的问题来看,OpenClaw 正在修补长期运行中容易遇到的细节:凭据如何展示、权限如何执行、失败如何恢复、数据怎样保留。
这些变化未必适合做一段惊艳的演示,却和每一次真实使用有关。
你使用 AI 助手时,更在意新增功能,还是升级与运行的稳定性?欢迎在评论区聊聊。