ARTICLE · 1294775
商业秘密|离职前拷走源代码,还删了登录日志:一审全败,二审改判赔了近 90 万|最新入库案例|黄继保律师团队
入库编号:2025-13-2-176-003
案由:侵害技术秘密纠纷
一审:北京知识产权法院:驳回权利人全部诉讼请求;二审:最高人民法院:撤销一审判决,改判三被诉侵权人立即停止侵害,连带赔偿经济损失 50 万元+合理开支 398,760 元。
裁判主题:有权接触技术秘密的主体,不正当获取行为依然构成侵权
二审法院说:这就是盗窃商业秘密
他是公司技术骨干, 有权接触全部源代码。 离职前一个月, 他把代码拷进了自己的电脑。一审法院说:这不算侵权。 二审法院说:这就是盗窃商业秘密。差的那一步, 叫"删除日志"。
一、先把双方的牌摊开
原告:北京某科技有限公司(游戏源代码权利人)
项目 | 内容 |
秘密范围 | 策略游戏"龙之世界"(WOD)的项目源代码 |
秘密管理 | 与曹某、王某均签订保密、竞业禁止及知识产权保护协议 |
发现渠道 | 2020 年 7 月 2 日,关联公司内部网络安全例行巡查发现异常 |
诉讼请求 | 三被诉侵权人停止侵害,连带赔偿经济损失 428.3 万元+维权合理开支 516,760 元 |
一审结果 | 全部诉讼请求被驳回 |
被告:曹某、王某、王某新设的科技公司
项目 | 内容 |
曹某身份 | 原公司技术中台运维负责人,2020 年 6 月 30 日提出离职 |
曹某动作 | 离职申请前一个多月,未经许可私自下载 WOD 源代码,存入一台非公司配备的苹果电脑 |
王某身份 | 原公司业务线负责人,2019 年 12 月 31 日离职 |
王某动作 | 2020 年 6 月 1 日成立同业公司;主动询问曹某是否掌握公司游戏代码,微信转账出资购置电脑 |
关键细节 | 购置电脑的发票,购买方一栏写的是王某新设的公司 |
二审结果 | 三方构成共同侵权,连带赔偿 50 万元+合理开支 398,760 元 |
二、事情是
怎么走到"二审翻盘"的
这条时间线,每个带团队的人都该看一看:2019 年 12 月 31 日,王某从公司离职。半年后的 2020 年 6 月 1 日,王某成立了与原公司经营业务完全相同的新公司。王某主动询问还在职的曹某:你手里有没有公司的游戏代码?曹某给了肯定答复。于是王某通过微信转账出资,让曹某购置了一台苹果电脑,发票购买方,写的是王某的新公司。2020 年 6 月 30 日,曹某提出离职申请。而在此之前的一个多月里,他已经开始分阶段、有步骤地把 WOD 源代码下载、拷贝到那台私人电脑,并带离公司。
更关键的是两处细节:曹某删除了日志记录,篡改了跳板机登录记录。
2020 年 7 月 2 日,公司关联公司在内部网络安全例行巡查中发现了这一切,随即报案。随后,公司把曹某、王某、王某的新公司一起告上法庭,索赔 428.3 万元。
一审北京知识产权法院认为:曹某作为技术人员,有权接触案涉技术秘密;在案证据只能证明他获取了源代码,不能证明他把代码对外披露、使用或允许他人使用,驳回全部诉讼请求。权利人上诉。最高人民法院二审撤销一审判决,改判:三方立即停止侵害,连带赔偿 50 万元,并承担合理开支 398,760 元。
三、判决的转折点:
从"有权接触"到"不正当获取"
步骤 | 法院认定 |
第一步:不看"有没有权限",看"行为是否异常" | 有合法渠道接触商业秘密的主体是否违法,不能孤立看接触权限,要综合审查获取意图和获取后的行为 |
第二步:逐项审查获取方式 | 曹某拿不出任何证据证明公司允许他把承载源代码的电脑带离办公场所,更无证据证明公司允许他把源代码下载拷贝至个人设备 |
第三步:处置行为暴露意图 | 删除日志记录、篡改跳板机登录记录——这些"明显悖于常理"的动作,暴露的正是他明知违反保密约定 |
第四步:风险即责任 | 行为客观上已造成源代码脱离公司有效控制、以及被披露使用的重大商业风险,具有明显可归责性 |
法院不再要求权利人证明"代码后来被用在了竞品里"。只要你的获取和处置行为可能导致秘密失控,侵权就已经成立。"我有权限看"是入场券,不是通行证,把票根撕了(删日志),就成了罪证。
四、不用证明"用没用",失控就算
很多企业对商业秘密案的印象是:举证难。你得证明他拿走了、用上了、用在哪个产品里。这个案子把第二环"使用"直接拿掉了。
判断有合法渠道接触商业秘密的主体行为是否违法,不能仅孤立地看有无接触权限和获取方式是否对应法律明文列举的手段类型,而应当综合审查获取意图及获取后实施的行为,判断是否导致或可能导致权利人失去对商业秘密的有效控制。
法院认定,曹某的行为同时符合《反不正当竞争法》两类情形:以盗窃手段获取权利人的商业秘密,以及违反保密义务披露、使用或允许他人使用其所掌握的商业秘密。不是只有"黑客式窃取"才叫盗窃。有权限的人,用规避监控的方式把秘密转出公司控制范围,同样是"以盗窃手段获取"。代码还在他手里没打开,案子就已经赢了,失控本身就是损害。连带责任也在这段逻辑里闭环:王某教唆、引诱、帮助,出钱买电脑;曹某动手拷贝、传输;新公司既是授意者也是受益者(发票购买方就是它)。三方意思联络紧密、分工协作、指向同一秘密,共同侵权,连带买单。
五、这个案子
对企业的三个提醒
1、"他能接触"和"他拷走了"是两回事。一审的失误在于把"接触权限"当成了免罪金牌。这个案子确立了正确的审查框架:接触权限只是背景,获取意图、获取方式、获取后的处置才是主战场。企业维权时,别被"他本来就看得到"这句话带偏。
2、日志,是这类案子的胜负手。曹某败在哪?败在删除日志、篡改跳板机记录。反过来,如果公司没有跳板机日志、没有网络安全巡查,这个案子可能根本发现不了。留存访问日志、定期巡查、异常告警,这三件事的成本,远低于一场打不赢的官司。
3、追责要打穿到"新东家"。如果只告曹某个人,赔偿可能只有一杯羹。本案把出钱的王某、受益的新公司一起拉进来,三方连带。买电脑的钱走了谁的账、发票抬头是谁,就是穿透的证据线。
六、技术秘密维权
这三个坑一定要避开
1、只告"带走的人",放过"接货的人"。 离职员工个人财产有限,教唆者和受益公司才有偿付能力。教唆、引诱、帮助他人违反保密义务获取商业秘密的,同样是侵权人。2、等到"产品里发现代码"才动手。 本案二审明确:导致或可能导致失控即可认定。发现员工批量下载、拷贝、外传的瞬间,就是可以起诉的时间点。3、把"有权接触"等同于"无侵权"。 这是本案一审踩过的坑。权限解决的是"他怎么知道的",回答不了"他拿去干什么"。审查获取与处置行为,才是完整的问法。
七、技术秘密自查清单
检查项 | 你的情况 |
源代码等核心资产的下载、拷贝行为,是否有日志留存与异常告警 | □是 □否 |
员工带离办公设备或向个人设备传输资料,是否有明确禁止性规定 | □是 □否 |
离职申请提出后至最后工作日,是否有权限收紧与重点监控安排 | □是 □否 |
员工对外沟通中涉及"你有没有带着前东家代码/客户"的,是否留痕 | □是 □否 |
保密协议是否覆盖"不得将载体带离、不得向个人设备传输"等具体行为 | □是 □否 |
发现异常后,是否第一时间固定证据(公证、保全)再找员工谈话 | □是 □否 |
请仔细查看上面的表格,你的源代码可能正在被"分阶段、有步骤"地带走,而你看不见。
这个案子(2025-13-2-176-003)黄继保律师总结最值得记住的一句话是:
有权看,不等于有权拿;拿了之后删日志的那一刻,责任就已经落定了。平时把日志、巡查、权限回收做成日常动作,别等出事再翻记录;出事先固定"获取方式+处置行为"的证据链,再追教唆者和受益公司,三方一起告,才能赔到位。
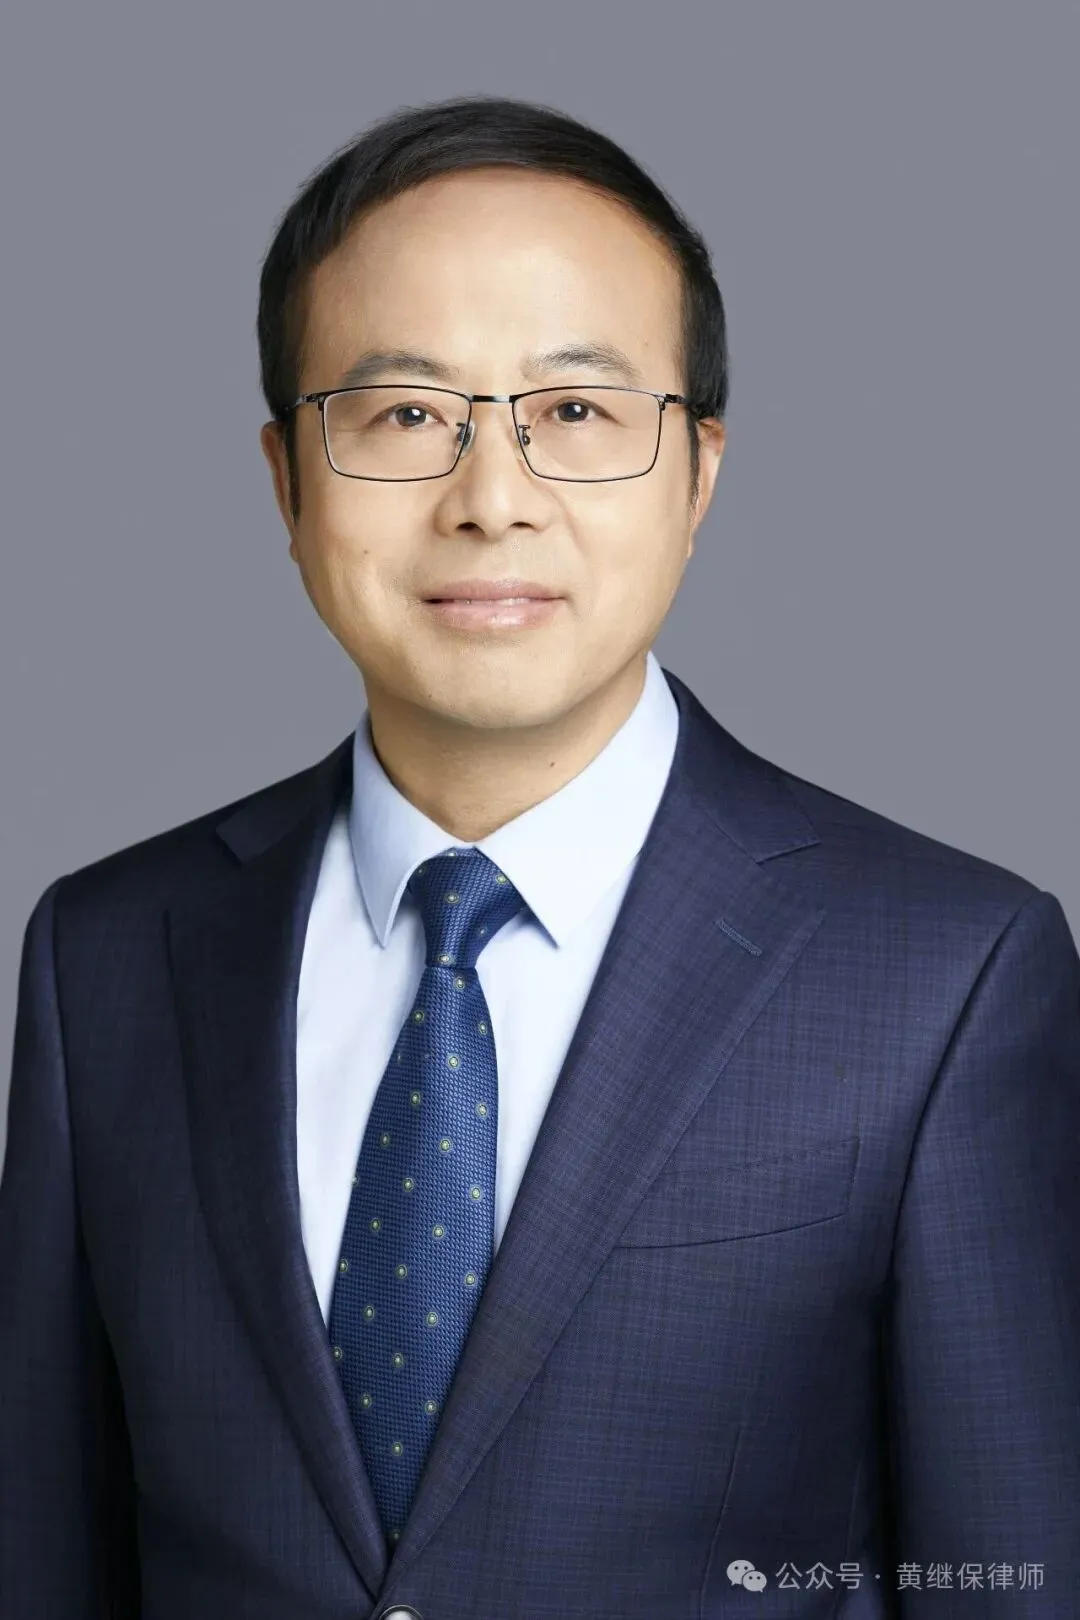
黄继保 北京知寰律师事务所创始人、主任律师 律师 · 专利代理师 · 商标代理人; 首都经济贸易大学法学院兼职硕士生导师 业务专长: 知识产权全链条服务,擅长AI算法、软件、数据合规、医疗器械等硬科技领域知产保护与争议解决;在京执业逾十八年,办案逾千件。 教育背景: 中南财经政法大学 法学硕士 吉林大学 理学学士 社会职务: 第十二届北京市律师协会专利法律专业委员会委员 历任公司法、商标法专业委员会委员 北京法学会知识产权法研究会会员 |
北京知寰律师事务所-专注AI时代知识产权全链条保护,让每一份创新都有法律护航。当事人名称已作脱敏处理。本文仅为一般性信息分享,不构成正式法律意见。