ARTICLE · 1297382
Cursor插件能放心装吗:5000人下载错插件
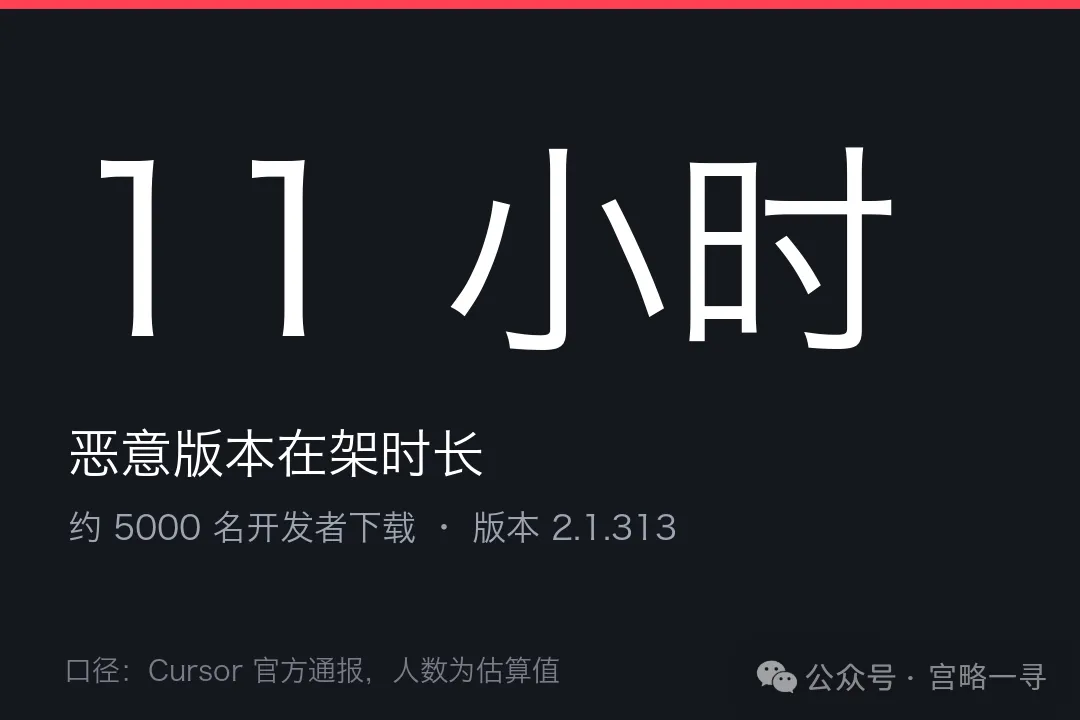
一个冒用官方 ID 的 Claude Code 扩展,在 Cursor 扩展市场上架 11 小时,约 5000 名开发者下载。这不是平台事故,是 AI 编程工具链的结构问题:你审过的版本,和你正在跑的版本,往往不是同一个。
结论放前面。这件事能成,靠的不是高明的攻击,是三个默认设置叠在一起:市场认扩展 ID 却不认发布者;AI 插件要的权限比普通插件大一个量级;自动更新让「我审过」失去意义。堵住任何一个,5000 都不会出现。
按 Cursor 官方通报,被篡改的是 2.1.313 版,冒用 anthropic.claude-code 这个 ID,从 UTC 09:27 挂到 20:35,即北京时间 10 月 29 日 17:27 到 30 日 04:35。它做的事很直接:收集主机信息、写 SSH 公钥、开本地 SSH 服务、建反向隧道。Anthropic 否认自身被入侵,称是有人借市场访问权发布了篡改副本。
一、表面看是审核慢,实际是身份太轻
「在架 11 小时」听着像审核慢。其实更别扭:市场认的是 ID,不是人。
扩展 ID 装过的人认它,配置里写它,可它和「谁有权往这个 ID 下发新版本」是两件事。攻击者拿到的不是代码仓库,是发布通道,成本低得多。
我认识一个做 macOS 客户端的工程师阿泽,团队十二个人,编辑器配置全靠一份 README 传。10 月 29 日傍晚六点四十,他为了批量改 import 装了它,理由很实在:官方 ID,评分四点几。(阿泽为合成人物,情节取自公开通报的时间线。)
我们判断一个插件靠不靠谱,看的是名字、下载量、评分。这三样恰好都能继承,继承自那个被冒用的 ID。
二、机制:AI 插件要的权限,比普通插件大一级
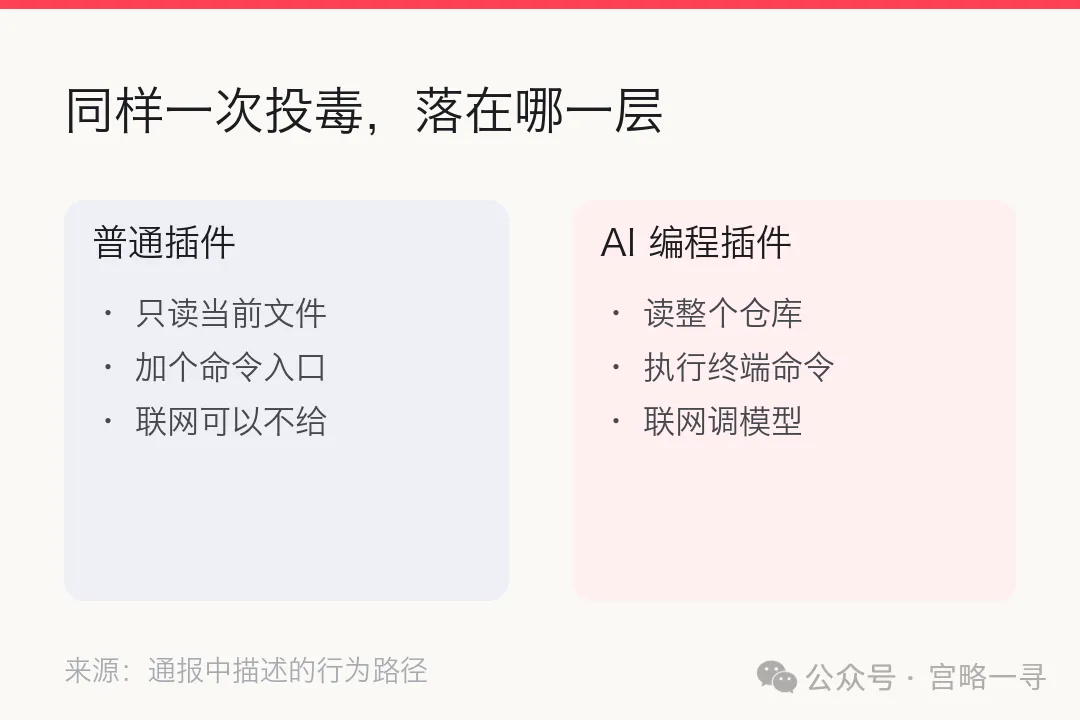
普通编辑器插件,多数只要读当前文件、在命令面板加个入口。AI 编程插件不一样,它要读整个仓库、执行终端命令、联网调模型。三样凑齐,等于把编辑器、shell 和出口网络一起交出去。
同样一次投毒,落在语法高亮插件上是骚扰,落在编程智能体上是接管。
第三个环节更隐蔽:自动更新。多数人装插件时看过一次权限清单,之后升级都默认点「稍后重启」。于是那句「这个版本我们审过」,审的是三个月前的包。
我认为最该改的不是工具,是流程:把「审过的版本」变成一串钉死的版本号,而不是一个自动往前滚的插件名。
三、另一头:能力还能被远程收回
11 月 1 日消息,Anthropic 在 Claude Code 里给 Opus 5.5 加了一条关不掉的限制:可以写原创游戏,但不协助复刻某一款现有游戏。十天内的第二次收紧,上一轮掐的是逆向工具。据开发者社区披露,该规则约 10 月 27 日生效,官方文档尚无完整条款原文,以正式发布为准。
信任是双向的。往下游,你要防市场里的第三方代码;往上游,你要接受厂商能在模型层写死能力边界,而且不给你开关。
四、落到岗位上:客户端工程师成了工具链负责人
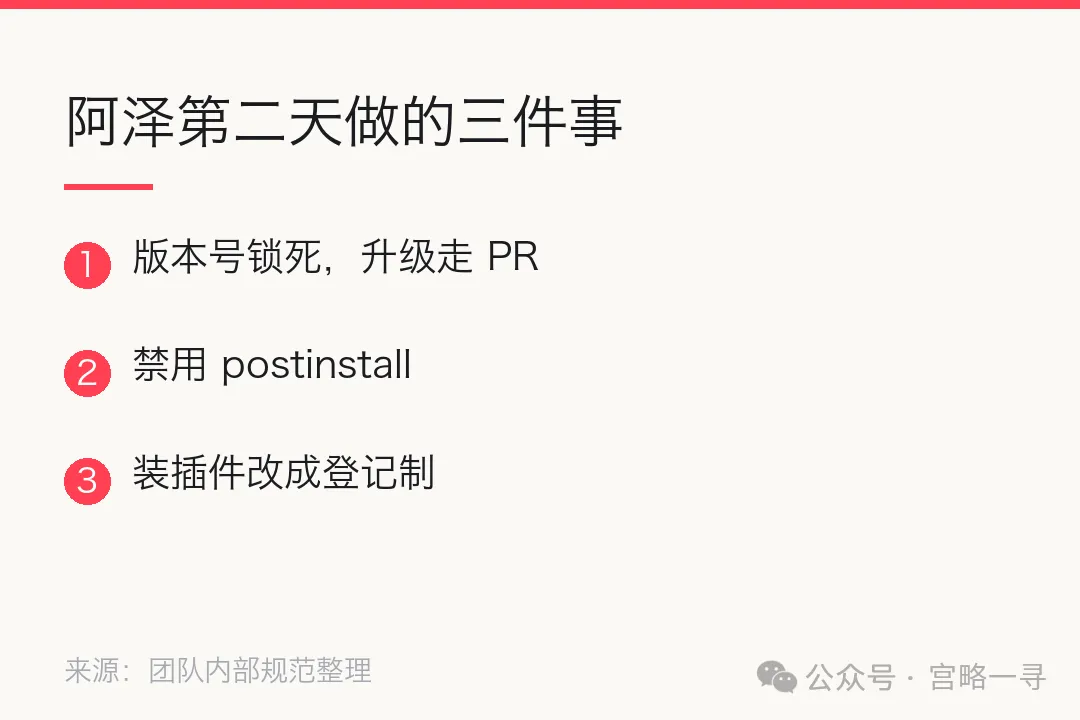
阿泽第二天早上做了三件事,花了不到两小时。一,把插件版本号写进配置文件锁死,升级走 PR。二,禁用扩展的 postinstall 脚本,要联网的单独报备。三,把「装插件」改成登记制,一个人装,全组知情。
三件事都不高级,但把「11 小时」这类窗口从全组中招压到一个人中招。
真正变重的是岗位。以前选插件算个人偏好,现在它是工具链决策,出了事要有人答。多数团队里这个人不是新来的,是最懂构建和发布流程的客户端工程师。
这也是我这两周最明确的判断:AI 编程工具的成本,正从「订阅费」转向「核验工时」。前者能预算,后者只能靠流程省。
最后
问一个具体的:你们团队装编辑器插件,现在是谁在批?有没有写清版本号的白名单,还是各自装各自的?
留言说说你们的做法,我会挑几个典型的下期拆开讲。
关注「宫略一寻」,每周一三五,聊一件 AI 落地里的真问题。