ARTICLE · 1300667
俄乌黑客劫持对方空袭警报APP,散布虚假核袭击警报
导 读
周日晚些时候,基辅居民的手机上收到Air Alert警报通知,警告乌克兰首都可能存在辐射危险、化学威胁以及持续的街头冲突。
这些警报来自一款数百万乌克兰人信赖的应用程序,它是俄罗斯导弹和无人机来袭警报的可靠来源。但这一次,威胁信息是虚假的,而应用程序本身似乎已被黑客入侵。
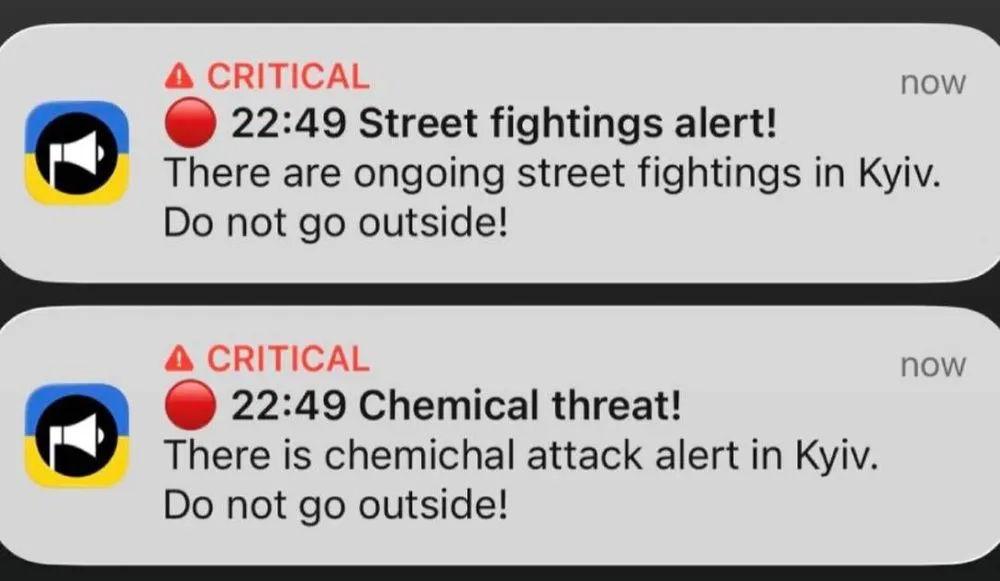
乌克兰空军迅速警告称,官方支持的“Air Alert (空中警报)”应用程序“可能已被敌方攻破”,并敦促居民忽略相关信息。
Recorded Future News 的一名记者收到多条此类通知,这些通知看起来真实可信,甚至还使用了该应用发布紧急通知时的熟悉语音。
一条用俄语撰写的信息预警俄罗斯“橄榄枝”弹道导弹可能袭击,该导弹可携带核弹头。信息中还包含一个指向Telegram频道的链接,该频道与一个此前未被发现、自称为Hitcore Corp的黑客组织相关联,此组织声称对此次数据泄露事件负责。
该应用的开发者随后禁用了推送通知,并暂时暂停了服务。
“今日,未经授权的人员干扰了该应用程序的运行。”开发者在周日的一份声明中表示。他们补充说,该应用程序不存储个人信息,并敦促用户不要点开可疑通知中包含的链接。
截至周一早些时候,开发人员表示他们已开始逐步恢复服务。推送通知和基本威胁指标已重新恢复运行,不过应用地图上传入威胁的显示仍暂时处于禁用状态。该团队表示,正在实施额外的安全措施以防止类似的攻击事件再次发生。
乌克兰当局迅速采取行动,向民众保证该国更广泛的紧急预警基础设施未受影响。
乌克兰反虚假信息中心驳斥了虚假警报,并警告人们不要传播未经核实的信息。国家紧急情况局表示国家预警系统继续正常运行,而基辅当局确认该市独立的基辅数字应用程序仍在正常运行。
这款Air Alert应用程序由乌克兰数字转型部支持,于2022年俄乌战争全面爆发后不久推出。该应用由乌克兰安全科技公司Ajax Systems开发,截至2026年1月拥有660万活跃用户。
这款应用允许用户接收其选定区域的导弹和无人机袭击、化学危险品及其他紧急情况的预警,即便手机处于静音模式也能收到。针对该应用的网络攻击发生之际,乌克兰当局发出警告,称未来几天俄罗斯可能再次发动大规模袭击,目标或为基辅的能源基础设施。
乌克兰人的反击
在这款乌克兰应用程序遭入侵数小时后,一个自称为DC8044的黑客组织宣称对俄罗斯紧急情况部旗下移动应用EMERCOM的网络攻击事件负责。
这个自称总部位于基辅的独立网络安全与黑客组织表示,他们已通过应用程序编程接口(API)侵入这款俄罗斯应用,并在其Telegram频道上公布了此次疑似入侵的技术细节。
据黑客称,他们利用被入侵的系统散布虚假警告,称核弹头已向俄罗斯发射。这些消息还敦促居民囤积食物并躲进地下室。据该事件的报道,与该部及地区应急中心相关的频道上出现了虚假警告。
俄罗斯紧急情况部周一承认其移动应用遭到黑客攻击,但坚称该国主要的公共预警基础设施未受影响。
“这款移动应用遭黑客攻击并未影响也不会影响公共预警系统的运行。”该部门表示。
该部门表示,紧急警报将继续通过警报器、扩音器、短信、电视和广播进行发布,而存在安全问题的这款应用仅作为信息补充渠道。
这并非战争期间首次有人试图利用紧急警报系统。
2023年,有报道称黑客入侵了俄罗斯多家商业广播电台使用的广播基础设施,用捏造的即将发生空袭和导弹袭击的警告中断了节目播放。听众被要求立即寻找避难所。
类似战术也在俄乌冲突之外得到了应用。同样在2023年,网络安全公司Group-IB报告称,黑客行动组织AnonGhost入侵了以色列移动应用“红色警报”(Red Alert),该应用可提供火箭弹来袭的实时预警。据报道,攻击者能够向部分用户发送未经授权的通知,其中包括一则关于核弹的虚假警告。
新闻链接:
https://therecord.media/ukraine-hackers-russia-alert-system
扫码关注
爱拍照的老李
讲述普通人能听懂的安全故事